

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is Has?
Has is een programma van het type ransomware en behoort tot de Dharma ransomwarefamilie. Ons onderzoeksteam ontdekte het tijdens het analyseren van nieuwe malware-inzendingen op VirusTotal. Het versleutelt de bestanden van slachtoffers en eist betaling voor de ontsleuteling. Daarnaast dreigt het gegevens te lekken die het naar eigen zeggen heeft gestolen.
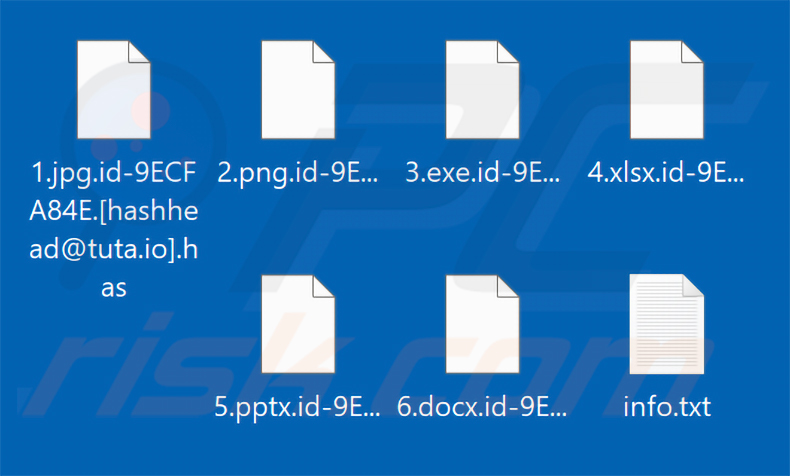
Op onze testcomputer versleutelde deze ransomware bestanden en voegde het een unieke slachtoffer-ID, het e-mailadres van de aanvallers en de extensie ".has" toe aan de bestandsnamen. Een bestand met de oorspronkelijke naam "1.jpg" werd bijvoorbeeld "1.jpg.id-9ECFA84E.[hashhead@tuta.io].has". Daarna toonde Has ransomware een losgeldbericht in een pop-upvenster en plaatste het een tekstbestand met de naam "info.txt".
Screenshot van bestanden die zijn versleuteld door Has ransomware:
Overzicht van het losgeldbericht van Has ransomware
Het bestand info.txt is kort. Het vertelt slachtoffers dat hun gegevens zijn versleuteld en vermeldt twee contactadressen - hashhead@tuta.io en hashhead@mailum.com - waarmee de aanvallers kunnen worden benaderd over decryptie.
Het pop-upvenster bevat aanzienlijk meer details. Het instrueert slachtoffers om te schrijven naar hashhead@tuta.io en vermeldt dat, als er binnen 12 uur geen antwoord komt, in plaats daarvan het reserveadres hashhead@mailum.com moet worden gebruikt.
Als blijk van goede trouw bieden de aanvallers aan om maximaal drie bestanden gratis te ontsleutelen voordat er wordt betaald. De bestanden moeten samen kleiner zijn dan 3 MB en mogen niets gevoeligs bevatten, zoals databases of grote spreadsheets.
De pop-up beweert ook dat er al gegevens zijn geëxfiltreerd. Er wordt gewaarschuwd dat weigeren te betalen ertoe zal leiden dat deze gegevens aan derden worden overgedragen, met mogelijke juridische gevolgen en reputatieschade voor het slachtoffer. Slachtoffers wordt verder verteld om versleutelde bestanden niet te hernoemen en geen decryptiesoftware van derden te gebruiken, omdat beide volgens de aanvallers permanente schade kunnen veroorzaken of de kosten kunnen opdrijven.
Meer over Has ransomware
Has ransomware behoort tot de Dharma-familie, een al lang bestaande groep ransomwarevarianten die bekendstaat om het aanvallen van zowel bedrijven als particulieren. Varianten binnen deze familie delen doorgaans hetzelfde patroon voor bestandsnamen: een unieke slachtoffer-ID, een contact-e-mailadres en een aangepaste extensie die aan elk versleuteld bestand wordt toegevoegd.
Zoals bij de meeste ransomware is het herstellen van de vergrendelde bestanden zonder tussenkomst van de aanvallers over het algemeen niet mogelijk. De uitzondering zou zijn als deze specifieke variant ernstige programmeerfouten bevat, wat niet is vastgesteld.
Het losgeld betalen is riskant. Cybercriminelen innen vaak de betaling en leveren vervolgens niets, of sturen tools die niet werken. Wij raden het ten zeerste af.
Het is essentieel om Has ransomware van het systeem te verwijderen. Als het actief blijft, kan het nieuwe bestanden blijven versleutelen of zich over een lokaal netwerk verspreiden. Verwijdering alleen herstelt echter geen gegevens die al zijn versleuteld. Daarvoor is een back-up nodig die vóór de infectie is gemaakt.
Daarom is het maken van regelmatige back-ups van cruciaal belang. Kopieën die op dezelfde computer of hetzelfde netwerk zijn opgeslagen, kunnen samen met gewone bestanden worden versleuteld. Back-ups op een losgekoppelde externe schijf of een externe server bieden veel betere bescherming.
Ransomware in het algemeen
Wij hebben duizenden ransomwareprogramma's geanalyseerd. Het onderliggende doel is bijna altijd hetzelfde: geld afpersen door bestanden te gijzelen totdat het slachtoffer betaalt. Deze programma's verschillen voornamelijk in de symmetrische of asymmetrische versleutelingsalgoritmen die ze gebruiken en de hoogte van het geëiste losgeld.
Andere voorbeelden van ransomware zijn SAMURAI-SEC, ByteBane en MAJIN.
Hoe heeft ransomware mijn computer geïnfecteerd?
Ransomware uit de Dharma-familie wordt vaak verspreid via brute-force-aanvallen op blootgestelde diensten voor extern bureaublad protocol (RDP). Aanvallers zoeken naar systemen waarvan RDP via internet toegankelijk is, proberen veelgebruikte of zwakke wachtwoorden en installeren en starten de ransomware handmatig zodra ze binnen zijn.
Ransomware wordt ook verspreid via phishing-e-mails met schadelijke bijlagen of links. De bijgevoegde bestanden zijn vaak Microsoft Office-documenten met ingesloten macro's, met een wachtwoord beveiligde archieven of gewone uitvoerbare bestanden.
Andere verspreidingsmethoden zijn trojans, illegale software, illegale activeringstools (cracks) en nep-software-updaters. Drive-by downloads vanaf gecompromitteerde websites kunnen ook ongemerkt ransomware afleveren zonder dat de gebruiker iets duidelijk verkeerd doet.
| Naam | Has virus |
| Type Dreiging | Ransomware, Cryptovirus, Bestandsversleutelaar |
| Extensie Van Versleutelde Bestanden | .has (aan bestanden worden ook een unieke slachtoffer-ID en het e-mailadres van de cybercriminelen toegevoegd) |
| Bericht Met Losgeldeis | Pop-upvenster, info.txt |
| Gratis Decryptor Beschikbaar? | Nee |
| Contact Met Cybercriminelen | hashhead@tuta.io, hashhead@mailum.com |
| Detectienamen | Avast (Win32:MalwareX-gen [Ransom]), Combo Cleaner (Trojan.Ransom.Crysis.E), ESET-NOD32 (Win32/Filecoder.Crysis.P Trojan), Kaspersky (Trojan-Ransom.Win32.Crusis.to), Microsoft (Ransom:Win32/Wadhrama!pz), Volledige lijst met detecties (VirusTotal) |
| Symptomen | Bestanden die op uw computer zijn opgeslagen kunnen niet worden geopend, voorheen werkende bestanden hebben nu een andere extensie (bijvoorbeeld mijn.docx.locked). Er wordt een losgeldbericht op uw bureaublad weergegeven. Cybercriminelen eisen betaling van losgeld (meestal in bitcoins) om uw bestanden te ontgrendelen. |
| Aanvullende Informatie | Has ransomware maakt deel uit van de Dharma-familie. |
| Verspreidingsmethoden | Geïnfecteerde e-mailbijlagen (macro's), torrentwebsites, schadelijke advertenties. |
| Schade | Alle bestanden zijn versleuteld en kunnen niet worden geopend zonder losgeld te betalen. Samen met een ransomware-infectie kunnen extra trojans die wachtwoorden stelen en andere malware-infecties worden geïnstalleerd. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Hoe beschermt u zich tegen ransomware-infecties?
Voorzichtigheid online helpt veel om ransomware te vermijden. Wees voorzichtig met e-mailbijlagen en ingesloten links, vooral van onbekende afzenders. Download software alleen van officiële websites van ontwikkelaars of geverifieerde winkels en blijf uit de buurt van illegale programma's of keygens.
Houd uw besturingssysteem en geïnstalleerde applicaties up-to-date en zorg ervoor dat er altijd een betrouwbaar antivirusprogramma actief is. Als uw computer al is geïnfecteerd met Has ransomware, raden wij aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om deze ransomware automatisch te verwijderen.
Screenshot van het pop-upvenster van Has ransomware:
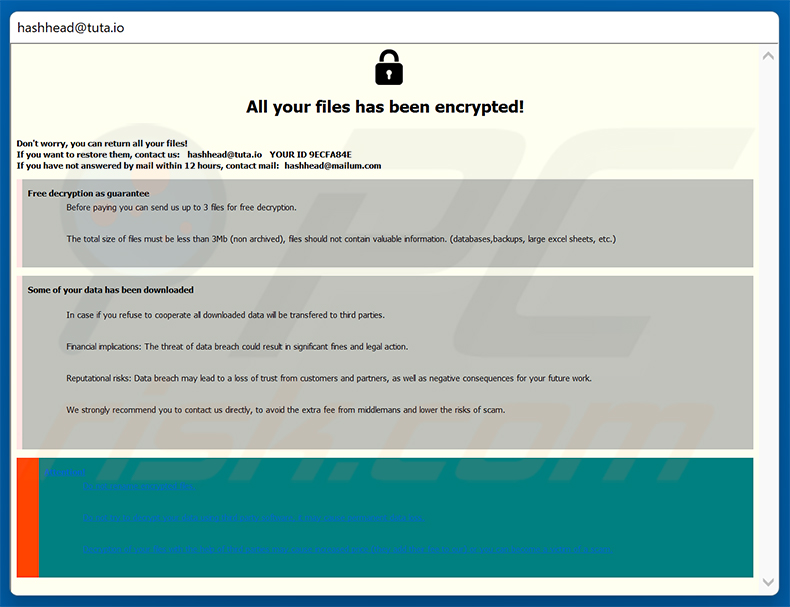
Tekst in deze pop-up:
All your files has been encrypted!
Don't worry, you can return all your files!
If you want to restore them, contact us: hashhead@tuta.io YOUR ID - 9ECFA84E
If you have not answered by mail within 12 hours, contact mail: hashhead@mailum.comFree decryption as guarantee
Before paying you can send us up to 3 files for free decryption.
The total size of files must be less than 3Mb (non archived), files should not contain valuable information. (databases,backups, large excel sheets, etc.)Some of your data has been downloaded
In case if you refuse to cooperate all downloaded data will be transfered to third parties.
Financial implications: The threat of data breach could result in significant fines and legal action.
Reputational risks: Data breach may lead to a loss of trust from customers and partners, as well as negative consequences for your future work.
We strongly recommend you to contact us directly, to avoid the extra fee from middlemans and lower the risks of scam.Attention!
Do not rename encrypted files.
Do not try to decrypt your data using third party software, it may cause permanent data loss.
Decryption of your files with the help of third parties may cause increased price (they add their fee to our) or you can become a victim of a scam.
Screenshot van het losgeldbericht van Has ransomware ("info.txt"):
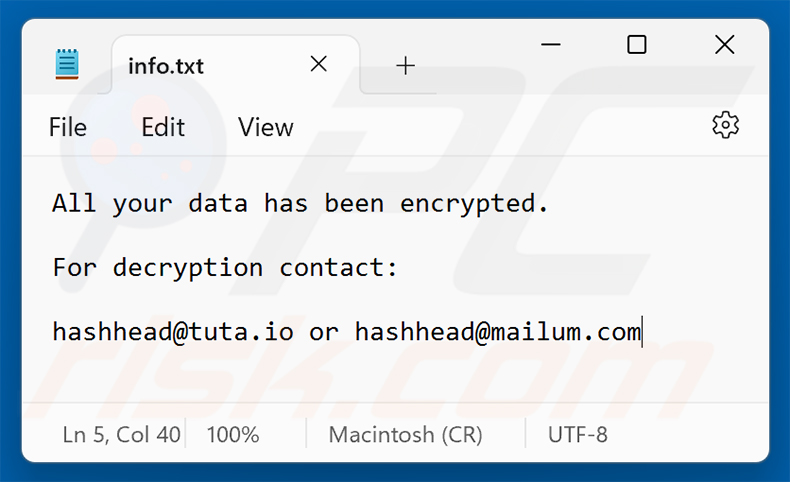
Tekst in dit losgeldbericht:
All your data has been encrypted.
For decryption contact:
hashhead@tuta.io or hashhead@mailum.com
Video die laat zien hoe u Has ransomware verwijdert met Combo Cleaner:
Verwijdering van Has ransomware:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Video die uitlegt welke stappen worden genomen in geval van een ransomware infectie:
Snelmenu:
- Wat is Has virus?
- STAP 1. Ransomware melden bij de autoriteiten.
- STAP 2. Het besmette apparaat isoleren.
- STAP 3. De ransomwarebesmetting identificeren.
- STAP 4. Decryptietools voor ransomware zoeken.
- STAP 5. Bestanden herstellen met tools voor gegevensherstel.
- STAP 6. Backups maken van gegevens.
Als u het slachtoffer bent gewoden van een ransomwareaanval, dan raden we u aan dit incident aan de autoriteiten te melden. Door de opsporingsinstanties informatie te verstrekken helpt u cybercriminaliteit op te sporen en aanvallers te vervolgen. Dit is een lijst met autoriteiten waar u een ransomwareaanval kunt melden. Voor de volledige lijst van lokale cyberbeveiligingscentra en informatie over waarom u ransomwareaanvallen moet melden, kunt u dit artikel lezen.
Lijst met lokale autoriteiten waar ransomware moet worden gemeld (afhankelijk van uw woonplaats):
 VS - Internet Crime Complaint Centre IC3
 VK - Action Fraud
 Spanje - Policía Nacional
 Frankrijk - Ministère de l'Intérieur
 Duitsland - Polizei
 Italië - Polizia di Stato
 Nederland - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Het besmette apparaat isoleren:
Sommige ransomware-infecties zijn ontworpen om bestanden op externe opslagapparaten te versleutelen en te infecteren en zich over het hele lokale netwerk te verspreiden. Daarom is het erg belangrijk om het besmette apparaat (de computer) zo snel mogelijk te isoleren.
Stap 1: De internetverbinding verbreken.
De eenvoudigste manier om een computer los te koppelen van internet, is het lostrekken van de ethernetkabel naar het moederbord. Sommige apparaten zijn echter verbonden via een draadloos netwerk en voor sommige gebruikers (vooral degenen die niet bijzonder technisch onderlegd zijn) kan het loskoppelen van kabels moeilijk zijn. U kunt uw computersyseem gelukkig ook loskoppelen van het internet via het Configuratiescherm:
Navigeer naar "Configuratiescherm", klik op de zoekmachinebalk in de rechterbovenhoek van het scherm, typ "Netwerk en delen centrum" en kies het zoekresultaat: 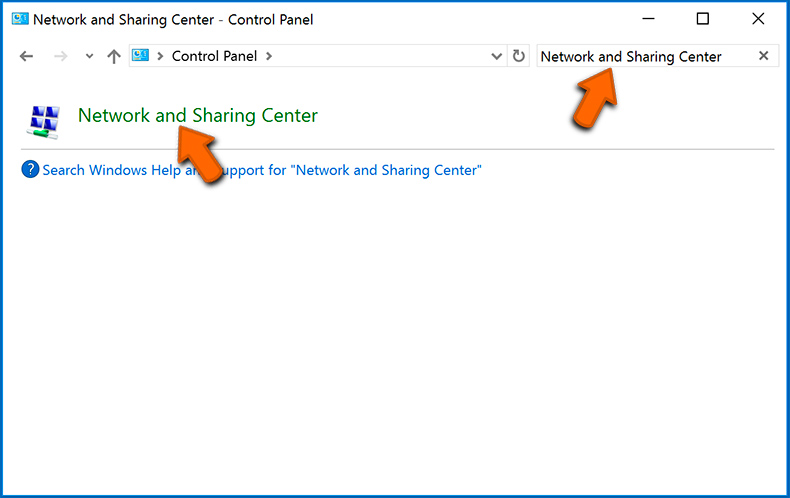
Klik op "Adapterinstellingen wijzigen" in de linkerbovenhoek van het scherm: 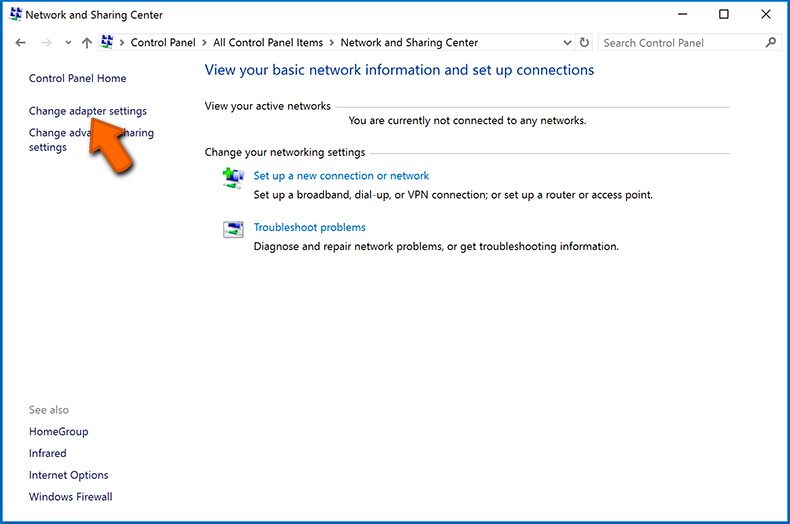
Klik rechts op elke verbinding en kies "Uitschakelen". Zodra deze zijn uitgeschakeld is de computer niet langer verbonden met internet. Om de verbinding te herstellen klikt u gewoon met de rechtermuisknop op de verbinding en kiest u "Inschakelen". 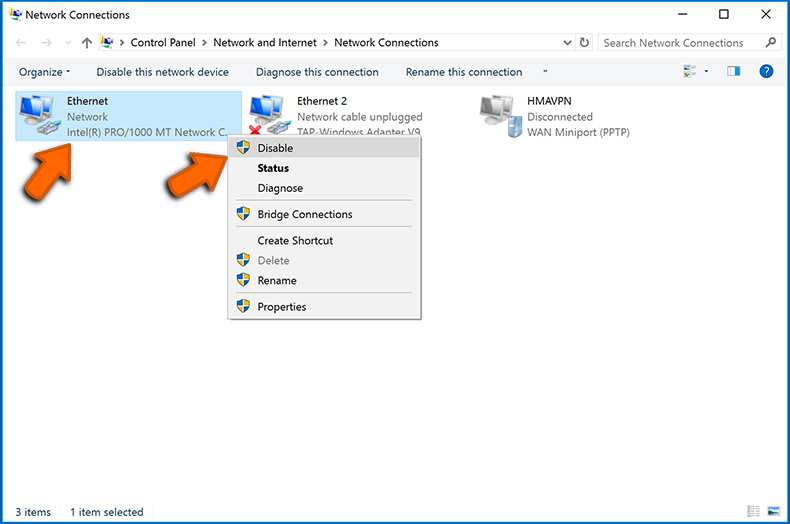
Stap 2: Ontkoppel alle opslagapparaten.
Zoals hierboven vermeld, kan ransomware gegevens versleutelen en alle opslagapparaten besmetten die op de computer zijn aangesloten. Daarom moeten alle externe opslagapparaten (flashdrives, draagbare harde schijven, enz.) onmiddellijk worden losgekoppeld. We raden u echter ten zeerste aan om elk apparaat eerst "uit te werpen" voordat u het loskoppelt, en dit om gegevensbeschadiging te voorkomen:
Navigeer naar "Mijn Computer", klik rechts op elk aangesloten apparaat en klik op "Uitwerpen": 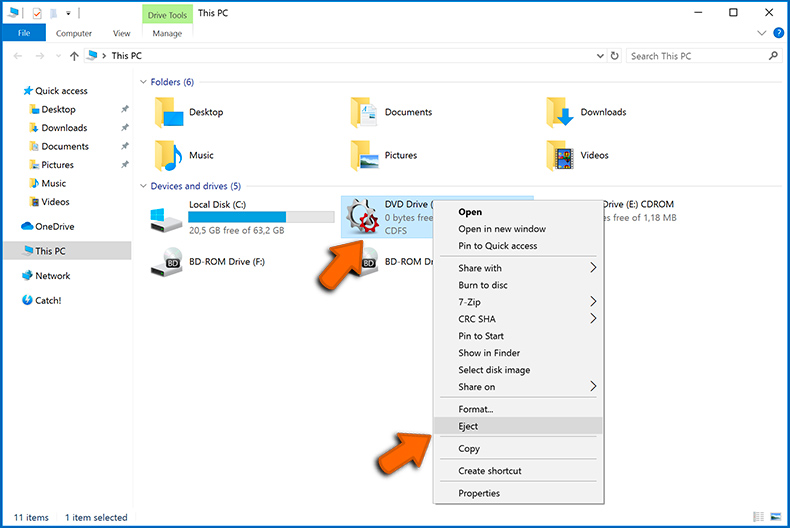
Stap 3: Meld u af bij alle cloudopslagdiensten.
Sommigr ransomware kan mogelijk de software kapen die gegevens uploadt naar "de Cloud". Hierdoor kunnen gegevens in de cloud beschadigd worden of worden versleuteld. Daarom moet u zich afmelden bij alle cloudopslagaccounts in browsers en andere gerelateerde software. Verwijder eventueel de cloudsoftware tijdelijk totdat de infectie volledig is verwijderd.
De ransomwarebesmetting identificeren:
Om een infectie goed te kunnen verwijderen, moet men deze eerst identificeren. Sommige ransomware-infecties tonen berichten met de vraag om losgeld (zie het tekstbestand van de WALDO-ransomware hieronder).
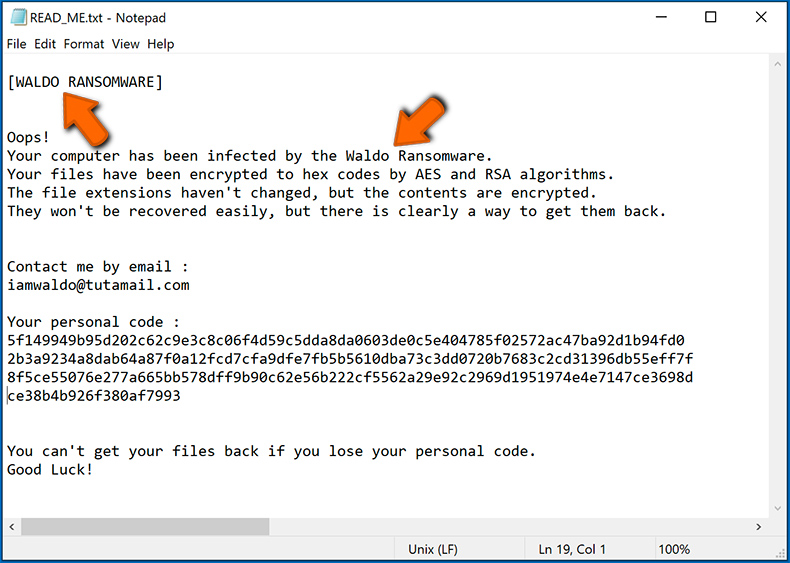
Dit is echter zeldzaam. In de meeste gevallen bevat de ransomware kortere berichten die simpelweg aangeven dat de gegevens gecodeerd zijn en dat de slachtoffers losgeld moeten betalen. Ransomware genereert doorgaans berichten met verschillende bestandsnamen (bijvoorbeeld "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", enz.). Daarom lijkt het gebruik van de naam van een losgeldbericht ook een goede manier om de infectie te identificeren. Het probleem is echter dat veel van deze namen generiek zijn en dat sommige infecties dezelfde namen gebruiken, ook al verschillen de berichten en zijn de infecties zelf niet gerelateerd. Daarom zal het gebruik van alleen de bestandsnaam van het bericht vaak ondoeltreffend zijn en kan dit zelfs leiden tot permanent gegevensverlies (doordat er dan wordt gepoogd om gegevens te ontsleutelen met tools die zijn ontworpen voor andere ransomware-infecties, dit zal waarschijnlijk de bestanden permanent beschadigen en decodering zal niet langer mogelijk zijn. zelfs niet met de juiste tools).
Een andere manier om een ransomware-infectie te identificeren, is door de bestandsextensie te controleren, die aan elk gecodeerd bestand is toegevoegd. Ransomware-infecties dragen vaak de naam van de extensies die ze toevoegen (zoals de bestanden hieronder, die werden versleuteld door de Qewe-ransomware).
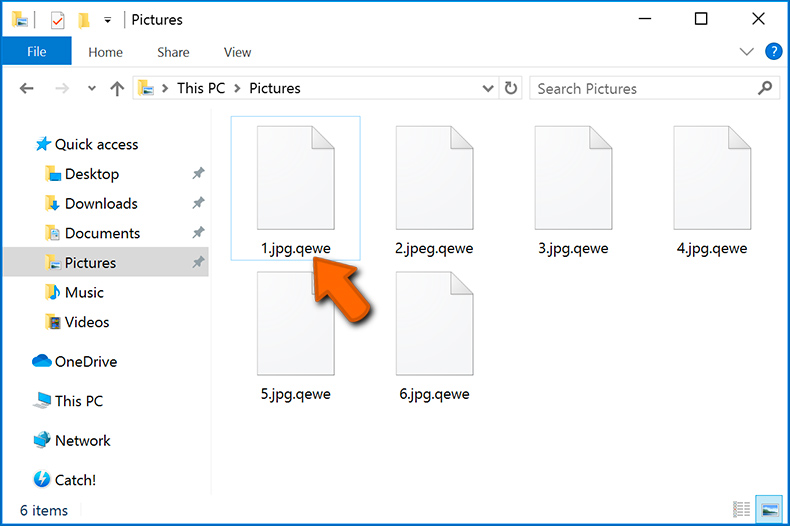
Deze methode is echter alleen effectief als de toegevoegde bestandsextensie ook echt uniek is. Veel ransomware-infecties voegen een generieke extensie toe (bijvoorbeeld ".encrypted", ".enc", ".crypted", ".locked", enz.). In deze gevallen is het identificeren van ransomware aan de hand van de toegevoegde extensie onmogelijk.
Eén van de snelste en eenvoudigste manieren om ransomware te identificeren is de ID Ransomware-website. Deze service herkent de meeste bestaande ransomware-infecties. Slachtoffers moeten enkel een een losgeldbericht en / of een versleuteld bestand uploaden (we raden u aan om indien mogelijke beide te uploaden).
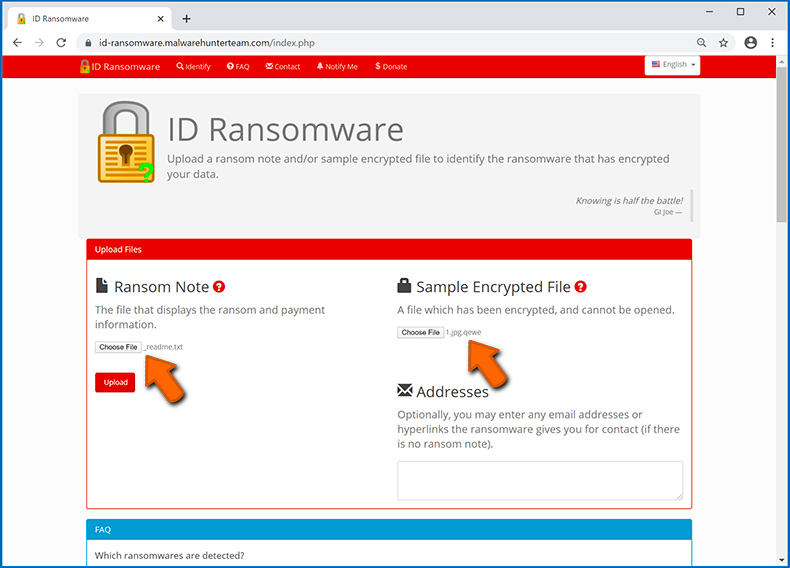
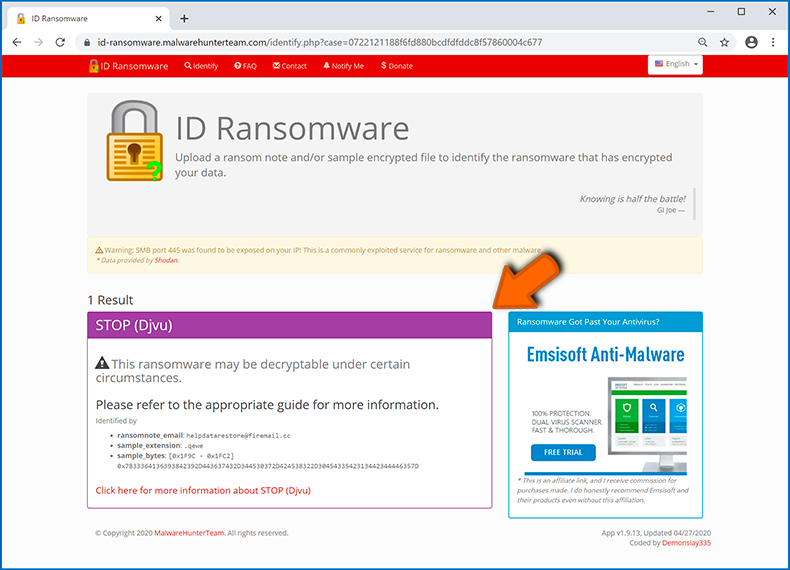
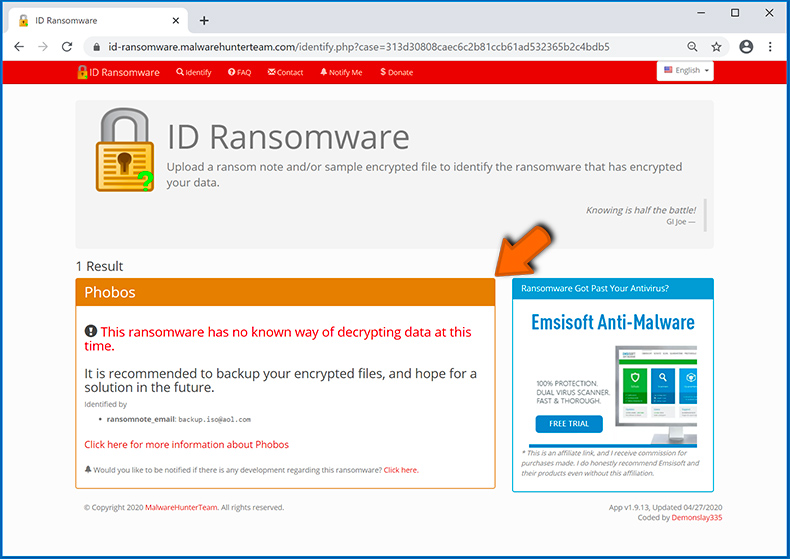
De ransomware wordt binnen enkele seconden geïdentificeerd en u krijgt verschillende details, zoals de naam van de malwarefamilie waartoe de infectie behoort, of deze decodeerbaar is, enzovoort.
Voorbeeld 1 (De Qewe [Stop/Djvu] ransomware):
Voorbeeld 2 (.iso [Phobos] ransomware):
Als uw gegevens toch blijkt te zijn gecodeerd door een ransomware die niet wordt ondersteund door ID Ransomware, dan kunt u altijd proberen op internet te zoeken met behulp van bepaalde trefwoorden (bijvoorbeeld naam van het losgeldbericht, bestandsextensie, verstrekte contactgegevens, cryptowallet-adressen, enz.).
Decryptietools zoeken:
De versleutelingsalgoritmen die door de meeste ransomwares worden gebruikt, zijn buitengewoon geavanceerd en, als de versleuteling correct wordt uitgevoerd, kan alleen de ontwikkelaar uw gegevens herstellen. Dit komt doordat voor de decodering een specifieke sleutel nodig is, die tijdens de codering wordt aangemaakt. Gegevens herstellen zonder deze sleutel is onmogelijk. In de meeste gevallen bewaren de cybercriminelen sleutels op een externe server en niet op de geïnfecteerde machine. Dharma (CrySis), Phobos en andere bekende families van ransomware-infecties zijn vrijwel foutloos, en daarbij is het gewoon onmogelijk om versleutelde gegevens te herstellen zonder de tussenkomst van de ontwikkelaars. Desondanks zijn er ook tientallen ransomwares die slecht ontwikkeld zijn en die bugs bevatten (bijvoorbeeld het gebruik van identieke coderings- / decoderingssleutels voor elk slachtoffer, lokaal opgeslagen sleutels, enz.). Controleer daarom altijd of er decoderingstools bestaan voor de ransomware die uw computer heeft besmet.
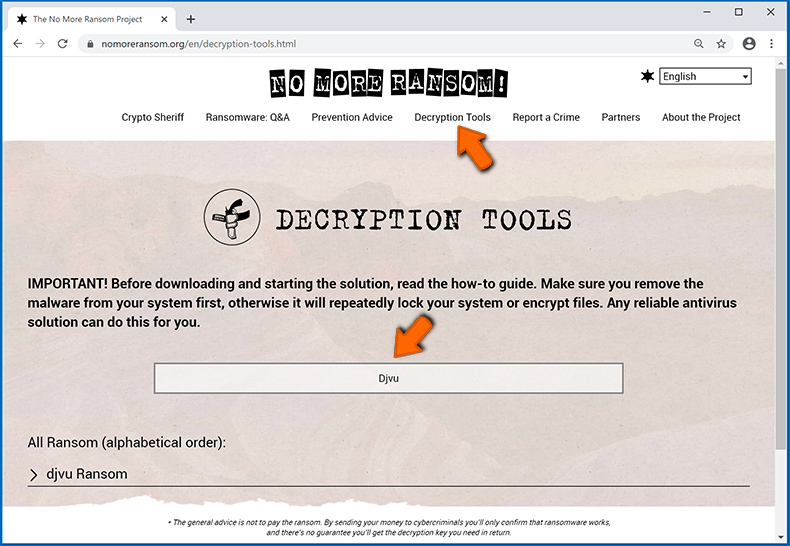
De juiste decryptietool zoeken op internet kan lastig zijn. Daarom raden we u aan het No More Ransom Project te gebruiken, en dt is waarom identificatie van de ransomware handig is. De website van No More Ransom Project bevat een sectie "Decryptietools" met een zoekbalk. Voer daar de naam in van de ransomware die u hebt geïdentificeerd, en bekijk de beschikbare decryptors.
Bestanden herstellen met tools voor gegevensherstel:
Afhankelijk van de situatie (de kwaliteit van de ransomware, het gebruikte versleutelingsalgoritme enz.) kan het mogelijk zijn om bestanden te herstellen met behulp van tools van derden. Hiervoor raden we u de tool Recuva aan, ontwikkeld door CCleaner. Deze tool ondersteunt meer dan duizend gegevenstypen (afbeeldingen, video, audio, documenten, enz.) en is zeer intuïtief (er is weinig kennis nodig om gegevens te herstellen). Bovendien is het gebruik van de herstelfunctie volledig gratis.
Stap 1: Voer een scan uit.
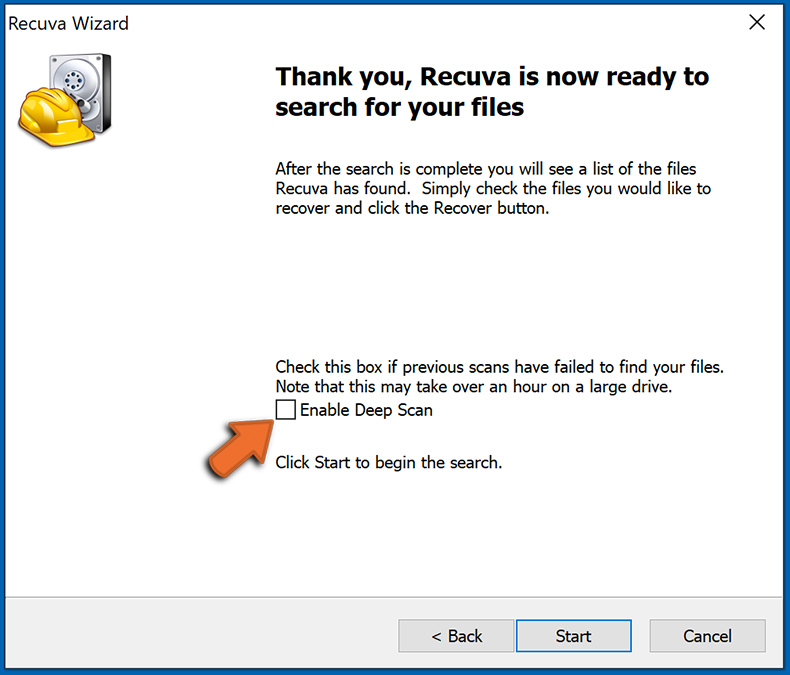
Start de Recuva-applicatie en volg de wizard. U krijgt verschillende vensters te zien waarin u kunt kiezen naar welke bestandstypen u wilt zoeken, welke locaties moeten worden gescand, enz. Het enige dat u moet doen, is in de opties selecteren waar u naar zoekt en de scan starten. We raden u aan om de "Diepe scan" in te schakelen voordat u begint, anders zijn de scanmogelijkheden van dit programma beperkt.
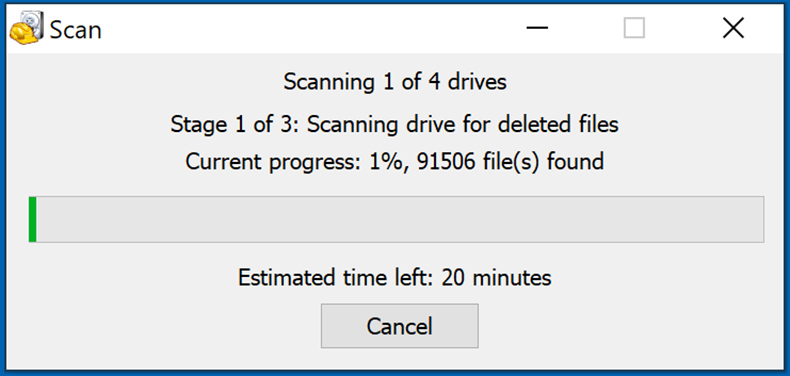
Wacht tot Recuva de scan heeft voltooid. De scanduur is afhankelijk van het aantal bestanden (aantal én bestandsgrootte) dat u scant (het scannen van enkele honderden gigabytes kan bijvoorbeeld meer dan een uur duren). Wees dus geduldig tijdens het scanproces. We raden u ook af om bestaande bestanden te wijzigen of te verwijderen, aangezien dit de scan kan verstoren. Als u tijdens het scannen bestanden toevoegt (bijvoorbeeld door deze te downloaden), dan zal de scanduur worden verlengd:
Stap 2: Gegevens herstellen.
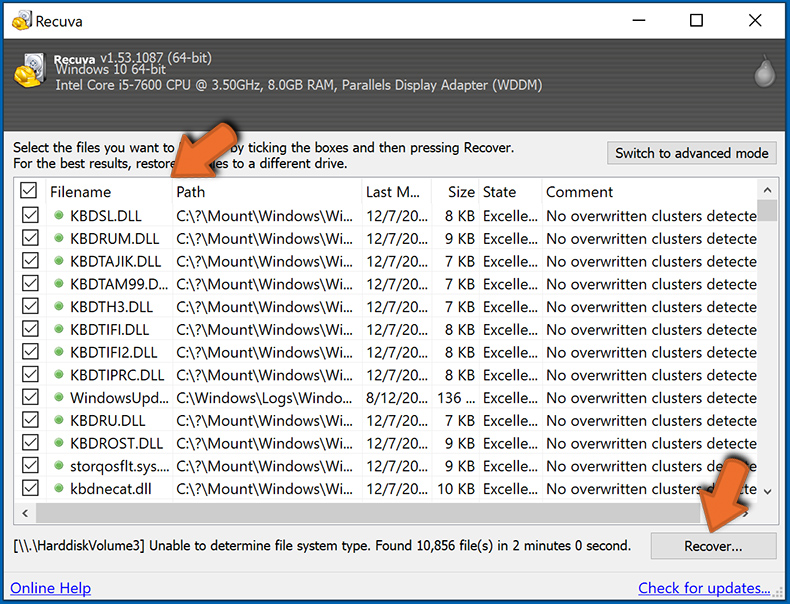
Zodra het proces is voltooid, selecteert u de mappen / bestanden die u wilt herstellen en klikt u op "Herstellen". Houd er rekening mee dat er voldoene vrije ruimte nodig is op uw harde schijf om gegevens te kunnen herstellen:
Backups maken van uw gegevens:
Uw bestanden goed beheren en er backups van maken is belangrijk voor de veiligheid van uw gegevens. Wees dus altijd voorzichtig en plan vooruit.
Partitiemanagement: We raden u aan uw gegevens op meerdere partities te bewaren en belangrijke bestanden niet op dezelfde partitie als het besturingssysteem te bewaren. Als u in een situatie terechtkomt waarin u het systeem niet kunt opstarten en u wordt gedwongen de schijf waarop het besturingssysteem is geïnstalleerd te formatteren (in de meeste gevallen is dit waar malware-infecties zich verbergen), dan zult u alle gegevens verliezen op die partitie. Vandaar het voordeel van het instellen van meerdere partities: als u het volledige opslagapparaat aan een enkele partitie hebt toegewezen, wordt u gedwongen alles te verwijderen, maar door meerdere partities aan te maken en de gegevens correct toe te wijzen, kunt u dit voorkomen. U kunt uw partities eenvoudig formatteren zonder de andere partities te wijzigen. Zo wordt de ene partitie opgeschoond en blijven de andere onaangeroerd, en blijven uw gegevens veilig bewaard. Het beheren van partities is vrij eenvoudig en u kunt alle benodigde informatie vinden op de Microsoft website met documentatie.
Gegevensbackups: Een van de meest betrouwbare back-upmethoden is om een extern opslagapparaat te gebruiken voor uw backups en dit niet te verbinden met uw computersysteem. Kopieer uw gegevens naar een externe harde schijf, flashdrive, SSD, HDD of een ander opslagapparaat, koppel deze los en bewaar deze op een veilige en droge plaats uit de buurt van zon en extreme temperaturen. Deze methode is natuurlijk niet erg praktisch, want back-ups en updates van gegevens moeten met enige regelmaat worden gemaakt. U kunt ook een cloudservice of externe server gebruiken. Hiervoor is een internetverbinding vereist en is er altijd een kans op beveiligingsinbreuken, hoewel dat zelden voorkomt.
We raden u aan om Microsoft OneDrive te gebruiken om backups te bewaren van uw bestanden. Met OneDrive kunt u uw persoonlijke bestanden en gegevens in de cloud opslaan en bestanden synchroniseren tussen computers en mobiele apparaten, zodat u uw bestanden vanaf al uw Windows-apparaten kunt openen en bewerken. Met OneDrive kunt u bestanden opslaan, delen en er previews van weergeven, de downloadgeschiedenis openen, bestanden verplaatsen, verwijderen en hernoemen, nieuwe mappen maken en nog veel meer.
U kunt een back-up maken van uw belangrijkste mappen en bestanden op uw pc (uw bureaublad-, documenten- en afbeeldingenmappen). Enkele van de meest opvallende functies van OneDrive zijn bestandsversiebeheer, waarmee oudere versies van bestanden tot 30 dagen bewaard blijven. OneDrive heeft ook een prullenbak waarin al uw verwijderde bestanden voor een beperkte tijd worden bewaard. Verwijderde bestanden worden niet meegeteld bij de opslaglimieten van de de gebruikers.
OneDrive werkt met HTML5-technologie en u kunt er bestanden tot 300 MB mee uploaden via klikken en slepen in de webbrowser, of bestanden tot 10 GB via de OneDrive desktop-app. Met OneDrive kunt u volledige mappen downloaden als een enkel ZIP-bestand met maximaal 10.000 bestanden, hoewel er per download een limiet is van 15 GB.
OneDrive wordt standaard geleverd met 5 GB gratis opslagruimte. Extra opslaglimieten van 100 GB, 1 TB en 6 TB zijn beschikbaar met een betalend abonnement. U kunt deze abonnementen verkrijgen door extra opslagruimte aan te kopen, al dan niet in combinatie met een Office 365-abonnement.
Een gegevensbackup maken:
De backup-procedur blijft dezelfde voor alle types bestanden en mappen. Dit is hoe u een backup van uw bestanden kunt maken met Microsoft OneDrive
Stap 1: Kies de bestanden en mappen waar u een backup van wilt maken.
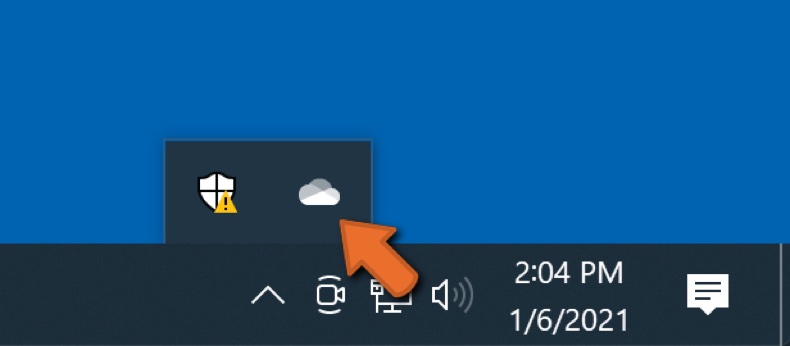
Klikop het OneDrive cloud-icoon om het OneDrive-menu te openen. In dit menu kunt u uw backup-instellingen personaliseren.
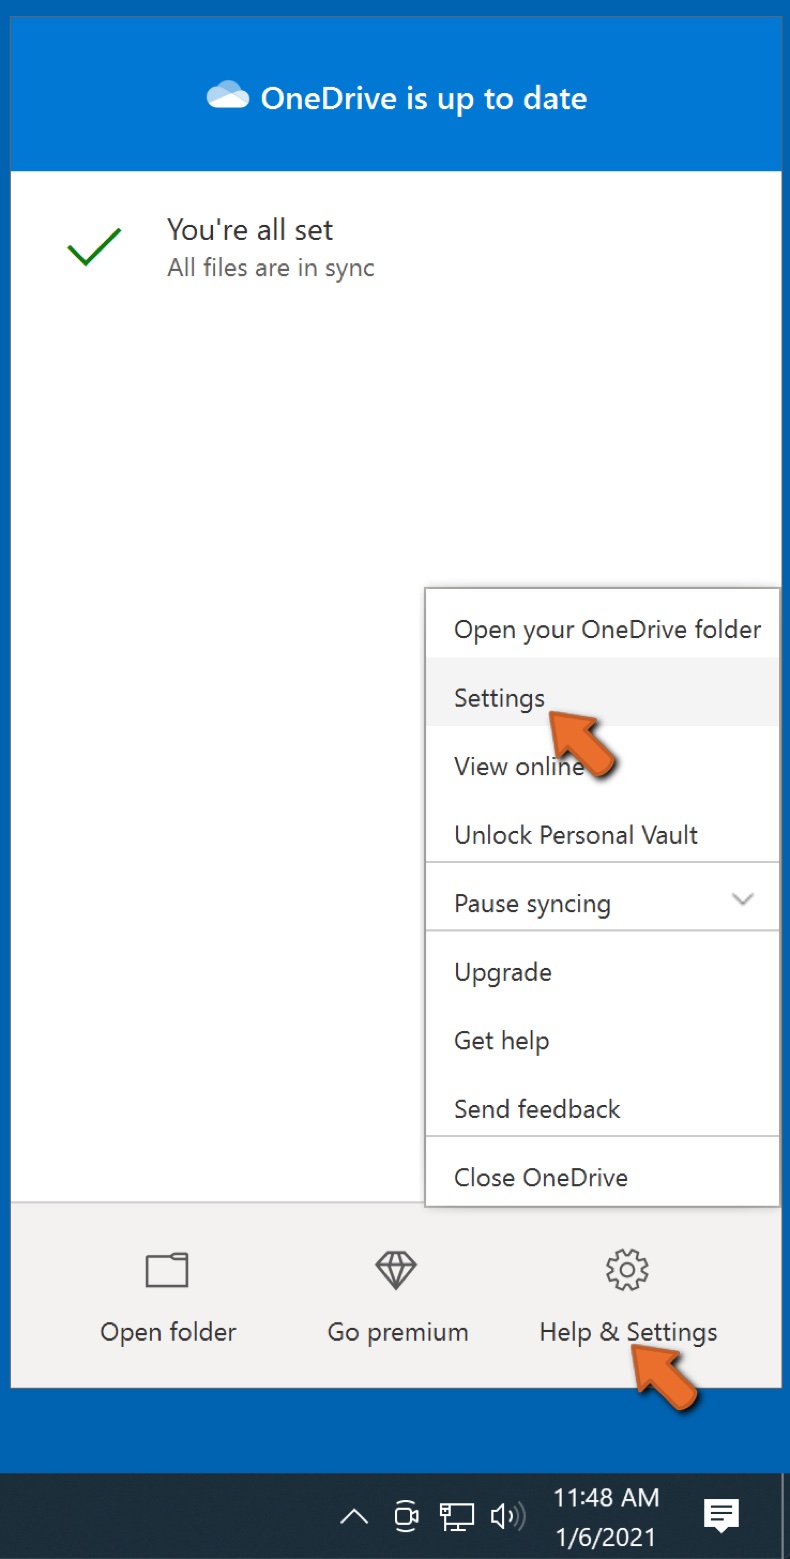
Klik op Hulp & instellingen en kies Instellingen uit het uitklapmenu.
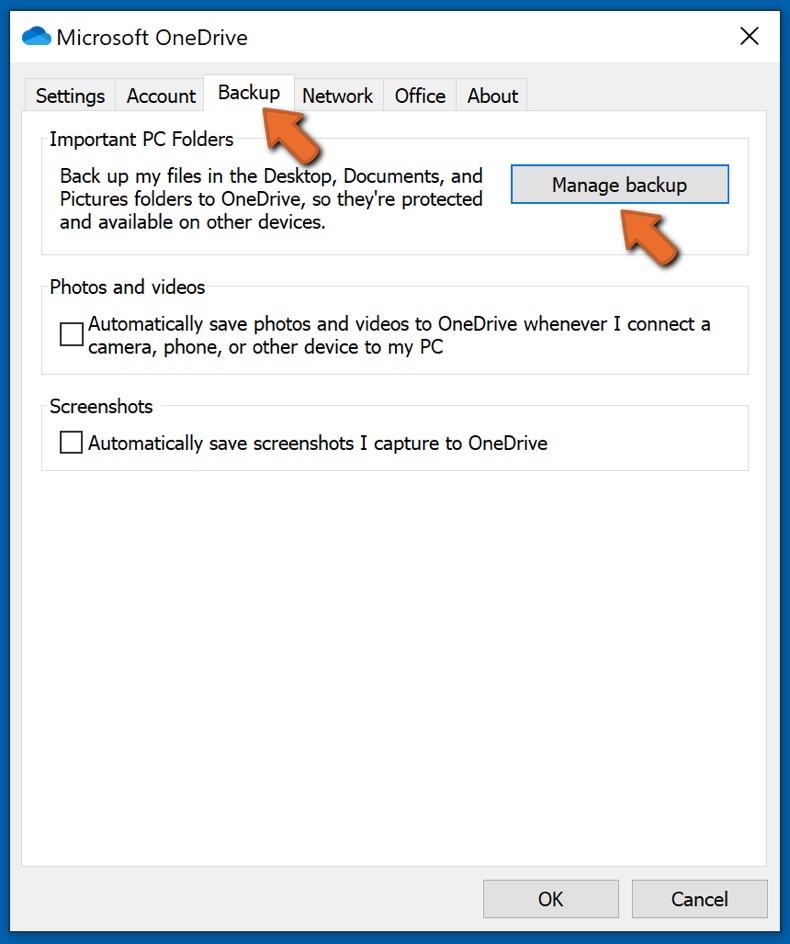
Ga naar het tabblad Backup en klik op Backup beheren.
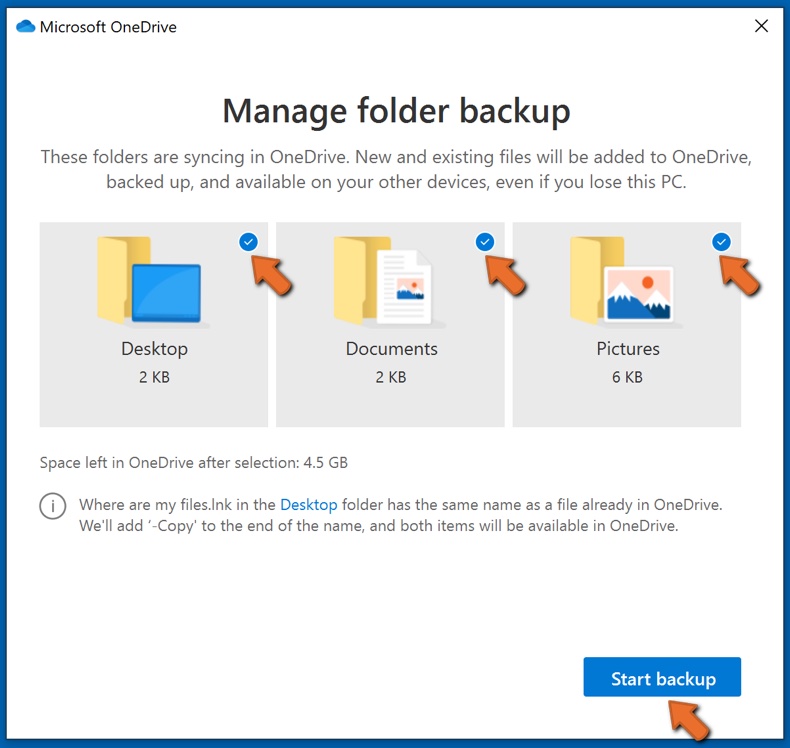
In dit menu, kunt u kiezn om een backup te maken van het Bureaublad en alle bestanden daarin, of van de mappen Documenten en Afbeeldingen, met alle bestanden daarin. Klik op Backup starten.
Wanneer u nu een bestand of map toevoegt aan het bureaublad en de mappen Documenten en Afbeeldingen, wordt er automatisch een back-up van gemaakt op OneDrive.
Om mappen en bestanden toe te voegen die niet op de hierboven getoonde locaties staan, moet u ze handmatig toevoegen.
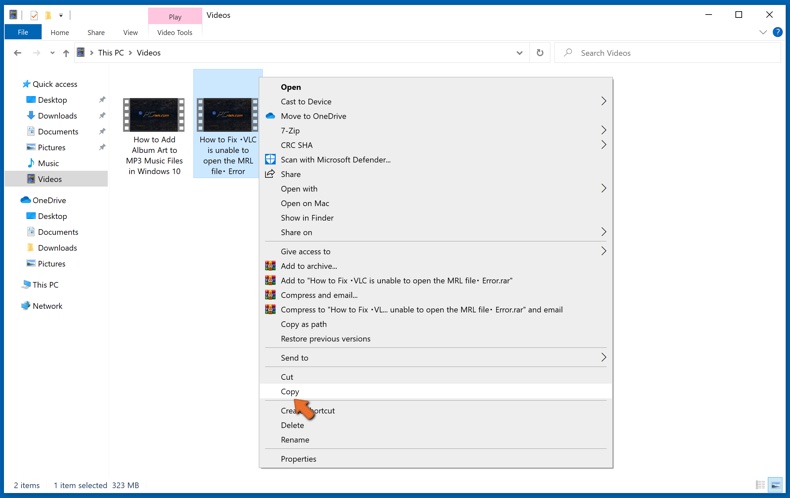
Open Verkenner en navigeer naar de locatie van het bestand/de map waarvan u een backup wilt maken. Selecteer deze, klik er met de rechtermuisknop op en klik op Kopiëren.
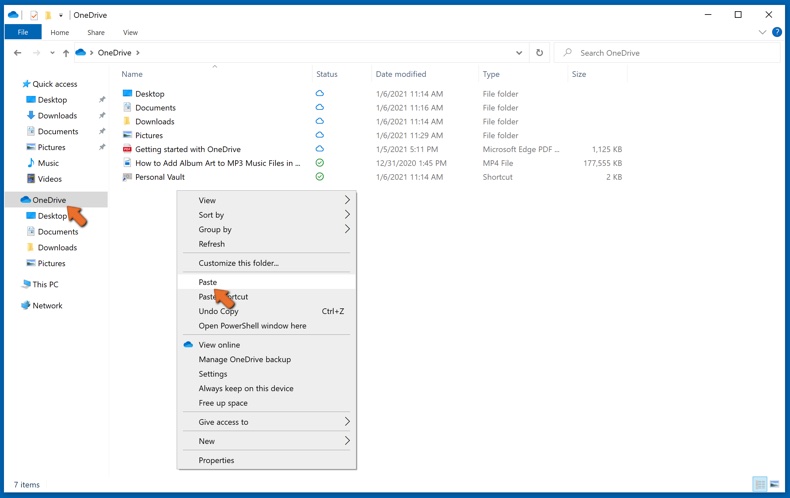
Vervolgens navigert u naar OneDrive, en klikt u met de rechtermuisknop gelijk waar in het venster, en klikt u op Plakken. U kunt ook een bestand slepen en neerzetten in OneDrive. OneDrive maakt automatisch een back-up van de map / het bestand.
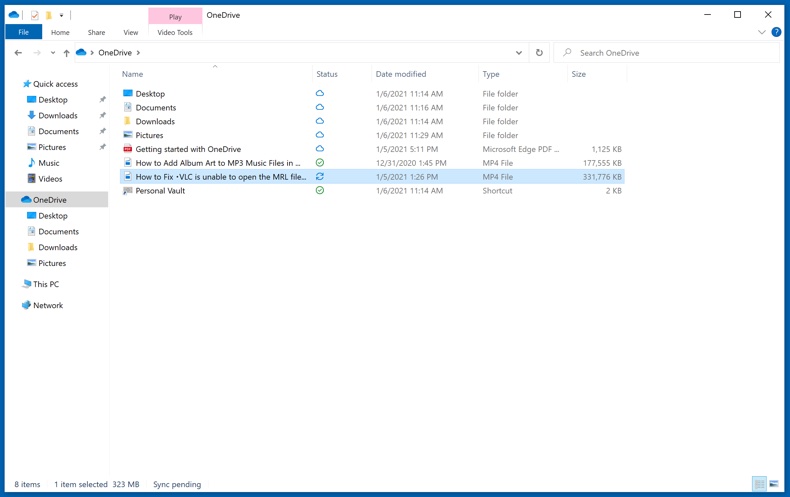
Van alle bestanden die aan de OneDrive-map zijn toegevoegd, wordt automatisch een back-up in de cloud gemaakt. De groene cirkel met het vinkje erin geeft aan dat het bestand zowel lokaal als op OneDrive beschikbaar is en dat de bestandsversie op beide hetzelfde is. Het pictogram met een blauwe wolk geeft aan dat het bestand nog niet is gesynchroniseerd en alleen beschikbaar is op OneDrive. Het synchronisatiepictogram geeft aan dat het bestand momenteel wordt gesynchroniseerd.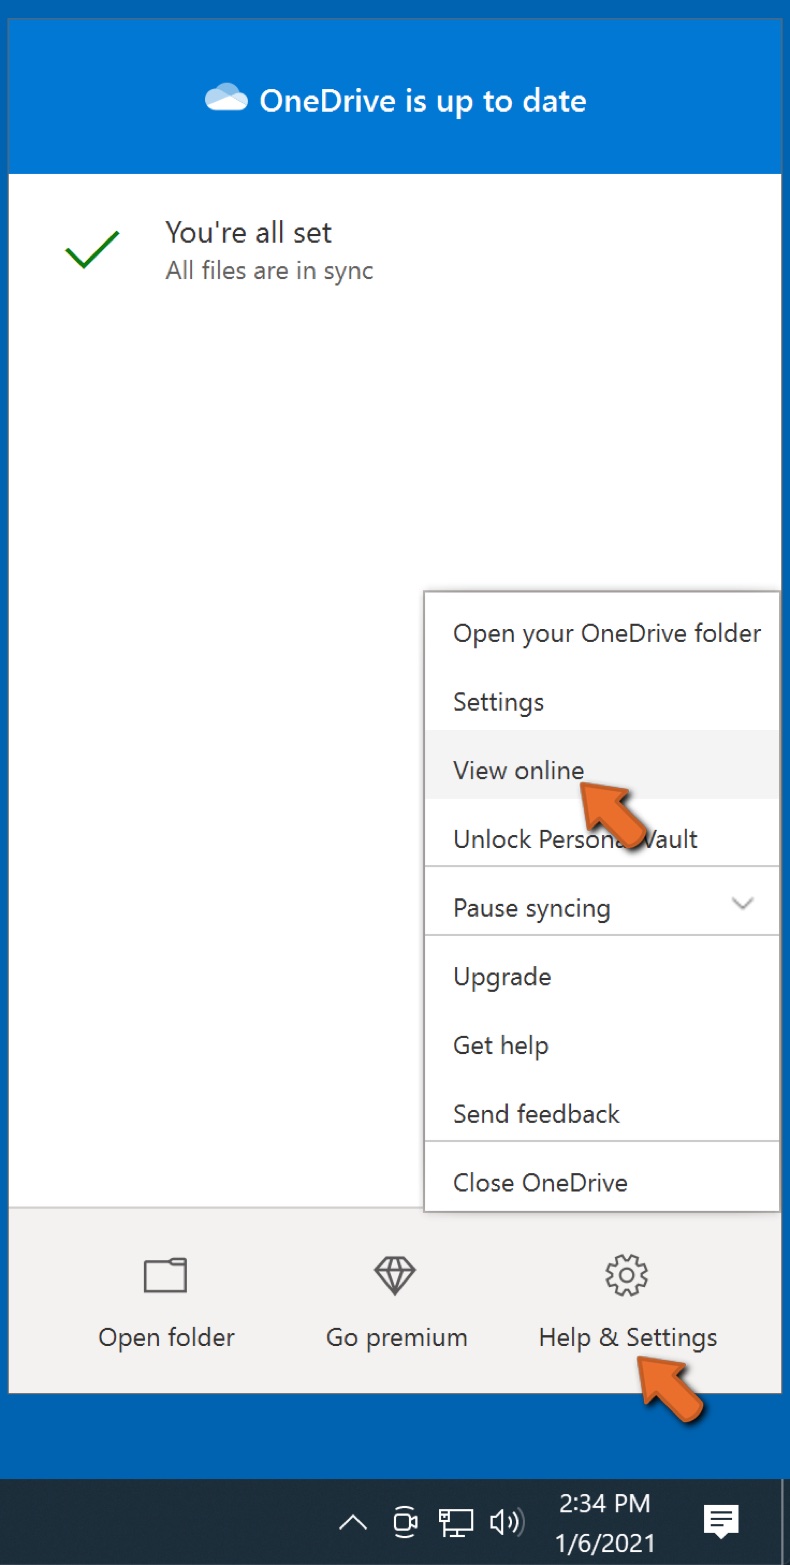
Om bestanden te openen die enkel beschikbaar zijn op OneDrive online, gaat u naar het Hulp & instellingen-uitklapmenu en kiest u Online weergeven.
Stap 2: Corrupte bestanden herstellen.
OneDrive zorgt ervoor dat de bestanden gesynchroniseerd blijven, dus de versie van het bestand op de computer is dezelfde versie in de cloud. Als ransomware uw bestanden echter heeft gecodeerd, kunt u gebruikmaken van de OneDrive versiegeschiedenis-functie en zo bestanden herstellen naar een versie die werd gemaakt voor de versleuteling.
Microsoft 365 heeft een ransomwaredetectiefunctie die u waarschuwt wanneer uw OneDrive-bestanden dreigen te worden versleuteld of werden aangevallen. Deze functie helpt u bij het herstellen van uw bestanden. Houd er echter rekening mee dat als u geen betaald Microsoft 365-abonnement heeft, u slechts één keer gratis detectie en bestandsherstel kunt gebruiken.
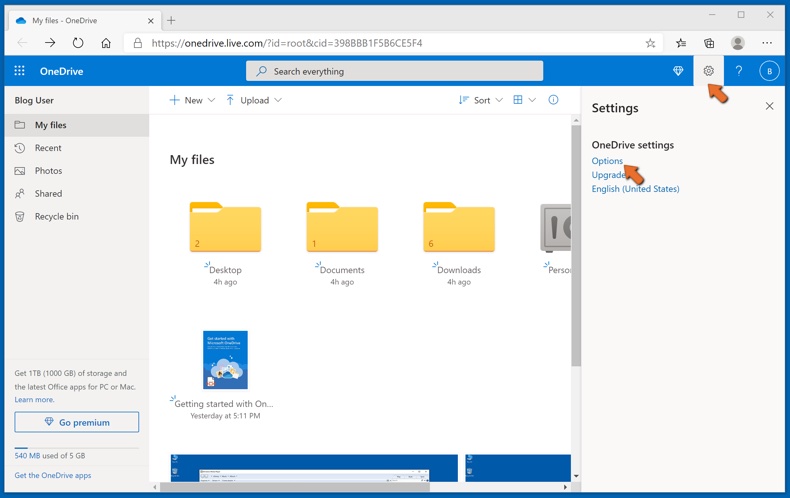
Als uw OneDrive-bestanden worden verwijderd, beschadigd of geïnfecteerd door malware, kunt u uw volledige OneDrive herstellen naar een eerder tijdstip. Hier ziet u hoe u uw volledige OneDrive kunt herstellen:
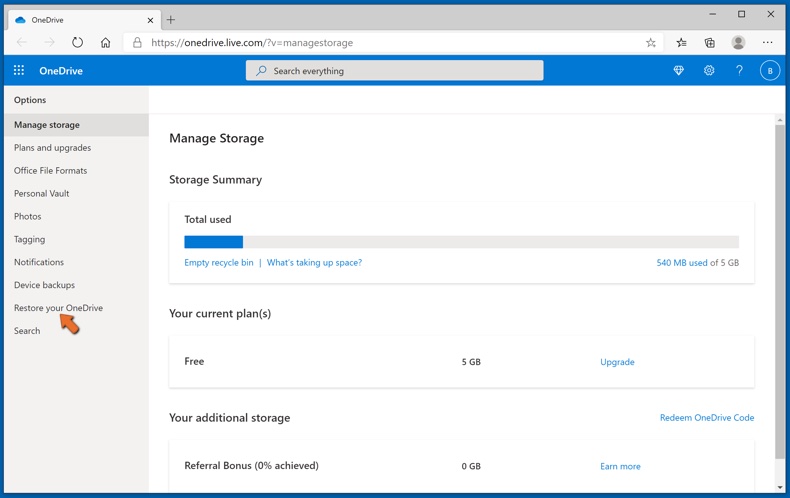
1. Als u zich heeft aangemeld met een persoonlijk account, klikt u op het tandwiel Instellingen bovenaan de pagina. Klik vervolgens op Opties en selecteer Uw OneDrive herstellen.
Als u bent aangemeld met een werk- of schoolaccount, klikt u op het tandwiel Instellingen boven aan de pagina. Klik vervolgens op Uw OneDrive herstellen.
2. Selecteer op de pagina Uw OneDrive herstellen een datum in het uitklapmenu. Merk op dat als u uw bestanden herstelt na een automatische detectie van ransomware, de aanbevolen hersteldatum reeds voor u is geselecteerd.
3. Nadat u alle opties voor bestandsherstel heeft geconfigureerd, klikt u op Herstellen om alle verdachte wijzigingen aan uw bestanden ongedaan te maken.
De beste manier om schade door ransomware-infecties te voorkomen, is regelmatig backups van uw gegevens te maken.
Veelgestelde vragen (FAQ)
Hoe is mijn computer gehackt en hoe hebben hackers mijn bestanden versleuteld?
Ransomware wordt doorgaans verspreid via phishing-e-mails, schadelijke bijlagen, nep-software-updates en onveilige downloadbronnen. Met name ransomware uit de Dharma-familie wordt vaak verspreid via RDP-verbindingen die met brute force zijn gekraakt, waarbij aanvallers externe toegang verkrijgen en de malware rechtstreeks op het systeem van het slachtoffer installeren.
Hoe open ik ".has"-bestanden?
Bestanden met de extensie .has zijn versleuteld en kunnen op geen enkele manier worden geopend of gebruikt zonder een werkende decryptiesleutel.
Waar kan ik zoeken naar gratis decryptietools voor Has ransomware?
Als u te maken hebt gehad met een ransomware-infectie, raden wij aan de website van het No More Ransom-project te raadplegen (meer informatie hierboven).
Ik kan u veel geld betalen, kunt u bestanden voor mij ontsleutelen?
Wij bieden geen decryptiediensten aan. Behalve in gevallen waarin ransomware ernstige implementatiefouten bevat, kunnen bestanden niet worden hersteld zonder de tools van de aanvallers. Diensten van derden die betaalde decryptie aanbieden, zijn meestal oplichting of tussenpersonen die extra kosten rekenen zonder enige garantie op resultaat.
Helpt Combo Cleaner mij om Has ransomware te verwijderen?
Combo Cleaner kan actieve infecties met Has ransomware op uw systeem detecteren en verwijderen.
Het verwijderen van de ransomware herstelt echter geen bestanden die al zijn versleuteld. Beveiligingstools kunnen de actieve infectie verwijderen, maar voor het ongedaan maken van de versleuteling is de decryptiesleutel nodig.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie