Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

DeskPilot Stealer
Trojan

DeskPilot Stealer

DeskPilot is een multifunctionele malware die de mogelijkheden van een informatiestealer combineert met die van een Remote Access Trojan (RAT). Het registreert toetsaanslagen, titels van actieve vensters en de inhoud van het klembord, en geeft aanvallers tegelijkertijd live externe controle over de
Traceguard - AI Web Security & Dev Agent kwaadaardige extensie
Trojan

Traceguard - AI Web Security & Dev Agent kwaadaardige extensie

Traceguard is een kwaadaardige Google Chrome-extensie die zich voordoet als "AI Web Security & Dev Agent". Het werkelijke doel is om te knoeien met online bankieren. Ons team heeft deze geclassificeerd als een kwaadaardige extensie en malware - de extensie leidt bankoverschrijvingen in het gehe

xeffStealer malware
Trojan

xeffStealer malware

xeffStealer is een veelzijdige malware die de mogelijkheden van een information stealer en een Remote Access Trojan (RAT) combineert. Het is ontworpen om inloggegevens en sessiegegevens van tientallen applicaties te verzamelen en aanvallers tegelijkertijd live externe controle over de geïnfecteerde
AoQin Ransomware
Ransomware

AoQin Ransomware

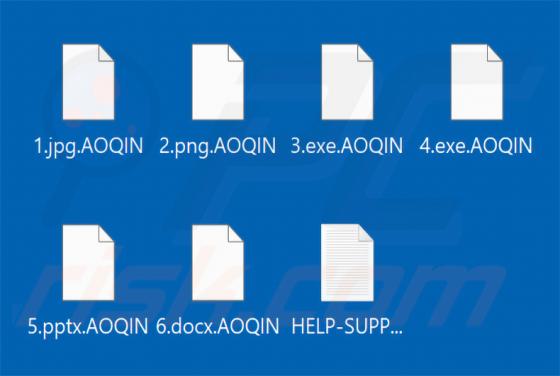
AoQin is ransomware die onze onderzoekers ontdekten bij het onderzoeken van nieuwe ingediende samples op VirusTotal. Deze ransomware vergrendelt bestanden door ze te versleutelen, voegt een eigen extensie toe aan de bestandsnamen en laat een losgeldbrief achter waarin slachtoffers worden opgeroepen

Dragonfly Shipping e-mailfraude
Phishing/Oplichting

Dragonfly Shipping e-mailfraude

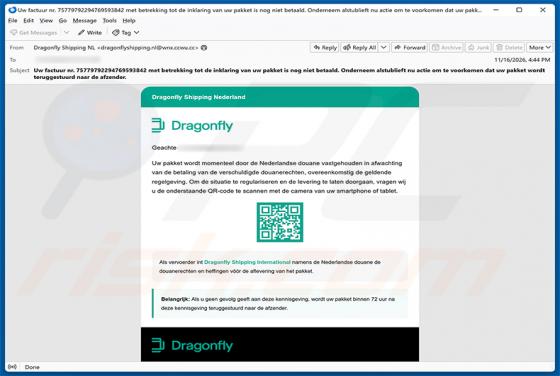
We hebben deze e-mail onderzocht en vastgesteld dat het om fraude gaat. De e-mail is in het Nederlands geschreven en doet zich voor als een officiële melding van Dragonfly Shipping, waarin wordt beweerd dat het pakket van de ontvanger door de Nederlandse douane wordt vastgehouden in afwachting van

Employee Accounts Scheduled For Deletion e-mailfraude
Phishing/Oplichting

Employee Accounts Scheduled For Deletion e-mailfraude

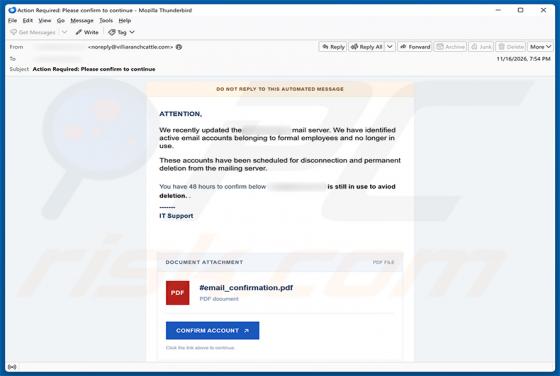
Wij hebben deze e-mail onderzocht en vastgesteld dat het om phishingfraude gaat. Het bericht doet zich voor als een IT-ondersteuningsteam en beweert ten onrechte dat het e-mailaccount van de ontvanger is ingepland voor permanente verwijdering. Het doel is om gebruikers te misleiden zodat zij hun in

Payment Has Been Processed e-mailvirus
Phishing/Oplichting

Payment Has Been Processed e-mailvirus

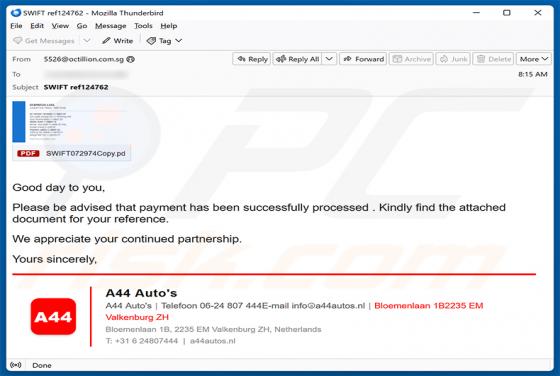
Ons team heeft deze e-mail beoordeeld en vastgesteld dat het om malspam gaat. Het bericht doet zich voor als een betalingsbevestiging van A44 Auto's, een echte Nederlandse autodealer, om ontvangers te verleiden de bijgevoegde bijlage te openen. Het werkelijke doel is om computers met malware te inf

Swalnean.com advertenties
Melding spam

Swalnean.com advertenties

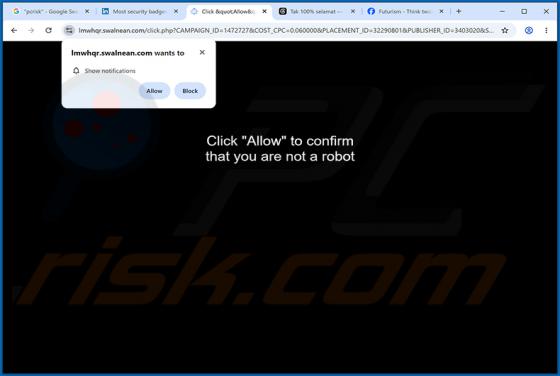
Uit onze analyse is gebleken dat swalnean[.]com een malafide webpagina is die bezoekers misleidt om browsermeldingen toe te staan. De site gebruikt een nep-menselijke verificatieprompt als lokmiddel en vertelt gebruikers dat ze op "Toestaan" moeten klikken om te bevestigen dat ze geen robots zijn.

Dark Project Ransomware
Phishing/Oplichting

Dark Project Ransomware

Dark Project is ransomware die bestanden op gecompromitteerde systemen versleutelt en betaling eist voor een decryptiesleutel. Het werkt als een dubbele afpersingsdreiging: naast het vergrendelen van bestanden steelt het gevoelige bedrijfsgegevens en dreigt het deze te publiceren op een op Tor geba

Black Lotus Ransomware
Ransomware

Black Lotus Ransomware

Black Lotus is ransomware die ons onderzoeksteam heeft ontdekt bij het onderzoeken van nieuwe malwaresamples die waren ingediend bij VirusTotal. Het versleutelt bestanden, voegt een kenmerkende extensie toe aan hun namen, plaatst een losgeldbericht in de vorm van een tekstbestand en wijzigt de bure