

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is MAJIN ransomware?
MAJIN ransomware is ransomware die ons onderzoeksteam heeft ontdekt bij het onderzoeken van nieuwe malware-inzendingen op VirusTotal. Het versleutelt de bestanden van slachtoffers, steelt gevoelige gegevens uit het getroffen netwerk en dreigt de gestolen informatie openbaar te maken, tenzij er losgeld wordt betaald.
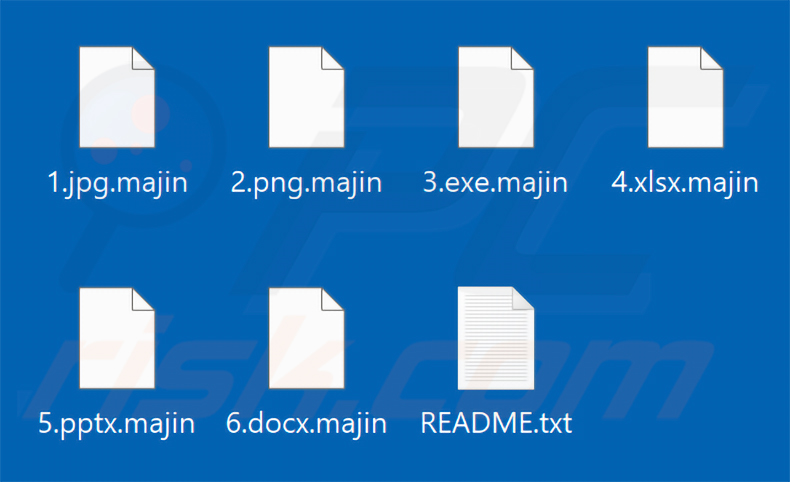
Op onze testcomputer versleutelde deze ransomware bestanden en voegde de extensie ".majin" toe aan de bestandsnamen. Een bestand met de naam "1.jpg" werd bijvoorbeeld hernoemd naar "1.jpg.majin", "2.png" naar "2.png.majin", enzovoort. Daarna maakte MAJIN ransomware een losgeldbericht aan in een tekstbestand met de naam "README.txt".
Schermafbeelding van bestanden die versleuteld zijn door MAJIN ransomware (extensie .majin):
Overzicht van het losgeldbericht van MAJIN ransomware
Het losgeldbericht ("README.txt") is rechtstreeks gericht aan het bedrijfsmanagement. Het informeert slachtoffers dat hun infrastructuur volledig is gecompromitteerd, dat alle servers zijn versleuteld en dat gevoelige bestanden uit het netwerk zijn gestolen. De aanvallers stellen dat contact met hen opnemen de enige manier is om een datalek te voorkomen en weer toegang te krijgen tot de versleutelde bestanden.
Slachtoffers krijgen precies zeven dagen om contact op te nemen. Na die termijn dreigen de aanvallers alle gestolen gegevens, samen met de naam van het bedrijf, te publiceren op hun op Tor gebaseerde lekwebsite. Het bericht vermeldt een unieke slachtoffer-ID en instrueert slachtoffers om contact op te nemen via TOX, een versleutelde peer-to-peer berichtenapplicatie.
Er wordt geen losgeldbedrag genoemd. Het bericht waarschuwt het management ook om geen derden in te schakelen, omdat dit volgens de aanvallers alleen het aantal mensen vergroot dat op de hoogte is van de inbreuk.
Meer over MAJIN ransomware
MAJIN maakt gebruik van een dubbel afpersingsmodel. Het versleutelt niet alleen bestanden, maar steelt ook gegevens uit het netwerk van het slachtoffer voordat de versleuteling plaatsvindt. Zelfs slachtoffers met back-ups lopen daardoor een tweede risico: gevoelige bedrijfsinformatie die wordt gepubliceerd op de op Tor gebaseerde lekwebsite van de aanvallers.
In de meeste gevallen is het onmogelijk om door ransomware versleutelde bestanden te herstellen zonder tussenkomst van de aanvallers. Uitzonderingen zijn zeldzaam en beperkt tot ransomwareprogramma's met ernstige technische fouten. Er is momenteel geen gratis decryptietool voor MAJIN ransomware bekend.
Het betalen van het losgeld wordt sterk afgeraden. Cybercriminelen weigeren vaak werkende decryptietools te sturen, zelfs nadat ze de betaling hebben ontvangen. Slachtoffers die betalen, lopen het risico hun geld kwijt te raken zonder weer toegang tot hun bestanden te krijgen.
Het verwijderen van de ransomware is noodzakelijk om verdere schade te voorkomen, maar herstelt geen bestanden die al zijn versleuteld. De enige betrouwbare manier om te herstellen is het terugzetten van een schone back-up die apart van de gecompromitteerde omgeving is opgeslagen - bij voorkeur op een losgekoppeld apparaat of een externe server.
Ransomware in het algemeen
Het doel van ransomware is om geld af te persen van slachtoffers door hun bestanden te gijzelen. Wie geen back-ups heeft, blijft doorgaans zonder goede opties achter - betalen of de gegevens definitief kwijtraken.
We hebben duizenden ransomwareprogramma's geanalyseerd. Hun aanpak is in vrijwel alle gevallen identiek, al verschillen twee aspecten meestal: de gebruikte symmetrische of asymmetrische versleutelingsalgoritmen en de hoogte van het geëiste losgeld. Andere voorbeelden van ransomware zijn Calipso, EniFrost en Zynex.
Hoe heeft ransomware mijn computer geïnfecteerd?
Er is geen specifieke verspreidingsmethode bevestigd voor MAJIN ransomware. Over het algemeen bereikt ransomware slachtoffers via phishing-e-mails met kwaadaardige bijlagen of links. Het openen van een geïnfecteerd bestand - of het nu een archief, een uitvoerbaar bestand of een Microsoft Office-document met ingesloten macro's is - kan een infectie veroorzaken.
Andere veelvoorkomende vectoren zijn illegale software, illegale activeringstools (cracks), nep-software-updates en downloads van onofficiële websites. Ransomware wordt ook vaak verspreid via trojans die al op het systeem actief zijn, of verspreidt zich over een lokaal netwerk nadat een aanvaller initiële toegang heeft verkregen.
MAJIN ransomware lijkt zich te richten op organisaties in plaats van individuele gebruikers. Ransomware die op bedrijven is gericht, dringt doorgaans binnen via misbruikte externe diensten of niet-gepatchte netwerkkwetsbaarheden, waardoor aanvallers de payload op meerdere systemen tegelijk kunnen uitrollen.
| Naam | MAJIN virus |
| Type Dreiging | Ransomware, Cryptovirus, Bestandsversleutelaar |
| Extensie Van Versleutelde Bestanden | .majin |
| Losgeldbericht | README.txt |
| Gratis Decryptor Beschikbaar? | Nee |
| Contact Met Cybercriminelen | TOX (versleutelde messenger), op Tor gebaseerde website voor datalekken |
| Detectienamen | Avast (Win64:MalwareX-gen [Ransom]), Combo Cleaner (Trojan.GenericKD.81747859), ESET-NOD32 (Win64/Filecoder.Majinahanashi.A Trojan), Kaspersky (HEUR:Trojan-Ransom.Win32.Generic), Microsoft (Ransom:Win32/Majin.YAUA!MTB), Volledige Lijst Met Detecties (VirusTotal) |
| Symptomen | Bestanden die op uw computer zijn opgeslagen kunnen niet worden geopend, eerder werkende bestanden hebben nu een andere extensie (bijvoorbeeld mijn.docx.locked). Er wordt een losgeldbericht op uw bureaublad weergegeven. Cybercriminelen eisen betaling van losgeld (meestal in bitcoins) om uw bestanden te ontgrendelen. |
| Verspreidingsmethoden | Geïnfecteerde e-mailbijlagen (macro's), torrentwebsites, kwaadaardige advertenties. |
| Schade | Alle bestanden zijn versleuteld en kunnen niet worden geopend zonder losgeld te betalen. Samen met een ransomware-infectie kunnen extra wachtwoordstelende trojans en malware-infecties worden geïnstalleerd. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Hoe beschermt u zich tegen ransomware-infecties?
Wees voorzichtig bij het surfen op het web en het omgaan met e-mail. Open geen bijlagen en klik niet op links in ongevraagde berichten, vooral niet van onbekende afzenders. Download software alleen van officiële websites van ontwikkelaars of geautoriseerde winkels en vermijd Peer-to-Peer-netwerken en onofficiële bronnen.
Werk alle software uitsluitend bij via legitieme kanalen. Het gebruik van illegale programma's of onofficiële "crack"-tools is een veelvoorkomende toegangsweg voor ransomware. Zorg ervoor dat betrouwbare antivirussoftware is geïnstalleerd en up-to-date wordt gehouden. Als uw computer al geïnfecteerd is met MAJIN ransomware, raden we aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om deze ransomware automatisch te verwijderen.
Schermafbeelding van het losgeldbericht van MAJIN ransomware ("README.txt"):
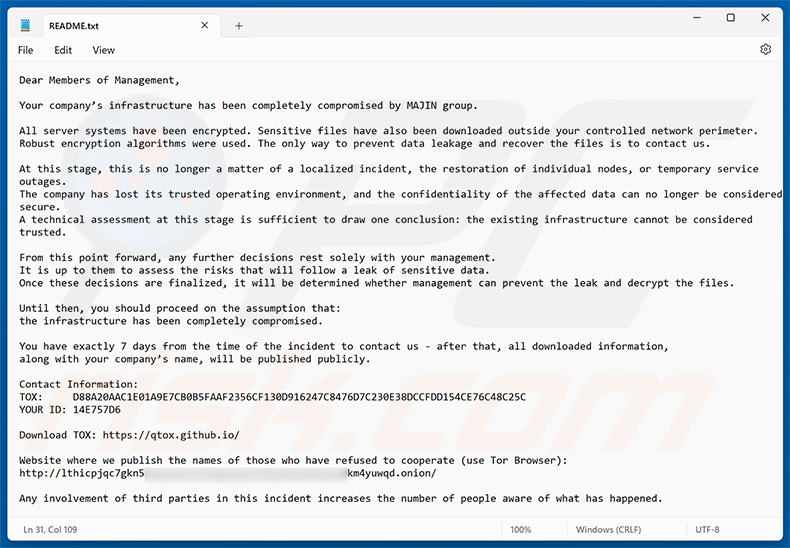
Tekst die in dit losgeldbericht wordt weergegeven:
Dear Members of Management,
Your company's infrastructure has been completely compromised by MAJIN group.
All server systems have been encrypted. Sensitive files have also been downloaded outside your controlled network perimeter.
Robust encryption algorithms were used. The only way to prevent data leakage and recover the files is to contact us.At this stage, this is no longer a matter of a localized incident, the restoration of individual nodes, or temporary service outages.
The company has lost its trusted operating environment, and the confidentiality of the affected data can no longer be considered secure.
A technical assessment at this stage is sufficient to draw one conclusion: the existing infrastructure cannot be considered trusted.From this point forward, any further decisions rest solely with your management.
It is up to them to assess the risks that will follow a leak of sensitive data.
Once these decisions are finalized, it will be determined whether management can prevent the leak and decrypt the files.Until then, you should proceed on the assumption that:
the infrastructure has been completely compromised.You have exactly 7 days from the time of the incident to contact us - after that, all downloaded information,
along with your company's name, will be published publicly.Contact Information:
TOX: [TOX ID]
YOUR ID: 14E757D6Download TOX: [TOX download link]
Website where we publish the names of those who have refused to cooperate (use Tor Browser): [Tor leak website]
Any involvement of third parties in this incident increases the number of people aware of what has happened.
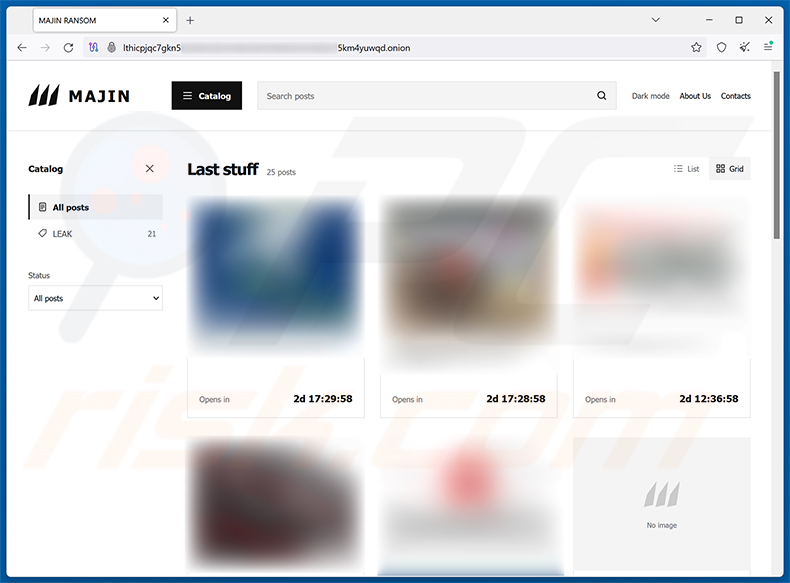
Schermafbeelding van de op Tor gebaseerde website voor datalekken van MAJIN:
Verwijdering van MAJIN ransomware:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Video die uitlegt welke stappen worden genomen in geval van een ransomware infectie:
Snelmenu:
- Wat is MAJIN virus?
- STAP 1. Ransomware melden bij de autoriteiten.
- STAP 2. Het besmette apparaat isoleren.
- STAP 3. De ransomwarebesmetting identificeren.
- STAP 4. Decryptietools voor ransomware zoeken.
- STAP 5. Bestanden herstellen met tools voor gegevensherstel.
- STAP 6. Backups maken van gegevens.
Als u het slachtoffer bent gewoden van een ransomwareaanval, dan raden we u aan dit incident aan de autoriteiten te melden. Door de opsporingsinstanties informatie te verstrekken helpt u cybercriminaliteit op te sporen en aanvallers te vervolgen. Dit is een lijst met autoriteiten waar u een ransomwareaanval kunt melden. Voor de volledige lijst van lokale cyberbeveiligingscentra en informatie over waarom u ransomwareaanvallen moet melden, kunt u dit artikel lezen.
Lijst met lokale autoriteiten waar ransomware moet worden gemeld (afhankelijk van uw woonplaats):
 VS - Internet Crime Complaint Centre IC3
 VK - Action Fraud
 Spanje - Policía Nacional
 Frankrijk - Ministère de l'Intérieur
 Duitsland - Polizei
 Italië - Polizia di Stato
 Nederland - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Het besmette apparaat isoleren:
Sommige ransomware-infecties zijn ontworpen om bestanden op externe opslagapparaten te versleutelen en te infecteren en zich over het hele lokale netwerk te verspreiden. Daarom is het erg belangrijk om het besmette apparaat (de computer) zo snel mogelijk te isoleren.
Stap 1: De internetverbinding verbreken.
De eenvoudigste manier om een computer los te koppelen van internet, is het lostrekken van de ethernetkabel naar het moederbord. Sommige apparaten zijn echter verbonden via een draadloos netwerk en voor sommige gebruikers (vooral degenen die niet bijzonder technisch onderlegd zijn) kan het loskoppelen van kabels moeilijk zijn. U kunt uw computersyseem gelukkig ook loskoppelen van het internet via het Configuratiescherm:
Navigeer naar "Configuratiescherm", klik op de zoekmachinebalk in de rechterbovenhoek van het scherm, typ "Netwerk en delen centrum" en kies het zoekresultaat: 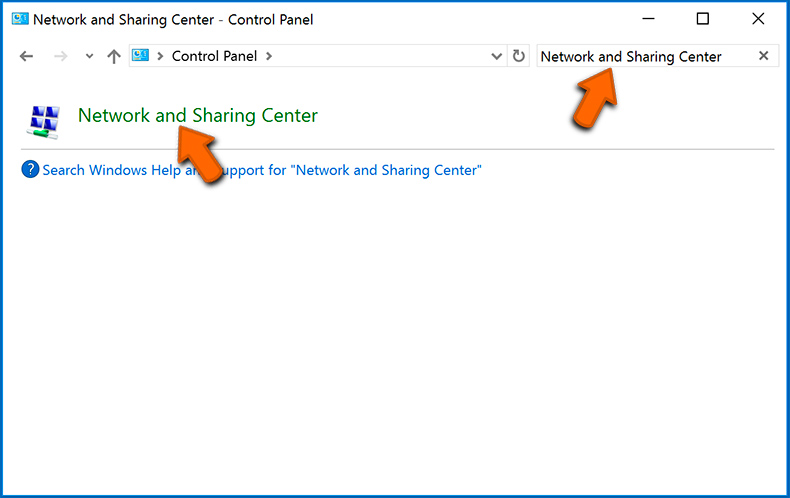
Klik op "Adapterinstellingen wijzigen" in de linkerbovenhoek van het scherm: 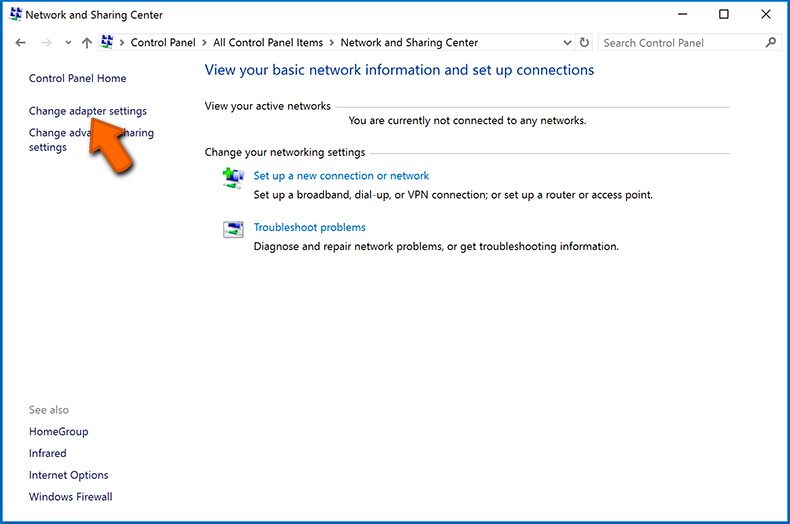
Klik rechts op elke verbinding en kies "Uitschakelen". Zodra deze zijn uitgeschakeld is de computer niet langer verbonden met internet. Om de verbinding te herstellen klikt u gewoon met de rechtermuisknop op de verbinding en kiest u "Inschakelen". 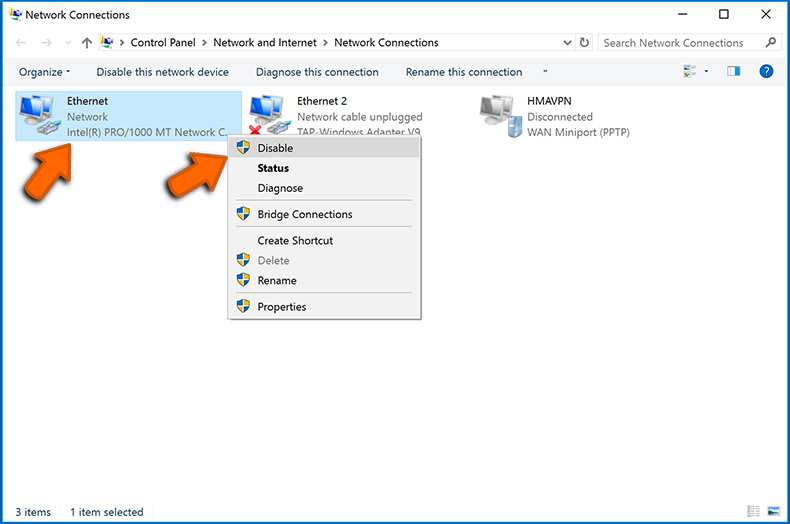
Stap 2: Ontkoppel alle opslagapparaten.
Zoals hierboven vermeld, kan ransomware gegevens versleutelen en alle opslagapparaten besmetten die op de computer zijn aangesloten. Daarom moeten alle externe opslagapparaten (flashdrives, draagbare harde schijven, enz.) onmiddellijk worden losgekoppeld. We raden u echter ten zeerste aan om elk apparaat eerst "uit te werpen" voordat u het loskoppelt, en dit om gegevensbeschadiging te voorkomen:
Navigeer naar "Mijn Computer", klik rechts op elk aangesloten apparaat en klik op "Uitwerpen": 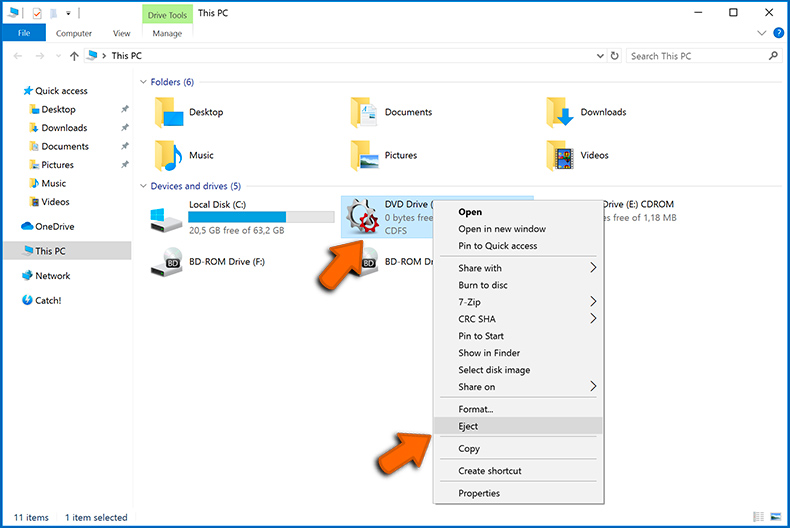
Stap 3: Meld u af bij alle cloudopslagdiensten.
Sommigr ransomware kan mogelijk de software kapen die gegevens uploadt naar "de Cloud". Hierdoor kunnen gegevens in de cloud beschadigd worden of worden versleuteld. Daarom moet u zich afmelden bij alle cloudopslagaccounts in browsers en andere gerelateerde software. Verwijder eventueel de cloudsoftware tijdelijk totdat de infectie volledig is verwijderd.
De ransomwarebesmetting identificeren:
Om een infectie goed te kunnen verwijderen, moet men deze eerst identificeren. Sommige ransomware-infecties tonen berichten met de vraag om losgeld (zie het tekstbestand van de WALDO-ransomware hieronder).
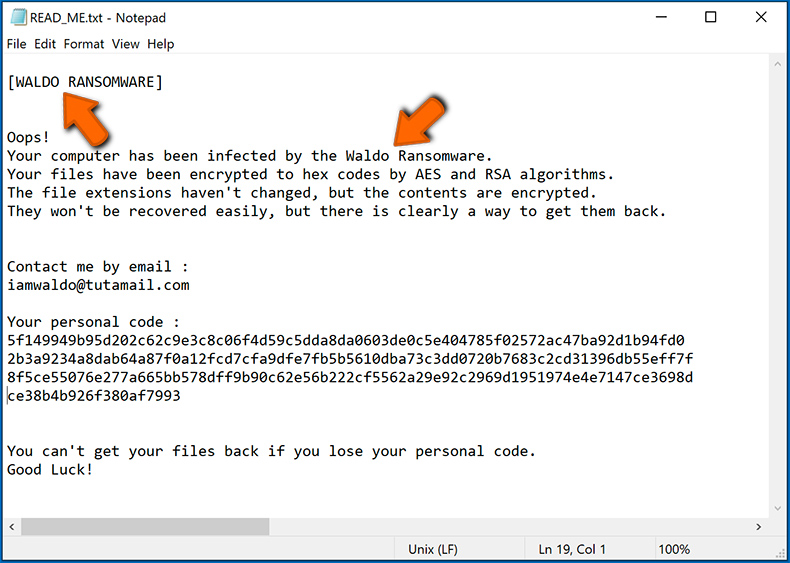
Dit is echter zeldzaam. In de meeste gevallen bevat de ransomware kortere berichten die simpelweg aangeven dat de gegevens gecodeerd zijn en dat de slachtoffers losgeld moeten betalen. Ransomware genereert doorgaans berichten met verschillende bestandsnamen (bijvoorbeeld "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", enz.). Daarom lijkt het gebruik van de naam van een losgeldbericht ook een goede manier om de infectie te identificeren. Het probleem is echter dat veel van deze namen generiek zijn en dat sommige infecties dezelfde namen gebruiken, ook al verschillen de berichten en zijn de infecties zelf niet gerelateerd. Daarom zal het gebruik van alleen de bestandsnaam van het bericht vaak ondoeltreffend zijn en kan dit zelfs leiden tot permanent gegevensverlies (doordat er dan wordt gepoogd om gegevens te ontsleutelen met tools die zijn ontworpen voor andere ransomware-infecties, dit zal waarschijnlijk de bestanden permanent beschadigen en decodering zal niet langer mogelijk zijn. zelfs niet met de juiste tools).
Een andere manier om een ransomware-infectie te identificeren, is door de bestandsextensie te controleren, die aan elk gecodeerd bestand is toegevoegd. Ransomware-infecties dragen vaak de naam van de extensies die ze toevoegen (zoals de bestanden hieronder, die werden versleuteld door de Qewe-ransomware).
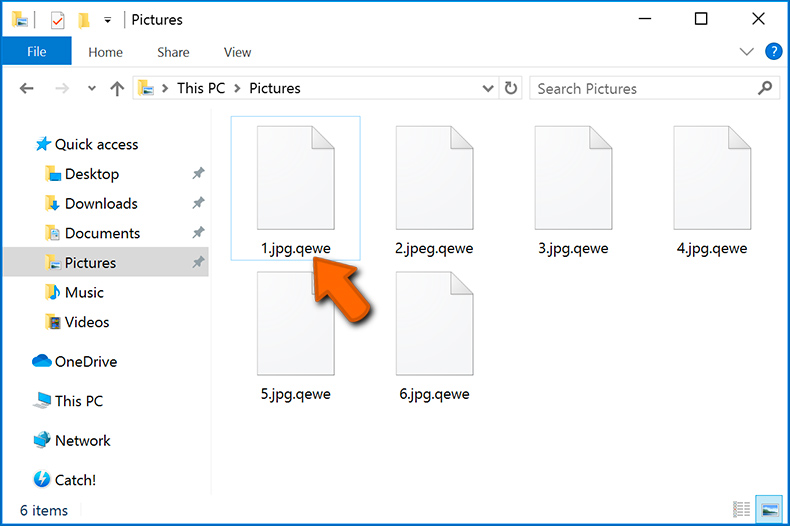
Deze methode is echter alleen effectief als de toegevoegde bestandsextensie ook echt uniek is. Veel ransomware-infecties voegen een generieke extensie toe (bijvoorbeeld ".encrypted", ".enc", ".crypted", ".locked", enz.). In deze gevallen is het identificeren van ransomware aan de hand van de toegevoegde extensie onmogelijk.
Eén van de snelste en eenvoudigste manieren om ransomware te identificeren is de ID Ransomware-website. Deze service herkent de meeste bestaande ransomware-infecties. Slachtoffers moeten enkel een een losgeldbericht en / of een versleuteld bestand uploaden (we raden u aan om indien mogelijke beide te uploaden).
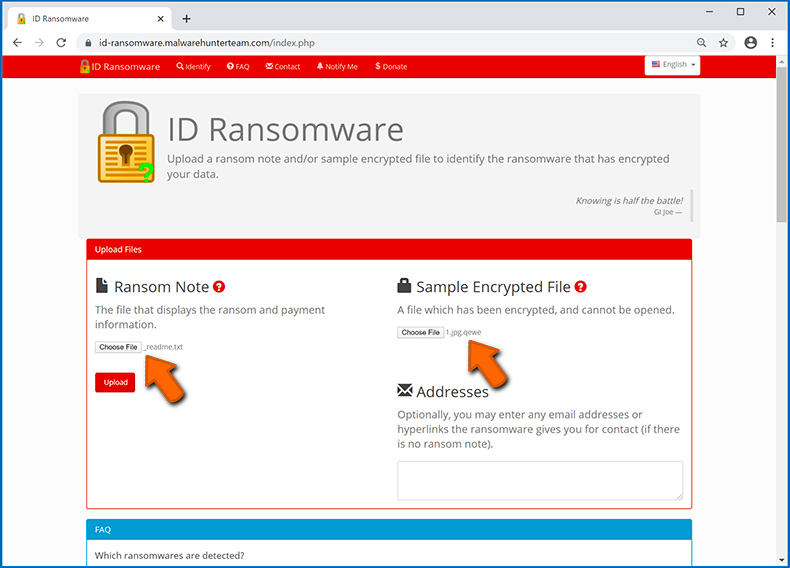
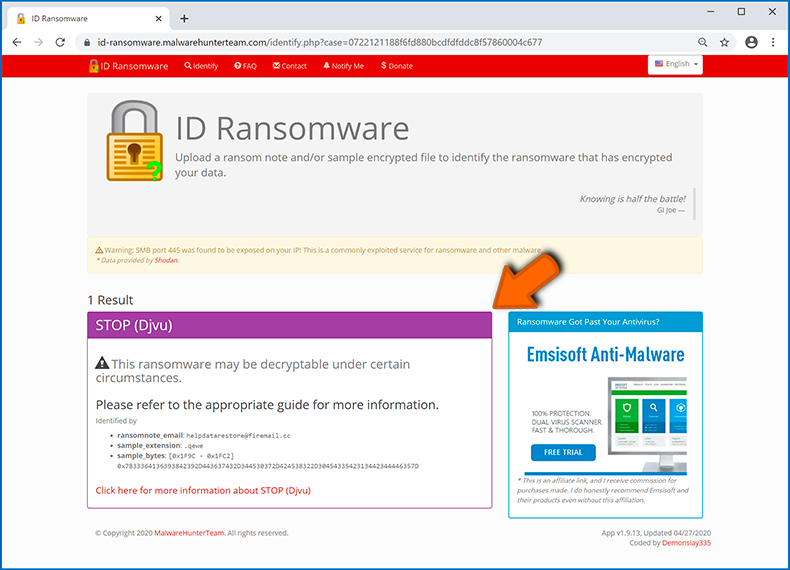
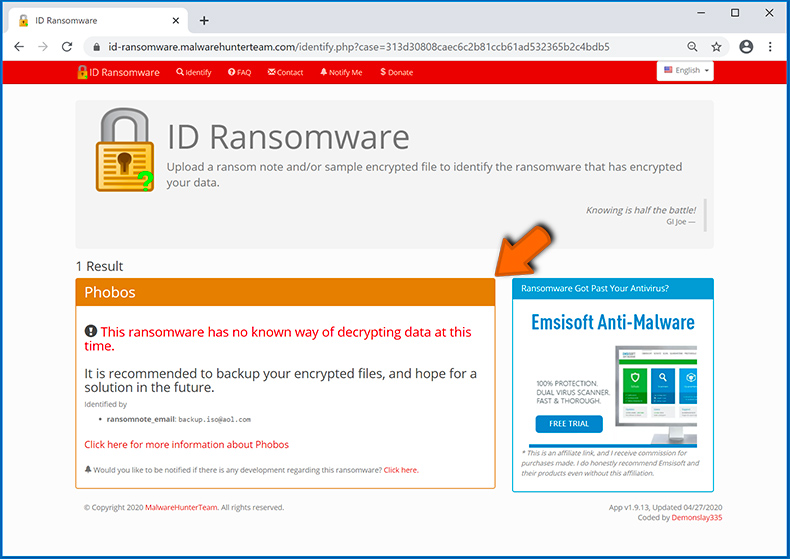
De ransomware wordt binnen enkele seconden geïdentificeerd en u krijgt verschillende details, zoals de naam van de malwarefamilie waartoe de infectie behoort, of deze decodeerbaar is, enzovoort.
Voorbeeld 1 (De Qewe [Stop/Djvu] ransomware):
Voorbeeld 2 (.iso [Phobos] ransomware):
Als uw gegevens toch blijkt te zijn gecodeerd door een ransomware die niet wordt ondersteund door ID Ransomware, dan kunt u altijd proberen op internet te zoeken met behulp van bepaalde trefwoorden (bijvoorbeeld naam van het losgeldbericht, bestandsextensie, verstrekte contactgegevens, cryptowallet-adressen, enz.).
Decryptietools zoeken:
De versleutelingsalgoritmen die door de meeste ransomwares worden gebruikt, zijn buitengewoon geavanceerd en, als de versleuteling correct wordt uitgevoerd, kan alleen de ontwikkelaar uw gegevens herstellen. Dit komt doordat voor de decodering een specifieke sleutel nodig is, die tijdens de codering wordt aangemaakt. Gegevens herstellen zonder deze sleutel is onmogelijk. In de meeste gevallen bewaren de cybercriminelen sleutels op een externe server en niet op de geïnfecteerde machine. Dharma (CrySis), Phobos en andere bekende families van ransomware-infecties zijn vrijwel foutloos, en daarbij is het gewoon onmogelijk om versleutelde gegevens te herstellen zonder de tussenkomst van de ontwikkelaars. Desondanks zijn er ook tientallen ransomwares die slecht ontwikkeld zijn en die bugs bevatten (bijvoorbeeld het gebruik van identieke coderings- / decoderingssleutels voor elk slachtoffer, lokaal opgeslagen sleutels, enz.). Controleer daarom altijd of er decoderingstools bestaan voor de ransomware die uw computer heeft besmet.
De juiste decryptietool zoeken op internet kan lastig zijn. Daarom raden we u aan het No More Ransom Project te gebruiken, en dt is waarom identificatie van de ransomware handig is. De website van No More Ransom Project bevat een sectie "Decryptietools" met een zoekbalk. Voer daar de naam in van de ransomware die u hebt geïdentificeerd, en bekijk de beschikbare decryptors.
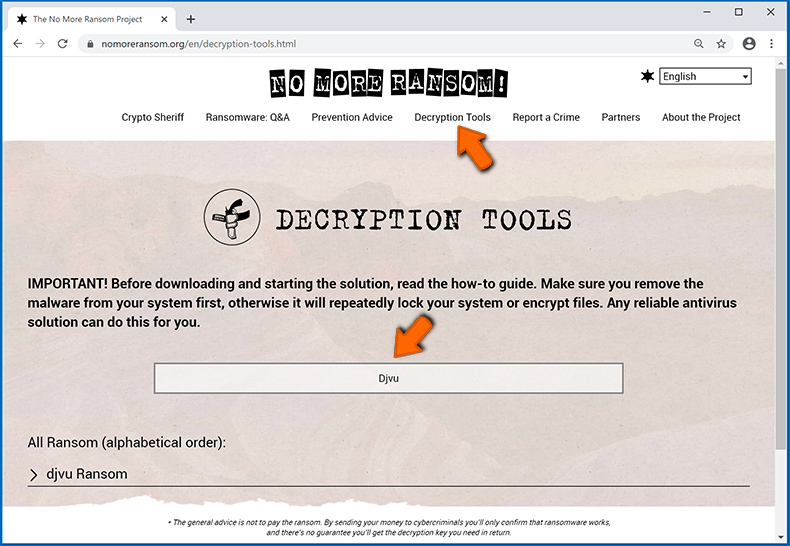
Bestanden herstellen met tools voor gegevensherstel:
Afhankelijk van de situatie (de kwaliteit van de ransomware, het gebruikte versleutelingsalgoritme enz.) kan het mogelijk zijn om bestanden te herstellen met behulp van tools van derden. Hiervoor raden we u de tool Recuva aan, ontwikkeld door CCleaner. Deze tool ondersteunt meer dan duizend gegevenstypen (afbeeldingen, video, audio, documenten, enz.) en is zeer intuïtief (er is weinig kennis nodig om gegevens te herstellen). Bovendien is het gebruik van de herstelfunctie volledig gratis.
Stap 1: Voer een scan uit.
Start de Recuva-applicatie en volg de wizard. U krijgt verschillende vensters te zien waarin u kunt kiezen naar welke bestandstypen u wilt zoeken, welke locaties moeten worden gescand, enz. Het enige dat u moet doen, is in de opties selecteren waar u naar zoekt en de scan starten. We raden u aan om de "Diepe scan" in te schakelen voordat u begint, anders zijn de scanmogelijkheden van dit programma beperkt.
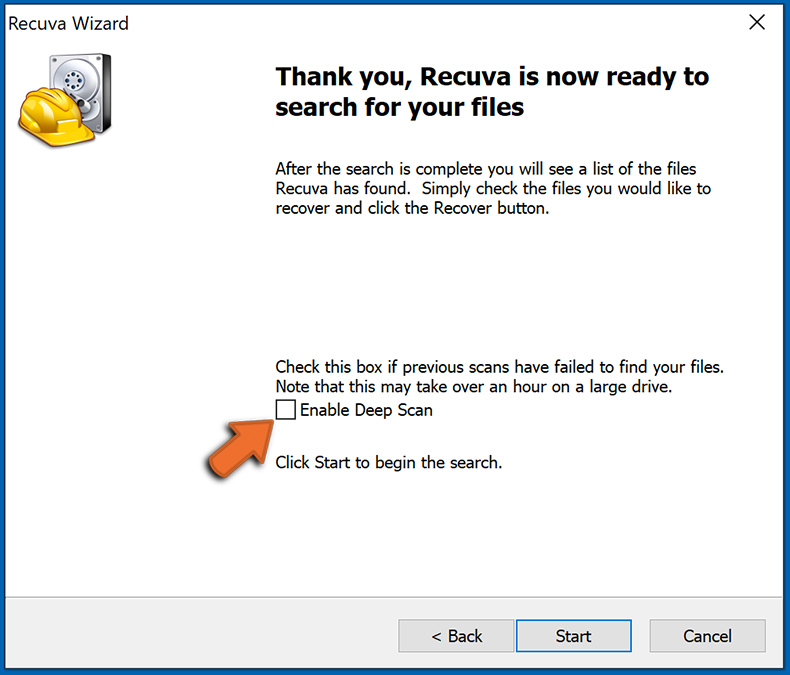
Wacht tot Recuva de scan heeft voltooid. De scanduur is afhankelijk van het aantal bestanden (aantal én bestandsgrootte) dat u scant (het scannen van enkele honderden gigabytes kan bijvoorbeeld meer dan een uur duren). Wees dus geduldig tijdens het scanproces. We raden u ook af om bestaande bestanden te wijzigen of te verwijderen, aangezien dit de scan kan verstoren. Als u tijdens het scannen bestanden toevoegt (bijvoorbeeld door deze te downloaden), dan zal de scanduur worden verlengd:
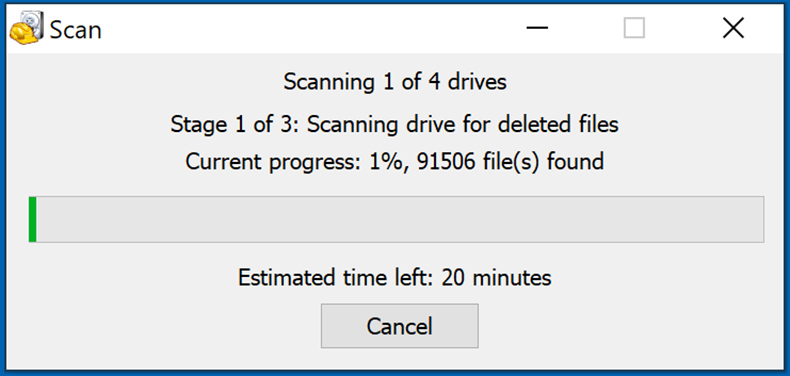
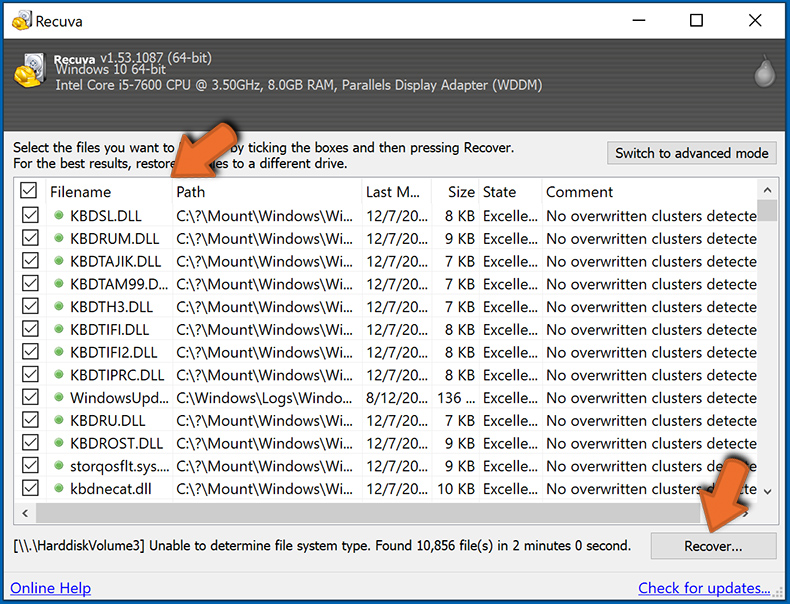
Stap 2: Gegevens herstellen.
Zodra het proces is voltooid, selecteert u de mappen / bestanden die u wilt herstellen en klikt u op "Herstellen". Houd er rekening mee dat er voldoene vrije ruimte nodig is op uw harde schijf om gegevens te kunnen herstellen:
Backups maken van uw gegevens:
Uw bestanden goed beheren en er backups van maken is belangrijk voor de veiligheid van uw gegevens. Wees dus altijd voorzichtig en plan vooruit.
Partitiemanagement: We raden u aan uw gegevens op meerdere partities te bewaren en belangrijke bestanden niet op dezelfde partitie als het besturingssysteem te bewaren. Als u in een situatie terechtkomt waarin u het systeem niet kunt opstarten en u wordt gedwongen de schijf waarop het besturingssysteem is geïnstalleerd te formatteren (in de meeste gevallen is dit waar malware-infecties zich verbergen), dan zult u alle gegevens verliezen op die partitie. Vandaar het voordeel van het instellen van meerdere partities: als u het volledige opslagapparaat aan een enkele partitie hebt toegewezen, wordt u gedwongen alles te verwijderen, maar door meerdere partities aan te maken en de gegevens correct toe te wijzen, kunt u dit voorkomen. U kunt uw partities eenvoudig formatteren zonder de andere partities te wijzigen. Zo wordt de ene partitie opgeschoond en blijven de andere onaangeroerd, en blijven uw gegevens veilig bewaard. Het beheren van partities is vrij eenvoudig en u kunt alle benodigde informatie vinden op de Microsoft website met documentatie.
Gegevensbackups: Een van de meest betrouwbare back-upmethoden is om een extern opslagapparaat te gebruiken voor uw backups en dit niet te verbinden met uw computersysteem. Kopieer uw gegevens naar een externe harde schijf, flashdrive, SSD, HDD of een ander opslagapparaat, koppel deze los en bewaar deze op een veilige en droge plaats uit de buurt van zon en extreme temperaturen. Deze methode is natuurlijk niet erg praktisch, want back-ups en updates van gegevens moeten met enige regelmaat worden gemaakt. U kunt ook een cloudservice of externe server gebruiken. Hiervoor is een internetverbinding vereist en is er altijd een kans op beveiligingsinbreuken, hoewel dat zelden voorkomt.
We raden u aan om Microsoft OneDrive te gebruiken om backups te bewaren van uw bestanden. Met OneDrive kunt u uw persoonlijke bestanden en gegevens in de cloud opslaan en bestanden synchroniseren tussen computers en mobiele apparaten, zodat u uw bestanden vanaf al uw Windows-apparaten kunt openen en bewerken. Met OneDrive kunt u bestanden opslaan, delen en er previews van weergeven, de downloadgeschiedenis openen, bestanden verplaatsen, verwijderen en hernoemen, nieuwe mappen maken en nog veel meer.
U kunt een back-up maken van uw belangrijkste mappen en bestanden op uw pc (uw bureaublad-, documenten- en afbeeldingenmappen). Enkele van de meest opvallende functies van OneDrive zijn bestandsversiebeheer, waarmee oudere versies van bestanden tot 30 dagen bewaard blijven. OneDrive heeft ook een prullenbak waarin al uw verwijderde bestanden voor een beperkte tijd worden bewaard. Verwijderde bestanden worden niet meegeteld bij de opslaglimieten van de de gebruikers.
OneDrive werkt met HTML5-technologie en u kunt er bestanden tot 300 MB mee uploaden via klikken en slepen in de webbrowser, of bestanden tot 10 GB via de OneDrive desktop-app. Met OneDrive kunt u volledige mappen downloaden als een enkel ZIP-bestand met maximaal 10.000 bestanden, hoewel er per download een limiet is van 15 GB.
OneDrive wordt standaard geleverd met 5 GB gratis opslagruimte. Extra opslaglimieten van 100 GB, 1 TB en 6 TB zijn beschikbaar met een betalend abonnement. U kunt deze abonnementen verkrijgen door extra opslagruimte aan te kopen, al dan niet in combinatie met een Office 365-abonnement.
Een gegevensbackup maken:
De backup-procedur blijft dezelfde voor alle types bestanden en mappen. Dit is hoe u een backup van uw bestanden kunt maken met Microsoft OneDrive
Stap 1: Kies de bestanden en mappen waar u een backup van wilt maken.
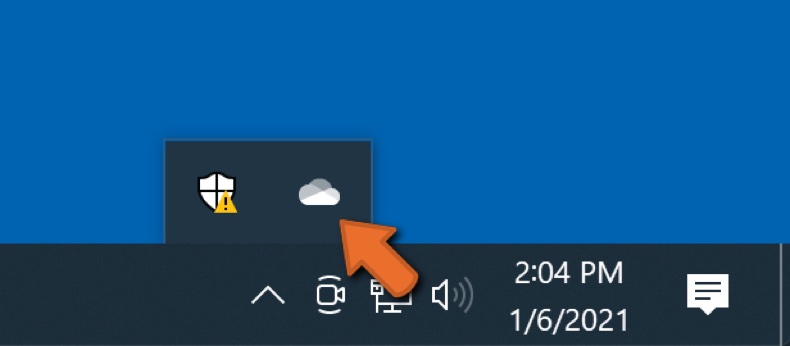
Klikop het OneDrive cloud-icoon om het OneDrive-menu te openen. In dit menu kunt u uw backup-instellingen personaliseren.
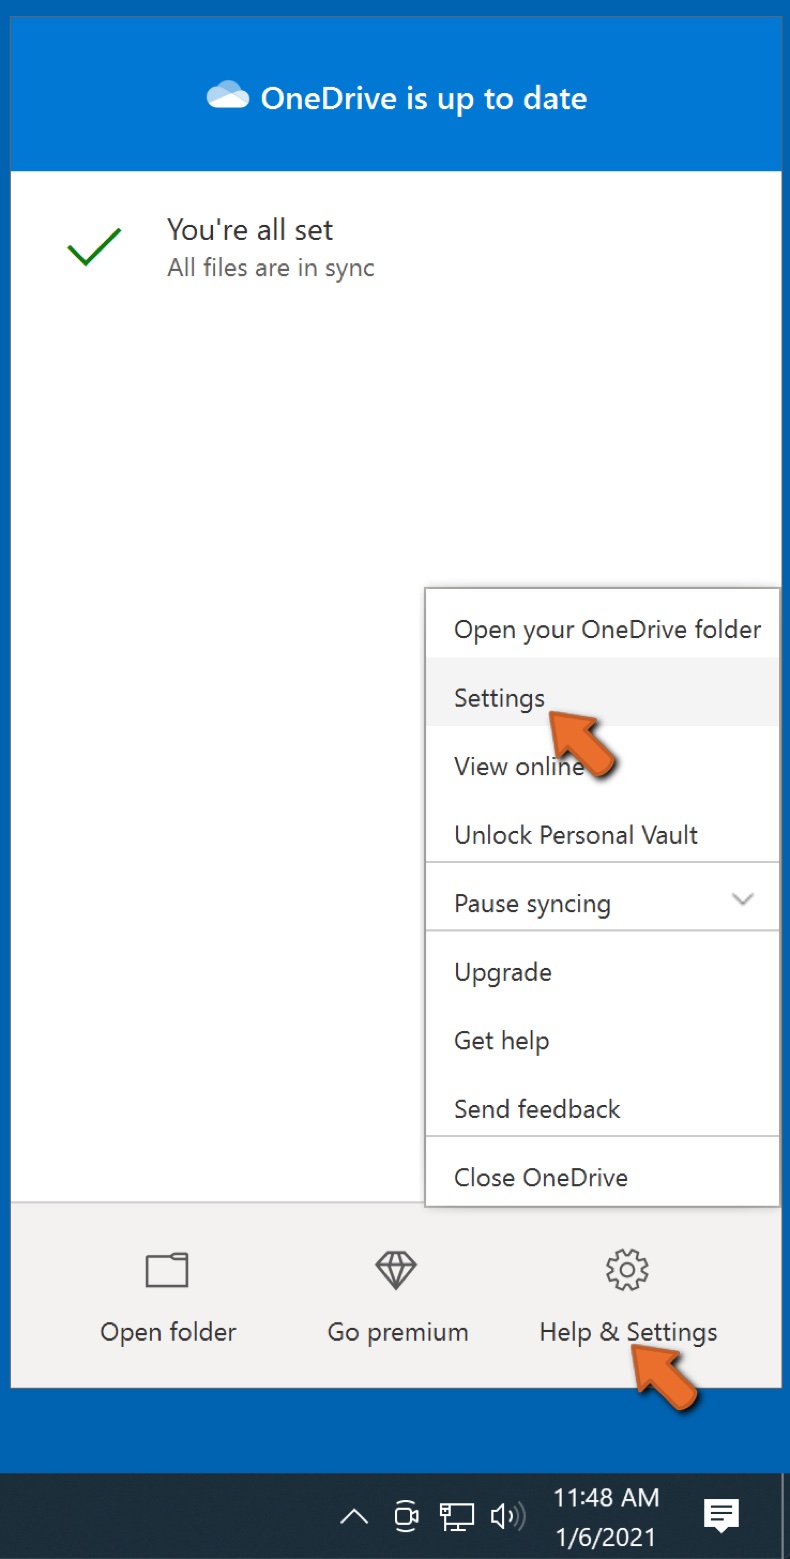
Klik op Hulp & instellingen en kies Instellingen uit het uitklapmenu.
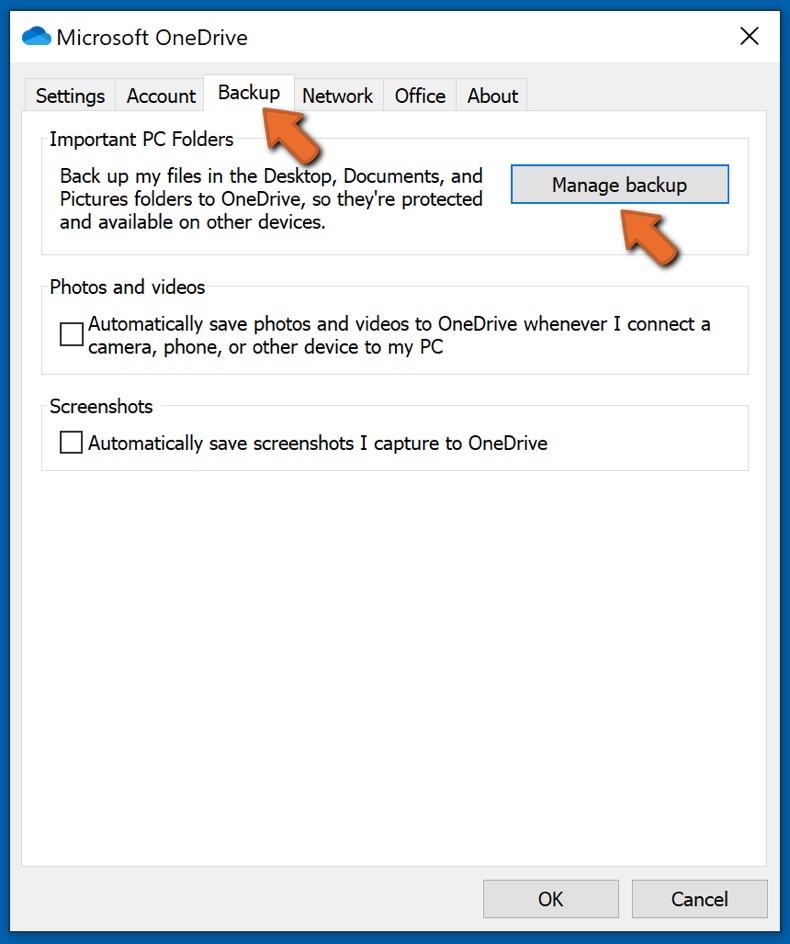
Ga naar het tabblad Backup en klik op Backup beheren.
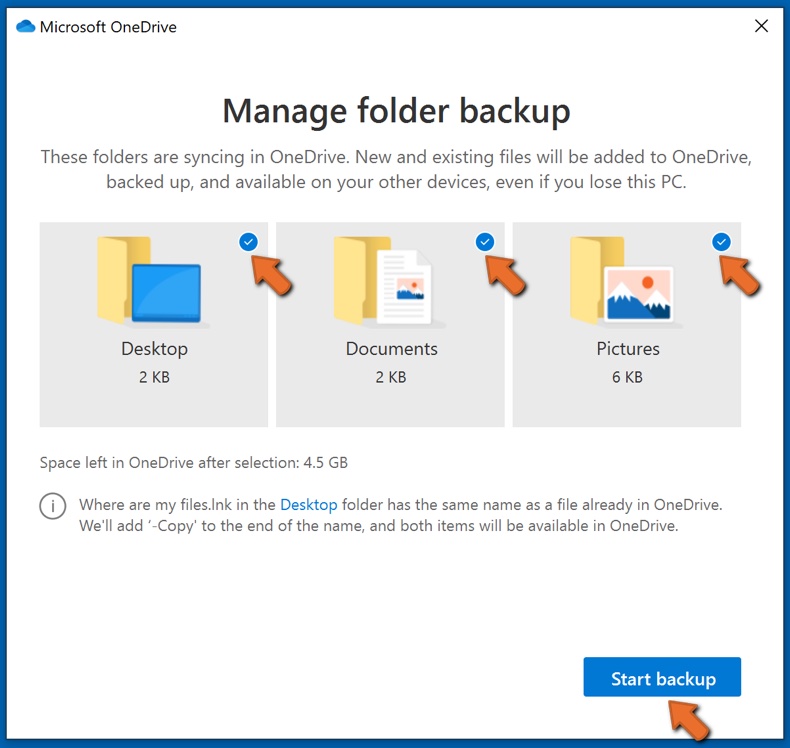
In dit menu, kunt u kiezn om een backup te maken van het Bureaublad en alle bestanden daarin, of van de mappen Documenten en Afbeeldingen, met alle bestanden daarin. Klik op Backup starten.
Wanneer u nu een bestand of map toevoegt aan het bureaublad en de mappen Documenten en Afbeeldingen, wordt er automatisch een back-up van gemaakt op OneDrive.
Om mappen en bestanden toe te voegen die niet op de hierboven getoonde locaties staan, moet u ze handmatig toevoegen.
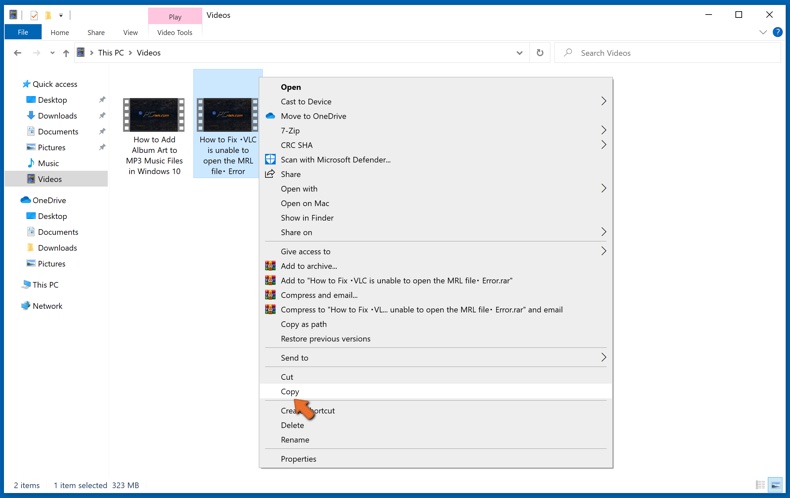
Open Verkenner en navigeer naar de locatie van het bestand/de map waarvan u een backup wilt maken. Selecteer deze, klik er met de rechtermuisknop op en klik op Kopiëren.
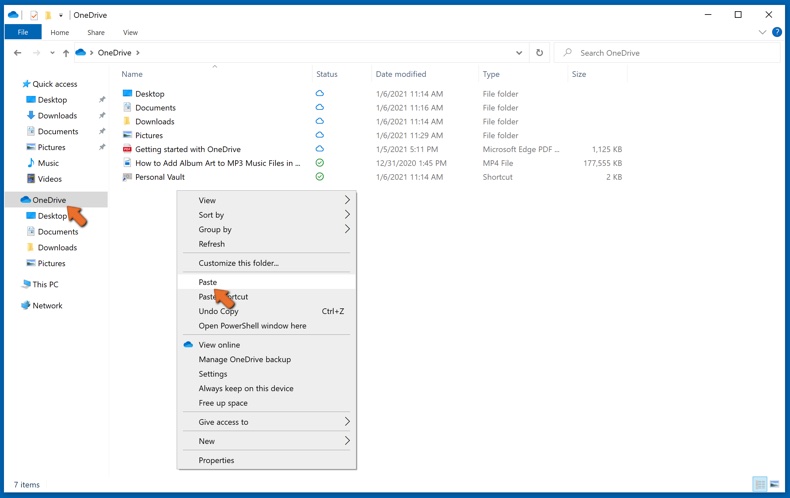
Vervolgens navigert u naar OneDrive, en klikt u met de rechtermuisknop gelijk waar in het venster, en klikt u op Plakken. U kunt ook een bestand slepen en neerzetten in OneDrive. OneDrive maakt automatisch een back-up van de map / het bestand.
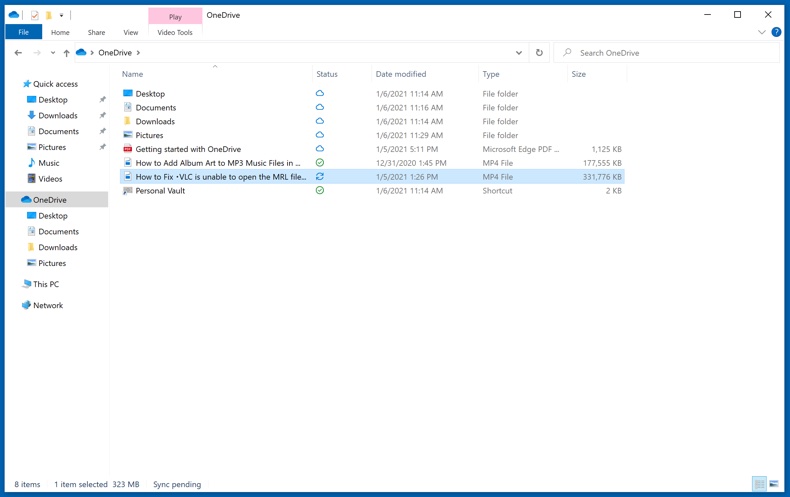
Van alle bestanden die aan de OneDrive-map zijn toegevoegd, wordt automatisch een back-up in de cloud gemaakt. De groene cirkel met het vinkje erin geeft aan dat het bestand zowel lokaal als op OneDrive beschikbaar is en dat de bestandsversie op beide hetzelfde is. Het pictogram met een blauwe wolk geeft aan dat het bestand nog niet is gesynchroniseerd en alleen beschikbaar is op OneDrive. Het synchronisatiepictogram geeft aan dat het bestand momenteel wordt gesynchroniseerd.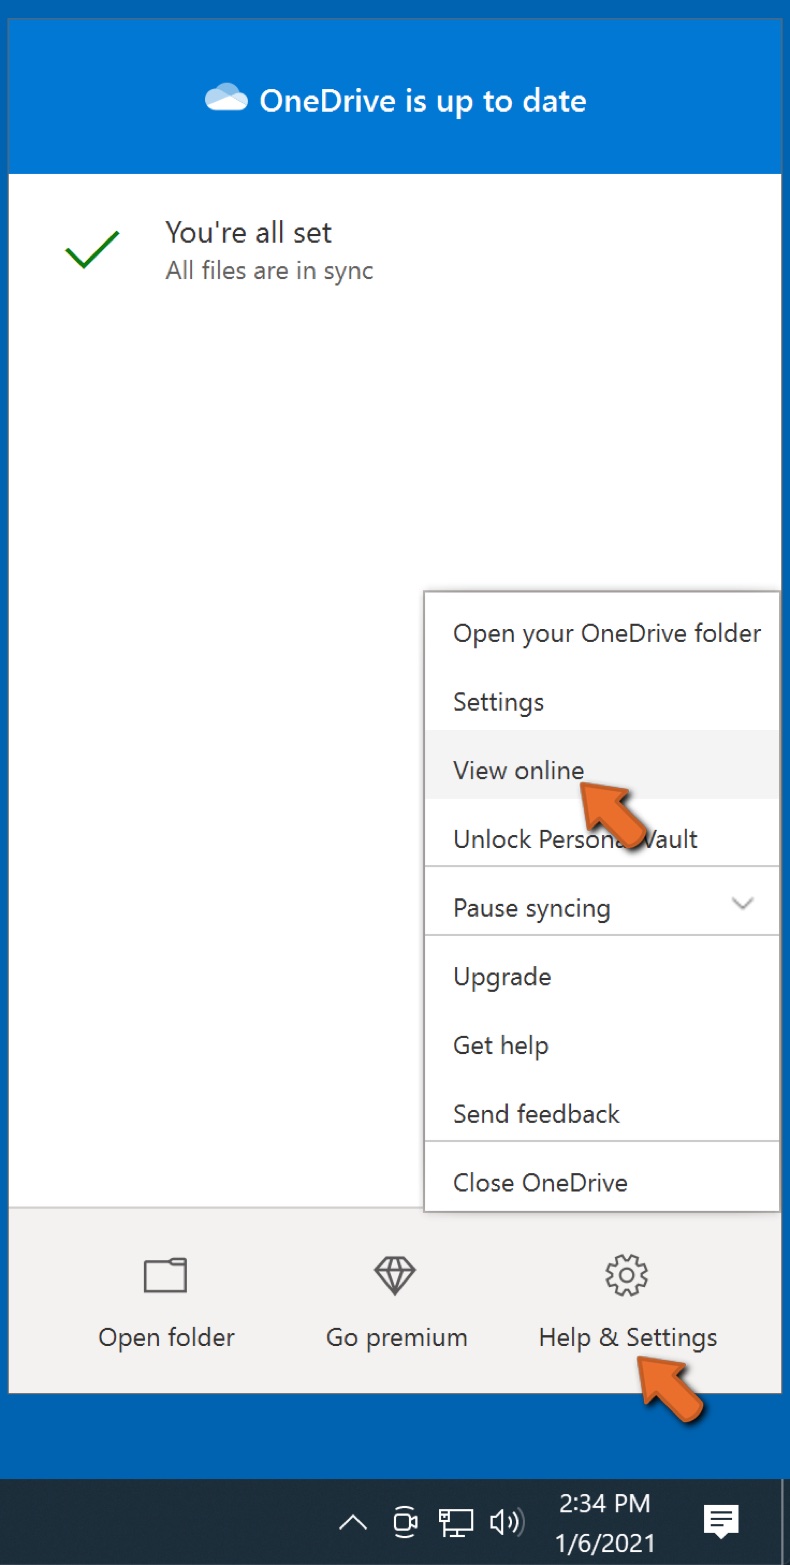
Om bestanden te openen die enkel beschikbaar zijn op OneDrive online, gaat u naar het Hulp & instellingen-uitklapmenu en kiest u Online weergeven.
Stap 2: Corrupte bestanden herstellen.
OneDrive zorgt ervoor dat de bestanden gesynchroniseerd blijven, dus de versie van het bestand op de computer is dezelfde versie in de cloud. Als ransomware uw bestanden echter heeft gecodeerd, kunt u gebruikmaken van de OneDrive versiegeschiedenis-functie en zo bestanden herstellen naar een versie die werd gemaakt voor de versleuteling.
Microsoft 365 heeft een ransomwaredetectiefunctie die u waarschuwt wanneer uw OneDrive-bestanden dreigen te worden versleuteld of werden aangevallen. Deze functie helpt u bij het herstellen van uw bestanden. Houd er echter rekening mee dat als u geen betaald Microsoft 365-abonnement heeft, u slechts één keer gratis detectie en bestandsherstel kunt gebruiken.
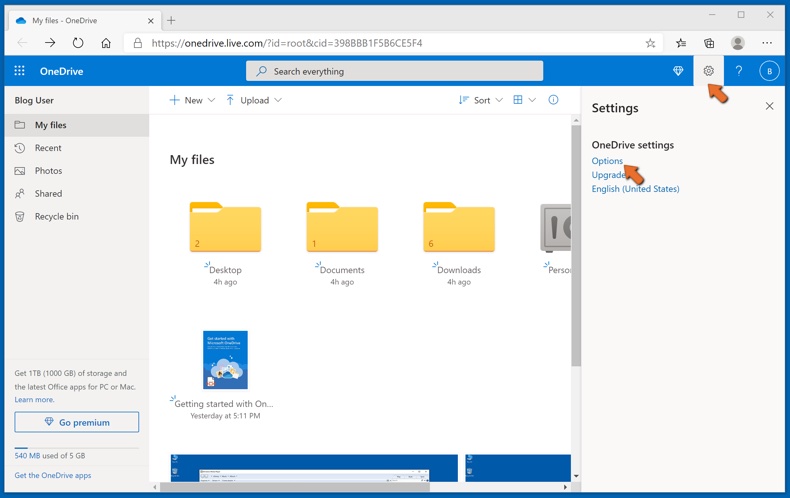
Als uw OneDrive-bestanden worden verwijderd, beschadigd of geïnfecteerd door malware, kunt u uw volledige OneDrive herstellen naar een eerder tijdstip. Hier ziet u hoe u uw volledige OneDrive kunt herstellen:
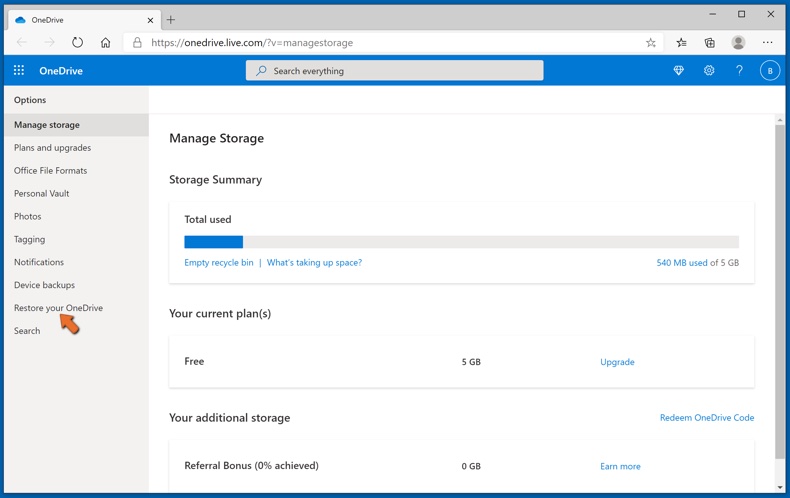
1. Als u zich heeft aangemeld met een persoonlijk account, klikt u op het tandwiel Instellingen bovenaan de pagina. Klik vervolgens op Opties en selecteer Uw OneDrive herstellen.
Als u bent aangemeld met een werk- of schoolaccount, klikt u op het tandwiel Instellingen boven aan de pagina. Klik vervolgens op Uw OneDrive herstellen.
2. Selecteer op de pagina Uw OneDrive herstellen een datum in het uitklapmenu. Merk op dat als u uw bestanden herstelt na een automatische detectie van ransomware, de aanbevolen hersteldatum reeds voor u is geselecteerd.
3. Nadat u alle opties voor bestandsherstel heeft geconfigureerd, klikt u op Herstellen om alle verdachte wijzigingen aan uw bestanden ongedaan te maken.
De beste manier om schade door ransomware-infecties te voorkomen, is regelmatig backups van uw gegevens te maken.
Veelgestelde vragen (FAQ)
Hoe is mijn computer gehackt en hoe hebben hackers mijn bestanden versleuteld?
Ransomware wordt vaak verspreid via phishing-e-mails met kwaadaardige bijlagen, gecompromitteerde websites, trojan-infecties, illegale software, nep-updates en illegale activeringstools. In veel gevallen voeren slachtoffers onbewust ransomware uit die vermomd is als een gewoon bestand.
Hoe open ik ".majin"-bestanden?
Bestanden met de extensie ".majin" zijn versleuteld en kunnen op geen enkele manier worden geopend of gebruikt zonder eerst te worden ontsleuteld. Zonder de sleutel van de aanvallers blijven ze volledig ontoegankelijk.
Waar moet ik zoeken naar gratis decryptietools voor MAJIN ransomware?
In geval van een ransomware-aanval raden we aan de website van het project No More Ransom te raadplegen (meer informatie hierboven).
Ik kan u veel geld betalen, kunt u mijn bestanden ontsleutelen?
Wij bieden geen decryptiediensten aan. In de praktijk is het herstellen van door ransomware versleutelde bestanden vrijwel altijd onmogelijk zonder de hulp van de aanvallers - tenzij de ransomware zelf ernstige fouten bevat. Derden die betaalde decryptie aanbieden, zijn meestal oplichters of treden op als tussenpersoon.
Kan Combo Cleaner mij helpen MAJIN ransomware te verwijderen?
Combo Cleaner kan uw systeem scannen, actieve MAJIN ransomware-infecties detecteren en verwijderen. Het kan echter geen bestanden ontsleutelen die al zijn vergrendeld - antivirustools verwijderen de malware, maar voor het herstellen van bestanden zijn aanvullende stappen of back-ups nodig.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie