Ransomware
Wyvern ransomware
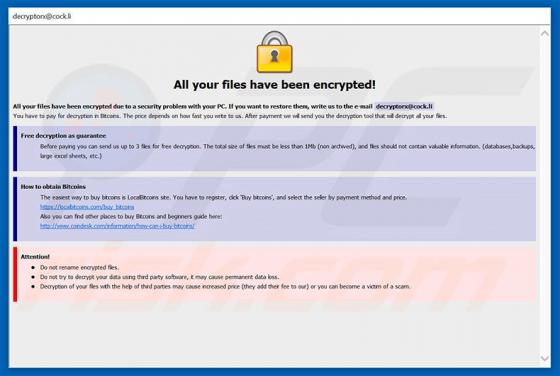
Wyvern is een variant op een risicovol virus van het ransomware-type genaamd BTCWare. Wyvern werd eerst ontdekt door een malware-onderzoeker genaamd Michael Gillespie. Volgend op een succesvolle infiltratie versleutelt Wyvern gegevens en voegt het een ".[email]-id-id.wyvern" extensie toe aan de