Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

UNIX Search Browser Hijacker
Browser Hijacker

UNIX Search Browser Hijacker

Na analyse van de toepassing werd het duidelijk dat UNIX Search werkt als een browser hijacker, die een dubieuze zoekmachine (unixsearch.com) ondersteunt. Deze extensie neemt de controle over van een browser door de instellingen te wijzigen en heeft de capaciteit om toegang te krijgen tot diverse

Ask AI Browser Hijacker
Browser Hijacker

Ask AI Browser Hijacker

Na een grondig onderzoek van de toepassing werd het duidelijk dat Ask AI Browser functioneert als een browser hijacker, die askaibrowser.com promoot. Deze extensie neemt de controle over van een browser door de instellingen te wijzigen en bezit de mogelijkheid om toegang te krijgen tot verschillen

SilentAnonymous Ransomware
Ransomware

SilentAnonymous Ransomware

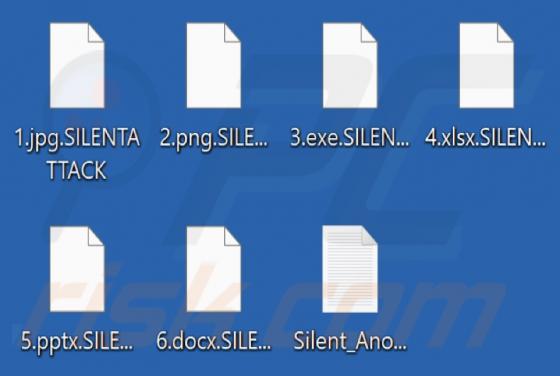
Onze onderzoekers ontdekten de SilentAnonymous ransomware tijdens het onderzoeken van nieuwe aanmeldingen op het VirusTotal-platform. Dit schadelijke programma is ontworpen om gegevens te versleutelen en betaling te eisen voor de ontsleuteling. SilentAnonymous versleutelde bestanden en veranderde

Dedsec Ransomware
Ransomware

Dedsec Ransomware

Dedsec is een ransomware (ontdekt door S!Ri) ontworpen om bestanden te versleutelen en betaling te eisen in ruil voor hun ontsleuteling. Daarnaast hernoemt Dedsec alle aangetaste bestanden door de ".dedsec" extensie toe te voegen, verandert het de bureaubladachtergrond en toont een pop-upvenster m

Secles Ransomware
Ransomware

Secles Ransomware

Secles is een gegevensversleutelende malware die door ons onderzoeksteam is ontdekt tijdens een routinecontrole van nieuwe aanmeldingen op het VirusTotal-platform. Programma's die bestanden versleutelen om losgeld te eisen, worden geclassificeerd als ransomware. Nadat we een voorbeeld van Secles

Rdptest Ransomware
Ransomware

Rdptest Ransomware

In onze analyse werd vastgesteld dat Rdptest functioneert als ransomware. Na het binnendringen van het besturingssysteem versleutelt Rdptest de namen van bestanden en verandert deze, waarbij twee losgeldbrieven worden gepresenteerd ("info.hta" en "info.txt"). Deze specifieke ransomware behoort tot

Dzen Ransomware
Ransomware

Dzen Ransomware

Dzen is een ransomware-variant die behoort tot de Phobos-familie en die we ontdekten tijdens het onderzoeken van malwarevoorbeelden die waren ingediend op de VirusTotal-pagina. We ontdekten dat Dzen bestanden versleutelt (en hun bestandsnamen wijzigt) en twee losgeldbrieven levert ("info.txt" en "

Temu - Pending Package Delivery Email Scam
Phishing/Oplichting

Temu - Pending Package Delivery Email Scam

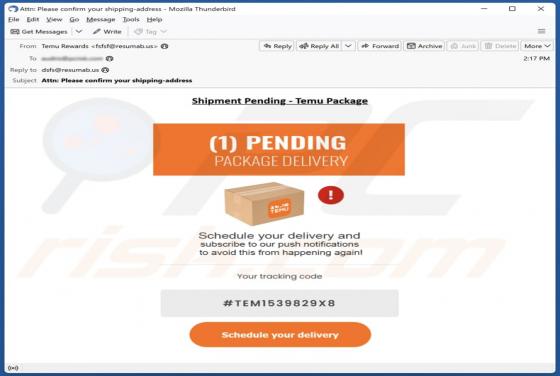
Tijdens ons onderzoek hebben we vastgesteld dat deze e-mail een phishing-poging is, slim vermomd als een melding van Temu, een legitieme online marktplaats. Phishing e-mails zijn frauduleuze mails opgesteld door oplichters met de bedoeling nietsvermoedende ontvangers te misleiden zodat ze hun pers

Temporary Files Deletion Have Started POP-UP Scam
Phishing/Oplichting

Temporary Files Deletion Have Started POP-UP Scam

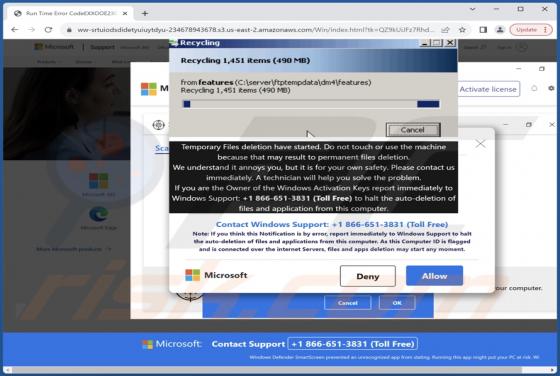
Ons onderzoeksteam ontdekte de "Temporary Files Deletion Have Started" scam voor technische klantenservice tijdens het surfen op verdachte sites. Het is vermomd als een Microsoft-website die een systeemscan uitvoert, verschillende bedreigingen detecteert en een verwijderingsproces van ongewenste b

ELITTE87 Ransomware
Ransomware

ELITTE87 Ransomware

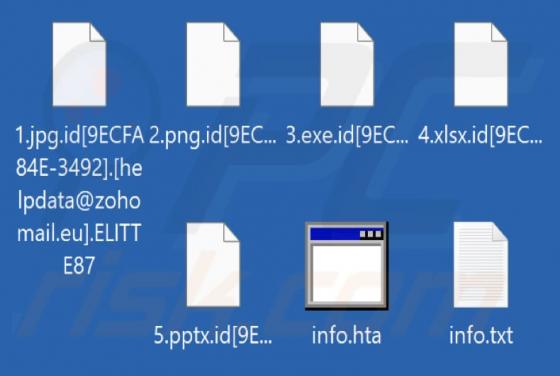
Tijdens onze inspectie van malwarevoorbeelden op VirusTotal ontdekten we ELITTE87, een ransomwarevariant die behoort tot de Phobos-familie. ELITTE87 versleutelt bestanden, wijzigt bestandsnamen en levert twee losgeldbriefjes (toont een pop-upvenster en maakt het bestand "info.txt" aan). ELITTE87