

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is Sword?
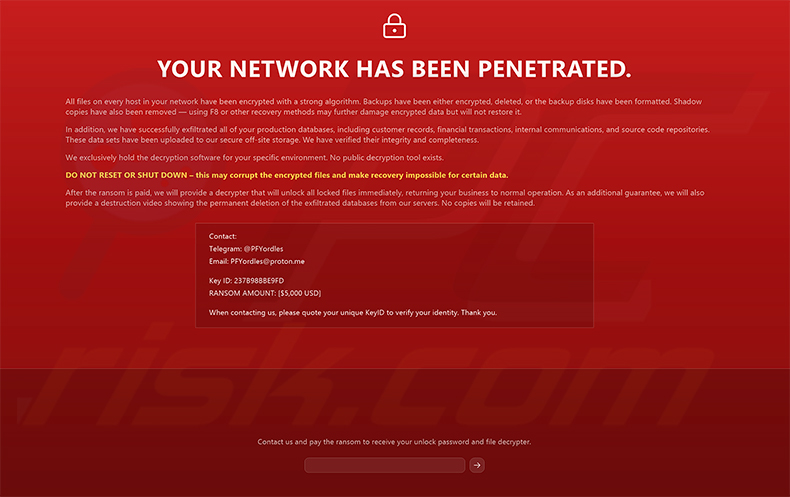
Sword is een stuk ransomware dat onze onderzoekers tegenkwamen tijdens het inspecteren van nieuwe samples die waren ingediend bij VirusTotal. Het versleutelt bestanden, plaatst 20 kopieën van een tekstgebaseerde losgeldbrief op het bureaublad en vergrendelt het scherm met een schermvullende boodschap. Het vergrendelscherm keert ongeveer 10 seconden na elke herstart terug, wat de geïnfecteerde computer praktisch onbruikbaar maakt.
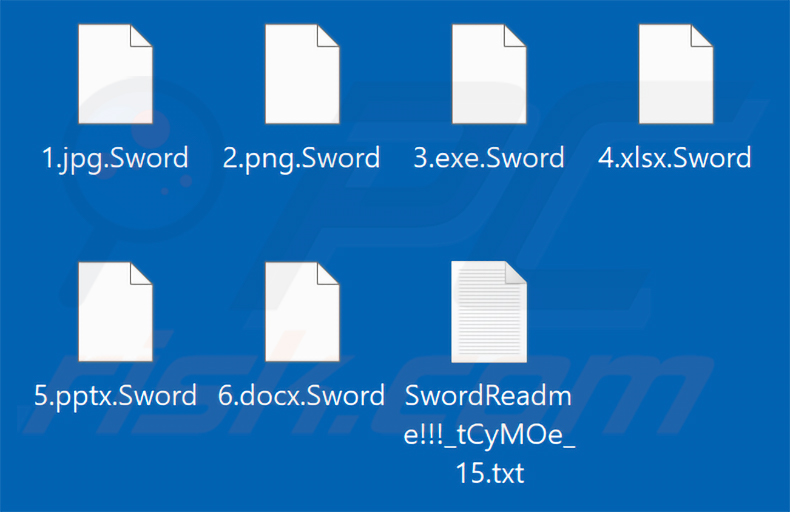
Op onze testmachine voegde Sword de extensie ".Sword" toe aan de namen van de bestanden die het versleutelde. Zo werd een bestand met de naam "1.jpg" "1.jpg.Sword", "2.png" werd "2.png.Sword", enzovoort. Vervolgens maakte de ransomware losgeldbrieven met de titel "SwordReadme!!![random_string].txt" (bijvoorbeeld "SwordReadme!!!_tCyMOe_15.txt") en toonde dezelfde boodschap in een schermvullend vergrendelvenster.
Screenshot van bestanden versleuteld door Sword ransomware:
Overzicht van de Sword losgeldbrief
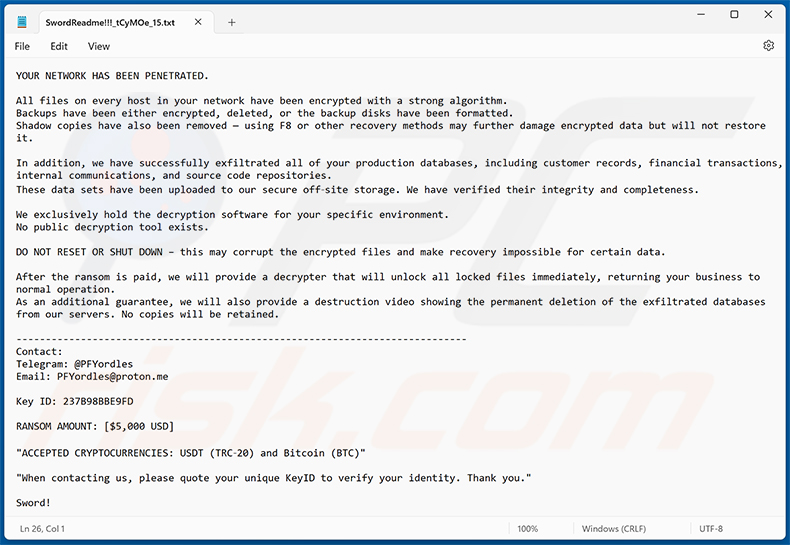
De tekstbestanden en de schermvergrendeling op volledig scherm tonen vrijwel identieke berichten. Ze beweren dat bestanden op elke host in het netwerk van het slachtoffer zijn versleuteld en dat back-ups zijn versleuteld, verwijderd of geformatteerd. Volgens de brief zijn schaduwkopieën eveneens verwijderd, en het gebruik van F8 of andere herstelmethoden kan de versleutelde gegevens verder beschadigen.
De aanvallers beweren ook productiedatabases te hebben gestolen (geëxfiltreerd), waaronder klantgegevens, financiële transacties, interne communicatie en broncoderepositories. Slachtoffers wordt verteld dat er geen openbare decryptietool bestaat en worden gewaarschuwd om de computer niet te resetten of uit te schakelen, zogenaamd omdat dit de versleutelde bestanden kan beschadigen. Dergelijke waarschuwingen zijn doorgaans bedoeld om slachtoffers onder druk te zetten om snel te handelen.
Het losgeld is vastgesteld op $5.000, en het tekstbestand vermeldt dat betaling wordt geaccepteerd in USDT (TRC-20) of Bitcoin. Slachtoffers worden geïnstrueerd om contact op te nemen met de criminelen via Telegram (@PFYordles) of e-mail (PFYordles@proton.me) en om hun unieke Key ID te vermelden. In ruil daarvoor beloven de aanvallers een decryptietool en een video die de verwijdering van de gestolen databases toont.
De schermvergrendeling op volledig scherm bevat daarnaast een veld voor het invoeren van een ontgrendelingswachtwoord. Zoals het bericht uitlegt, wordt dit wachtwoord (samen met de bestandsdecryptietool) verondersteld te worden verstrekt zodra het losgeld is betaald.
Meer over Sword
Wat Sword onderscheidt van veel andere ransomware-achtige programma's is het hardnekkige vergrendelscherm. Ongeveer 10 seconden na elke herstart verschijnt het bericht op volledig scherm opnieuw en blokkeert het de toegang tot het bureaublad. Om deze reden moet de ransomware worden verwijderd in Windows Veilige modus met netwerkmogelijkheden (instructies worden hieronder gegeven).
In de meeste gevallen kunnen bestanden die door ransomware zijn versleuteld niet worden ontsleuteld zonder betrokkenheid van de aanvallers. Uitzonderingen zijn zeldzaam en betreffen meestal ernstig gebrekkige malware. Toch is betalen een gok. Cybercriminelen negeren slachtoffers vaak nadat ze het geld hebben ontvangen, en er is geen garantie dat de beloofde decryptietool of verwijderingsvideo ooit zal komen. We raden ten zeerste af om het losgeld te betalen.
Het verwijderen van Sword voorkomt dat het meer bestanden versleutelt en het scherm bij elke opstart vergrendelt. Helaas brengt verwijdering geen gegevens terug die al zijn versleuteld - de enige betrouwbare manier om ze te herstellen is vanuit een back-up die vóór de aanval is gemaakt. Het bewaren van back-ups op verschillende afzonderlijke locaties, zoals externe servers en losgekoppelde opslagapparaten, vermindert de schade die een ransomware-infectie kan veroorzaken aanzienlijk.
Ransomware in het algemeen
Ransomware-aanvallen bestaan om één reden: geld afpersen van slachtoffers door hun bestanden te gijzelen. De meeste van deze programma's werken op een vergelijkbare manier, maar ze verschillen doorgaans in de symmetrische of asymmetrische versleutelingsalgoritmen die ze gebruiken en in de hoogte van het losgeld. Sommige, zoals Sword, vertrouwen ook op extra druktactieken, zoals schermvergrendelingen en beweringen over gestolen gegevens.
Aanvullende voorbeelden van ransomware zijn Vricpe, Face Melter en Regulus.
Hoe heeft ransomware mijn computer geïnfecteerd?
Ransomware wordt vaak verspreid via phishing en andere social engineering-tactieken. Cybercriminelen sturen e-mails met kwaadaardige bijlagen of links, waarbij de bestanden worden vermomd als facturen, verzendberichten of andere gewone documenten. Het openen van een dergelijk bestand, bijvoorbeeld een Microsoft Office-document met macro's, een PDF, een uitvoerbaar bestand, een JavaScript-bestand of een ZIP/RAR-archief, kan de infectie in gang zetten.
Andere veelgebruikte kanalen zijn trojans die zijn ontworpen om aanvullende malware te downloaden, illegale software, illegale activatietools (cracks), valse software-updates, drive-by downloads en kwaadaardige advertenties. Onbetrouwbare downloadbronnen, zoals freeware-sites, onofficiële app-stores en peer-to-peer-netwerken, worden ook misbruikt.
In sommige gevallen kunnen ransomware-programma's zichzelf verspreiden via lokale netwerken en verwisselbare opslagapparaten, zoals USB-flashdrives. Het misbruiken van kwetsbaarheden in verouderde software is een andere manier waarop aanvallers hun malware op systemen krijgen.
| Naam | Sword-virus |
| Type Bedreiging | Ransomware, Cryptovirus, Bestandsversleutelaar |
| Extensie Van Versleutelde Bestanden | .Sword |
| Bericht Met Losgeldeis | SwordReadme!!![random_string].txt, schermvergrendeling op volledig scherm |
| Gratis Decryptietool Beschikbaar? | Nee |
| Contact Cybercrimineel | Telegram: @PFYordles, E-mail: PFYordles@proton.me |
| Detectienamen | Avast (Win32:PoisonIvy-N [Trj]), Combo Cleaner (Trojan.GenericKD.81426448), ESET-NOD32 (Win64/Filecoder.AXP Trojan), Kaspersky (UDS:Trojan.Win64.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), Volledige Lijst Van Detecties (VirusTotal) |
| Symptomen | Kan geen bestanden openen die op uw computer zijn opgeslagen, eerder functionele bestanden hebben nu een andere extensie (bijvoorbeeld my.docx.locked). Er wordt een bericht met een losgeldeis op uw bureaublad weergegeven. Cybercriminelen eisen betaling van losgeld (meestal in bitcoins) om uw bestanden te ontgrendelen. |
| Distributiemethoden | Geïnfecteerde e-mailbijlagen (macro's), torrentwebsites, kwaadaardige advertenties. |
| Schade | Alle bestanden zijn versleuteld en kunnen niet worden geopend zonder losgeld te betalen. Aanvullende wachtwoordstelende trojans en malware-infecties kunnen samen met een ransomware-infectie worden geïnstalleerd. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Hoe kunt u zich beschermen tegen ransomware-infecties?
Wees voorzichtig met onverwachte e-mails en berichten, vooral die met bijlagen of links. Als de afzender onbekend is of het bericht er verdacht uitziet, kunt u het beste niets openen. Download software alleen van officiële websites of legitieme app-stores, en gebruik de eigen tools van de ontwikkelaar om programma's te activeren en bij te werken, aangezien cracks en onofficiële updaters een veelvoorkomende bron van malware zijn.
Het is ook belangrijk om een betrouwbaar antivirusprogramma geïnstalleerd te hebben, het up-to-date te houden en regelmatig systeemscans uit te voeren. Als uw computer al geïnfecteerd is met Sword, raden we aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om deze ransomware automatisch te verwijderen.
Belangrijke opmerking: Sword vergrendelt het scherm ongeveer 10 seconden na elke herstart, dus de verwijdering moet worden uitgevoerd in Windows Veilige modus met netwerkmogelijkheden. Om erin op te starten, drukt u op Ctrl+Alt+Delete terwijl het scherm vergrendeld is, houd vervolgens de Shift-toets ingedrukt en klik op Aan/uit -> Opnieuw opstarten in de rechteronderhoek. Wanneer er een blauw menu verschijnt, klikt u op Problemen oplossen -> Geavanceerde opties -> Opstartinstellingen -> Opnieuw opstarten. Zodra het menu is geladen, drukt u op 5 om Veilige modus met netwerkmogelijkheden te selecteren.
Screenshot van Sword's tekstbestand ("SwordReadme!!![random_string].txt"):
Screenshot van Sword's schermvergrendeling op volledig scherm:
Tekst gepresenteerd in het tekstbestand en de schermvergrendeling:
YOUR NETWORK HAS BEEN PENETRATED.
All files on every host in your network have been encrypted with a strong algorithm.
Backups have been either encrypted, deleted, or the backup disks have been formatted.
Shadow copies have also been removed - using F8 or other recovery methods may further damage encrypted data but will not restore it.In addition, we have successfully exfiltrated all of your production databases, including customer records, financial transactions, internal communications, and source code repositories.
These data sets have been uploaded to our secure off-site storage. We have verified their integrity and completeness.We exclusively hold the decryption software for your specific environment.
No public decryption tool exists.DO NOT RESET OR SHUT DOWN - this may corrupt the encrypted files and make recovery impossible for certain data.
After the ransom is paid, we will provide a decrypter that will unlock all locked files immediately, returning your business to normal operation.
As an additional guarantee, we will also provide a destruction video showing the permanent deletion of the exfiltrated databases from our servers. No copies will be retained.------------------------
Contact:
Telegram: @PFYordles
Email: PFYordles@proton.meKey ID: -
RANSOM AMOUNT: [$5,000 USD]
"ACCEPTED CRYPTOCURRENCIES: USDT (TRC-20) and Bitcoin (BTC)"
"When contacting us, please quote your unique KeyID to verify your identity. Thank you."
Sword!
Sword ransomware verwijderen:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Video die uitlegt welke stappen worden genomen in geval van een ransomware infectie:
Snelmenu:
- Wat is Sword-virus?
- STAP 1. Ransomware melden bij de autoriteiten.
- STAP 2. Het besmette apparaat isoleren.
- STAP 3. De ransomwarebesmetting identificeren.
- STAP 4. Decryptietools voor ransomware zoeken.
- STAP 5. Bestanden herstellen met tools voor gegevensherstel.
- STAP 6. Backups maken van gegevens.
Als u het slachtoffer bent gewoden van een ransomwareaanval, dan raden we u aan dit incident aan de autoriteiten te melden. Door de opsporingsinstanties informatie te verstrekken helpt u cybercriminaliteit op te sporen en aanvallers te vervolgen. Dit is een lijst met autoriteiten waar u een ransomwareaanval kunt melden. Voor de volledige lijst van lokale cyberbeveiligingscentra en informatie over waarom u ransomwareaanvallen moet melden, kunt u dit artikel lezen.
Lijst met lokale autoriteiten waar ransomware moet worden gemeld (afhankelijk van uw woonplaats):
 VS - Internet Crime Complaint Centre IC3
 VK - Action Fraud
 Spanje - Policía Nacional
 Frankrijk - Ministère de l'Intérieur
 Duitsland - Polizei
 Italië - Polizia di Stato
 Nederland - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Het besmette apparaat isoleren:
Sommige ransomware-infecties zijn ontworpen om bestanden op externe opslagapparaten te versleutelen en te infecteren en zich over het hele lokale netwerk te verspreiden. Daarom is het erg belangrijk om het besmette apparaat (de computer) zo snel mogelijk te isoleren.
Stap 1: De internetverbinding verbreken.
De eenvoudigste manier om een computer los te koppelen van internet, is het lostrekken van de ethernetkabel naar het moederbord. Sommige apparaten zijn echter verbonden via een draadloos netwerk en voor sommige gebruikers (vooral degenen die niet bijzonder technisch onderlegd zijn) kan het loskoppelen van kabels moeilijk zijn. U kunt uw computersyseem gelukkig ook loskoppelen van het internet via het Configuratiescherm:
Navigeer naar "Configuratiescherm", klik op de zoekmachinebalk in de rechterbovenhoek van het scherm, typ "Netwerk en delen centrum" en kies het zoekresultaat: 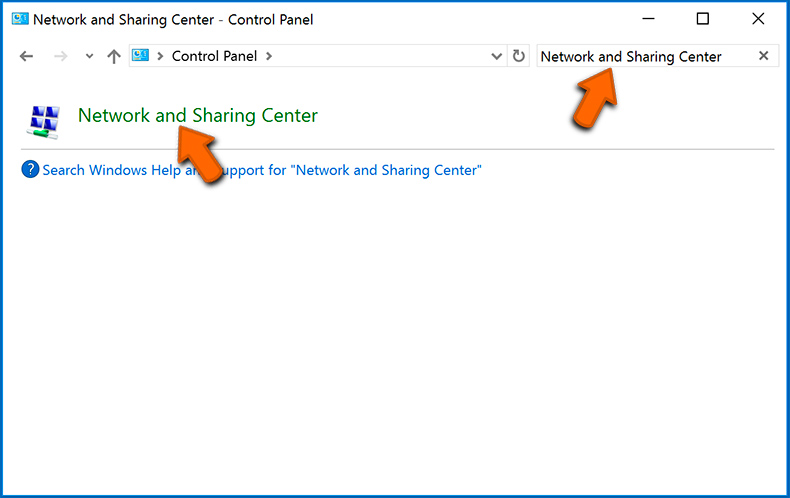
Klik op "Adapterinstellingen wijzigen" in de linkerbovenhoek van het scherm: 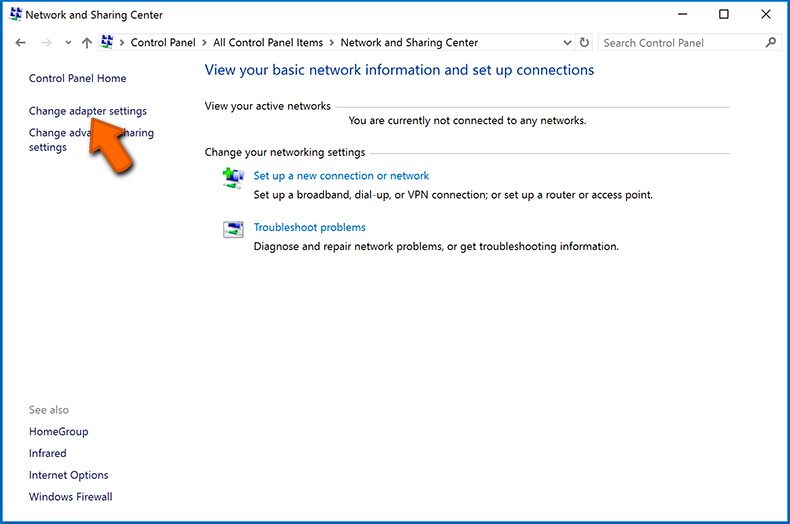
Klik rechts op elke verbinding en kies "Uitschakelen". Zodra deze zijn uitgeschakeld is de computer niet langer verbonden met internet. Om de verbinding te herstellen klikt u gewoon met de rechtermuisknop op de verbinding en kiest u "Inschakelen". 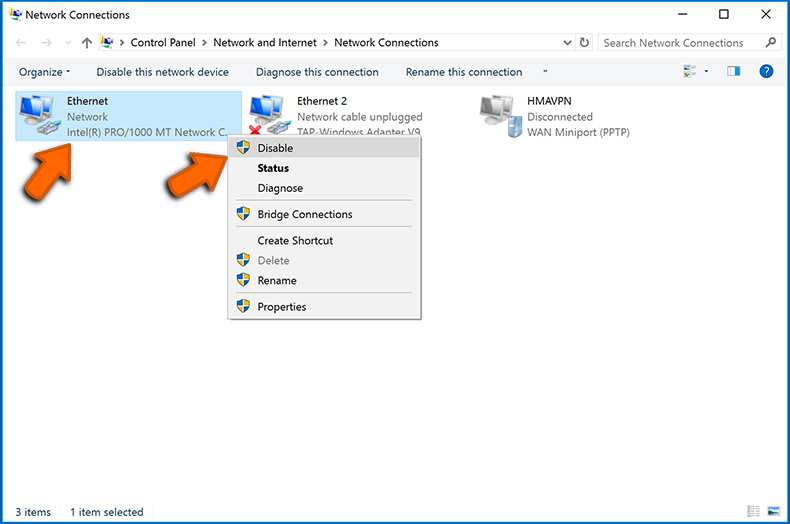
Stap 2: Ontkoppel alle opslagapparaten.
Zoals hierboven vermeld, kan ransomware gegevens versleutelen en alle opslagapparaten besmetten die op de computer zijn aangesloten. Daarom moeten alle externe opslagapparaten (flashdrives, draagbare harde schijven, enz.) onmiddellijk worden losgekoppeld. We raden u echter ten zeerste aan om elk apparaat eerst "uit te werpen" voordat u het loskoppelt, en dit om gegevensbeschadiging te voorkomen:
Navigeer naar "Mijn Computer", klik rechts op elk aangesloten apparaat en klik op "Uitwerpen": 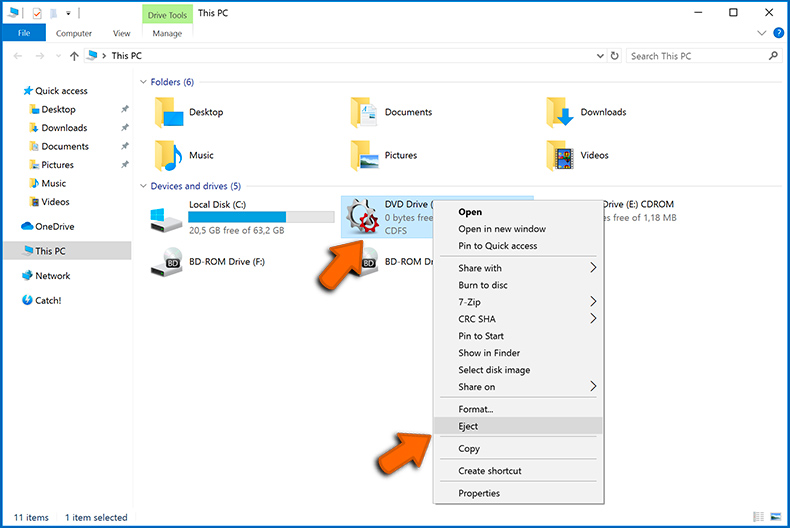
Stap 3: Meld u af bij alle cloudopslagdiensten.
Sommigr ransomware kan mogelijk de software kapen die gegevens uploadt naar "de Cloud". Hierdoor kunnen gegevens in de cloud beschadigd worden of worden versleuteld. Daarom moet u zich afmelden bij alle cloudopslagaccounts in browsers en andere gerelateerde software. Verwijder eventueel de cloudsoftware tijdelijk totdat de infectie volledig is verwijderd.
De ransomwarebesmetting identificeren:
Om een infectie goed te kunnen verwijderen, moet men deze eerst identificeren. Sommige ransomware-infecties tonen berichten met de vraag om losgeld (zie het tekstbestand van de WALDO-ransomware hieronder).
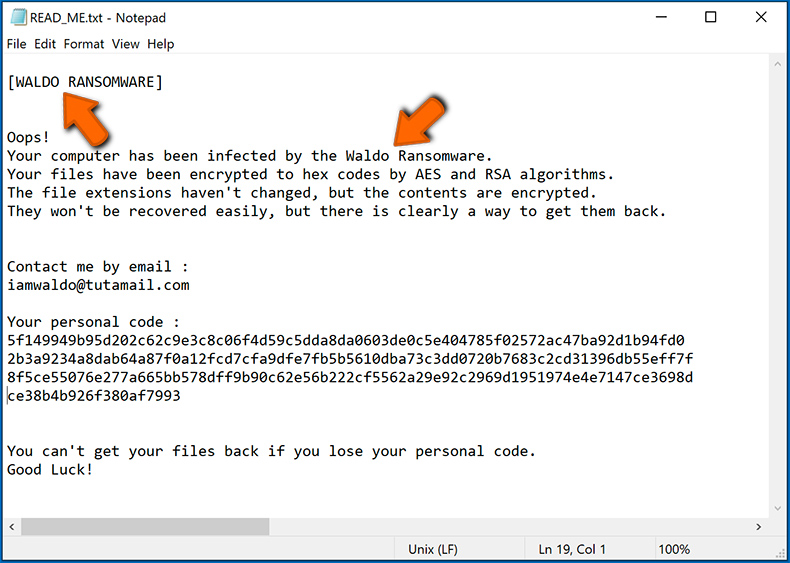
Dit is echter zeldzaam. In de meeste gevallen bevat de ransomware kortere berichten die simpelweg aangeven dat de gegevens gecodeerd zijn en dat de slachtoffers losgeld moeten betalen. Ransomware genereert doorgaans berichten met verschillende bestandsnamen (bijvoorbeeld "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", enz.). Daarom lijkt het gebruik van de naam van een losgeldbericht ook een goede manier om de infectie te identificeren. Het probleem is echter dat veel van deze namen generiek zijn en dat sommige infecties dezelfde namen gebruiken, ook al verschillen de berichten en zijn de infecties zelf niet gerelateerd. Daarom zal het gebruik van alleen de bestandsnaam van het bericht vaak ondoeltreffend zijn en kan dit zelfs leiden tot permanent gegevensverlies (doordat er dan wordt gepoogd om gegevens te ontsleutelen met tools die zijn ontworpen voor andere ransomware-infecties, dit zal waarschijnlijk de bestanden permanent beschadigen en decodering zal niet langer mogelijk zijn. zelfs niet met de juiste tools).
Een andere manier om een ransomware-infectie te identificeren, is door de bestandsextensie te controleren, die aan elk gecodeerd bestand is toegevoegd. Ransomware-infecties dragen vaak de naam van de extensies die ze toevoegen (zoals de bestanden hieronder, die werden versleuteld door de Qewe-ransomware).
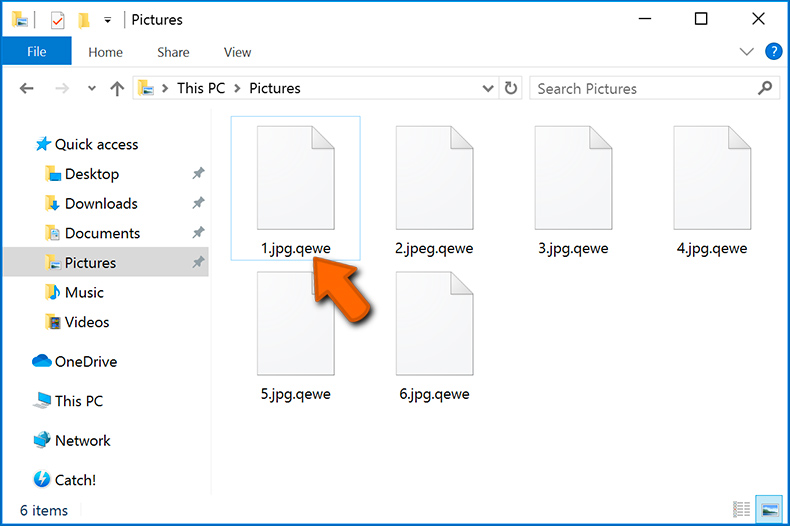
Deze methode is echter alleen effectief als de toegevoegde bestandsextensie ook echt uniek is. Veel ransomware-infecties voegen een generieke extensie toe (bijvoorbeeld ".encrypted", ".enc", ".crypted", ".locked", enz.). In deze gevallen is het identificeren van ransomware aan de hand van de toegevoegde extensie onmogelijk.
Eén van de snelste en eenvoudigste manieren om ransomware te identificeren is de ID Ransomware-website. Deze service herkent de meeste bestaande ransomware-infecties. Slachtoffers moeten enkel een een losgeldbericht en / of een versleuteld bestand uploaden (we raden u aan om indien mogelijke beide te uploaden).
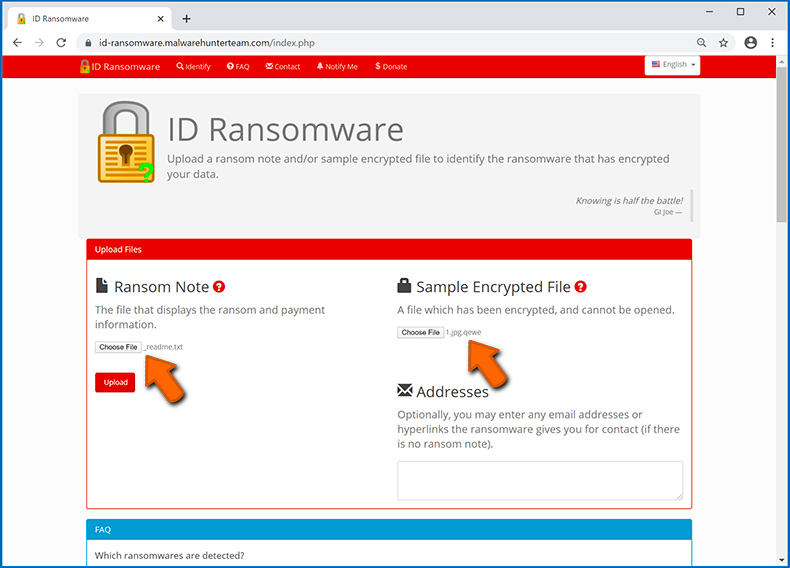
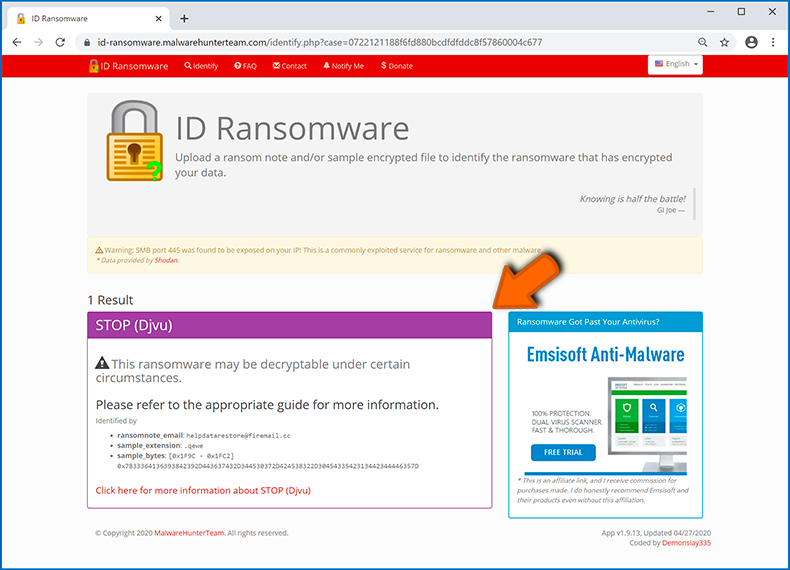
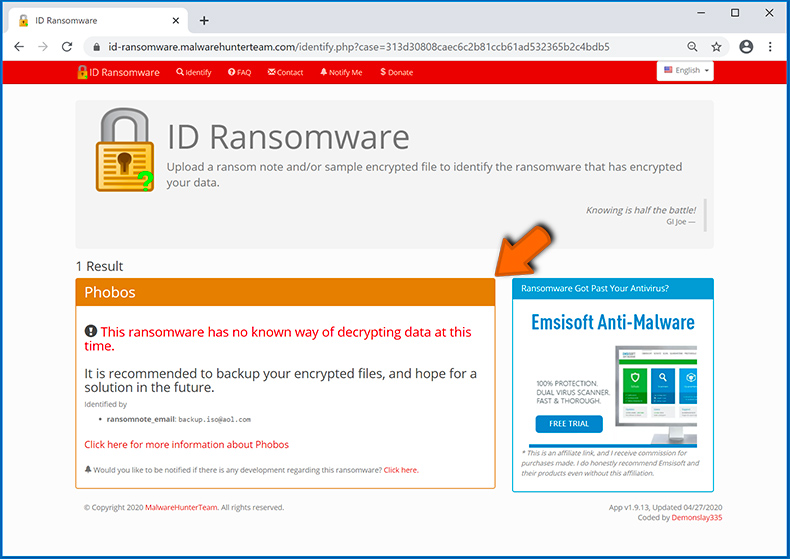
De ransomware wordt binnen enkele seconden geïdentificeerd en u krijgt verschillende details, zoals de naam van de malwarefamilie waartoe de infectie behoort, of deze decodeerbaar is, enzovoort.
Voorbeeld 1 (De Qewe [Stop/Djvu] ransomware):
Voorbeeld 2 (.iso [Phobos] ransomware):
Als uw gegevens toch blijkt te zijn gecodeerd door een ransomware die niet wordt ondersteund door ID Ransomware, dan kunt u altijd proberen op internet te zoeken met behulp van bepaalde trefwoorden (bijvoorbeeld naam van het losgeldbericht, bestandsextensie, verstrekte contactgegevens, cryptowallet-adressen, enz.).
Decryptietools zoeken:
De versleutelingsalgoritmen die door de meeste ransomwares worden gebruikt, zijn buitengewoon geavanceerd en, als de versleuteling correct wordt uitgevoerd, kan alleen de ontwikkelaar uw gegevens herstellen. Dit komt doordat voor de decodering een specifieke sleutel nodig is, die tijdens de codering wordt aangemaakt. Gegevens herstellen zonder deze sleutel is onmogelijk. In de meeste gevallen bewaren de cybercriminelen sleutels op een externe server en niet op de geïnfecteerde machine. Dharma (CrySis), Phobos en andere bekende families van ransomware-infecties zijn vrijwel foutloos, en daarbij is het gewoon onmogelijk om versleutelde gegevens te herstellen zonder de tussenkomst van de ontwikkelaars. Desondanks zijn er ook tientallen ransomwares die slecht ontwikkeld zijn en die bugs bevatten (bijvoorbeeld het gebruik van identieke coderings- / decoderingssleutels voor elk slachtoffer, lokaal opgeslagen sleutels, enz.). Controleer daarom altijd of er decoderingstools bestaan voor de ransomware die uw computer heeft besmet.
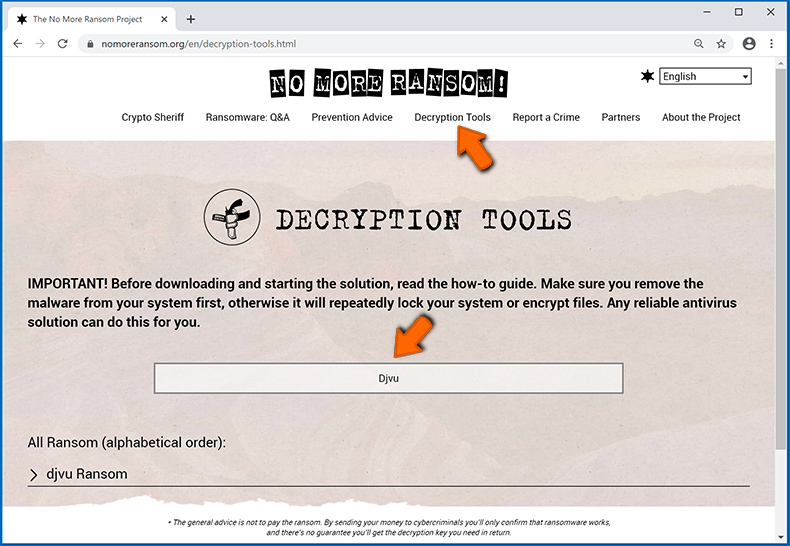
De juiste decryptietool zoeken op internet kan lastig zijn. Daarom raden we u aan het No More Ransom Project te gebruiken, en dt is waarom identificatie van de ransomware handig is. De website van No More Ransom Project bevat een sectie "Decryptietools" met een zoekbalk. Voer daar de naam in van de ransomware die u hebt geïdentificeerd, en bekijk de beschikbare decryptors.
Bestanden herstellen met tools voor gegevensherstel:
Afhankelijk van de situatie (de kwaliteit van de ransomware, het gebruikte versleutelingsalgoritme enz.) kan het mogelijk zijn om bestanden te herstellen met behulp van tools van derden. Hiervoor raden we u de tool Recuva aan, ontwikkeld door CCleaner. Deze tool ondersteunt meer dan duizend gegevenstypen (afbeeldingen, video, audio, documenten, enz.) en is zeer intuïtief (er is weinig kennis nodig om gegevens te herstellen). Bovendien is het gebruik van de herstelfunctie volledig gratis.
Stap 1: Voer een scan uit.
Start de Recuva-applicatie en volg de wizard. U krijgt verschillende vensters te zien waarin u kunt kiezen naar welke bestandstypen u wilt zoeken, welke locaties moeten worden gescand, enz. Het enige dat u moet doen, is in de opties selecteren waar u naar zoekt en de scan starten. We raden u aan om de "Diepe scan" in te schakelen voordat u begint, anders zijn de scanmogelijkheden van dit programma beperkt.
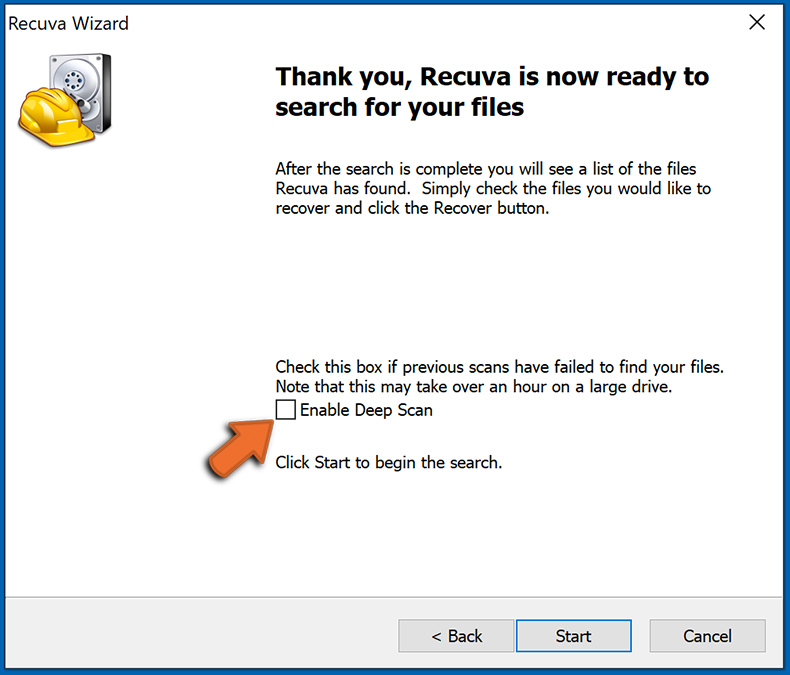
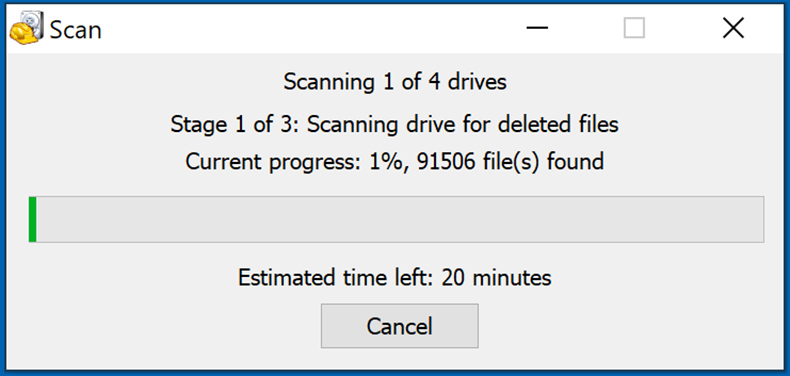
Wacht tot Recuva de scan heeft voltooid. De scanduur is afhankelijk van het aantal bestanden (aantal én bestandsgrootte) dat u scant (het scannen van enkele honderden gigabytes kan bijvoorbeeld meer dan een uur duren). Wees dus geduldig tijdens het scanproces. We raden u ook af om bestaande bestanden te wijzigen of te verwijderen, aangezien dit de scan kan verstoren. Als u tijdens het scannen bestanden toevoegt (bijvoorbeeld door deze te downloaden), dan zal de scanduur worden verlengd:
Stap 2: Gegevens herstellen.
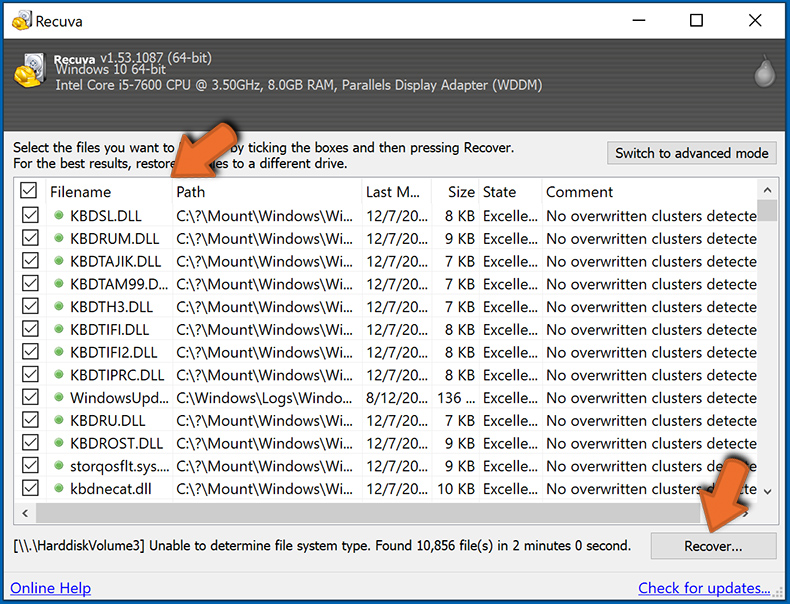
Zodra het proces is voltooid, selecteert u de mappen / bestanden die u wilt herstellen en klikt u op "Herstellen". Houd er rekening mee dat er voldoene vrije ruimte nodig is op uw harde schijf om gegevens te kunnen herstellen:
Backups maken van uw gegevens:
Uw bestanden goed beheren en er backups van maken is belangrijk voor de veiligheid van uw gegevens. Wees dus altijd voorzichtig en plan vooruit.
Partitiemanagement: We raden u aan uw gegevens op meerdere partities te bewaren en belangrijke bestanden niet op dezelfde partitie als het besturingssysteem te bewaren. Als u in een situatie terechtkomt waarin u het systeem niet kunt opstarten en u wordt gedwongen de schijf waarop het besturingssysteem is geïnstalleerd te formatteren (in de meeste gevallen is dit waar malware-infecties zich verbergen), dan zult u alle gegevens verliezen op die partitie. Vandaar het voordeel van het instellen van meerdere partities: als u het volledige opslagapparaat aan een enkele partitie hebt toegewezen, wordt u gedwongen alles te verwijderen, maar door meerdere partities aan te maken en de gegevens correct toe te wijzen, kunt u dit voorkomen. U kunt uw partities eenvoudig formatteren zonder de andere partities te wijzigen. Zo wordt de ene partitie opgeschoond en blijven de andere onaangeroerd, en blijven uw gegevens veilig bewaard. Het beheren van partities is vrij eenvoudig en u kunt alle benodigde informatie vinden op de Microsoft website met documentatie.
Gegevensbackups: Een van de meest betrouwbare back-upmethoden is om een extern opslagapparaat te gebruiken voor uw backups en dit niet te verbinden met uw computersysteem. Kopieer uw gegevens naar een externe harde schijf, flashdrive, SSD, HDD of een ander opslagapparaat, koppel deze los en bewaar deze op een veilige en droge plaats uit de buurt van zon en extreme temperaturen. Deze methode is natuurlijk niet erg praktisch, want back-ups en updates van gegevens moeten met enige regelmaat worden gemaakt. U kunt ook een cloudservice of externe server gebruiken. Hiervoor is een internetverbinding vereist en is er altijd een kans op beveiligingsinbreuken, hoewel dat zelden voorkomt.
We raden u aan om Microsoft OneDrive te gebruiken om backups te bewaren van uw bestanden. Met OneDrive kunt u uw persoonlijke bestanden en gegevens in de cloud opslaan en bestanden synchroniseren tussen computers en mobiele apparaten, zodat u uw bestanden vanaf al uw Windows-apparaten kunt openen en bewerken. Met OneDrive kunt u bestanden opslaan, delen en er previews van weergeven, de downloadgeschiedenis openen, bestanden verplaatsen, verwijderen en hernoemen, nieuwe mappen maken en nog veel meer.
U kunt een back-up maken van uw belangrijkste mappen en bestanden op uw pc (uw bureaublad-, documenten- en afbeeldingenmappen). Enkele van de meest opvallende functies van OneDrive zijn bestandsversiebeheer, waarmee oudere versies van bestanden tot 30 dagen bewaard blijven. OneDrive heeft ook een prullenbak waarin al uw verwijderde bestanden voor een beperkte tijd worden bewaard. Verwijderde bestanden worden niet meegeteld bij de opslaglimieten van de de gebruikers.
OneDrive werkt met HTML5-technologie en u kunt er bestanden tot 300 MB mee uploaden via klikken en slepen in de webbrowser, of bestanden tot 10 GB via de OneDrive desktop-app. Met OneDrive kunt u volledige mappen downloaden als een enkel ZIP-bestand met maximaal 10.000 bestanden, hoewel er per download een limiet is van 15 GB.
OneDrive wordt standaard geleverd met 5 GB gratis opslagruimte. Extra opslaglimieten van 100 GB, 1 TB en 6 TB zijn beschikbaar met een betalend abonnement. U kunt deze abonnementen verkrijgen door extra opslagruimte aan te kopen, al dan niet in combinatie met een Office 365-abonnement.
Een gegevensbackup maken:
De backup-procedur blijft dezelfde voor alle types bestanden en mappen. Dit is hoe u een backup van uw bestanden kunt maken met Microsoft OneDrive
Stap 1: Kies de bestanden en mappen waar u een backup van wilt maken.
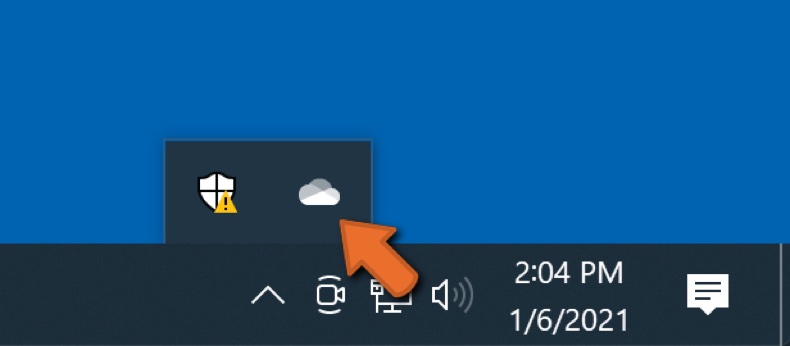
Klikop het OneDrive cloud-icoon om het OneDrive-menu te openen. In dit menu kunt u uw backup-instellingen personaliseren.
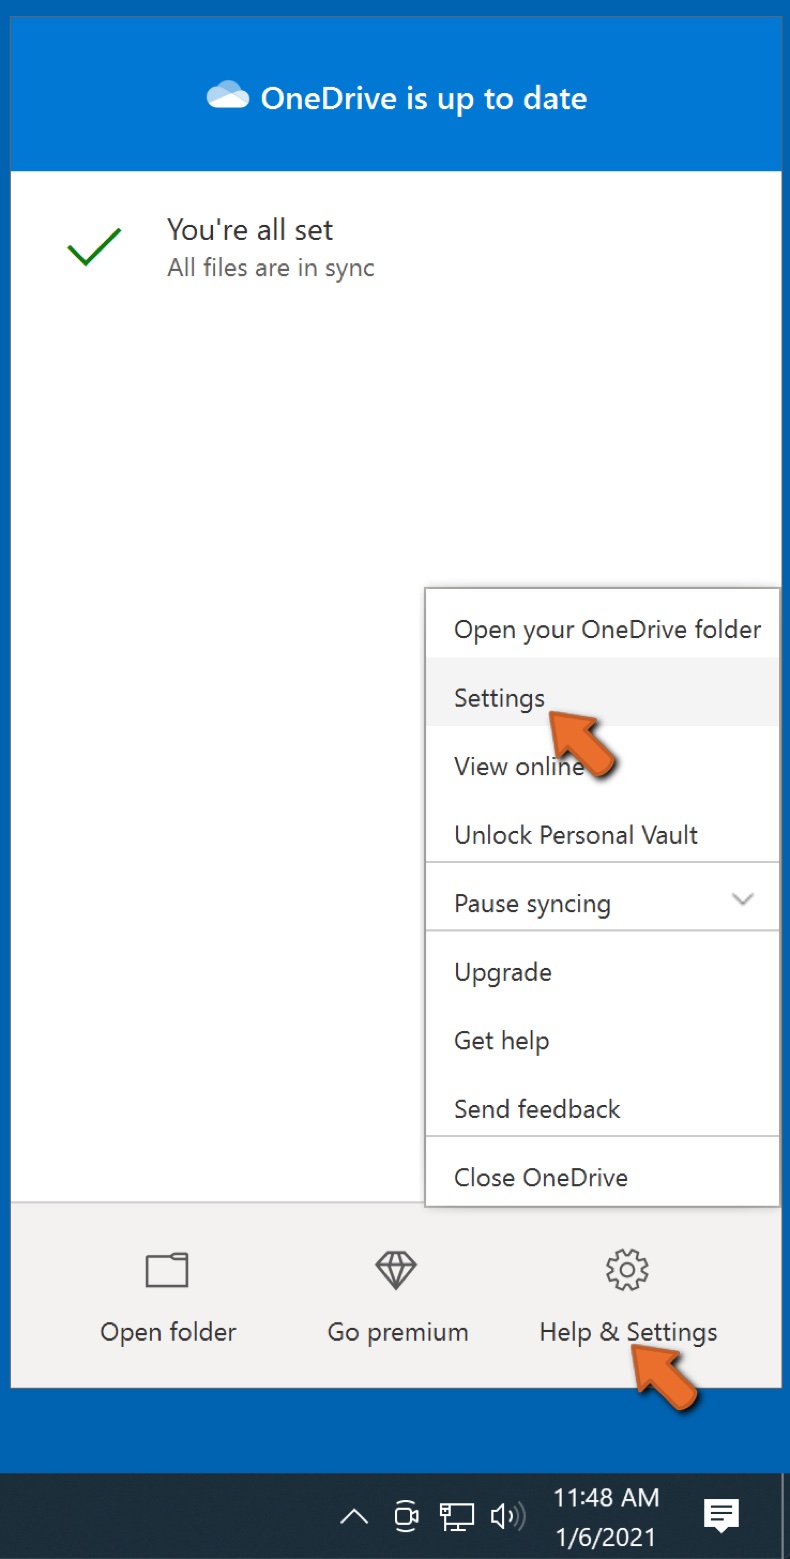
Klik op Hulp & instellingen en kies Instellingen uit het uitklapmenu.
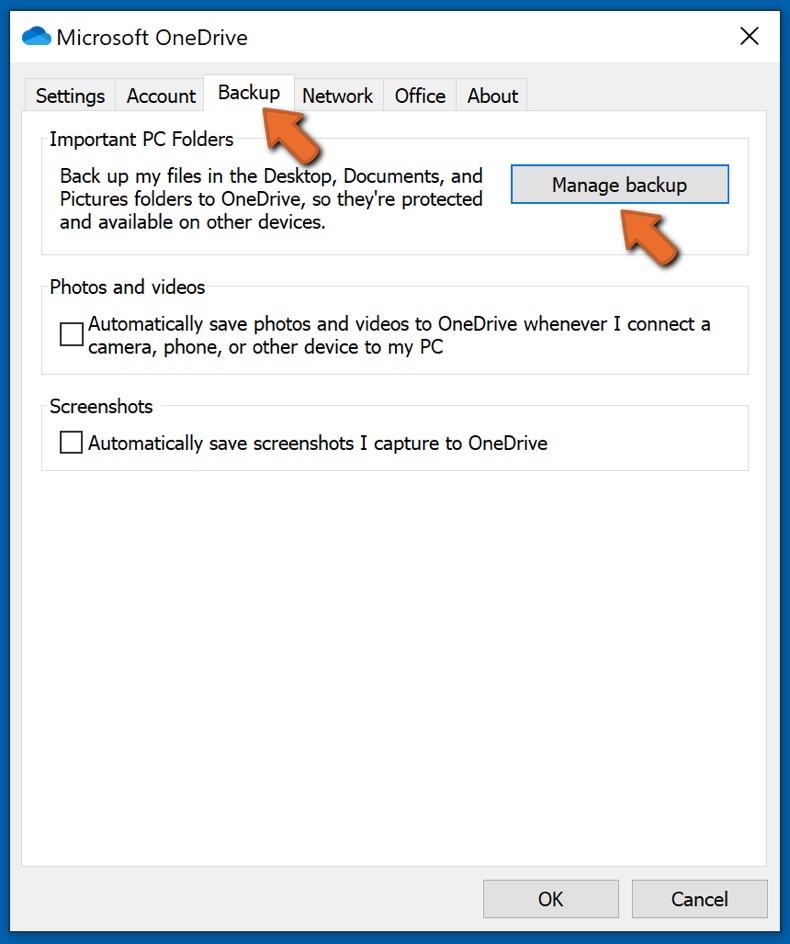
Ga naar het tabblad Backup en klik op Backup beheren.
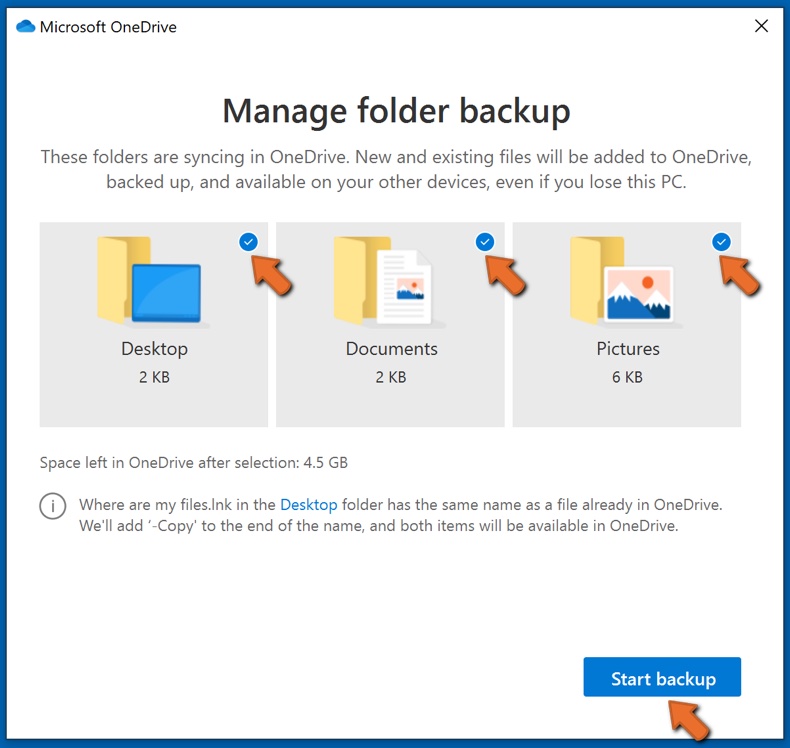
In dit menu, kunt u kiezn om een backup te maken van het Bureaublad en alle bestanden daarin, of van de mappen Documenten en Afbeeldingen, met alle bestanden daarin. Klik op Backup starten.
Wanneer u nu een bestand of map toevoegt aan het bureaublad en de mappen Documenten en Afbeeldingen, wordt er automatisch een back-up van gemaakt op OneDrive.
Om mappen en bestanden toe te voegen die niet op de hierboven getoonde locaties staan, moet u ze handmatig toevoegen.
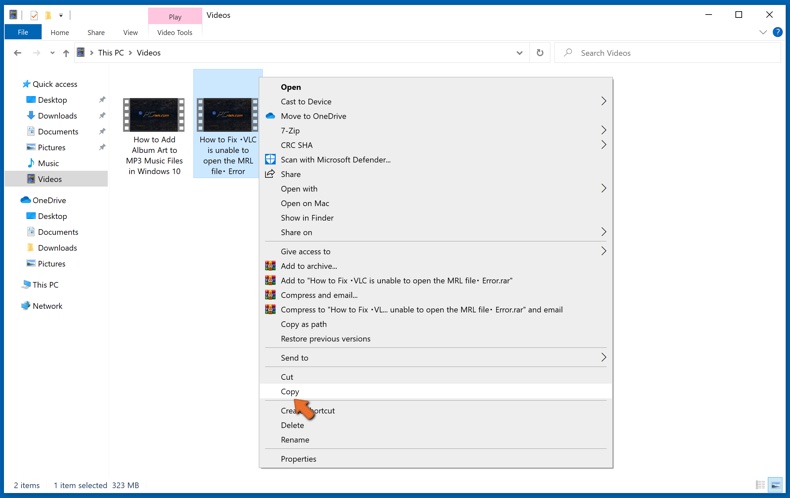
Open Verkenner en navigeer naar de locatie van het bestand/de map waarvan u een backup wilt maken. Selecteer deze, klik er met de rechtermuisknop op en klik op Kopiëren.
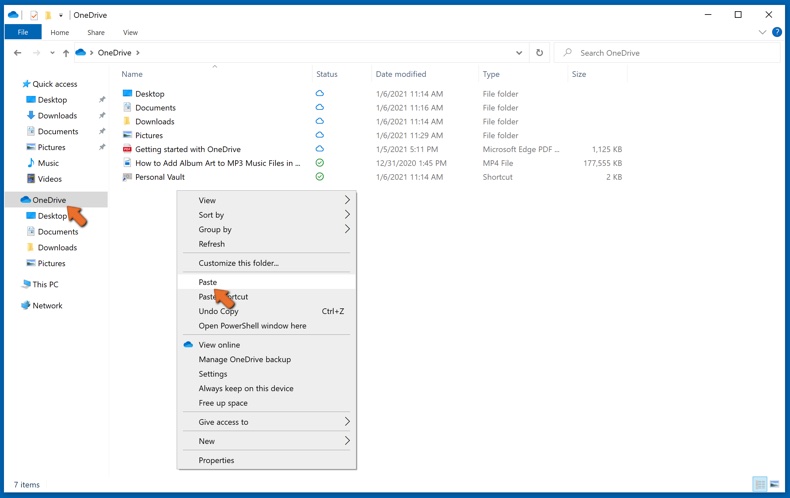
Vervolgens navigert u naar OneDrive, en klikt u met de rechtermuisknop gelijk waar in het venster, en klikt u op Plakken. U kunt ook een bestand slepen en neerzetten in OneDrive. OneDrive maakt automatisch een back-up van de map / het bestand.
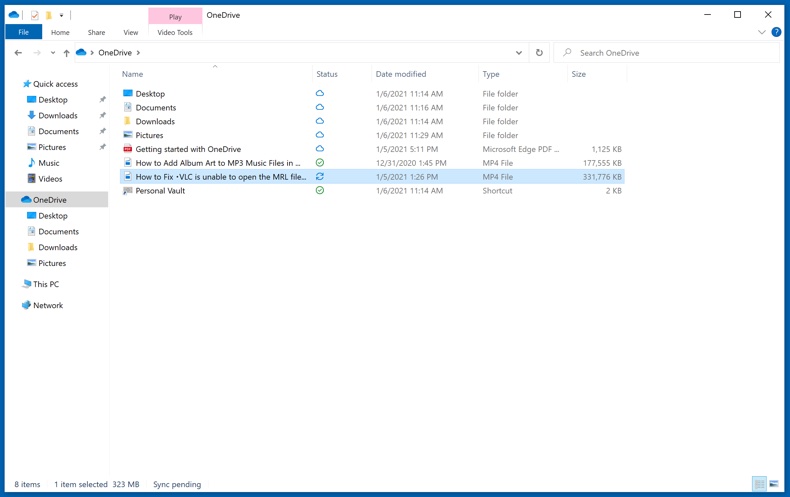
Van alle bestanden die aan de OneDrive-map zijn toegevoegd, wordt automatisch een back-up in de cloud gemaakt. De groene cirkel met het vinkje erin geeft aan dat het bestand zowel lokaal als op OneDrive beschikbaar is en dat de bestandsversie op beide hetzelfde is. Het pictogram met een blauwe wolk geeft aan dat het bestand nog niet is gesynchroniseerd en alleen beschikbaar is op OneDrive. Het synchronisatiepictogram geeft aan dat het bestand momenteel wordt gesynchroniseerd.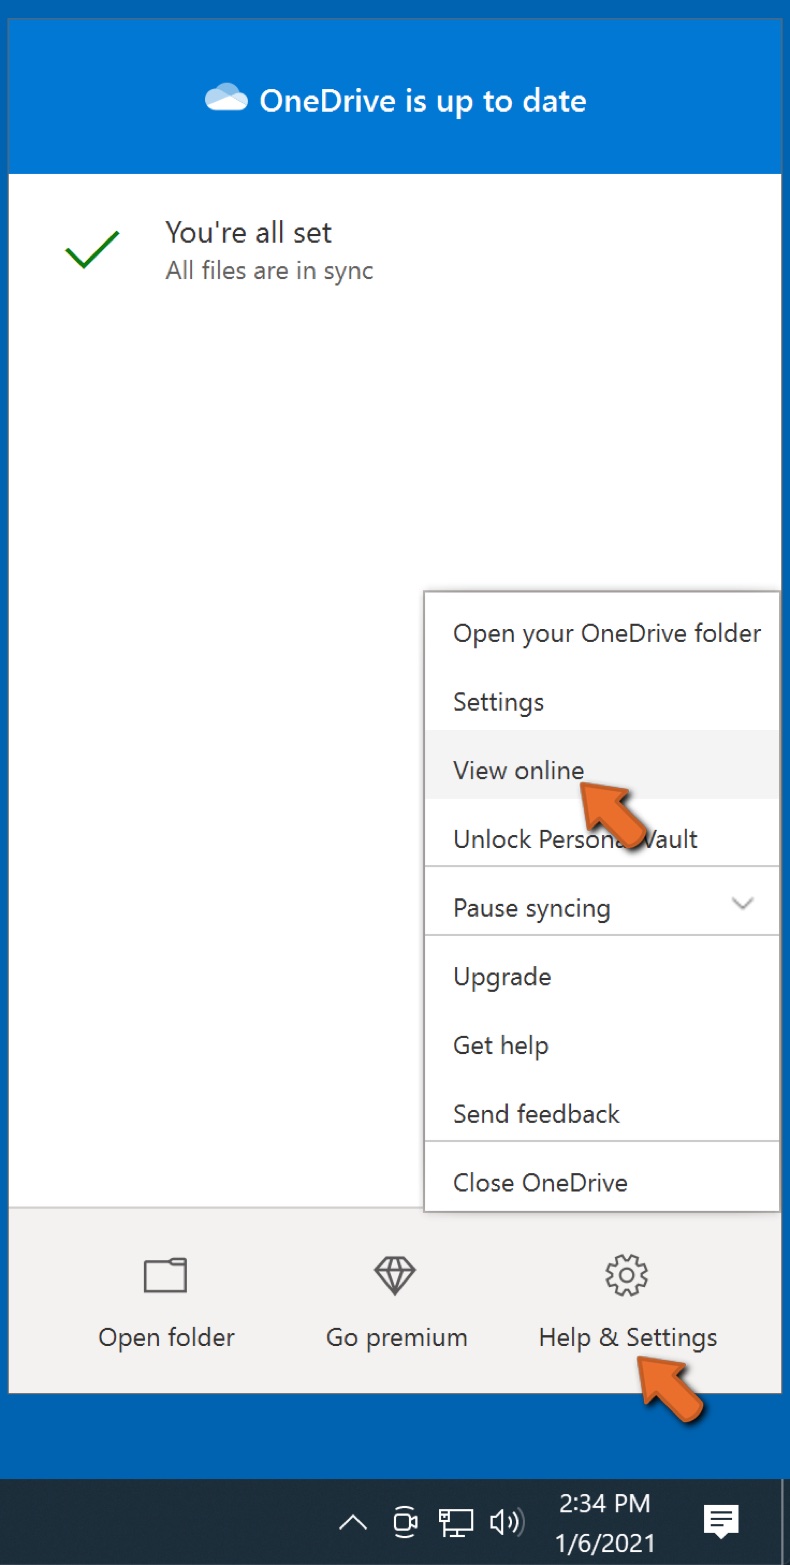
Om bestanden te openen die enkel beschikbaar zijn op OneDrive online, gaat u naar het Hulp & instellingen-uitklapmenu en kiest u Online weergeven.
Stap 2: Corrupte bestanden herstellen.
OneDrive zorgt ervoor dat de bestanden gesynchroniseerd blijven, dus de versie van het bestand op de computer is dezelfde versie in de cloud. Als ransomware uw bestanden echter heeft gecodeerd, kunt u gebruikmaken van de OneDrive versiegeschiedenis-functie en zo bestanden herstellen naar een versie die werd gemaakt voor de versleuteling.
Microsoft 365 heeft een ransomwaredetectiefunctie die u waarschuwt wanneer uw OneDrive-bestanden dreigen te worden versleuteld of werden aangevallen. Deze functie helpt u bij het herstellen van uw bestanden. Houd er echter rekening mee dat als u geen betaald Microsoft 365-abonnement heeft, u slechts één keer gratis detectie en bestandsherstel kunt gebruiken.
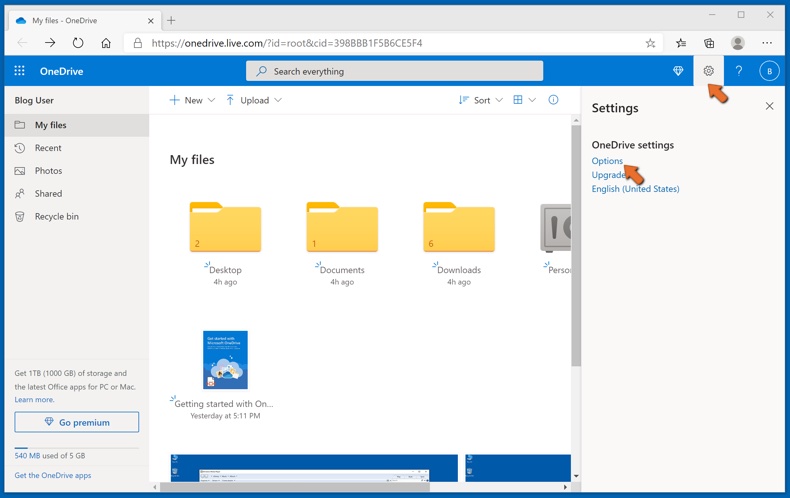
Als uw OneDrive-bestanden worden verwijderd, beschadigd of geïnfecteerd door malware, kunt u uw volledige OneDrive herstellen naar een eerder tijdstip. Hier ziet u hoe u uw volledige OneDrive kunt herstellen:
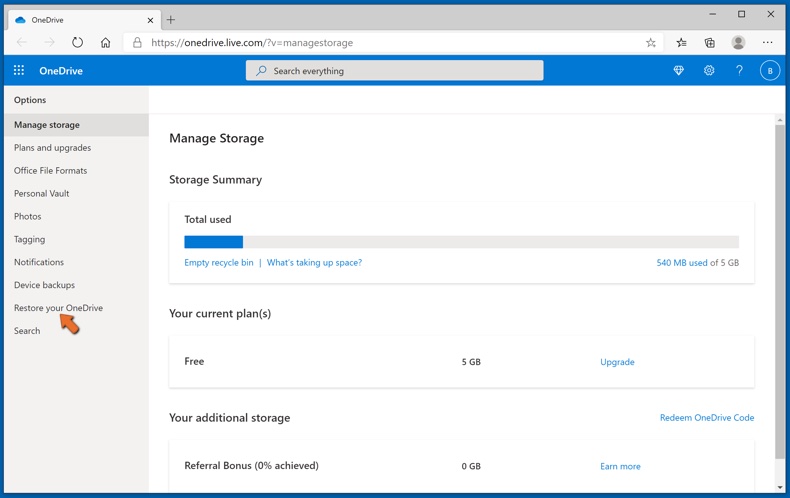
1. Als u zich heeft aangemeld met een persoonlijk account, klikt u op het tandwiel Instellingen bovenaan de pagina. Klik vervolgens op Opties en selecteer Uw OneDrive herstellen.
Als u bent aangemeld met een werk- of schoolaccount, klikt u op het tandwiel Instellingen boven aan de pagina. Klik vervolgens op Uw OneDrive herstellen.
2. Selecteer op de pagina Uw OneDrive herstellen een datum in het uitklapmenu. Merk op dat als u uw bestanden herstelt na een automatische detectie van ransomware, de aanbevolen hersteldatum reeds voor u is geselecteerd.
3. Nadat u alle opties voor bestandsherstel heeft geconfigureerd, klikt u op Herstellen om alle verdachte wijzigingen aan uw bestanden ongedaan te maken.
De beste manier om schade door ransomware-infecties te voorkomen, is regelmatig backups van uw gegevens te maken.
Veelgestelde vragen (FAQ)
Hoe is mijn computer gehackt en hoe hebben hackers mijn bestanden versleuteld?
In veel gevallen starten slachtoffers de ransomware zelf zonder het te beseffen, omdat het kwaadaardige bestand is vermomd als iets onschuldigs. Ransomware wordt vaak verspreid via phishing-e-mails, trojans, drive-by downloads, malvertising, illegale software, valse updates, illegale activatietools ("cracks") en dubieuze downloadbronnen zoals peer-to-peer-netwerken.
Hoe open ik ".Sword"-bestanden?
Bestanden met de ".Sword"-extensie zijn versleuteld, dus ze kunnen niet worden geopend of gebruikt totdat ze zijn ontsleuteld.
Waar moet ik zoeken naar gratis decryptietools voor Sword ransomware?
We raden aan de website van het No More Ransom-project te bekijken (meer informatie hierboven), dat gratis decryptietools verzamelt voor verschillende ransomware-families.
Ik kan u veel geld betalen, kunt u bestanden voor mij ontsleutelen?
Nee, wij bieden geen decryptiediensten aan. Tenzij de ransomware ernstige gebreken heeft, kunnen versleutelde bestanden over het algemeen niet worden hersteld zonder de hulp van de aanvallers. Houd er rekening mee dat derden die betaalde decryptie aanbieden vaak oplichters zijn of simpelweg als tussenpersoon fungeren tussen slachtoffers en cybercriminelen.
Zal Combo Cleaner mij helpen om Sword ransomware te verwijderen?
Combo Cleaner kan Sword detecteren en van uw computer verwijderen. Aangezien de ransomware het scherm kort na elke herstart vergrendelt, moet de scan worden uitgevoerd in Veilige modus met netwerkmogelijkheden. Dat gezegd hebbende, kan geen enkele beveiligingssoftware bestanden ontsleutelen die al zijn versleuteld.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie