
Wat voor soort e-mailfraude is "Truist - Suspicious Activity Detected"
Phishing/OplichtingOok bekend als: Truist - Suspicious Activity Detected phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Truist - Suspicious Activity Detected"?
We hebben deze e-mail onderzocht en vastgesteld dat het om phishingfraude gaat. Het bericht is vermomd als een beveiligingswaarschuwing van Truist Bank en beweert ten onrechte dat er verdachte activiteit is gedetecteerd op het account van de ontvanger. Het is bedoeld om inloggegevens voor online bankieren te stelen. Ontvangers moeten het negeren en vermijden op links te klikken.
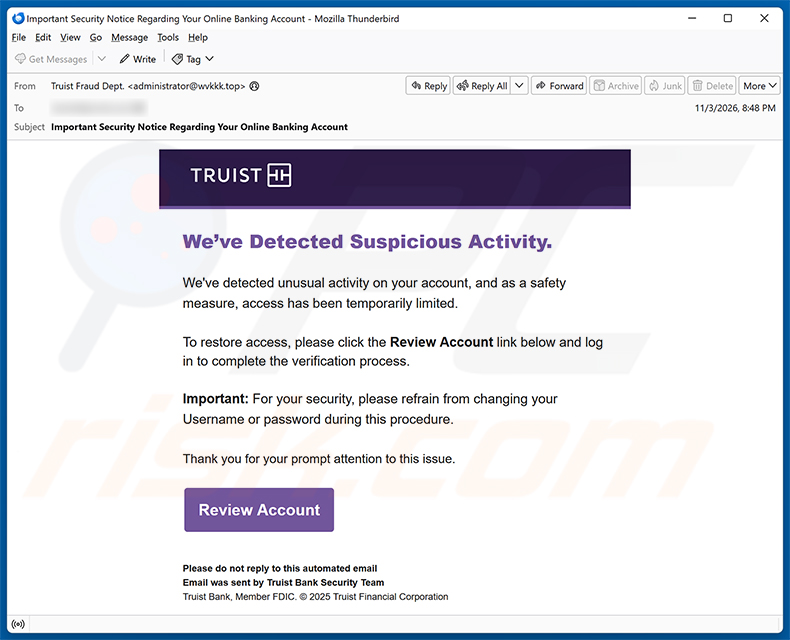
Overzicht van "Truist - Suspicious Activity Detected" e-mailfraude
De e-mail beweert afkomstig te zijn van het beveiligingsteam van Truist Bank en meldt de ontvanger dat er ongebruikelijke activiteit op diens rekening is gedetecteerd, waarbij de toegang uit voorzorg tijdelijk is beperkt. Het bericht spoort de ontvanger aan om op een link "Review Account" te klikken om in te loggen en een verificatieproces te voltooien.
Een opvallend detail is de instructie aan ontvangers om hun gebruikersnaam of wachtwoord tijdens het verificatieproces niet te wijzigen. Dit is een manipulatietactiek - oplichters gebruiken dit om te voorkomen dat slachtoffers hun inloggegevens bijwerken voordat de fraudeurs de gestolen informatie kunnen misbruiken.
Hoewel de website waarnaar in deze e-mail wordt gelinkt niet langer actief is, was deze ontworpen om de inlogpagina voor online bankieren van Truist Bank na te bootsen. Het doel was om bezoekers te misleiden zodat ze hun gebruikersnaam en wachtwoord voor online bankieren invoerden, die vervolgens rechtstreeks door de oplichters werden verzameld.
Iedereen die zijn bankgegevens op die nagemaakte pagina heeft ingevoerd, geeft oplichters directe toegang tot zijn rekening. Dit kan leiden tot ongeautoriseerde overboekingen, gewijzigde accountinstellingen of het volledig buitensluiten van de rechtmatige eigenaar.
Truist Bank heeft geen enkele connectie met deze fraude. De naam en huisstijl zijn zonder toestemming gebruikt, uitsluitend om het frauduleuze bericht legitiem te laten lijken. Elke correspondentie die van Truist lijkt te komen maar afkomstig is van een onbekende afzender, moet met argwaan worden behandeld.
| Naam | Truist - Suspicious Activity Detected phishingfraude |
| Type Dreiging | Phishing, Fraude, Social Engineering, Oplichting |
| Valse Bewering | Er is verdachte activiteit gedetecteerd op de Truist-bankrekening van de ontvanger |
| Vermomming | Beveiligingswaarschuwing van Truist Bank |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Distributiemethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige persoonlijke informatie, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
E-mailfraude in het algemeen
Kortom, dit is een bankphishingfraude die vermomd is als beveiligingswaarschuwing van Truist Bank. Het doel is om inloggegevens voor online bankieren te stelen via een frauduleuze inlogpagina. Ontvangers moeten de e-mail negeren en niet op links klikken. In sommige gevallen wordt dit soort fraude ook gebruikt om malware te verspreiden.
Andere voorbeelden van vergelijkbare bankphishing-e-mails zijn Scam Compensation Payment Approved, You Allowed Someone Access Your Email Data en Document Fully Executed.
Hoe infecteren spamcampagnes computers?
Spam-e-mails worden vaak gebruikt om malware te verspreiden. Cybercriminelen voegen schadelijke bestanden rechtstreeks als bijlage toe aan berichten in verschillende formaten - uitvoerbare bestanden, archieven, Microsoft Office-documenten, pdf's en scripts. Het openen van deze bestanden, of het inschakelen van functies zoals schadelijke macro-opdrachten, kan een infectie op het apparaat van de ontvanger veroorzaken.
Spam kan ook links bevatten naar schadelijke websites die automatisch schadelijke software downloaden, of naar pagina's die gebruikers misleiden om zelf bestanden te downloaden en uit te voeren. In beide gevallen is enige vorm van interactie van de gebruiker vereist - op een link klikken, een bestand openen of instructies op het scherm volgen.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met onverwachte e-mails, vooral met e-mails die aandringen op onmiddellijke actie. Open geen bijlagen en klik niet op links in berichten van onbekende afzenders. Zelfs als een e-mail afkomstig lijkt te zijn van een bekende organisatie, controleer deze dan via officiële kanalen voordat u actie onderneemt.
Download software alleen van officiële websites en geautoriseerde appstores. Vermijd illegale software, onofficiële patches en sleutelgeneratoren, aangezien deze vaak malware bevatten. Houd uw besturingssysteem en alle geïnstalleerde software up-to-date, omdat updates vaak belangrijke beveiligingsoplossingen bevatten.
Gebruik een betrouwbaar antivirus- of antimalwareprogramma en houd dit te allen tijde actief. Als u al een schadelijke bijlage hebt geopend, raden we u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventueel geïnstalleerde bedreigingen automatisch te verwijderen.
Tekst in de "Truist - Suspicious Activity Detected" e-mail:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We've Detected Suspicious Activity.
We've detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Truist - Suspicious Activity Detected phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
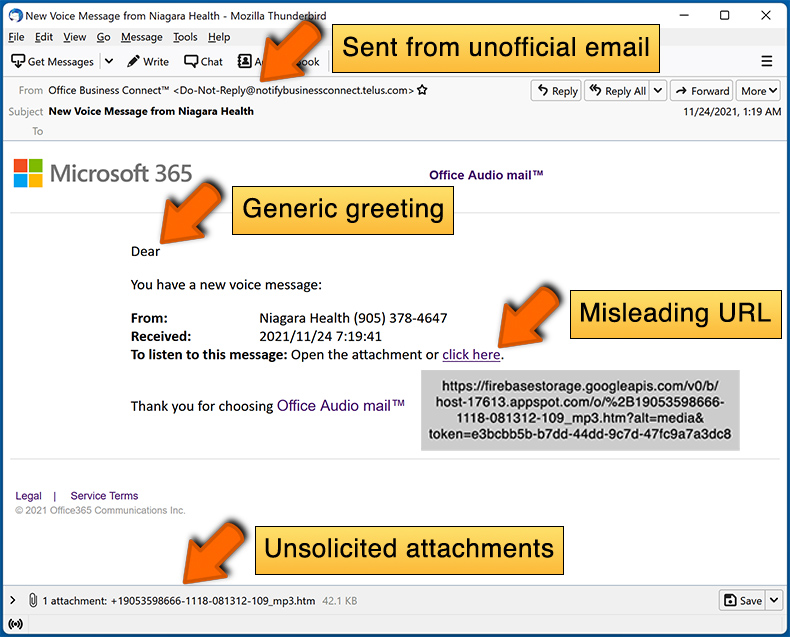
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze berichten worden massaal verspreid en zijn niet persoonlijk gericht. Cybercriminelen stellen lijsten met e-mailadressen samen via datalekken, gecompromitteerde websites en andere methoden, en sturen vervolgens dezelfde fraude in één keer naar grote aantallen ontvangers.
Ik heb mijn persoonlijke gegevens verstrekt toen ik door deze e-mail werd misleid, wat moet ik doen?
Als u uw inloggegevens van Truist Bank op de nagemaakte pagina hebt ingevoerd, wijzig dan onmiddellijk uw wachtwoord via de officiële website van de bank. Neem contact op met de klantenservice van Truist Bank om het incident te melden en uw account zo snel mogelijk te beveiligen.
Ik heb een schadelijk bestand gedownload en geopend dat als bijlage bij een e-mail was gevoegd, is mijn computer geïnfecteerd?
Dat hangt af van het bestandstype. Uitvoerbare bestanden activeren malware doorgaans zodra ze worden geopend, terwijl documentformaten zoals pdf's of Word-bestanden meestal extra stappen vereisen, zoals het inschakelen van macro's, voordat malware wordt geïnstalleerd.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Nee. Het lezen of bekijken van een e-mail veroorzaakt geen infectie. Malware kan uw apparaat alleen bereiken als u interactie hebt met de inhoud van de e-mail door een bijlage te openen, op een schadelijke link te klikken of een gedownload bestand uit te voeren.
Verwijdert Combo Cleaner malware-infecties die in een e-mailbijlage aanwezig waren?
Combo Cleaner kan een breed scala aan malware detecteren en verwijderen. Sommige geavanceerde bedreigingen kunnen detectie echter omzeilen, dus het uitvoeren van een volledige systeemscan is essentieel om de beste kans te hebben alles wat op uw apparaat aanwezig is te identificeren en te verwijderen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie