Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Cavernexplorer.com Ads
Melding spam

Cavernexplorer.com Ads

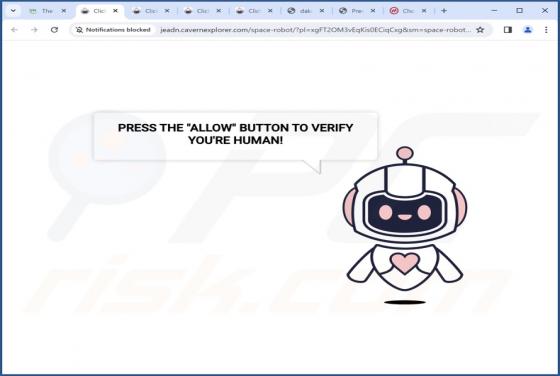
Cavernexplorer[.]com is het adres van een malafide webpagina die door ons onderzoeksteam is ontdekt tijdens een routineonderzoek naar onbetrouwbare sites. Na inspectie hebben we vastgesteld dat deze pagina spam voor browsermeldingen promoot en gebruikers omleidt naar andere (waarschijnlijk onbetro
Searchfz Browser Hijacker
Browser Hijacker

Searchfz Browser Hijacker

Bij het inspecteren van de Searchfz-toepassing ontdekten we de ware aard ervan als een browser hijacker, nauwgezet gemaakt om de instellingen van webbrowsers te wijzigen om een bepaald adres te promoten, namelijk searchfz.com. Gebruikers moeten voorzichtig zijn en onmiddellijk alle tekenen van bro

Nightingale Stealer
Trojan

Nightingale Stealer

Nightingale is een geavanceerde software voor het stelen van informatie die bedreven is in het extraheren van gegevens uit browsers, cryptocurrency wallets, applicaties en andere bronnen. De cybercriminelen die verantwoordelijk zijn voor Nightingale bieden de malware te koop aan voor $75,99 per ma

CrackedCantil Malware
Trojan

CrackedCantil Malware

CrackedCantil is een dropper-malware die is ontworpen om een verscheidenheid aan schadelijke software te verspreiden, waaronder loaders, informatiedieven, cryptocurrency miners, proxy bots en ransomware. Deze malware wordt voornamelijk verspreid via gekraakte software op dubieuze websites of fora.

PrivateLoader Malware
Trojan

PrivateLoader Malware

PrivateLoader is een kwaadaardig programma dat wordt geclassificeerd als een loader. Software binnen deze classificatie is ontworpen om keteninfectie te veroorzaken door het downloaden/installeren van aanvullende malware of andere schadelijke inhoud op aangetaste machines. PrivateLoader wordt ook

Yamaha Baby Grand Piano Email Scam
Phishing/Oplichting

Yamaha Baby Grand Piano Email Scam

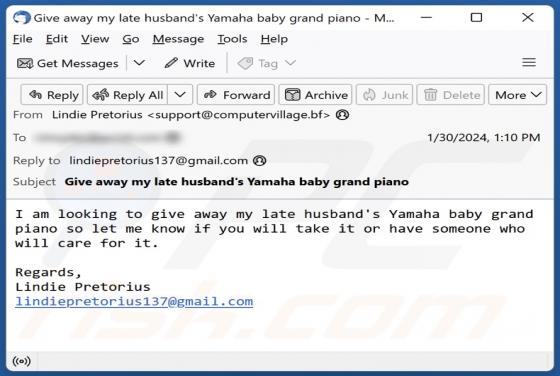
"Yamaha Baby Grand Piano" is een spamcampagne per e-mail. Er zijn meerdere varianten van deze e-mails, maar de rode draad is de schenking van een Yamaha-babyvleugel. Wanneer een ontvanger aangeeft geïnteresseerd te zijn in het gratis verkrijgen van de piano, wordt hem gevraagd de verzendkosten te

Z1n Ransomware
Ransomware

Z1n Ransomware

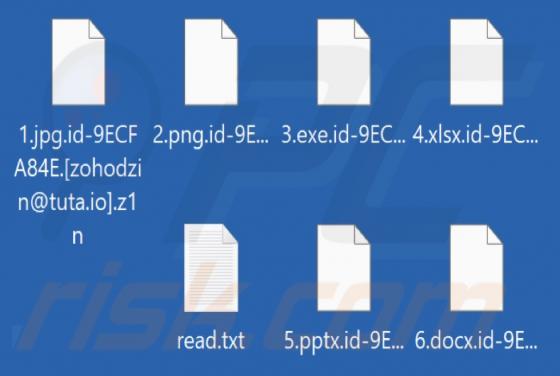
Onze onderzoekers hebben de Z1n ransomware gevonden tijdens een routinecontrole van nieuwe bestanden die zijn ingezonden naar het VirusTotal-platform. Z1n maakt deel uit van de Dharma ransomware-familie. Dit schadelijke programma versleutelt gegevens en eist losgeld voor de ontsleuteling. Op ons

BackMyData Ransomware
Ransomware

BackMyData Ransomware

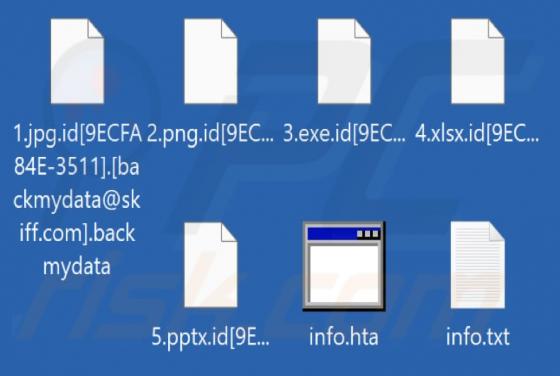
BackMyData is een ransomware-variant die behoort tot de Phobos-familie die we hebben ontdekt tijdens een inspectie van malwaresamples die zijn ingediend bij VirusTotal. We ontdekten dat BackMyData bestanden versleutelt, bestanden hernoemt en twee losgeldbrieven levert ("info.hta" en "info.txt").

PayPal Stablecoin Scam
Phishing/Oplichting

PayPal Stablecoin Scam

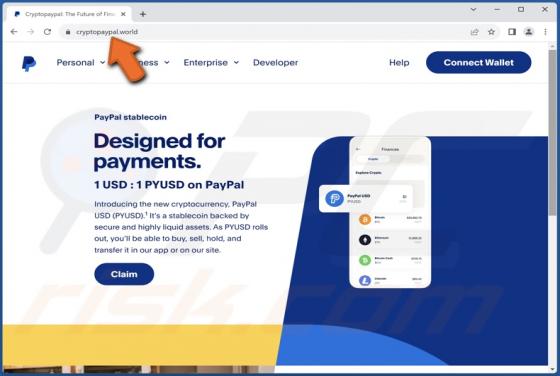
Na het inspecteren van "PayPal Stablecoin", hebben we vastgesteld dat het een oplichterij is die het PayPal platform voor online betalingen/geld overmaken imiteert. Deze valse site biedt gebruikers de kans om PayPal USD cryptocurrency te claimen. Het schema werkt als een crypto-steler. Dez

Wing Ransomware
Ransomware

Wing Ransomware

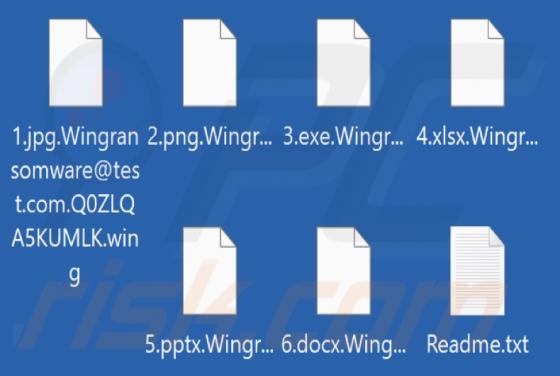
Wing is de naam van een ransomware-type programma. Deze malware is ontworpen om bestanden te versleutelen en losgeld te eisen voor hun herstel (ontsleuteling). We hebben een testexemplaar van deze ransomware verkregen en uitgevoerd op ons testsysteem. Het programma voegde vergrendelde bestanden t