Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

MASK Token Airdrop Scam
Phishing/Oplichting

MASK Token Airdrop Scam

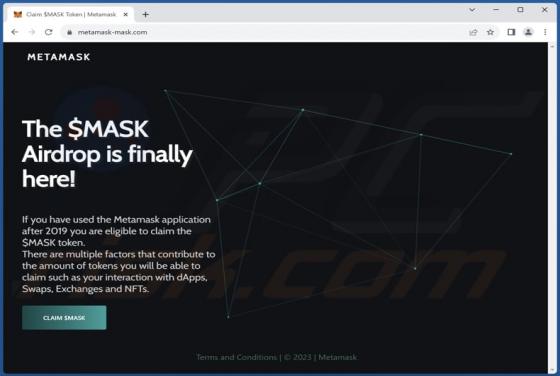
Ons onderzoek heeft uitgewezen dat dit een misleidend plan is dat zich voordoet als een echte weggeefactie (airdrop) van MASK tokens. Het primaire doel van de oplichters die deze frauduleuze operatie orkestreren is het verwerven van cryptocurrency van nietsvermoedende gebruikers. Daarom wordt gead
Hackmack.app Adware (Mac)
Mac Virus

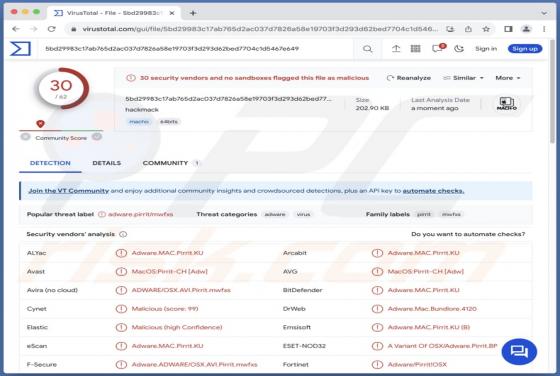
Hackmack.app Adware (Mac)

Na onderzoek is vastgesteld dat Hackmack.app behoort tot de Pirrit familie en functioneert als adware. Dergelijke software overspoelt gebruikers met opdringerige advertenties en kan ook deelnemen aan extra activiteiten. Het is opmerkelijk dat een aanzienlijk deel van toepassingen zoals Hackmack.

Waste.app Adware (Mac)
Mac Virus

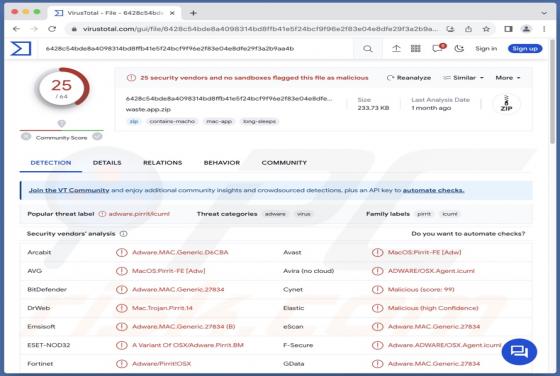
Waste.app Adware (Mac)

Waste.app is een bedrieglijke software dat door ons onderzoeksteam werd ontdekt tijdens een routine-inspectie van nieuwe bestandsinzendingen op de VirusTotal-site. Onze analyse onthulde dat Waste.app advertentie-ondersteunde software is van de Pirrit adware familie. Deze toepassing is ontworpen

Trip.app Adware (Mac)
Mac Virus

Trip.app Adware (Mac)

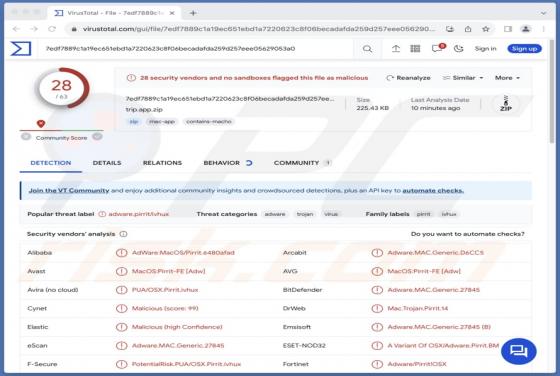
Na onderzoek is de conclusie dat Trip.app een applicatie is die advertenties ondersteunt, gezien de mogelijkheid om opdringerige advertenties weer te geven. Deze app maakt deel uit van de Pirrit-familie. Meestal downloaden gebruikers apps zoals Trip.app van onbetrouwbare bronnen, waardoor ze zic

Tisak Ransomware
Ransomware

Tisak Ransomware

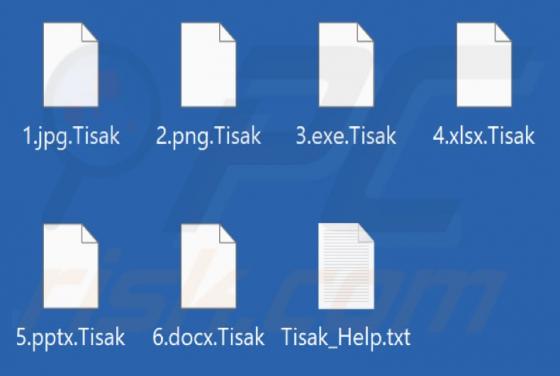
Tisak is een ransomware-variant die is ontdekt tijdens de analyse van samples die zijn ingediend bij het VirusTotal-platform. Er is ontdekt dat Tisak bestanden versleutelt en hernoemt en een losgeldbrief ("Tisak_Help.txt") levert. Deze ransomware voegt de extensie ".Tisak" toe aan de bestandsnamen

ChocVM Ransomware
Ransomware

ChocVM Ransomware

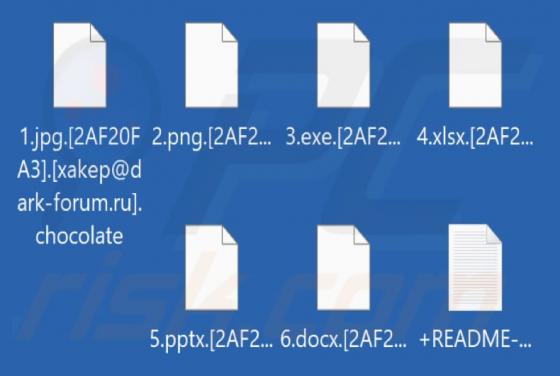
In het proces van een beoordeling van malware-samples geüpload naar VirusTotal, is een ransomware-variant ontdekt met de naam ChocVM, behorende tot de Makop-familie. ChocVM versleutelt bestanden, wijzigt het bureaubladachtergrond, past de bestandsnamen van versleutelde bestanden aan, en creëert he

zkSync Scam
Phishing/Oplichting

zkSync Scam

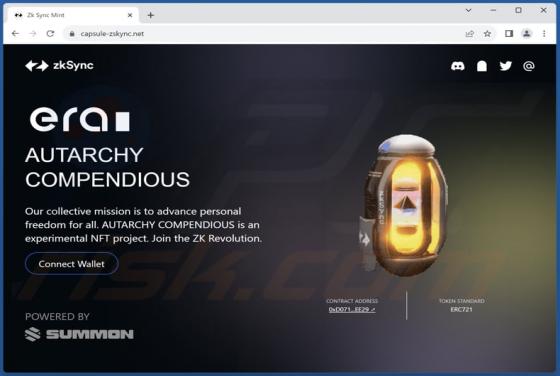
zkSync is een project dat zich richt op het verbeteren van de efficiëntie van transacties op het Ethereum-netwerk. Helaas hebben kwaadwillenden een frauduleuze zkSync-pagina opgezet met de bedoeling gebruikers te misleiden en op illegale wijze hun cryptocurrency te bemachtigen. Deze zwendel wordt

HuiVJope Ransomware
Ransomware

HuiVJope Ransomware

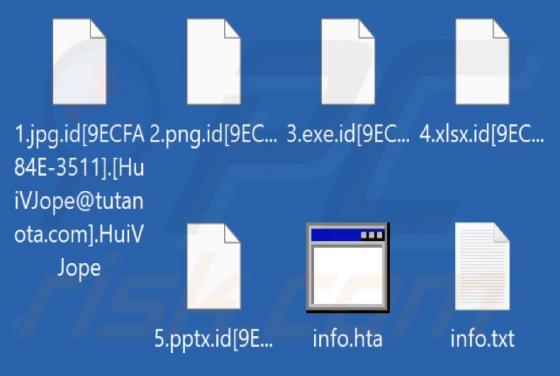
Tijdens een beoordeling van malwarevoorbeelden die zijn ingediend bij de VirusTotal-website, is aan het licht gekomen dat HuiVJope ransomware is die behoort tot de Phobos-familie. HuiVJope versleutelt bestanden, wijzigt bestandsnamen door de ID van het slachtoffer, een e-mailadres en de extensie "

JaskaGO Malware
Trojan

JaskaGO Malware

JaskaGO is een geavanceerde stealer, geschreven in de programmeertaal Go (Golang) en gericht op Windows- en macOS-systemen. Met uitgebreide opdrachten van zijn Command and Control-server blinkt de malware uit in het extraheren van waardevolle informatie, waardoor gebruikers worden blootgesteld aan

PUA:Win32/Presenoker Malware
Mogelijk Ongewenste Applicatie

PUA:Win32/Presenoker Malware

"PUA:Win32/Presenoker" is een detectienaam die wordt gebruikt door meerdere beveiligingsengines/tools, waaronder Microsoft Defender Antivirus, als identificatie voor Mogelijk Ongewenste Toepassingen (PUA's). Software in deze categorie lijkt meestal echt en nuttig, maar werkt zelden zoals beloofd