Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

TRIPAUL3 RAT
Trojan

TRIPAUL3 RAT

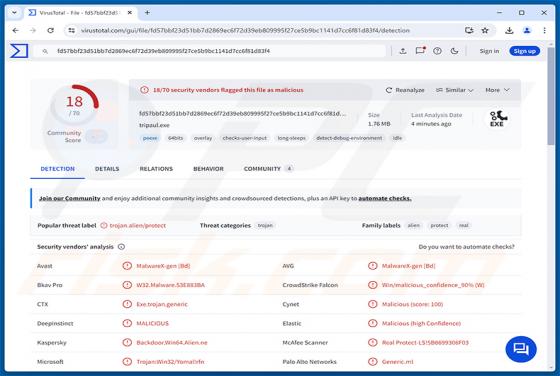
TRIPAUL3 is een modulaire Remote Access Trojan (RAT) voor 64-bits Windows, geschreven in C++, die aanvallers uitgebreide controle op afstand geeft over geïnfecteerde computers. De malware slaat zijn configuratie en zes versleutelde plug-ins op in de overlay van het uitvoerbare bestand - een gedeelt
Penumbra Stealer
Trojan

Penumbra Stealer

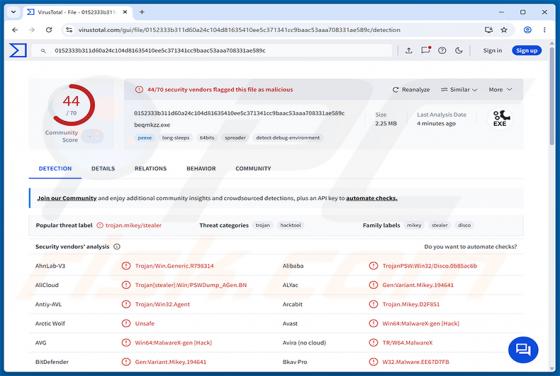
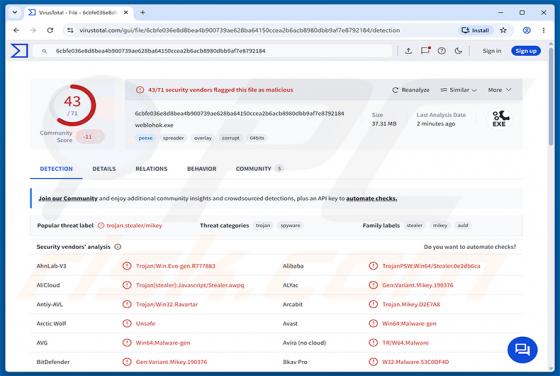
Penumbra Stealer is een informatiestealer die ongemerkt inloggegevens, sessiegegevens en gevoelige bestanden verzamelt van geïnfecteerde Windows-computers. Het richt zich op opgeslagen wachtwoorden, browsercookies, tokens van berichtenplatforms, gamingaccounts en authenticatiegegevens op systeemniv

Nyxar Stealer
Trojan

Nyxar Stealer

Nyxar Stealer is een informatiedief die als abonnementsdienst aan cybercriminelen wordt verkocht. Het verzamelt opgeslagen inloggegevens en sessiegegevens uit webbrowsers, berichtenapps, cryptocurrency-wallets en gamingplatforms en stuurt de gestolen informatie naar de aanvaller. Naast het stelen v

Coffin Locker Ransomware
Ransomware

Coffin Locker Ransomware

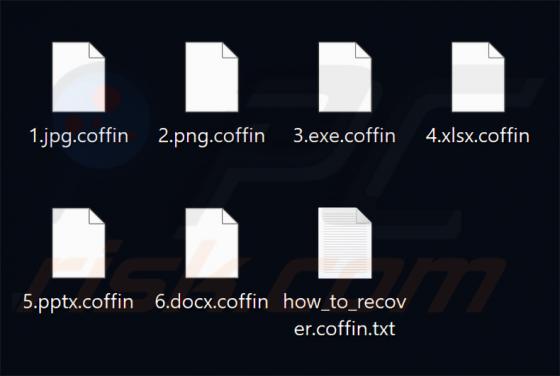
Coffin Locker is ransomware die ons onderzoeksteam ontdekte bij het onderzoeken van nieuwe inzendingen op VirusTotal. Het versleutelt de bestanden van slachtoffers, voegt de extensie .coffin toe, plaatst een tekstbestand met een losgeldbericht in elke map en vervangt de bureaubladachtergrond. Op on

ShareX Airdrop fraude
Phishing/Oplichting

ShareX Airdrop fraude

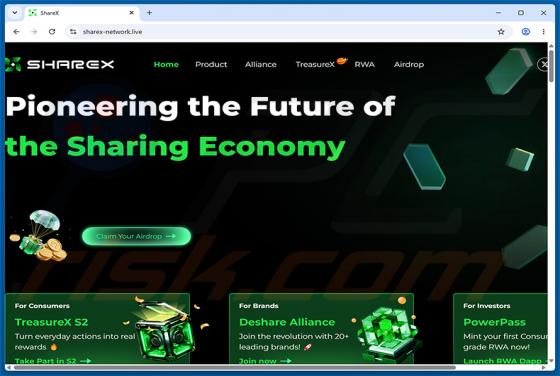
Tijdens ons onderzoek naar sharex-network[.]live ontdekten we dat deze pagina het legitieme ShareX-platform (sharex.network) nauwkeurig nabootst en een nep-airdrop van cryptocurrency promoot. Bezoekers die op "Claim Your Airdrop" klikken, krijgen een dialoogvenster te zien om hun wallet te verbinde

XRP Ledger Airdrop fraude
Phishing/Oplichting

XRP Ledger Airdrop fraude

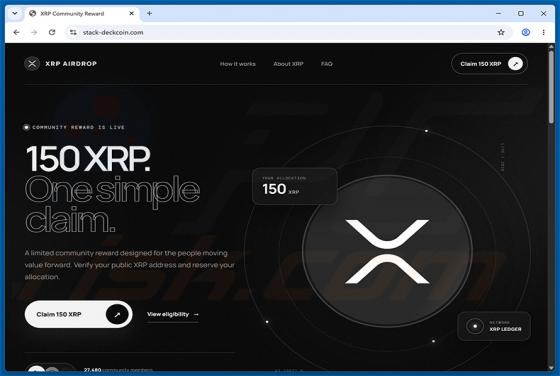
Bij het onderzoeken van verdachte websites ontdekten onze onderzoekers stack-deckcoin[.]com, een frauduleuze pagina die een nep-beloning van de XRP-community promoot. De site beweert ten onrechte dat bezoekers in aanmerking komen om gratis 150 XRP-tokens te claimen, maar het werkelijke doel is het

Citrus Ransomware
Ransomware

Citrus Ransomware

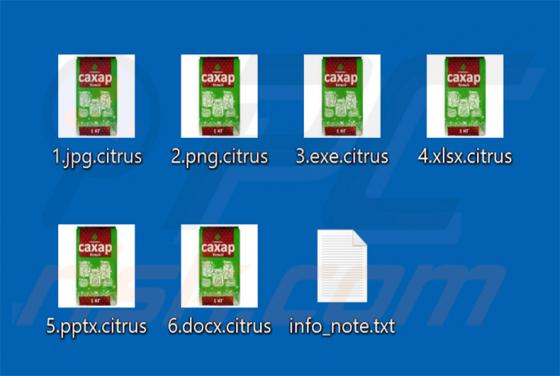
Citrus Ransomware is ransomware die ons onderzoeksteam ontdekte bij het onderzoeken van nieuwe bestandsinzendingen op de website VirusTotal. Het versleutelt de bestanden van slachtoffers om ze ontoegankelijk te maken en eist betaling in ruil voor een decryptietool. Naast het versleutelen van bestan

AgtaBackup RAT
Trojan

AgtaBackup RAT

AgtaBackup RAT is een Remote Access Trojan (RAT) die is gebouwd op het .NET 8.0-platform. Zodra de malware is geïnstalleerd, krijgen aanvallers volledige, verborgen controle over de geïnfecteerde computer. Daarnaast kan de malware opgeslagen wachtwoorden, cookies en andere gevoelige gegevens stelen

AvisLoader malware
Trojan

AvisLoader malware

AvisLoader is een malware-loader voor Windows - een programma waarvan de hoofdtaak is om voet aan de grond te krijgen op een computer en vervolgens andere schadelijke software te downloaden en uit te voeren. Het werd beschreven door Varonis Threat Labs nadat onderzoekers een onbeveiligde stagingser

Hirudo banktrojan (Android)
Trojan

Hirudo banktrojan (Android)

Hirudo is een Android-banking trojan met mogelijkheden voor externe toegang. Volgens onderzoek dat is gepubliceerd door het Mobile Threat Intelligence-team van ThreatFabric, combineert deze malware diefstal van inloggegevens op het apparaat zelf met live externe besturing van het geïnfecteerde appa