Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

USAA - New Message Notification e-mailfraude
Phishing/Oplichting

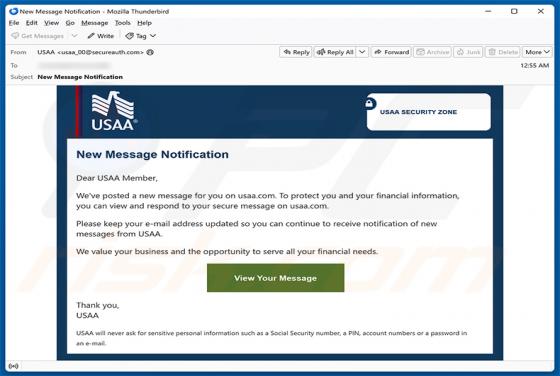
USAA - New Message Notification e-mailfraude

We hebben deze e-mail onderzocht en vastgesteld dat het om phishingfraude gaat. Het bericht is vermomd als een officiële melding van USAA en beweert dat er een nieuw beveiligd bericht klaarstaat in het account van de ontvanger. Het werkelijke doel is om slachtoffers naar een valse inlogpagina te le
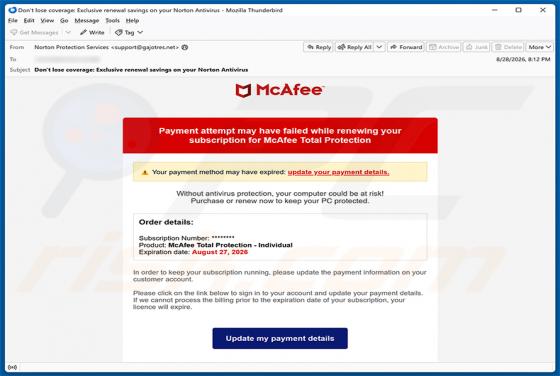
McAfee - Payment Method Expired e-mailfraude
Phishing/Oplichting

McAfee - Payment Method Expired e-mailfraude

We hebben deze e-mail onderzocht en zijn tot de conclusie gekomen dat het om fraude gaat. Het bericht doet zich voor als een betalingsfoutmelding van McAfee en spoort ontvangers aan om hun factuurgegevens bij te werken via een link die naar een frauduleuze website leidt. Deze e-mail moet worden gen

HMDL Ransomware
Ransomware

HMDL Ransomware

HMDL is ransomware die door onze onderzoekers is ontdekt tijdens een routinecontrole van nieuwe inzendingen op de website VirusTotal. Het versleutelt bestanden op de computer van het slachtoffer, waardoor ze niet meer kunnen worden geopend. In tegenstelling tot de meeste ransomware voegt HMDL geen

Aldet Ransomware
Ransomware

Aldet Ransomware

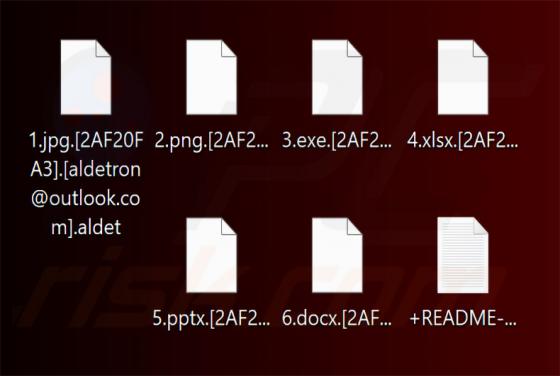
Aldet is ransomware die ons onderzoeksteam heeft geïdentificeerd tijdens een routineinspectie van nieuwe inzendingen op de VirusTotal-website. Het versleutelt bestanden, voegt een unieke slachtoffer-ID, het e-mailadres van de aanvallers en een ".aldet"-extensie toe aan bestandsnamen, plaatst een lo

SnakeBiteAgent RAT
Trojan

SnakeBiteAgent RAT

SnakeBiteAgent is een Remote Access Trojan (RAT) die is ontdekt door ANY.RUN. Het geeft aanvallers controle over een geïnfecteerde Windows-computer en bundelt wachtwoorddiefstal, bankfraude, cryptovalutadiefstal en live-bewaking in één enkele tool. Wat deze RAT ongebruikelijk maakt, is dat hij niet

PackClient RAT
Trojan

PackClient RAT

PackClient is een Remote Access Trojan (RAT) die via Telegram-kanalen wordt aangeboden en wordt ingezet door een Chineessprekende cybercriminele groep die wordt aangeduid als TA4922. Het geeft aanvallers volledige controle op afstand over gecompromitteerde computers en ondersteunt meer dan 60 exter

Confirmation Of Request For Quotation (RFQ) e-mailfraude
Phishing/Oplichting

Confirmation Of Request For Quotation (RFQ) e-mailfraude

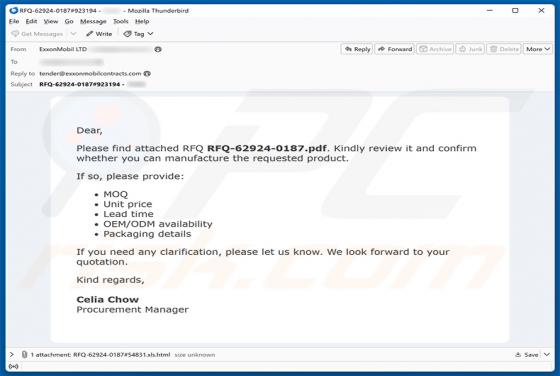
We hebben deze e-mail onderzocht en vastgesteld dat het een phishing-zwendel is. Het bericht is opgesteld om te lijken op een legitiem zakelijk inkoopverzoek dat wordt toegeschreven aan ExxonMobil. In werkelijkheid opent de HTML-bijlage die het bevat een nep e-mailaanmeldingsformulier op het appara

Payment Receipt e-mailfraude
Phishing/Oplichting

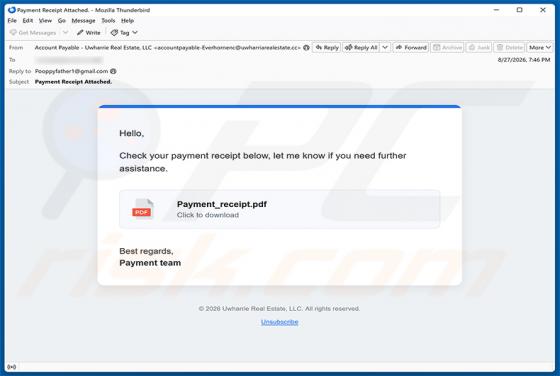
Payment Receipt e-mailfraude

We hebben deze e-mail onderzocht en zijn tot de conclusie gekomen dat het om fraude gaat. Het bericht doet zich voor als een betalingsmelding met een bijgevoegd PDF-ontvangstbewijs en verleidt ontvangers ertoe op een downloadlink te klikken. Die link leidt naar een phishing-pagina die is ontworpen

GreenState Credit Union Transfer Received e-mailfraude
Phishing/Oplichting

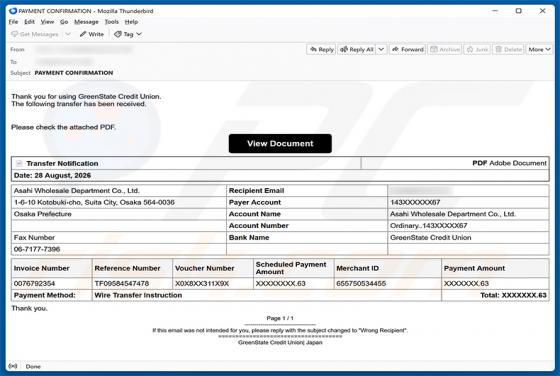
GreenState Credit Union Transfer Received e-mailfraude

Wij hebben deze e-mail onderzocht en vastgesteld dat het om een phishing-fraude gaat. Het bericht is vermomd als een bankoverschrijving-melding van GreenState Credit Union en probeert ontvangers te misleiden om een frauduleuze website te bezoeken die is ontworpen om hun e-mailaccountgegevens te ste

LinkedIn - Outstanding Invoice e-mailfraude
Phishing/Oplichting

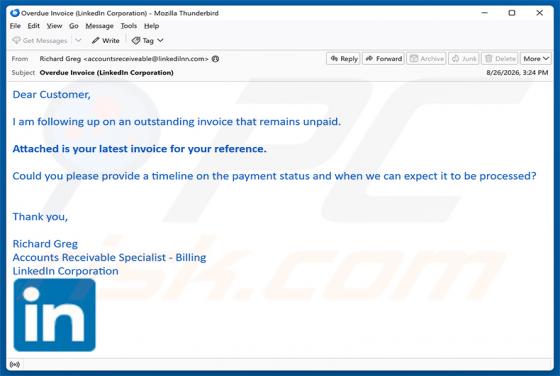
LinkedIn - Outstanding Invoice e-mailfraude

We hebben deze e-mail onderzocht en zijn tot de conclusie gekomen dat het om fraude gaat. Hij is ontworpen om eruit te zien als een officiële factuurmelding van LinkedIn Corporation, waarbij ten onrechte wordt beweerd dat de ontvanger een openstaande factuur heeft die betaald moet worden. Ontvanger