

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is Coffin Locker?
Coffin Locker is ransomware die ons onderzoeksteam ontdekte bij het onderzoeken van nieuwe inzendingen op VirusTotal. Het versleutelt de bestanden van slachtoffers, voegt de extensie .coffin toe, plaatst een tekstbestand met een losgeldbericht in elke map en vervangt de bureaubladachtergrond.
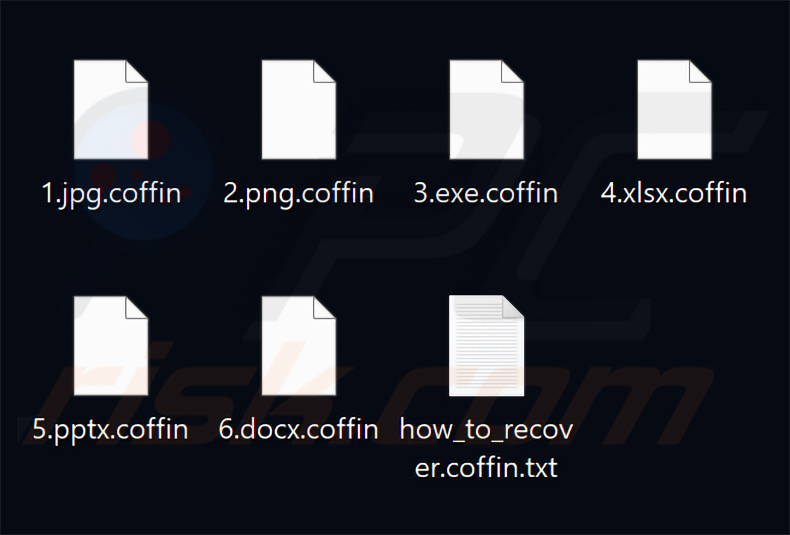
Op onze testcomputer versleutelde Coffin Locker bestanden en voegde het de extensie ".coffin" toe aan de bestandsnamen. Een bestand met de naam "1.jpg" werd "1.jpg.coffin", "2.png" werd "2.png.coffin", enzovoort. Daarna plaatste Coffin Locker kopieën van zijn losgeldbericht (how_to_recover.coffin.txt) in elke map en verving het de bureaubladachtergrond.
Screenshot van bestanden versleuteld door Coffin Locker ransomware:
Overzicht van het Coffin Locker losgeldbericht
Het tekstbestand how_to_recover.coffin.txt deelt slachtoffers mee dat alle documenten, databases, spreadsheets, archieven en afbeeldingen op de computer en op alle gekoppelde netwerkstations zijn versleuteld. Er wordt een termijn van zeven dagen gesteld en er wordt 0,075 BTC (ongeveer $4.900 USD) geëist.
Slachtoffers wordt gevraagd de betaling naar een opgegeven Bitcoin-adres te sturen en vervolgens de transactie-ID en hun computernaam te e-mailen naar coffin.locker@onionmail.org. De aanvallers beloven binnen 24-48 uur na bevestiging van de betaling een decryptiepakket te sturen.
Het bericht waarschuwt dat de prijs na de deadline verdubbelt, zonder uitzonderingen. Ook staat erin dat volumeschaduwkopieën, de Windows Backup Catalog, systeemherstelpunten en de Prullenbak allemaal zijn vernietigd - waardoor herstel via de ingebouwde tools van Windows is uitgesloten.
De bureaubladachtergrond herhaalt de belangrijkste punten in beknopte vorm. Deze noemt de gebruikte versleutelingsalgoritmen, instrueert slachtoffers om het tekstbestand te lezen voor de volledige herstelstappen en herhaalt het losgeldbedrag en het contact-e-mailadres.
Meer over Coffin Locker
Het herstellen van bestanden die door Coffin Locker zijn vergrendeld zonder tussenkomst van de aanvallers is realistisch gezien niet mogelijk. De ransomware gebruikt gelaagde versleuteling - de inhoud van bestanden wordt beveiligd met AES-256 en de sleutels per bestand worden omhuld met RSA-4096. Zonder de privésleutel die in handen is van de aanvallers, kan deze beveiliging niet worden doorbroken.
Het betalen van het losgeld is geen betrouwbare weg naar herstel. Cybercriminelen sturen vaak geen werkende decryptietools, zelfs niet na ontvangst van de betaling, en slachtoffers hebben geen middelen om een afspraak af te dwingen. Wij raden ten zeerste af om te betalen.
Coffin Locker moet zo snel mogelijk van het geïnfecteerde systeem worden verwijderd. De ransomware zorgt voor persistentie via een geplande taak met de naam "CoffinLocker" en een Run-sleutel in het Windows-register, wat betekent dat deze samen met de computer opnieuw opstart en nieuw aangemaakte bestanden kan blijven versleutelen.
Het verwijderen van de ransomware herstelt reeds versleutelde gegevens niet. Herstel is alleen mogelijk vanuit schone back-ups die vóór de infectie zijn gemaakt. Het is aan te raden om back-ups altijd op een externe server of een losgekoppeld opslagapparaat te bewaren, gescheiden van het hoofdsysteem.
Ransomware in het algemeen
Wij hebben duizenden ransomware-programma's geanalyseerd. De kernlogica is altijd hetzelfde: de bestanden van het slachtoffer versleutelen en betaling eisen voor de decryptiesleutel. Deze programma's verschillen voornamelijk in de symmetrische of asymmetrische versleutelingsalgoritmen die ze gebruiken en in de hoogte van het geëiste losgeld. Andere voorbeelden van ransomware zijn Citrus, Hexsomeware en SAMURAI-SEC.
Hoe heeft ransomware mijn computer geïnfecteerd?
Ransomware bereikt slachtoffers meestal via phishing-e-mails met kwaadaardige bijlagen - Office-documenten, archieven of uitvoerbare bestanden - die de malware installeren wanneer het slachtoffer ze opent. Sommige berichten bevatten in plaats daarvan links naar pagina's die op de achtergrond ongemerkt een download starten.
Ransomware verspreidt zich ook via trojans, drive-by downloads, kwaadaardige advertenties op gecompromitteerde websites en nep-meldingen voor software-updates. Bestanden afkomstig van peer-to-peer-netwerken of onofficiële downloadsites brengen een bijzonder hoog risico met zich mee.
Illegale softwareactivatietools - doorgaans cracks genoemd - zijn een andere veelvoorkomende verspreidingsmethode. Gebruikers die illegale software downloaden van dubieuze bronnen, krijgen vaak malware mee die in het pakket is gebundeld, naast datgene waarnaar ze op zoek waren.
| Naam | Coffin Locker virus |
| Type Bedreiging | Ransomware, Cryptovirus, Bestandsversleutelaar |
| Extensie Van Versleutelde Bestanden | .coffin |
| Bericht Met Losgeldeis | Bureaubladachtergrond, how_to_recover.coffin.txt |
| Gratis Decryptor Beschikbaar? | Nee |
| Contact Cybercriminelen | coffin.locker@onionmail.org |
| Detectienamen | Combo Cleaner (Trojan.GenericKD.81872564), ESET-NOD32 (Python/Filecoder.CXE Trojan), Kaspersky (HEUR:Trojan-Ransom.Python.Agent.gen), Malwarebyes (Ransom.FileCryptor.Python), Microsoft (Trojan:Win32/Ravartar!rfn), Full List Of Detections (VirusTotal) |
| Symptomen | Bestanden die op uw computer zijn opgeslagen kunnen niet worden geopend, voorheen werkende bestanden hebben nu een andere extensie (bijvoorbeeld mijn.docx.locked). Er wordt een losgeldbericht op uw bureaublad weergegeven. Cybercriminelen eisen betaling van losgeld (meestal in bitcoins) om uw bestanden te ontgrendelen. |
| Verspreidingsmethoden | Geïnfecteerde e-mailbijlagen (macro's), torrentwebsites, kwaadaardige advertenties. |
| Schade | Alle bestanden zijn versleuteld en kunnen niet worden geopend zonder losgeld te betalen. Samen met een ransomware-infectie kunnen extra trojans die wachtwoorden stelen en andere malware-infecties worden geïnstalleerd. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Hoe beschermt u zich tegen ransomware-infecties?
Wees voorzichtig met wat u online en in uw inbox opent. Download software alleen van officiële websites van ontwikkelaars of geverifieerde app stores, activeer en update deze via legitieme kanalen en zorg dat er altijd een betrouwbaar antivirusprogramma op uw systeem actief is.
Als uw computer al geïnfecteerd is met Coffin Locker, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om deze ransomware automatisch te verwijderen.
Screenshot van het losgeldbericht van Coffin Locker ("how_to_recover.coffin.txt"):
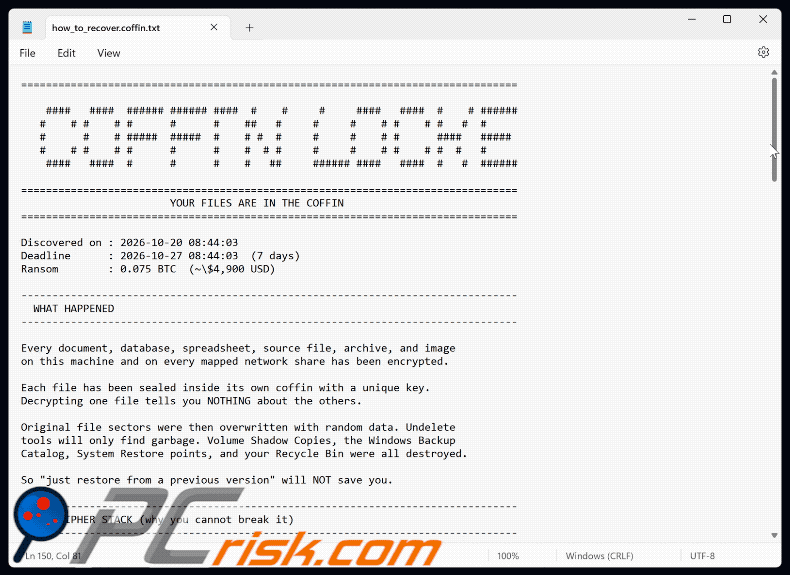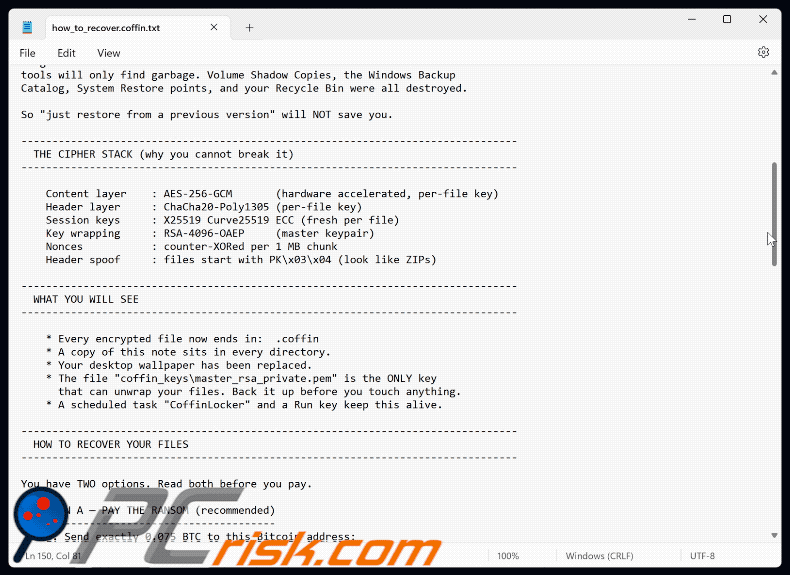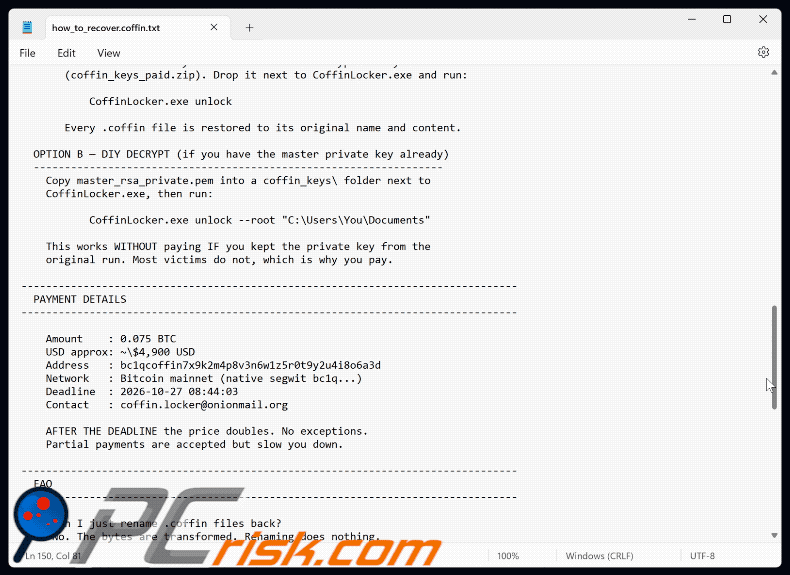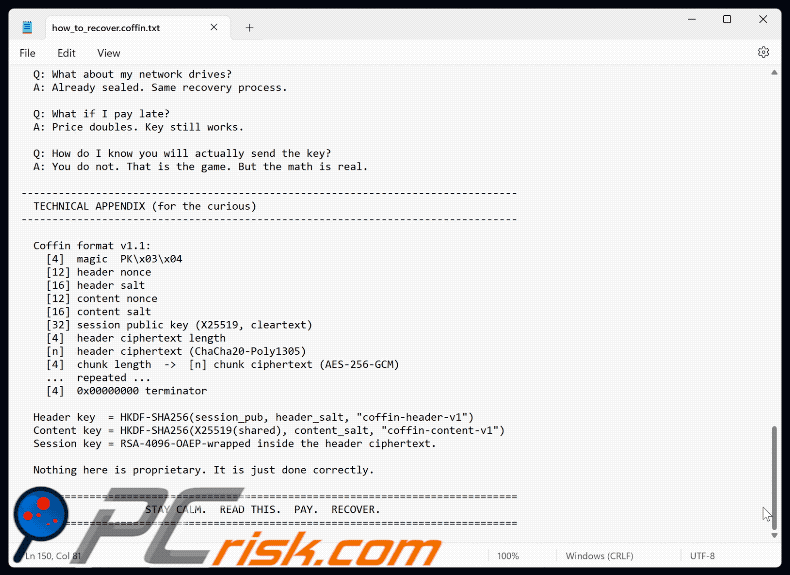
Tekst in dit losgeldbericht:
YOUR FILES ARE IN THE COFFIN
====================================================
Discovered on : 2026-10-20 08:44:03
Deadline: 2026-10-27 08:44:03 (7 days)
Ransom: 0.075 BTC (~$4,900 USD)----------------------------
WHAT HAPPENED
----------------------------
Every document, database, spreadsheet, source file, archive, and image
on this machine and on every mapped network share has been encrypted.
Each file has been sealed inside its own coffin with a unique key.
Decrypting one file tells you NOTHING about the others.
Original file sectors were then overwritten with random data. Undelete
tools will only find garbage. Volume Shadow Copies, the Windows Backup
Catalog, System Restore points, and your Recycle Bin were all destroyed.
So "just restore from a previous version" will NOT save you.----------------------------
THE CIPHER STACK (why you cannot break it)
----------------------------
Content layer: AES-256-GCM (hardware accelerated, per-file key)
Header layer : ChaCha20-Poly1305 (per-file key)
Session keys : X25519 Curve25519 ECC (fresh per file)
Key wrapping : RSA-4096-OAEP (master keypair)
Nonces : counter-XORed per 1 MB chunk
Header spoof : files start with PK\x03\x04 (look like ZIPs)----------------------------
WHAT YOU WILL SEE
----------------------------
* Every encrypted file now ends in: .coffin
* A copy of this note sits in every directory.
* Your desktop wallpaper has been replaced.
* The file "coffin_keys\master_rsa_private.pem" is the ONLY key
that can unwrap your files. Back it up before you touch anything.
* A scheduled task "CoffinLocker" and a Run key keep this alive.----------------------------
HOW TO RECOVER YOUR FILES
----------------------------
You have TWO options. Read both before you pay.
OPTION A — PAY THE RANSOM (recommended)
---------------------------------------
1. Send exactly 0.075 BTC to this Bitcoin address:
[bitcoin wallet address]
2. Email your BTC transaction ID (txid) AND the machine name to:
coffin.locker@onionmail.org
Subject line: COFFIN
You can reach this address from any normal email provider.
OnionMail also works over Tor if you prefer.
3. Within 24-48 hours you will receive the decryption key file
(coffin_keys_paid.zip). Drop it next to CoffinLocker.exe and run:
CoffinLocker.exe unlock
Every .coffin file is restored to its original name and content.
OPTION B — DIY DECRYPT (if you have the master private key already)
--------------
Copy master_rsa_private.pem into a coffin_keys\ folder next to
CoffinLocker.exe, then run:
CoffinLocker.exe unlock --root "C:\Users\You\Documents"
This works WITHOUT paying IF you kept the private key from the
original run. Most victims do not, which is why you pay.----------------------------
PAYMENT DETAILS
----------------------------
Amount: 0.075 BTC
USD approx: ~$4,900 USD
Address : [bitcoin wallet address]
Network : Bitcoin mainnet (native segwit bc1q...)
Deadline: 2026-10-27 08:44:03
Contact : coffin.locker@onionmail.org
AFTER THE DEADLINE the price doubles. No exceptions.
Partial payments are accepted but slow you down.----------------------------
FAQ
----------------------------
Q: Can I just rename .coffin files back?
A: No. The bytes are transformed. Renaming does nothing.
Q: What if I reboot?
A: Fine. Nothing is lost. The task re-runs and finishes any stragglers.
Q: What about my network drives?
A: Already sealed. Same recovery process.
Q: What if I pay late?
A: Price doubles. Key still works.
Q: How do I know you will actually send the key?
A: You do not. That is the game. But the math is real.----------------------------
TECHNICAL APPENDIX (for the curious)
----------------------------
Coffin format v1.1:
[4] magic PK\x03\x04
[12] header nonce
[16] header salt
[12] content nonce
[16] content salt
[32] session public key (X25519, cleartext)
[4] header ciphertext length
[n] header ciphertext (ChaCha20-Poly1305)
[4] chunk length -> [n] chunk ciphertext (AES-256-GCM)
... repeated ...
[4] 0x00000000 terminator
Header key = HKDF-SHA256(session_pub, header_salt, "coffin-header-v1")
Content key = HKDF-SHA256(X25519(shared), content_salt, "coffin-content-v1")
Session key = RSA-4096-OAEP-wrapped inside the header ciphertext.
Nothing here is proprietary. It is just done correctly.
====================================================
STAY CALM. READ THIS. PAY. RECOVER.
====================================================
Screenshot van de bureaubladachtergrond van Coffin Locker:
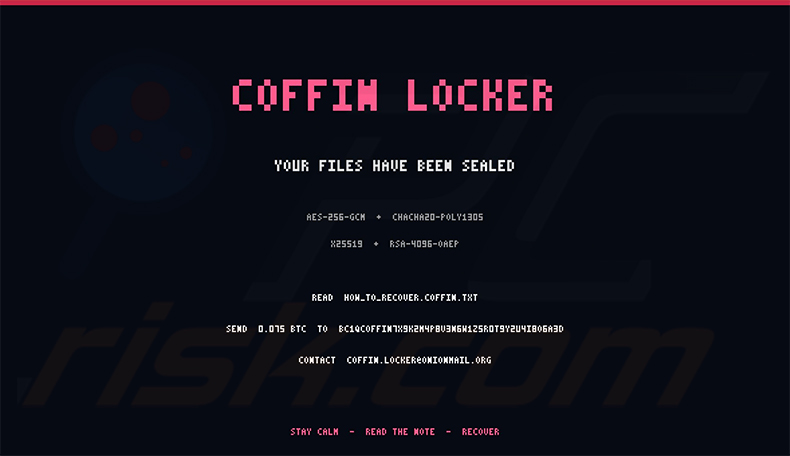
Tekst in de bureaubladachtergrond:
COFFIN LOCKER
YOUR FILES HAVE BEEN SEALED
AES-256-GCM + CHACHA20-POLY1305
X25519 + RSA-4096-0AEP
READ HOW_TO_RECOVER.COFFIN.TXT
SEIND 0.076 BTC TO [bitcoin wallet address]
CONTACT COFFIN.LOCKEREONIONMAIL.ORG
STAY CALM - READ THE NOTE - RECOVER
Verwijdering van Coffin Locker ransomware:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Video die uitlegt welke stappen worden genomen in geval van een ransomware infectie:
Snelmenu:
- Wat is Coffin Locker virus?
- STAP 1. Ransomware melden bij de autoriteiten.
- STAP 2. Het besmette apparaat isoleren.
- STAP 3. De ransomwarebesmetting identificeren.
- STAP 4. Decryptietools voor ransomware zoeken.
- STAP 5. Bestanden herstellen met tools voor gegevensherstel.
- STAP 6. Backups maken van gegevens.
Als u het slachtoffer bent gewoden van een ransomwareaanval, dan raden we u aan dit incident aan de autoriteiten te melden. Door de opsporingsinstanties informatie te verstrekken helpt u cybercriminaliteit op te sporen en aanvallers te vervolgen. Dit is een lijst met autoriteiten waar u een ransomwareaanval kunt melden. Voor de volledige lijst van lokale cyberbeveiligingscentra en informatie over waarom u ransomwareaanvallen moet melden, kunt u dit artikel lezen.
Lijst met lokale autoriteiten waar ransomware moet worden gemeld (afhankelijk van uw woonplaats):
 VS - Internet Crime Complaint Centre IC3
 VK - Action Fraud
 Spanje - Policía Nacional
 Frankrijk - Ministère de l'Intérieur
 Duitsland - Polizei
 Italië - Polizia di Stato
 Nederland - Politie
 Polen - Policja
 Portugal - Polícia Judiciária
Het besmette apparaat isoleren:
Sommige ransomware-infecties zijn ontworpen om bestanden op externe opslagapparaten te versleutelen en te infecteren en zich over het hele lokale netwerk te verspreiden. Daarom is het erg belangrijk om het besmette apparaat (de computer) zo snel mogelijk te isoleren.
Stap 1: De internetverbinding verbreken.
De eenvoudigste manier om een computer los te koppelen van internet, is het lostrekken van de ethernetkabel naar het moederbord. Sommige apparaten zijn echter verbonden via een draadloos netwerk en voor sommige gebruikers (vooral degenen die niet bijzonder technisch onderlegd zijn) kan het loskoppelen van kabels moeilijk zijn. U kunt uw computersyseem gelukkig ook loskoppelen van het internet via het Configuratiescherm:
Navigeer naar "Configuratiescherm", klik op de zoekmachinebalk in de rechterbovenhoek van het scherm, typ "Netwerk en delen centrum" en kies het zoekresultaat: 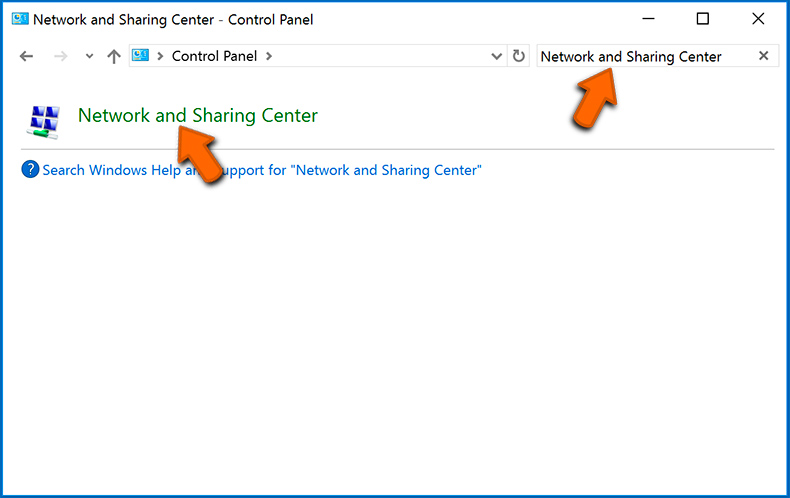
Klik op "Adapterinstellingen wijzigen" in de linkerbovenhoek van het scherm: 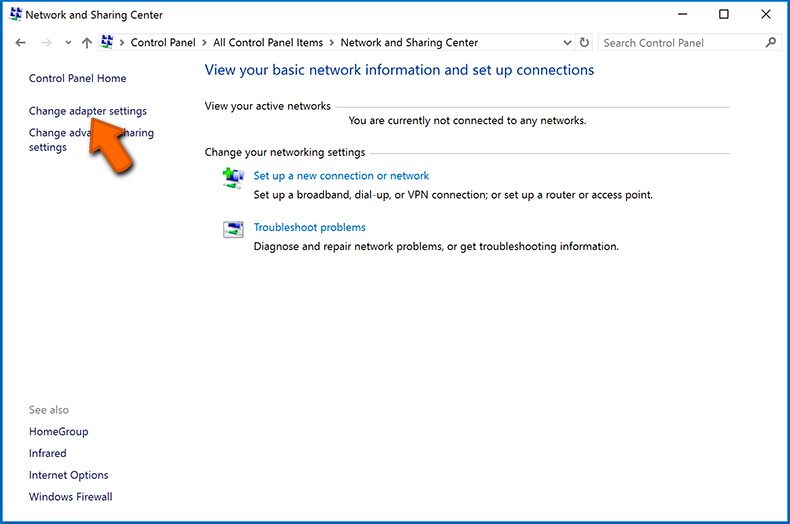
Klik rechts op elke verbinding en kies "Uitschakelen". Zodra deze zijn uitgeschakeld is de computer niet langer verbonden met internet. Om de verbinding te herstellen klikt u gewoon met de rechtermuisknop op de verbinding en kiest u "Inschakelen". 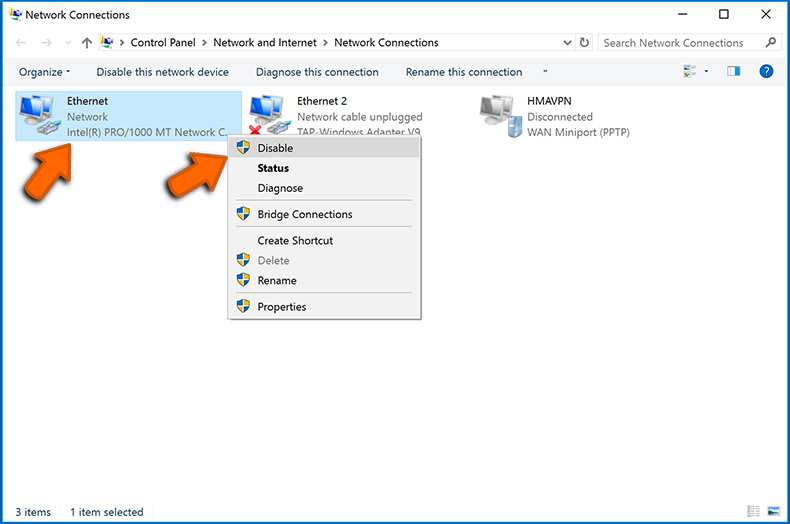
Stap 2: Ontkoppel alle opslagapparaten.
Zoals hierboven vermeld, kan ransomware gegevens versleutelen en alle opslagapparaten besmetten die op de computer zijn aangesloten. Daarom moeten alle externe opslagapparaten (flashdrives, draagbare harde schijven, enz.) onmiddellijk worden losgekoppeld. We raden u echter ten zeerste aan om elk apparaat eerst "uit te werpen" voordat u het loskoppelt, en dit om gegevensbeschadiging te voorkomen:
Navigeer naar "Mijn Computer", klik rechts op elk aangesloten apparaat en klik op "Uitwerpen": 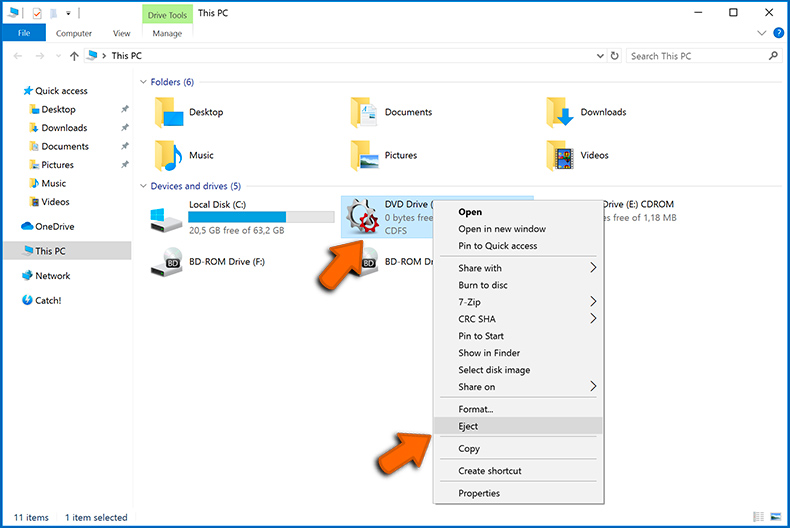
Stap 3: Meld u af bij alle cloudopslagdiensten.
Sommigr ransomware kan mogelijk de software kapen die gegevens uploadt naar "de Cloud". Hierdoor kunnen gegevens in de cloud beschadigd worden of worden versleuteld. Daarom moet u zich afmelden bij alle cloudopslagaccounts in browsers en andere gerelateerde software. Verwijder eventueel de cloudsoftware tijdelijk totdat de infectie volledig is verwijderd.
De ransomwarebesmetting identificeren:
Om een infectie goed te kunnen verwijderen, moet men deze eerst identificeren. Sommige ransomware-infecties tonen berichten met de vraag om losgeld (zie het tekstbestand van de WALDO-ransomware hieronder).
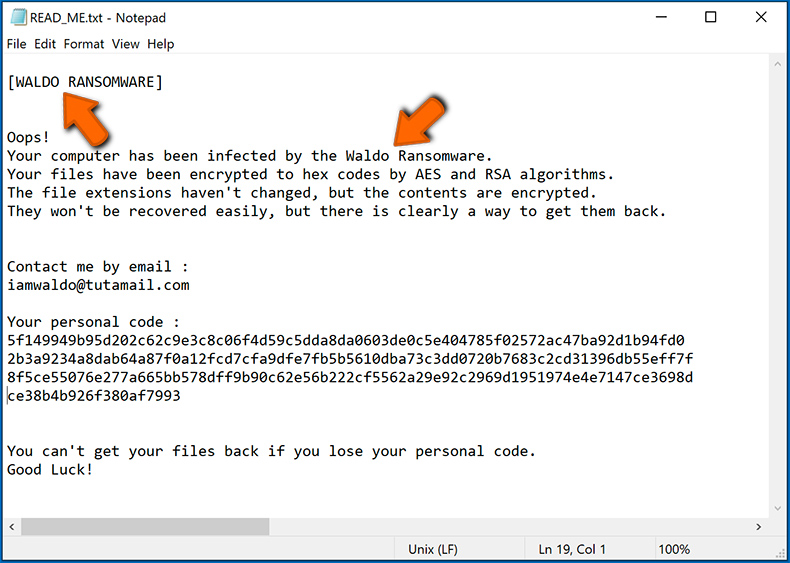
Dit is echter zeldzaam. In de meeste gevallen bevat de ransomware kortere berichten die simpelweg aangeven dat de gegevens gecodeerd zijn en dat de slachtoffers losgeld moeten betalen. Ransomware genereert doorgaans berichten met verschillende bestandsnamen (bijvoorbeeld "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", enz.). Daarom lijkt het gebruik van de naam van een losgeldbericht ook een goede manier om de infectie te identificeren. Het probleem is echter dat veel van deze namen generiek zijn en dat sommige infecties dezelfde namen gebruiken, ook al verschillen de berichten en zijn de infecties zelf niet gerelateerd. Daarom zal het gebruik van alleen de bestandsnaam van het bericht vaak ondoeltreffend zijn en kan dit zelfs leiden tot permanent gegevensverlies (doordat er dan wordt gepoogd om gegevens te ontsleutelen met tools die zijn ontworpen voor andere ransomware-infecties, dit zal waarschijnlijk de bestanden permanent beschadigen en decodering zal niet langer mogelijk zijn. zelfs niet met de juiste tools).
Een andere manier om een ransomware-infectie te identificeren, is door de bestandsextensie te controleren, die aan elk gecodeerd bestand is toegevoegd. Ransomware-infecties dragen vaak de naam van de extensies die ze toevoegen (zoals de bestanden hieronder, die werden versleuteld door de Qewe-ransomware).
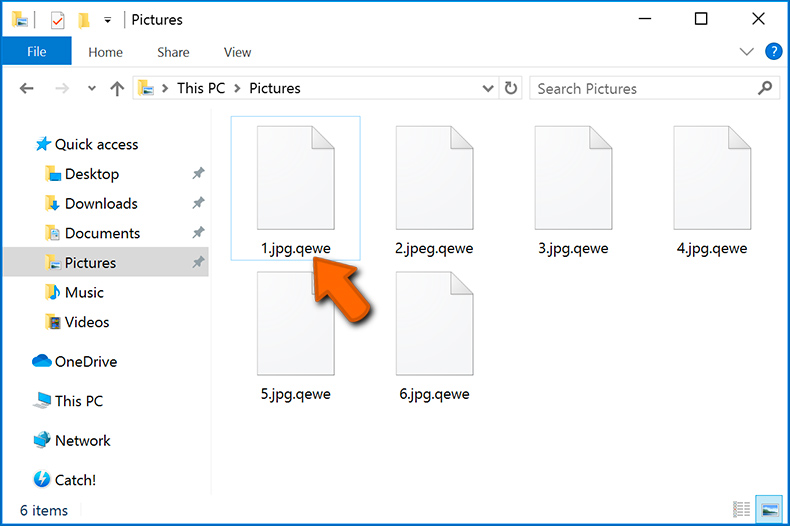
Deze methode is echter alleen effectief als de toegevoegde bestandsextensie ook echt uniek is. Veel ransomware-infecties voegen een generieke extensie toe (bijvoorbeeld ".encrypted", ".enc", ".crypted", ".locked", enz.). In deze gevallen is het identificeren van ransomware aan de hand van de toegevoegde extensie onmogelijk.
Eén van de snelste en eenvoudigste manieren om ransomware te identificeren is de ID Ransomware-website. Deze service herkent de meeste bestaande ransomware-infecties. Slachtoffers moeten enkel een een losgeldbericht en / of een versleuteld bestand uploaden (we raden u aan om indien mogelijke beide te uploaden).
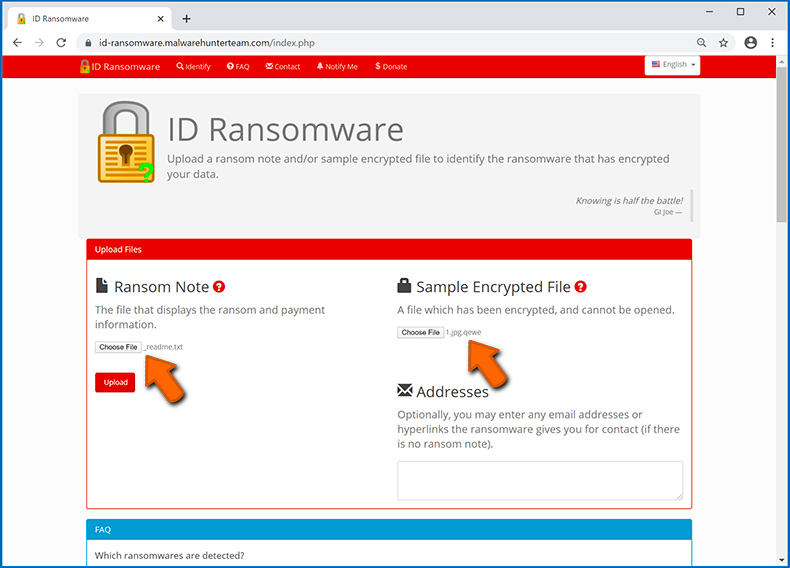
De ransomware wordt binnen enkele seconden geïdentificeerd en u krijgt verschillende details, zoals de naam van de malwarefamilie waartoe de infectie behoort, of deze decodeerbaar is, enzovoort.
Voorbeeld 1 (De Qewe [Stop/Djvu] ransomware):
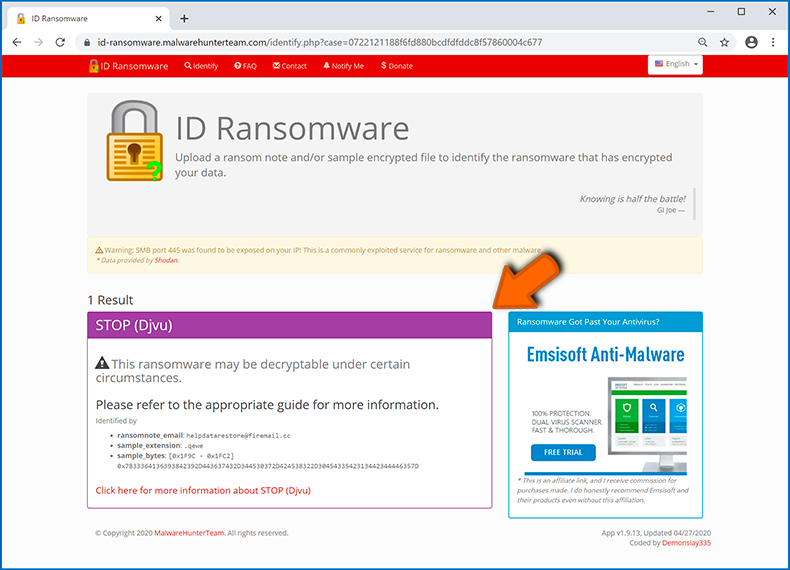
Voorbeeld 2 (.iso [Phobos] ransomware):
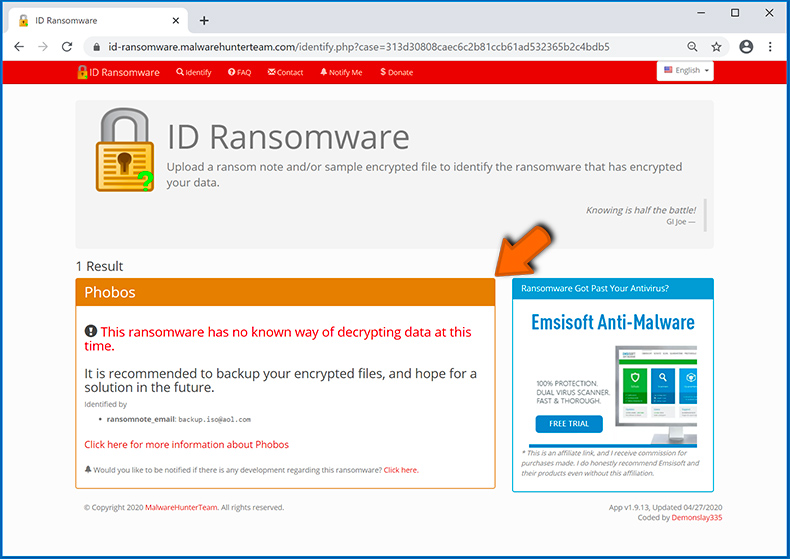
Als uw gegevens toch blijkt te zijn gecodeerd door een ransomware die niet wordt ondersteund door ID Ransomware, dan kunt u altijd proberen op internet te zoeken met behulp van bepaalde trefwoorden (bijvoorbeeld naam van het losgeldbericht, bestandsextensie, verstrekte contactgegevens, cryptowallet-adressen, enz.).
Decryptietools zoeken:
De versleutelingsalgoritmen die door de meeste ransomwares worden gebruikt, zijn buitengewoon geavanceerd en, als de versleuteling correct wordt uitgevoerd, kan alleen de ontwikkelaar uw gegevens herstellen. Dit komt doordat voor de decodering een specifieke sleutel nodig is, die tijdens de codering wordt aangemaakt. Gegevens herstellen zonder deze sleutel is onmogelijk. In de meeste gevallen bewaren de cybercriminelen sleutels op een externe server en niet op de geïnfecteerde machine. Dharma (CrySis), Phobos en andere bekende families van ransomware-infecties zijn vrijwel foutloos, en daarbij is het gewoon onmogelijk om versleutelde gegevens te herstellen zonder de tussenkomst van de ontwikkelaars. Desondanks zijn er ook tientallen ransomwares die slecht ontwikkeld zijn en die bugs bevatten (bijvoorbeeld het gebruik van identieke coderings- / decoderingssleutels voor elk slachtoffer, lokaal opgeslagen sleutels, enz.). Controleer daarom altijd of er decoderingstools bestaan voor de ransomware die uw computer heeft besmet.
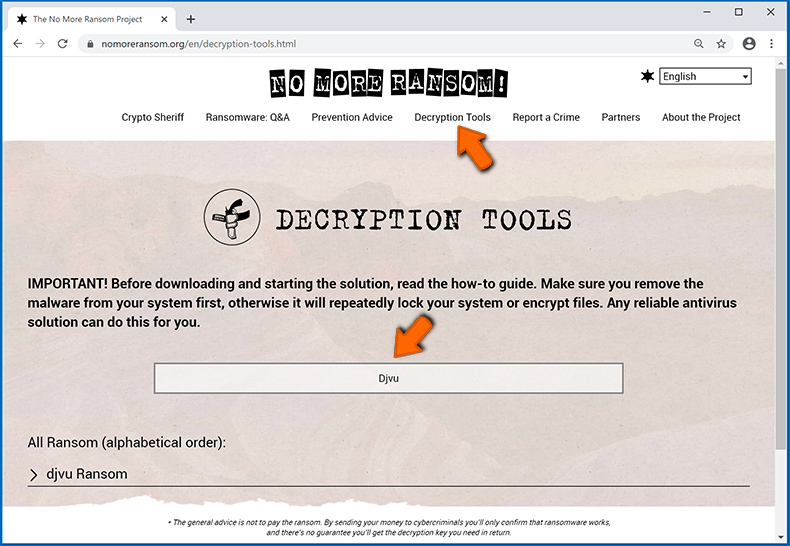
De juiste decryptietool zoeken op internet kan lastig zijn. Daarom raden we u aan het No More Ransom Project te gebruiken, en dt is waarom identificatie van de ransomware handig is. De website van No More Ransom Project bevat een sectie "Decryptietools" met een zoekbalk. Voer daar de naam in van de ransomware die u hebt geïdentificeerd, en bekijk de beschikbare decryptors.
Bestanden herstellen met tools voor gegevensherstel:
Afhankelijk van de situatie (de kwaliteit van de ransomware, het gebruikte versleutelingsalgoritme enz.) kan het mogelijk zijn om bestanden te herstellen met behulp van tools van derden. Hiervoor raden we u de tool Recuva aan, ontwikkeld door CCleaner. Deze tool ondersteunt meer dan duizend gegevenstypen (afbeeldingen, video, audio, documenten, enz.) en is zeer intuïtief (er is weinig kennis nodig om gegevens te herstellen). Bovendien is het gebruik van de herstelfunctie volledig gratis.
Stap 1: Voer een scan uit.
Start de Recuva-applicatie en volg de wizard. U krijgt verschillende vensters te zien waarin u kunt kiezen naar welke bestandstypen u wilt zoeken, welke locaties moeten worden gescand, enz. Het enige dat u moet doen, is in de opties selecteren waar u naar zoekt en de scan starten. We raden u aan om de "Diepe scan" in te schakelen voordat u begint, anders zijn de scanmogelijkheden van dit programma beperkt.
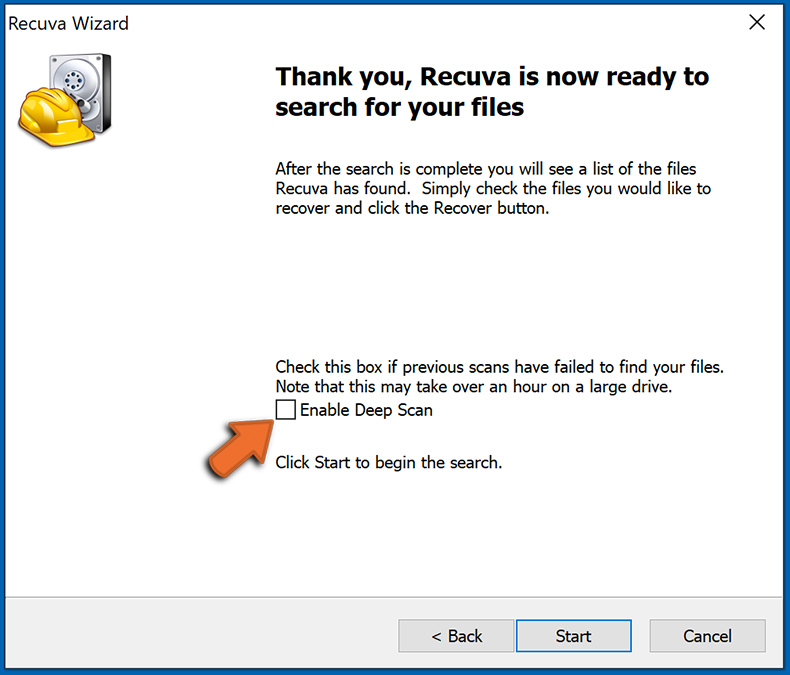
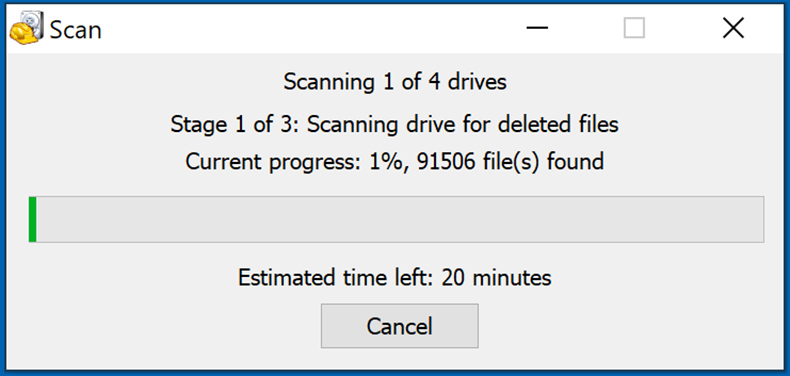
Wacht tot Recuva de scan heeft voltooid. De scanduur is afhankelijk van het aantal bestanden (aantal én bestandsgrootte) dat u scant (het scannen van enkele honderden gigabytes kan bijvoorbeeld meer dan een uur duren). Wees dus geduldig tijdens het scanproces. We raden u ook af om bestaande bestanden te wijzigen of te verwijderen, aangezien dit de scan kan verstoren. Als u tijdens het scannen bestanden toevoegt (bijvoorbeeld door deze te downloaden), dan zal de scanduur worden verlengd:
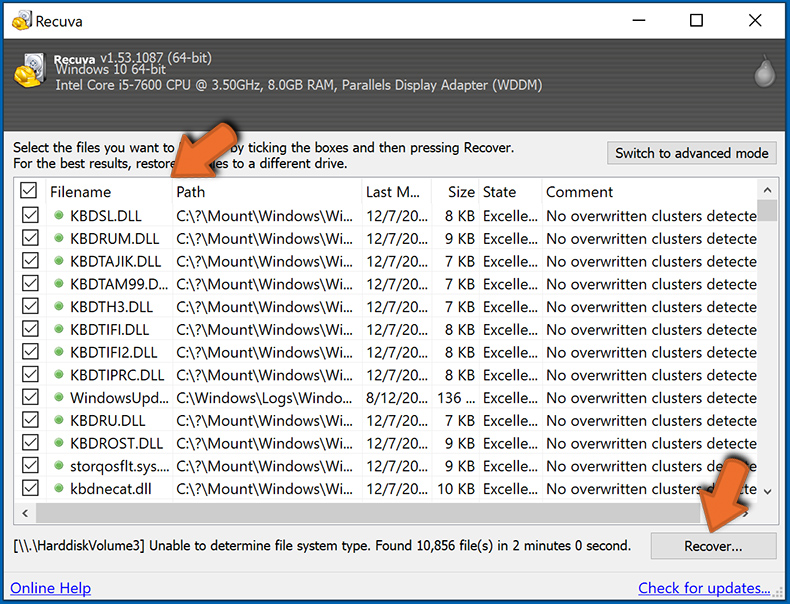
Stap 2: Gegevens herstellen.
Zodra het proces is voltooid, selecteert u de mappen / bestanden die u wilt herstellen en klikt u op "Herstellen". Houd er rekening mee dat er voldoene vrije ruimte nodig is op uw harde schijf om gegevens te kunnen herstellen:
Backups maken van uw gegevens:
Uw bestanden goed beheren en er backups van maken is belangrijk voor de veiligheid van uw gegevens. Wees dus altijd voorzichtig en plan vooruit.
Partitiemanagement: We raden u aan uw gegevens op meerdere partities te bewaren en belangrijke bestanden niet op dezelfde partitie als het besturingssysteem te bewaren. Als u in een situatie terechtkomt waarin u het systeem niet kunt opstarten en u wordt gedwongen de schijf waarop het besturingssysteem is geïnstalleerd te formatteren (in de meeste gevallen is dit waar malware-infecties zich verbergen), dan zult u alle gegevens verliezen op die partitie. Vandaar het voordeel van het instellen van meerdere partities: als u het volledige opslagapparaat aan een enkele partitie hebt toegewezen, wordt u gedwongen alles te verwijderen, maar door meerdere partities aan te maken en de gegevens correct toe te wijzen, kunt u dit voorkomen. U kunt uw partities eenvoudig formatteren zonder de andere partities te wijzigen. Zo wordt de ene partitie opgeschoond en blijven de andere onaangeroerd, en blijven uw gegevens veilig bewaard. Het beheren van partities is vrij eenvoudig en u kunt alle benodigde informatie vinden op de Microsoft website met documentatie.
Gegevensbackups: Een van de meest betrouwbare back-upmethoden is om een extern opslagapparaat te gebruiken voor uw backups en dit niet te verbinden met uw computersysteem. Kopieer uw gegevens naar een externe harde schijf, flashdrive, SSD, HDD of een ander opslagapparaat, koppel deze los en bewaar deze op een veilige en droge plaats uit de buurt van zon en extreme temperaturen. Deze methode is natuurlijk niet erg praktisch, want back-ups en updates van gegevens moeten met enige regelmaat worden gemaakt. U kunt ook een cloudservice of externe server gebruiken. Hiervoor is een internetverbinding vereist en is er altijd een kans op beveiligingsinbreuken, hoewel dat zelden voorkomt.
We raden u aan om Microsoft OneDrive te gebruiken om backups te bewaren van uw bestanden. Met OneDrive kunt u uw persoonlijke bestanden en gegevens in de cloud opslaan en bestanden synchroniseren tussen computers en mobiele apparaten, zodat u uw bestanden vanaf al uw Windows-apparaten kunt openen en bewerken. Met OneDrive kunt u bestanden opslaan, delen en er previews van weergeven, de downloadgeschiedenis openen, bestanden verplaatsen, verwijderen en hernoemen, nieuwe mappen maken en nog veel meer.
U kunt een back-up maken van uw belangrijkste mappen en bestanden op uw pc (uw bureaublad-, documenten- en afbeeldingenmappen). Enkele van de meest opvallende functies van OneDrive zijn bestandsversiebeheer, waarmee oudere versies van bestanden tot 30 dagen bewaard blijven. OneDrive heeft ook een prullenbak waarin al uw verwijderde bestanden voor een beperkte tijd worden bewaard. Verwijderde bestanden worden niet meegeteld bij de opslaglimieten van de de gebruikers.
OneDrive werkt met HTML5-technologie en u kunt er bestanden tot 300 MB mee uploaden via klikken en slepen in de webbrowser, of bestanden tot 10 GB via de OneDrive desktop-app. Met OneDrive kunt u volledige mappen downloaden als een enkel ZIP-bestand met maximaal 10.000 bestanden, hoewel er per download een limiet is van 15 GB.
OneDrive wordt standaard geleverd met 5 GB gratis opslagruimte. Extra opslaglimieten van 100 GB, 1 TB en 6 TB zijn beschikbaar met een betalend abonnement. U kunt deze abonnementen verkrijgen door extra opslagruimte aan te kopen, al dan niet in combinatie met een Office 365-abonnement.
Een gegevensbackup maken:
De backup-procedur blijft dezelfde voor alle types bestanden en mappen. Dit is hoe u een backup van uw bestanden kunt maken met Microsoft OneDrive
Stap 1: Kies de bestanden en mappen waar u een backup van wilt maken.
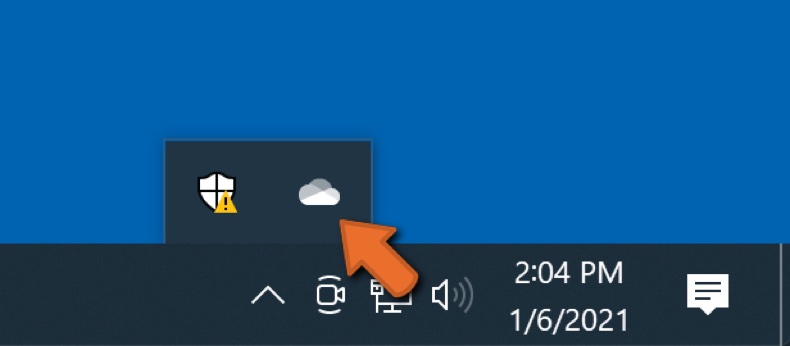
Klikop het OneDrive cloud-icoon om het OneDrive-menu te openen. In dit menu kunt u uw backup-instellingen personaliseren.
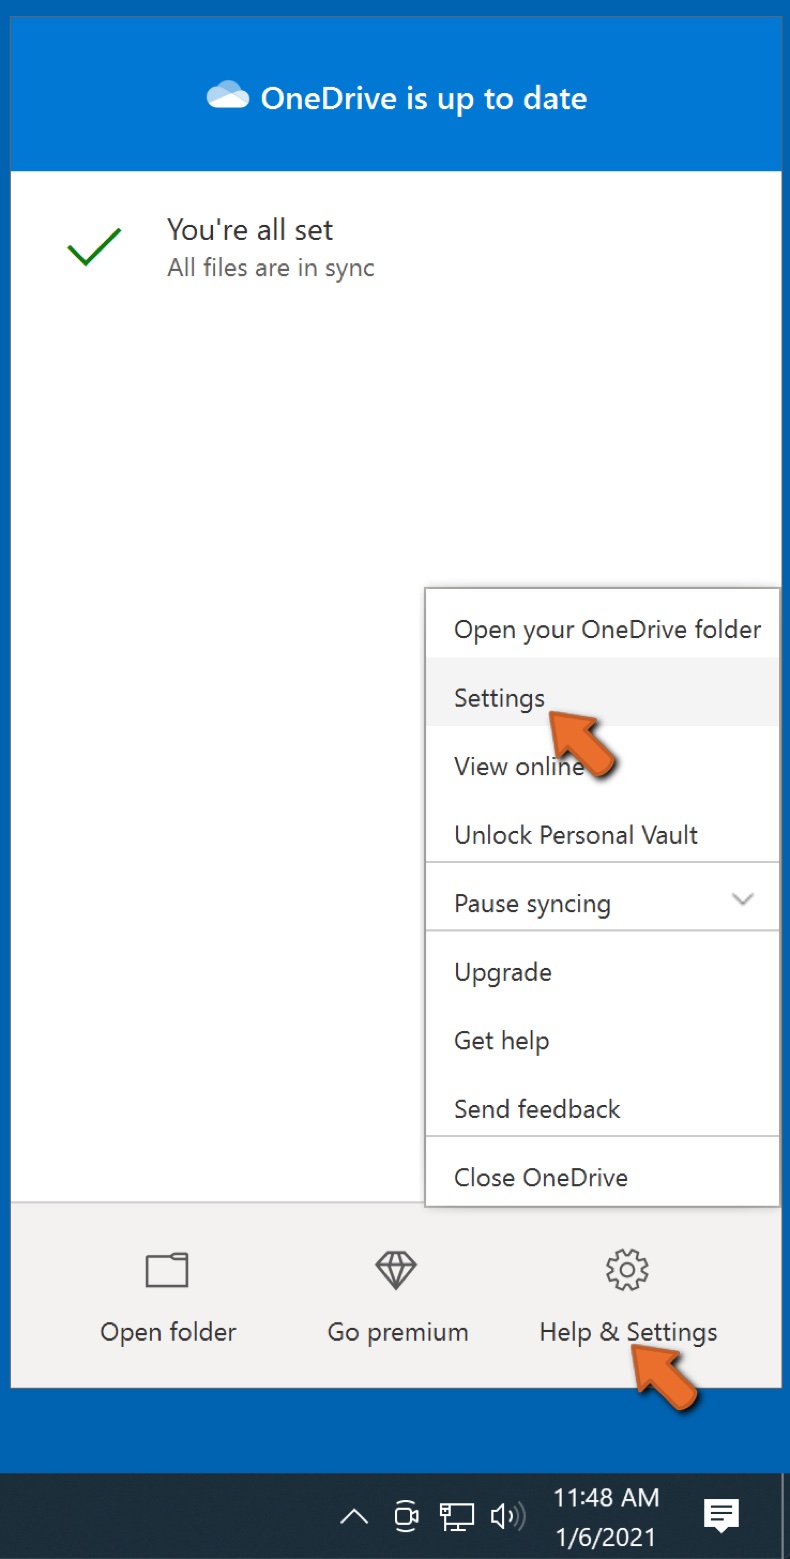
Klik op Hulp & instellingen en kies Instellingen uit het uitklapmenu.
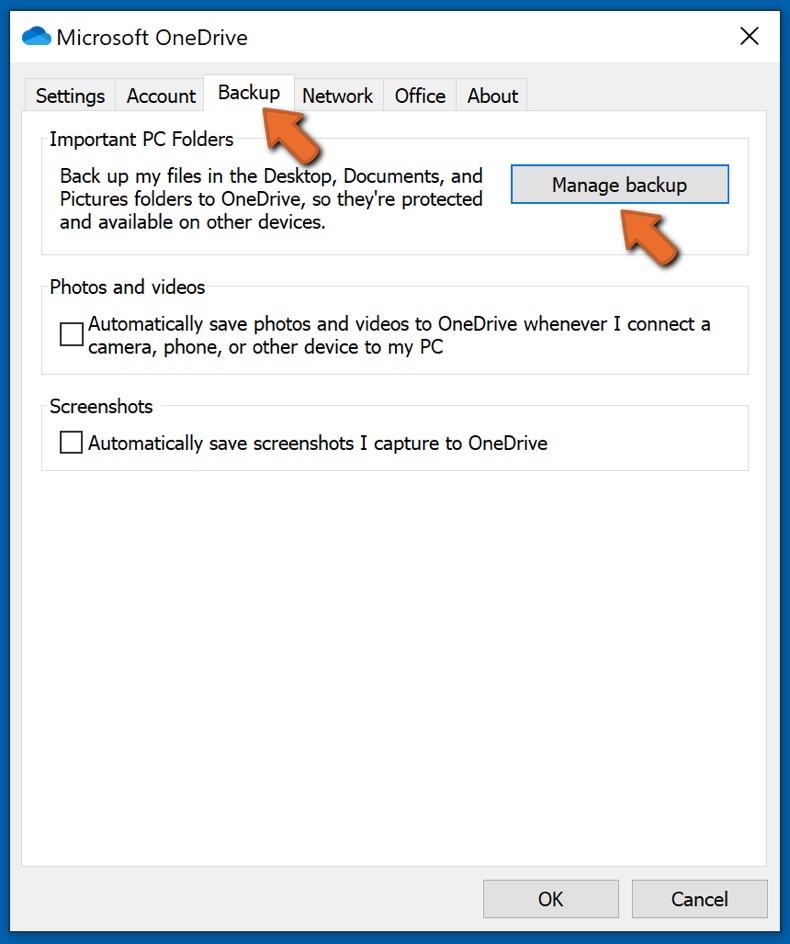
Ga naar het tabblad Backup en klik op Backup beheren.
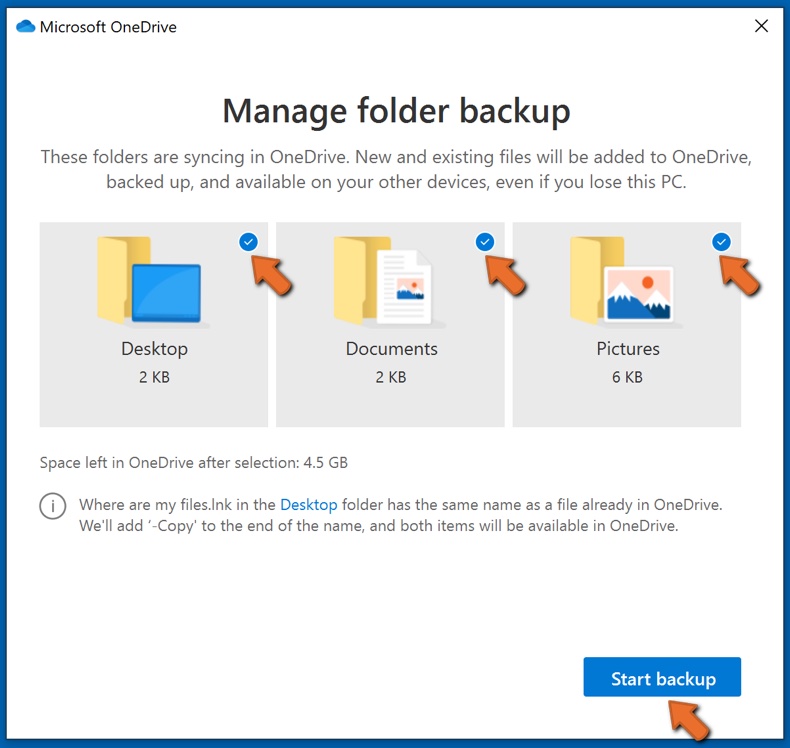
In dit menu, kunt u kiezn om een backup te maken van het Bureaublad en alle bestanden daarin, of van de mappen Documenten en Afbeeldingen, met alle bestanden daarin. Klik op Backup starten.
Wanneer u nu een bestand of map toevoegt aan het bureaublad en de mappen Documenten en Afbeeldingen, wordt er automatisch een back-up van gemaakt op OneDrive.
Om mappen en bestanden toe te voegen die niet op de hierboven getoonde locaties staan, moet u ze handmatig toevoegen.
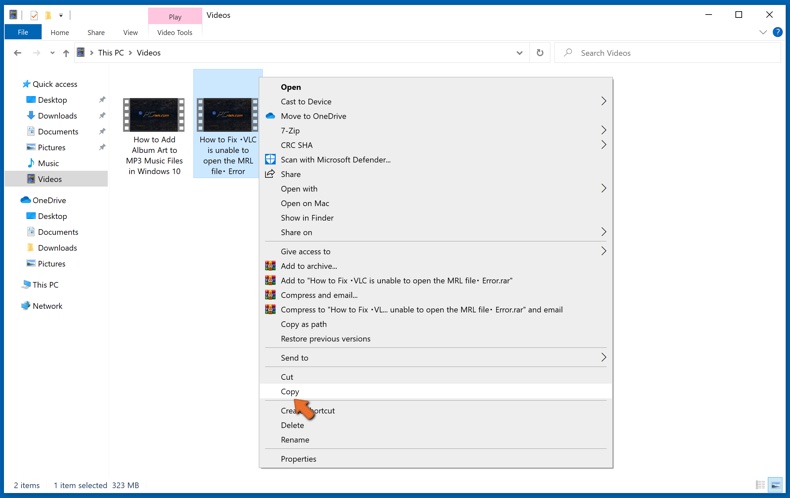
Open Verkenner en navigeer naar de locatie van het bestand/de map waarvan u een backup wilt maken. Selecteer deze, klik er met de rechtermuisknop op en klik op Kopiëren.
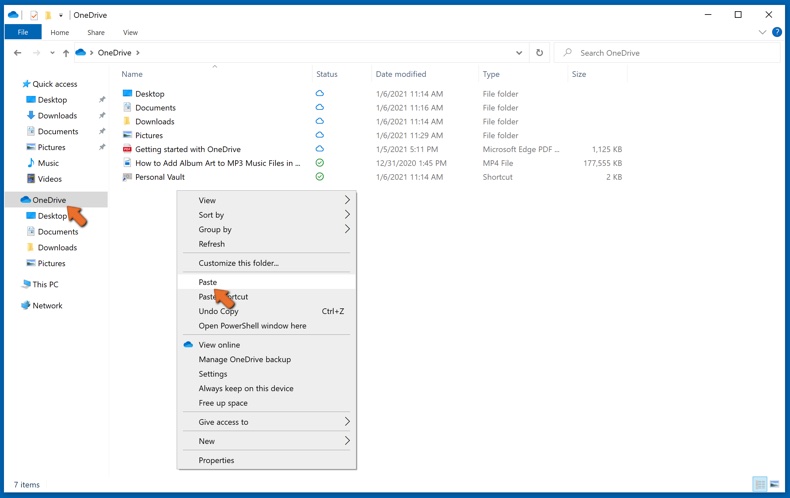
Vervolgens navigert u naar OneDrive, en klikt u met de rechtermuisknop gelijk waar in het venster, en klikt u op Plakken. U kunt ook een bestand slepen en neerzetten in OneDrive. OneDrive maakt automatisch een back-up van de map / het bestand.
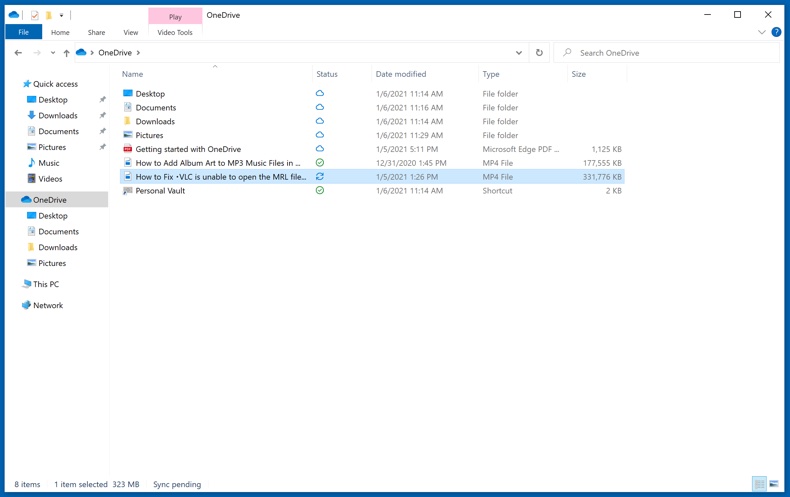
Van alle bestanden die aan de OneDrive-map zijn toegevoegd, wordt automatisch een back-up in de cloud gemaakt. De groene cirkel met het vinkje erin geeft aan dat het bestand zowel lokaal als op OneDrive beschikbaar is en dat de bestandsversie op beide hetzelfde is. Het pictogram met een blauwe wolk geeft aan dat het bestand nog niet is gesynchroniseerd en alleen beschikbaar is op OneDrive. Het synchronisatiepictogram geeft aan dat het bestand momenteel wordt gesynchroniseerd.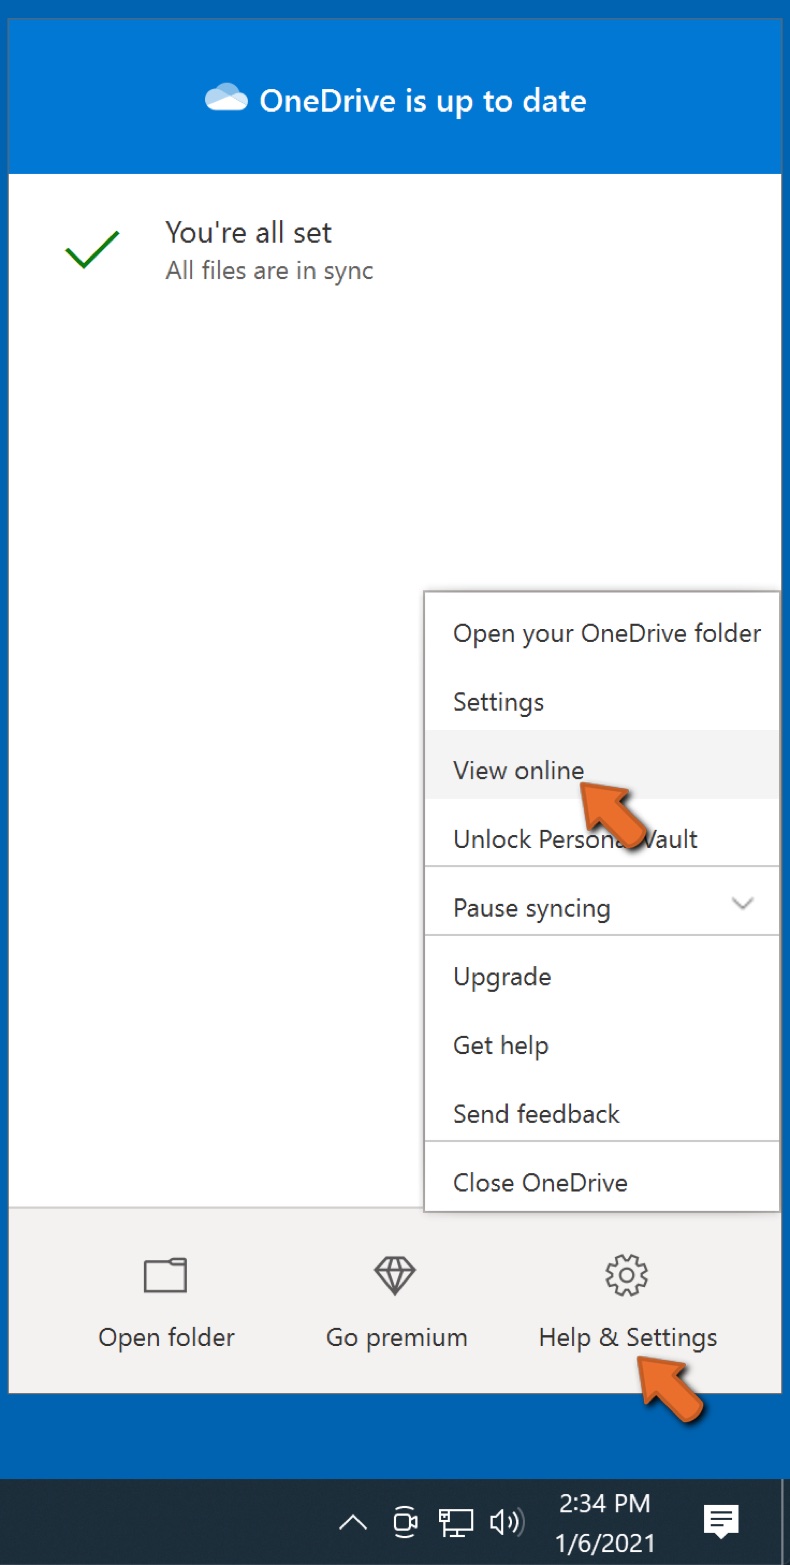
Om bestanden te openen die enkel beschikbaar zijn op OneDrive online, gaat u naar het Hulp & instellingen-uitklapmenu en kiest u Online weergeven.
Stap 2: Corrupte bestanden herstellen.
OneDrive zorgt ervoor dat de bestanden gesynchroniseerd blijven, dus de versie van het bestand op de computer is dezelfde versie in de cloud. Als ransomware uw bestanden echter heeft gecodeerd, kunt u gebruikmaken van de OneDrive versiegeschiedenis-functie en zo bestanden herstellen naar een versie die werd gemaakt voor de versleuteling.
Microsoft 365 heeft een ransomwaredetectiefunctie die u waarschuwt wanneer uw OneDrive-bestanden dreigen te worden versleuteld of werden aangevallen. Deze functie helpt u bij het herstellen van uw bestanden. Houd er echter rekening mee dat als u geen betaald Microsoft 365-abonnement heeft, u slechts één keer gratis detectie en bestandsherstel kunt gebruiken.
Als uw OneDrive-bestanden worden verwijderd, beschadigd of geïnfecteerd door malware, kunt u uw volledige OneDrive herstellen naar een eerder tijdstip. Hier ziet u hoe u uw volledige OneDrive kunt herstellen:
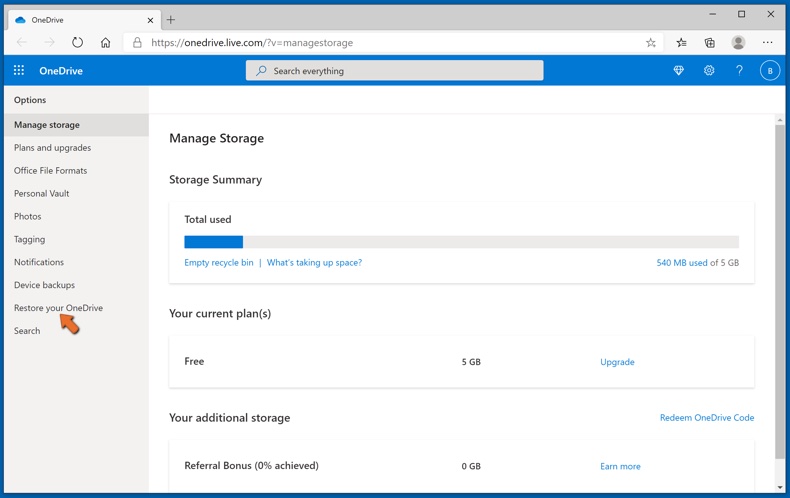
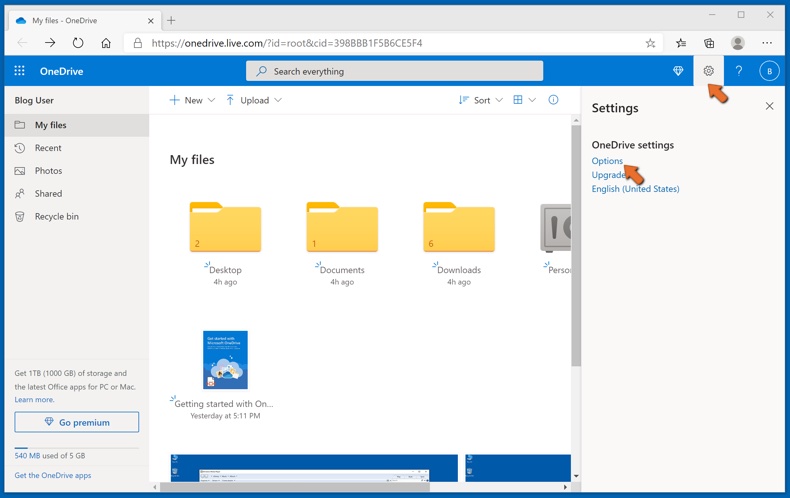
1. Als u zich heeft aangemeld met een persoonlijk account, klikt u op het tandwiel Instellingen bovenaan de pagina. Klik vervolgens op Opties en selecteer Uw OneDrive herstellen.
Als u bent aangemeld met een werk- of schoolaccount, klikt u op het tandwiel Instellingen boven aan de pagina. Klik vervolgens op Uw OneDrive herstellen.
2. Selecteer op de pagina Uw OneDrive herstellen een datum in het uitklapmenu. Merk op dat als u uw bestanden herstelt na een automatische detectie van ransomware, de aanbevolen hersteldatum reeds voor u is geselecteerd.
3. Nadat u alle opties voor bestandsherstel heeft geconfigureerd, klikt u op Herstellen om alle verdachte wijzigingen aan uw bestanden ongedaan te maken.
De beste manier om schade door ransomware-infecties te voorkomen, is regelmatig backups van uw gegevens te maken.
Veelgestelde vragen (FAQ)
Hoe werd mijn computer gehackt en hoe hebben hackers mijn bestanden versleuteld?
Ransomware komt doorgaans een systeem binnen wanneer het slachtoffer een bestand opent dat er gewoon uitziet, maar een kwaadaardige payload bevat. Veelvoorkomende verspreidingsroutes zijn phishing-e-mails met geïnfecteerde bijlagen, trojan-downloads, illegale software, nep-updatemeldingen, illegale activatietools ('cracks'), malvertising en bestanden van peer-to-peer-netwerken of dubieuze downloadsites.
Hoe opent u ".coffin"-bestanden?
Bestanden met de extensie .coffin kunnen niet worden geopend zonder decryptie. Het hernoemen ervan of het verwijderen van de extensie heeft geen effect - de onderliggende gegevens zijn door het versleutelingsproces getransformeerd en vereisen de juiste sleutel om dit ongedaan te maken.
Waar kan ik gratis decryptietools voor Coffin Locker ransomware vinden?
Raadpleeg bij een ransomware-aanval de website van het No More Ransom-project (meer informatie hierboven).
Ik kan u veel geld betalen, kunt u mijn bestanden voor mij ontsleutelen?
Wij bieden geen decryptiediensten aan. Afgezien van gevallen waarin ransomware ernstige cryptografische gebreken bevat, is het herstellen van versleutelde bestanden zonder tussenkomst van de aanvallers over het algemeen niet mogelijk.
Derde partijen die betaald bestandsherstel aanbieden, zijn vaak oplichters of tussenpersonen die simpelweg namens u met de criminelen onderhandelen - zelden de kosten of het extra risico waard.
Helpt Combo Cleaner mij om Coffin Locker ransomware te verwijderen?
Ja, Combo Cleaner kan uw systeem scannen, Coffin Locker detecteren en verwijderen. Het verwijderen van de infectie herstelt echter geen reeds versleutelde bestanden - antivirusprogramma's kunnen de versleuteling niet ongedaan maken, maar alleen de actieve bedreiging elimineren.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie