

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat is Invoice Email virus?
"Invoice Email Virus" (ook bekend als "Outstanding Invoice Email Virus") is een malspam-campagne die wordt gebruikt om een trojan met een hoog risico, TrickBot genaamd, te verspreiden. Deze campagne vertoont veel overeenkomsten met een aantal andere spamcampagnes, zoals (bijvoorbeeld) eFax, Important Documents IRS, en vooral HM Revenue & Customs Outstanding Amount.
De tekst in deze e-mails kan verschillen, ook al is het afgeleverde bericht in wezen identiek: de gebruiker heeft zogenaamd een factuur ontvangen (via een MS Word bijlage) en moet betalen. Wees er echter van bewust dat het bijgevoegde bestand kwaadaardig is en ontworpen om TrickBot malware te downloaden en te installeren.
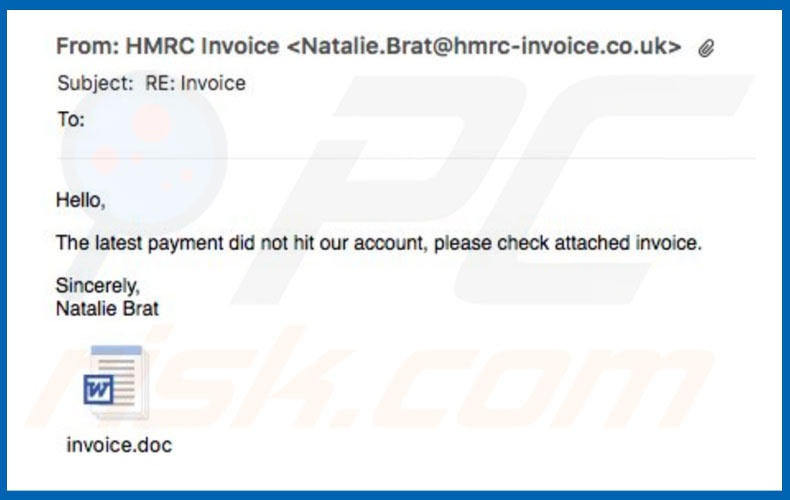
Invoice email virus in detail
Zoals gezegd, wordt in de e-mailberichten vermeld dat er geen betalingen zijn ingediend en worden gebruikers aangemoedigd de MS Word-bijlage, die een factuur bevat, te openen. Dit is oplichterij. Cybercriminelen proberen goedgelovige gebruikers te verleiden tot het openen van een kwaadaardig bestand dat het systeem infecteert.
De tekst in de e-mails van de "Invoice Email Virus"-campagne kan variëren, omdat cybercriminelen verschillende webdomeinen en e-mailadressen registreren met de namen van legitieme bedrijven en overheidsdiensten. Deze URL's/e-mailadressen worden vervolgens gebruikt om spam te versturen - het is gemakkelijker om de indruk van legitimiteit te wekken wanneer de afzender bekend is bij de gebruiker.
Wees u ervan bewust dat TrickBot malware is met een hoog risico. Het kaapt webbrowsers en verzamelt verschillende logins/wachtwoorden. De verzamelde gegevens worden naar een externe server gestuurd die door cybercriminelen wordt beheerd. Deze kunnen gevoelige informatie ontvangen (criminelen kunnen bijvoorbeeld toegang krijgen tot sociale netwerken, bankrekeningen, enzovoort van gebruikers).
De aanwezigheid van deze malware kan leiden tot aanzienlijk financieel verlies of zelfs identiteitsdiefstal. Daarom kan het traceren van gegevens leiden tot ernstige privacyproblemen of zelfs identiteitsdiefstal.
Als u e-mails/bijlagen hebt geopend die behoren tot een "Invoice Email Virus" spam campagne, moet u het systeem onmiddellijk scannen met een betrouwbare anti-virus/anti-spyware suite en alle gedetecteerde bedreigingen verwijderen.
| Naam | De TrickBot trojan |
| Type bedreiging | Trojan, Password stealing virus, Banking malware, Spyware |
| Symptomen | Trojans zijn ontworpen om stiekem te infiltreren in de computer van het slachtoffer en stil te blijven zodat er geen specifieke symptomen duidelijk zichtbaar zijn op een geïnfecteerde machine. |
| Verspreidingsmethodes | Geïnfecteerde e-mailbijlagen, kwaadaardige online advertenties, social engineering, softwarekraken. |
| Schade | Gestolen bankgegevens, paswoorden, identiteitsdiefstal, de computer van het slachtoffer toegevoegd aan een botnet. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Gelijkenissen met andere Trojans
TrickBot is vrijwel identiek aan tientallen andere trojans, zoals Pony, Adwind, FormBook en vele andere. Net als TrickBot worden ook deze virussen verspreid via spamcampagnes. Bovendien is hun gedrag ook zeer vergelijkbaar - ze verzamelen allemaal gegevens.
Sommige trojans zijn ook ontworpen om andere virussen te verspreiden (meestal ransomware). Daarom vormen deze virussen een directe bedreiging voor uw privacy en veiligheid bij het surfen op internet.
Hoe heeft Invoice Email virus mijn computer geïnfecteerd?
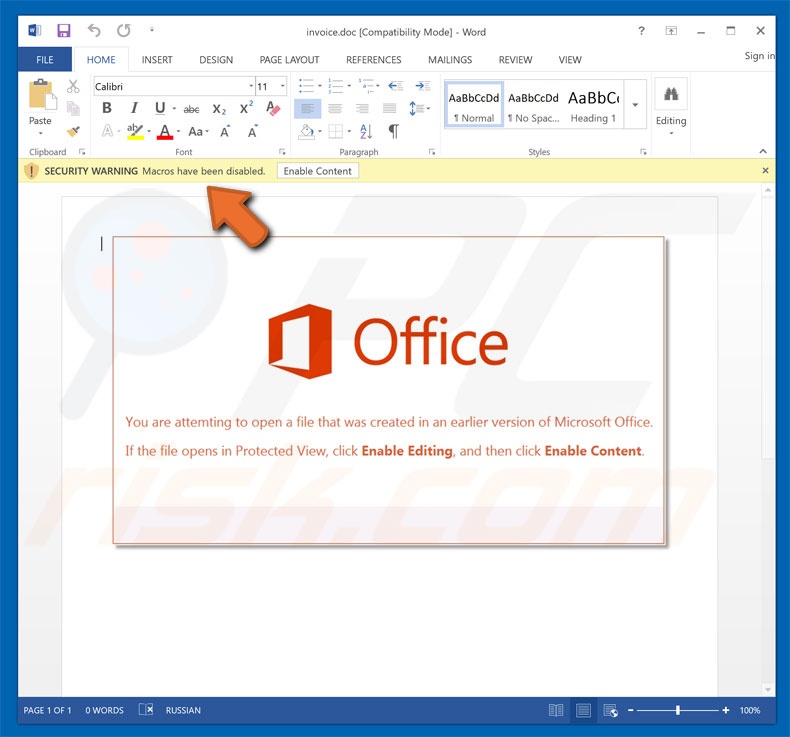
"Invoice Email virus" komt samen met kwaadaardige MS Word-bijlagen die als facturen worden gepresenteerd. Na het openen van deze bestanden worden gebruikers gevraagd om macro-opdrachten in te schakelen, anders wordt de inhoud niet goed weergegeven. Door dit te doen, geven gebruikers echter toestemming om de bijlagen scripts te laten uitvoeren die stiekem malware downloaden/installeren.
Merk op dat dit alleen werkt als de bijlage wordt geopend met het programma MS Word. Als het bestand wordt geopend met andere software die deze formaten kan lezen, zullen de scripts niet worden uitgevoerd. Bovendien is de malware alleen gericht op het Windows-besturingssysteem en zijn gebruikers die andere platforms gebruiken dus veilig.
Hoe voorkom ik de installatie van malware?
De belangrijkste redenen voor computerinfecties zijn gebrekkige kennis en onzorgvuldig gedrag. Let daarom goed op bij het surfen op Internet. Denk twee keer na voordat u e-mailbijlagen opent. Als het bestand irrelevant lijkt of is ontvangen van een verdachte/onherkenbare e-mail, moet het nooit worden geopend - deze e-mails moeten worden verwijderd zonder te lezen.
Verder worden sommige trojans verspreid via de "bundeling" methode (stiekem installatie van malafide apps samen met reguliere software), en nep updaters. Wees daarom voorzichtig bij het downloaden/installeren/updaten van software. Analyseer zorgvuldig elk venster van de download/installatie dialoogvensters en meld u af voor alle extra inbegrepen programma's.
Programma's mogen alleen van officiële bronnen worden gedownload via directe downloadlinks. Houd geïnstalleerde toepassingen bovendien up-to-date. Gebruik om dit te bereiken alleen geïmplementeerde functies of hulpmiddelen die door de officiële ontwikkelaar worden geleverd. We raden u ook ten zeerste aan om een legitiem anti-virus/anti-spyware pakket geïnstalleerd en actief te hebben.
Recentere versies (2010 en hoger) van MS Office openen nieuw gedownloade bestanden in "Beschermde weergave", waardoor wordt voorkomen dat kwaadaardige bijlagen malware kunnen downloaden/installeren. Daarom wordt u sterk aangeraden om het gebruik van oude versies te vermijden. De sleutel tot computerveiligheid is voorzichtigheid.
Als u de kwaadaardige bijlage al hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om geïnfiltreerde malware automatisch te verwijderen.
Voorbeelden van berichten die in verschillende varianten van deze kwaadaardige e-mailberichten worden gepresenteerd:
Subject: RE: Outstanding INVOICE BIA/066250/5423
The invoices came to us very late. Both are enclosed in attachement.
hxxp://www.perezdearceycia.cl/
alexa.ballantine@gmail.com
------------------------------------------------------
Subject: INCORRECT INVOICE
We are waiting for the confirmation from your side so that we can send you the Invoice & Credit card link to process the payment and start the services. If you have any queries, please feel free to contact us. We hope for a positive reply.
hxxp://cqfsbj.cn/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Jamacapq@sbcglobal.net
------------------------------------------------------
Subject: Outstanding INVOICE XOJR/7763411/6403
We have not received payment or an update on when the overdue invoices will be paid. Our payment terms are strictly 30 days. Please let me know when these invoices will be paid. Please see below the list of overdue invoices:
hxxp://minami.com.tw/
Regards
Priyanka Kapadia
------------------------------------------------------
Subject: Outstanding INVOICE FQOVN/2773110/730
Please see below the list of overdue invoices, of which 223.00 euro is due since last month. Can you please advise when payment will be made.
hxxp://www.legionofboomfireworks.com/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Thanks
Kira Holden
------------------------------------------------------
Subject: Invoice Number 55057
Last one year we started to charge for CRB check. They pay us first and we apply for CRB. =0DI do not have invoices.
hxxp://www.caglarturizm.com.tr/
Kind Regards,
andy
------------------------------------------------------
Subject: Final Account
Please find attached your confirmation documents. What you need to do Urgently Print off, sign and scan/send back the full proposal form within 7 days
hxxp://www.jxprint.ru/
Many Thanks
CYNTHIA HARRY
Kwaadaardige bijlage verspreid via "Invoice Email SPAM" campagne:
Voorbeeld van weer een spam e-mail met een factuur als thema, afgeleverd in het Portugees:
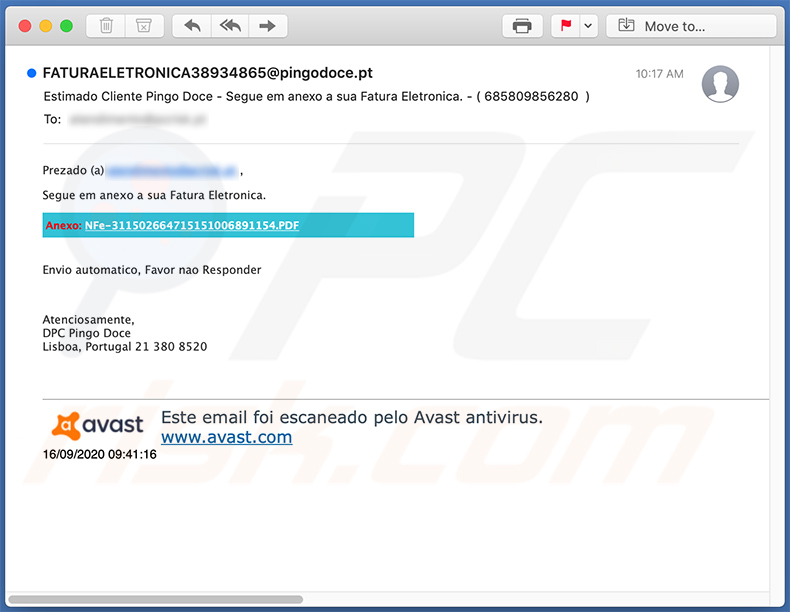
Tekst binnenin:
Subject: Estimado Cliente Pingo Doce - Segue em anexo a sua Fatura Eletronica. - ( 685809856280 )
Prezado (a) atendimento@pcrisk.pt ,
Segue em anexo a sua Fatura Eletronica.
Anexo: NFe-311502664715151006891154.PDF
Envio automatico, Favor nao Responder
Atenciosamente,
DPC Pingo Doce
Lisboa, Portugal 21 380 8520
Este email foi escaneado pelo Avast antivirus.
www.avast.com16/09/2020 09:41:16
Nog een spam e-mail met een factuur als thema, gebruikt om een kwaadaardig MS Excel document te verspreiden:
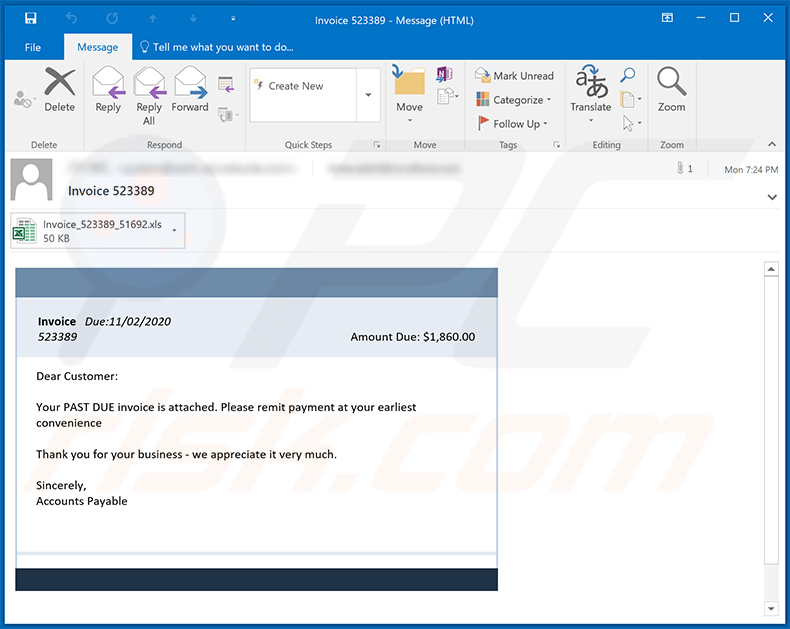
Tekst binnenin:
Subject: Invoice 523389
Invoice Due:11/02/2020
523389 Amount Due: $1,860.00Dear Customer:
Your PAST DUE invoice is attached. Please remit payment at your earliest convenience
Thank you for your business - we appreciate it very much.
Sincerely,
Accounts Payable
Schermafbeelding van het bijgevoegde kwaadaardige MS Excel-document:
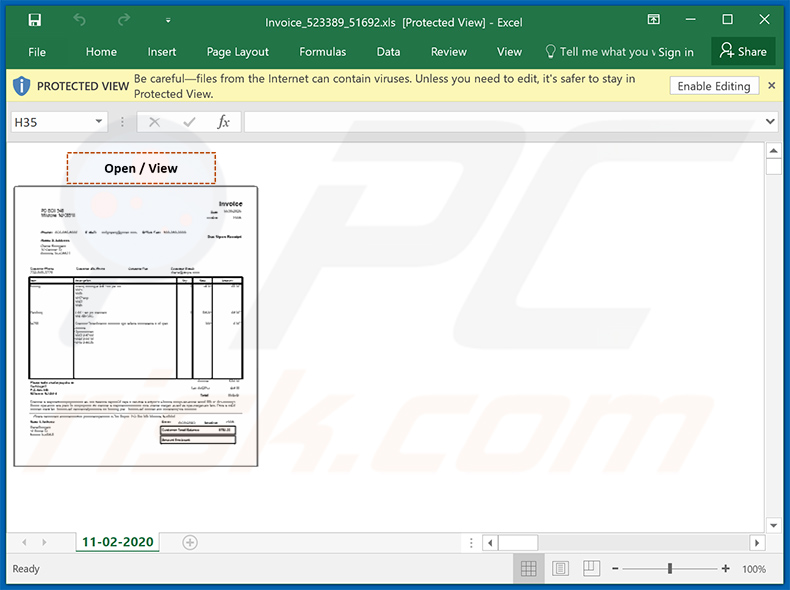
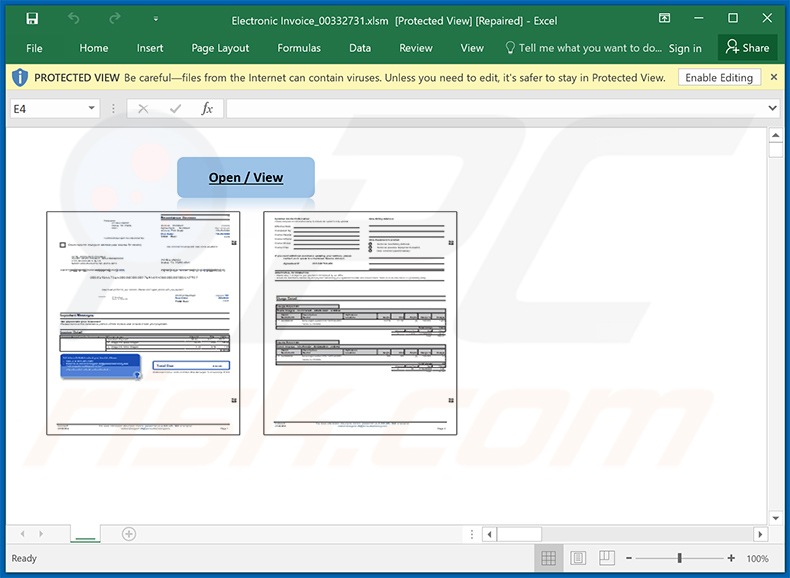
Voorbeeld van weer een spambericht met een factuur als thema dat wordt gebruikt om een kwaadaardig MS Excel-document te verspreiden dat Dridex-malware in het systeem injecteert:
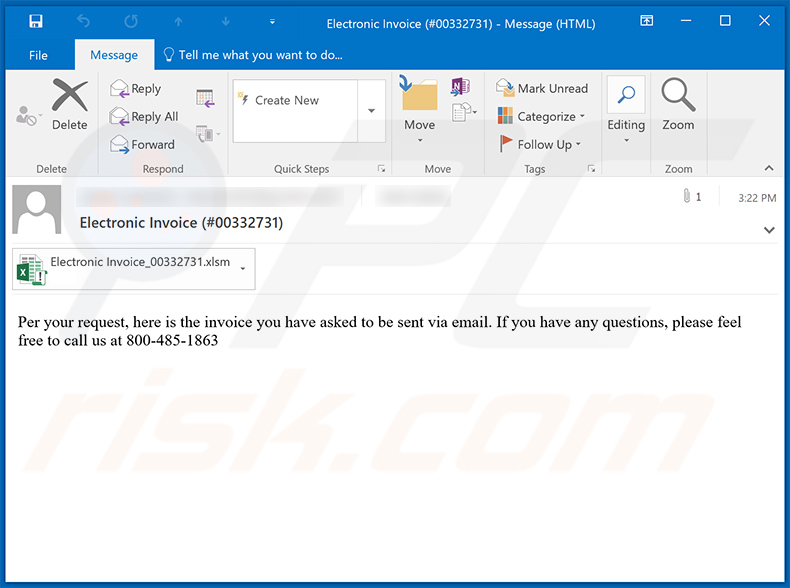
Tekst binnenin:
Subject: Electronic Invoice (#00332731)
Per your request, here is the invoice you have asked to be sent via email. If you have any questions, please feel free to call us at 800-485-1863
Schermafbeelding van het bijgevoegde MS Excel-document:
Alweer een spam e-mail met een factuur als thema die wordt gebruikt om een kwaadaardig .IMG-bestand te verspreiden (de links in het bestand leiden naar het downloaden van het bestand):
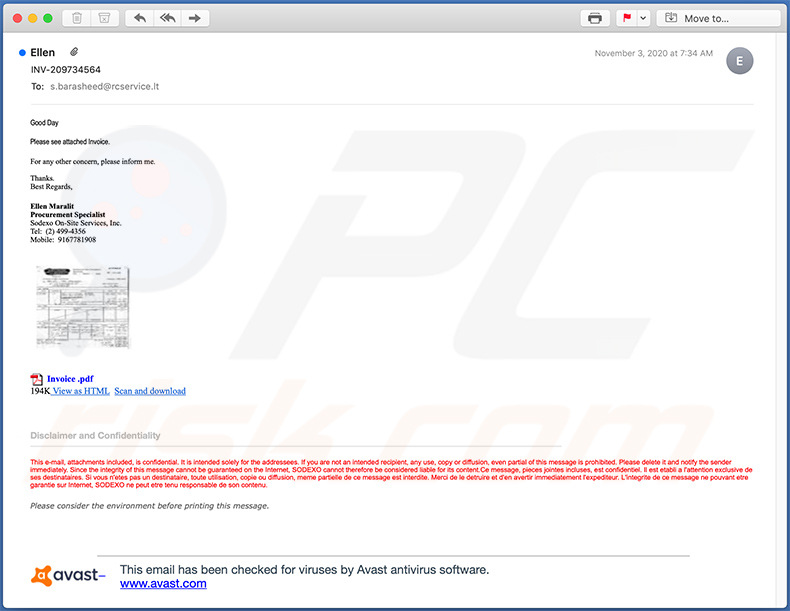
Tekst binnenin:
Subject: INV-209734564
Good Day
Please see attached Invoice.
For any other concern, please inform me.
Thanks.
Best Regards,
Ellen Maralit
Procurement Specialist
Sodexo On-Site Services, Inc.
Tel: (2) 499-4356
Mobile: 9167781908
pdf.gif Invoice .pdf
194K View as HTML Scan and download
Disclaimer and Confidentiality
This e-mail, attachments included, is confidential. It is intended solely for the addressees. If you are not an intended recipient, any use, copy or diffusion, even partial of this message is prohibited. Please delete it and notify the sender immediately. Since the integrity of this message cannot be guaranteed on the Internet, SODEXO cannot therefore be considered liable for its content.Ce message, pieces jointes incluses, est confidentiel. Il est etabli a l'attention exclusive de ses destinataires. Si vous n'etes pas un destinataire, toute utilisation, copie ou diffusion, meme partielle de ce message est interdite. Merci de le detruire et d'en avertir immediatement l'expediteur. L'integrite de ce message ne pouvant etre garantie sur Internet, SODEXO ne peut etre tenu responsable de son contenu.
Please consider the environment before printing this message.
Avast logo
This email has been checked for viruses by Avast antivirus software.
www.avast.com
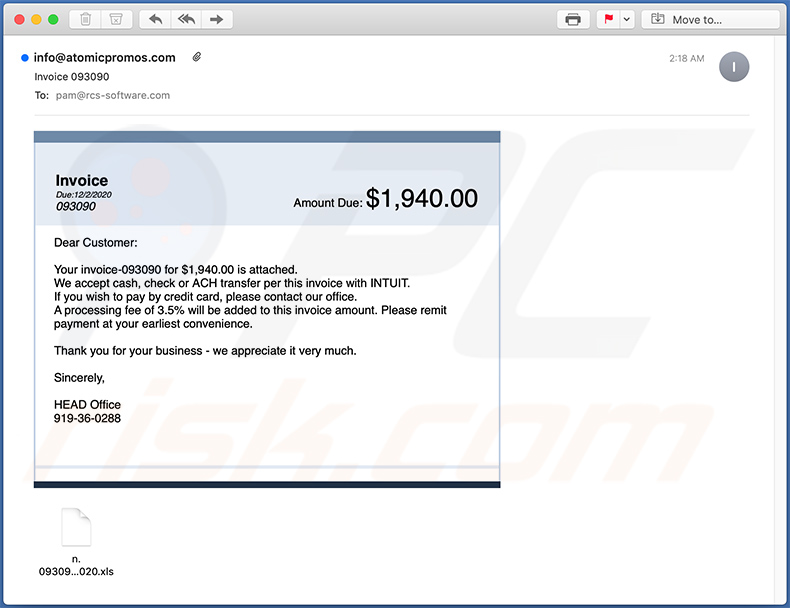
Alweer een spambericht met een factuur als thema dat wordt gebruikt om een kwaadaardig MS Excel-document te verspreiden dat Dridex-malware in het systeem injecteert:
Tekst binnenin:
Subject: Invoice 093090
Invoice
Due:12/2/2020
093090
Amount Due: $1,940.00
Dear Customer:Your invoice-093090 for $1,940.00 is attached.
We accept cash, check or ACH transfer per this invoice with INTUIT.
If you wish to pay by credit card, please contact our office.
A processing fee of 3.5% will be added to this invoice amount. Please remit payment at your earliest convenience.Thank you for your business - we appreciate it very much.
Sincerely,
HEAD Office
919-36-0288
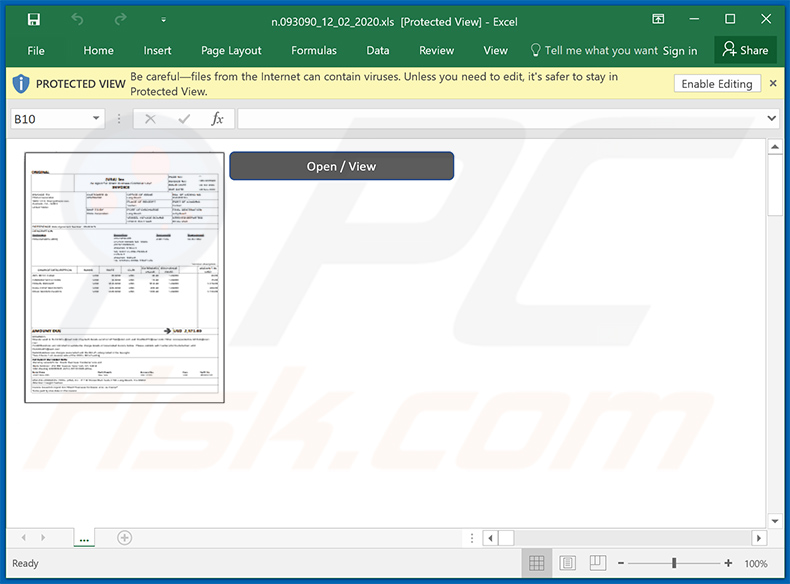
Schermafbeelding van het bijgevoegde MS Excel-document:
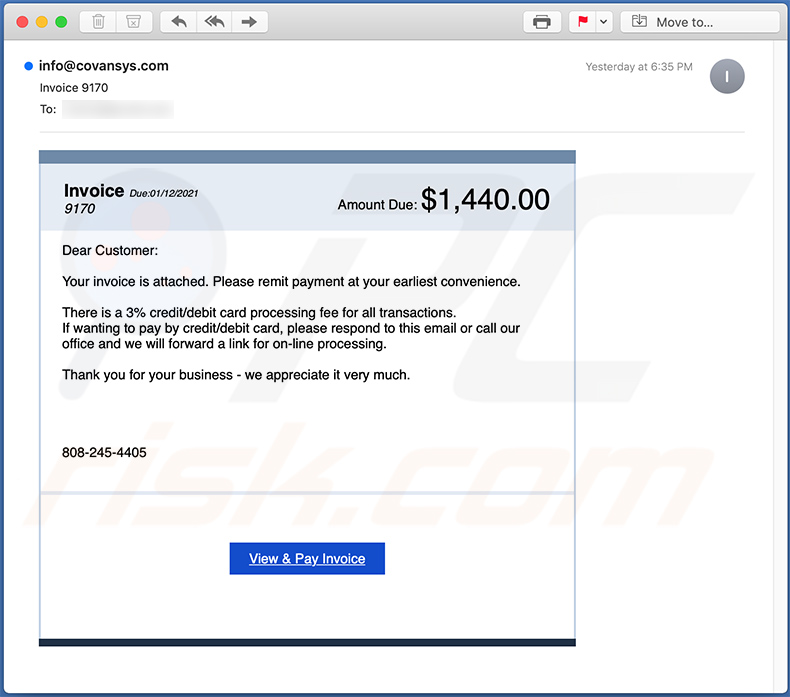
Nog een andere variant van spam e-mail met een factuur als thema:
Tekst binnenin:
Subject: Invoice 9170
Invoice Due:01/12/2021
9170
Amount Due: $1,440.00
Dear Customer:Your invoice is attached. Please remit payment at your earliest convenience.
There is a 3% credit/debit card processing fee for all transactions.
If wanting to pay by credit/debit card, please respond to this email or call our office and we will forward a link for on-line processing.Thank you for your business - we appreciate it very much.
808-245-4405
View & Pay Invoice
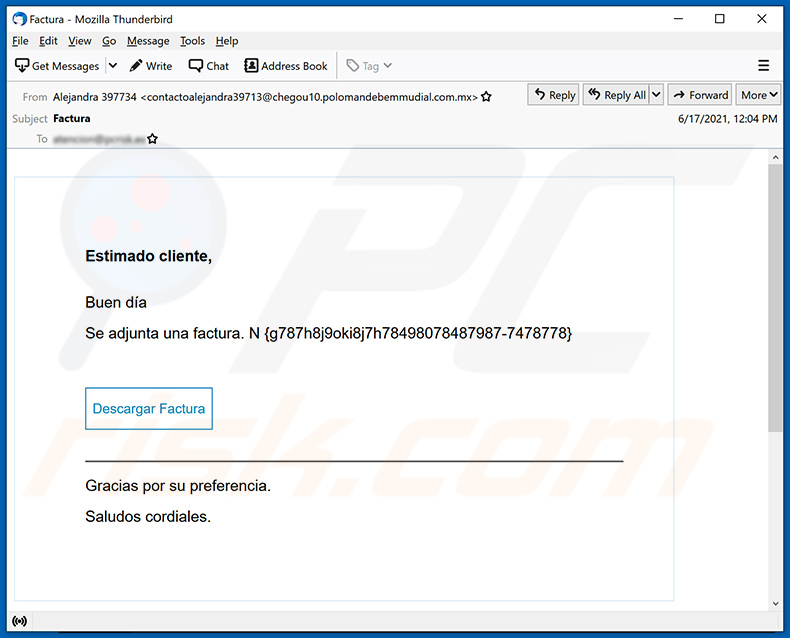
Een Spaanse variant van spam e-mail met een factuur als thema, waarin een phishing-website wordt gepromoot:
Tekst binnenin:
Subject: Factura
Estimado cliente,
Buen día
Se adjunta una factura. N -Descargar Factura
Gracias por su preferencia.
Saludos cordiales.
Nog een voorbeeld van spam e-mail met een factuur als thema die wordt gebruikt om malware te verspreiden:
Tekst binnenin:
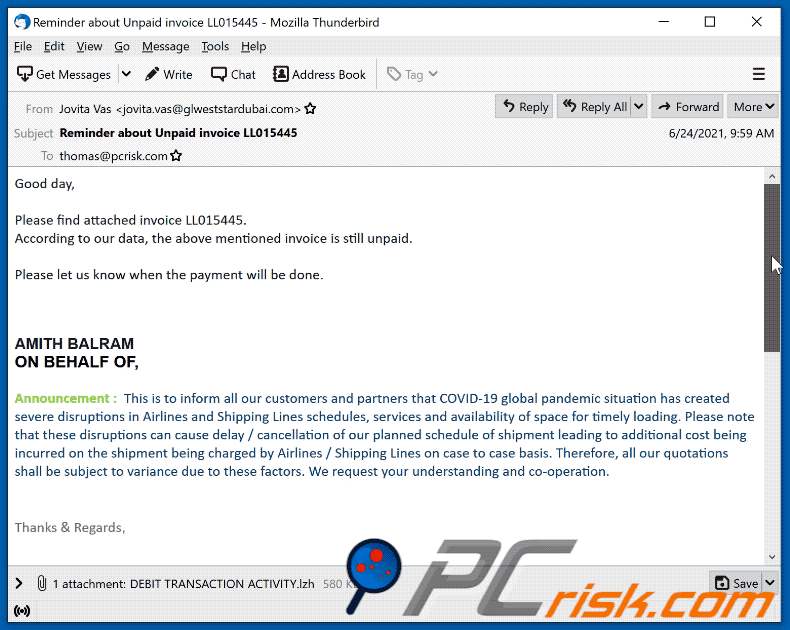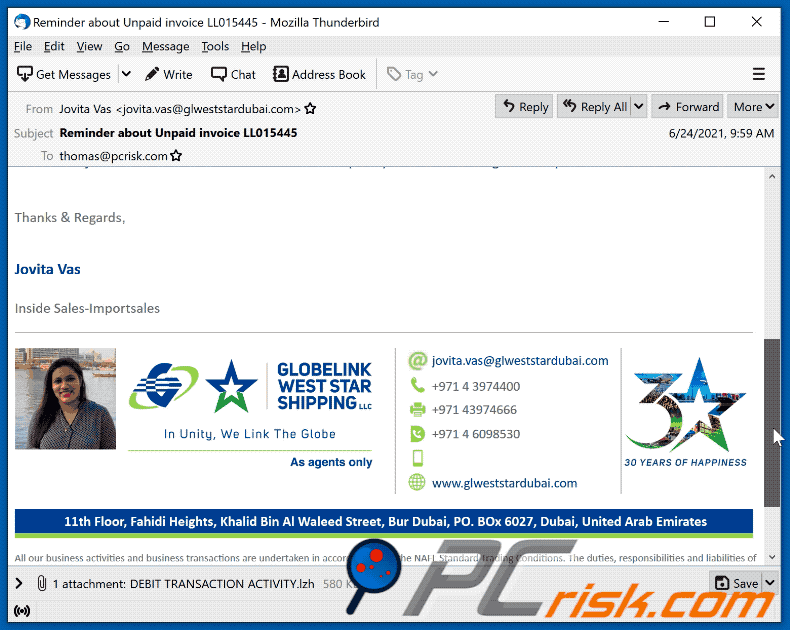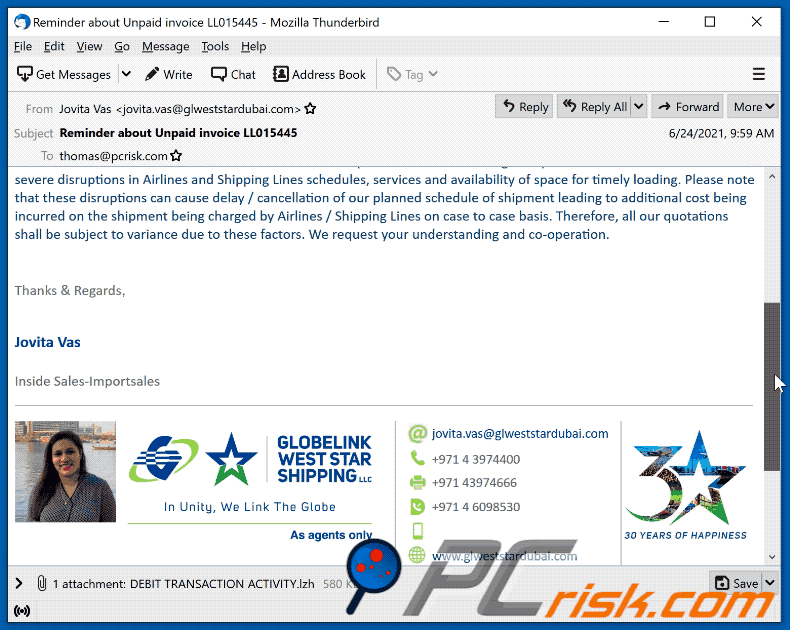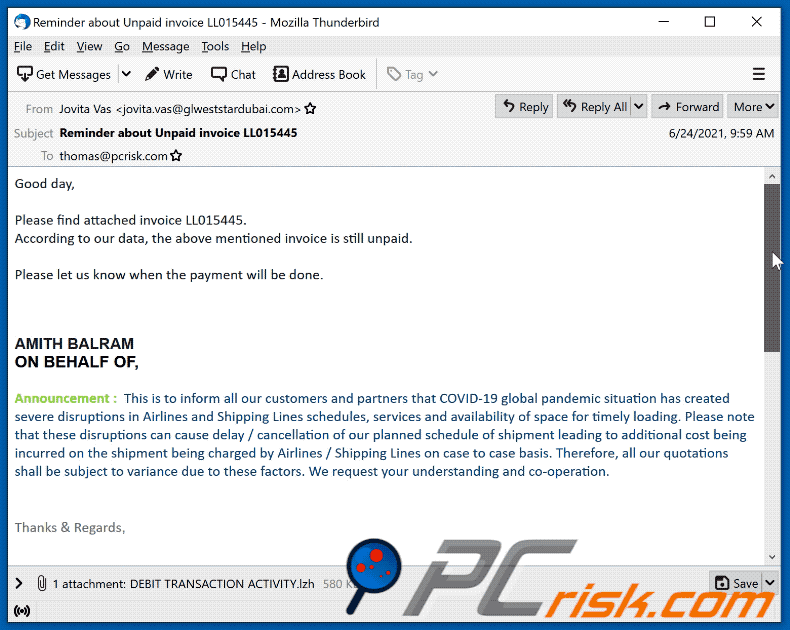
Subject: Reminder about Unpaid invoice LL015445
Good day,
Please find attached invoice LL015445.
According to our data, the above mentioned invoice is still unpaid.
Please let us know when the payment will be done.
AMITH BALRAMON BEHALF OF,
Announcement : This is to inform all our customers and partners that COVID-19 global pandemic situation has created severe disruptions in Airlines and Shipping Lines schedules, services and availability of space for timely loading. Please note that these disruptions can cause delay / cancellation of our planned schedule of shipment leading to additional cost being incurred on the shipment being charged by Airlines / Shipping Lines on case to case basis. Therefore, all our quotations shall be subject to variance due to these factors. We request your understanding and co-operation.Thanks & Regards,
Jovita Vas
Inside Sales-Importsales
jovita.vas@glweststardubai.com
+971 4 3974400
+971 43974666
+971 4 6098530www.glweststardubai.com
11th Floor, Fahidi Heights, Khalid Bin Al Waleed Street, Bur Dubai, PO. BOx 6027, Dubai, United Arab Emirates
All our business activities and business transactions are undertaken in accordance with the NAFL Standard Trading Conditions. The duties, responsibilities and liabilities of the company are subject to the provisions of the NAFL Standard Trading Conditions. A copy of NAFL Standard Trading Conditions can be furnished upon request.
This message contains confidential and/or privileged information. If you are not the intended addressee or authorized to receive this for the intended addressee, you must not use, copy, disclose or take any action based on this message or any information herein. If you have received this message in error, please advise the sender immediately by reply e-mail and delete this message. Thank you for your cooperation.
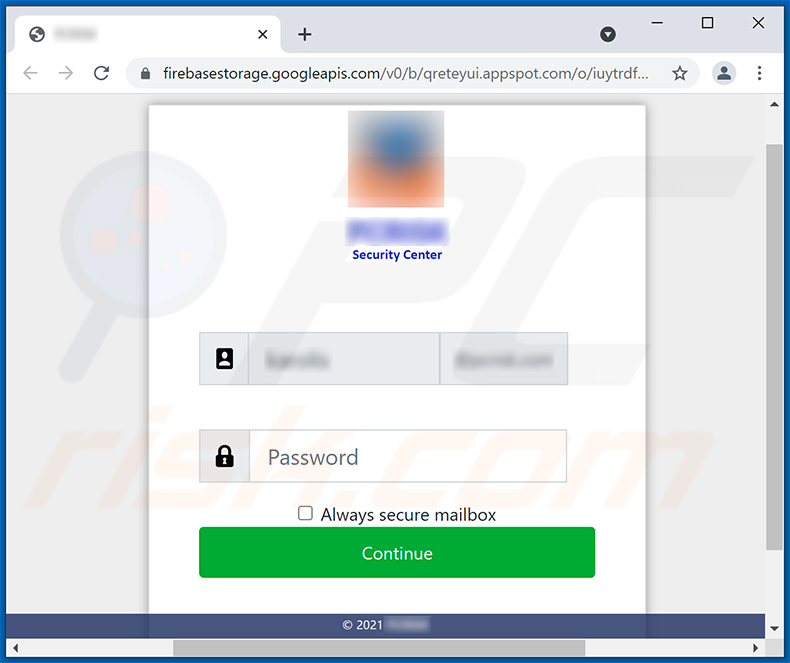
Nog een voorbeeld van een spam e-mail met een factuur als thema, waarin een phishing site wordt gepromoot:
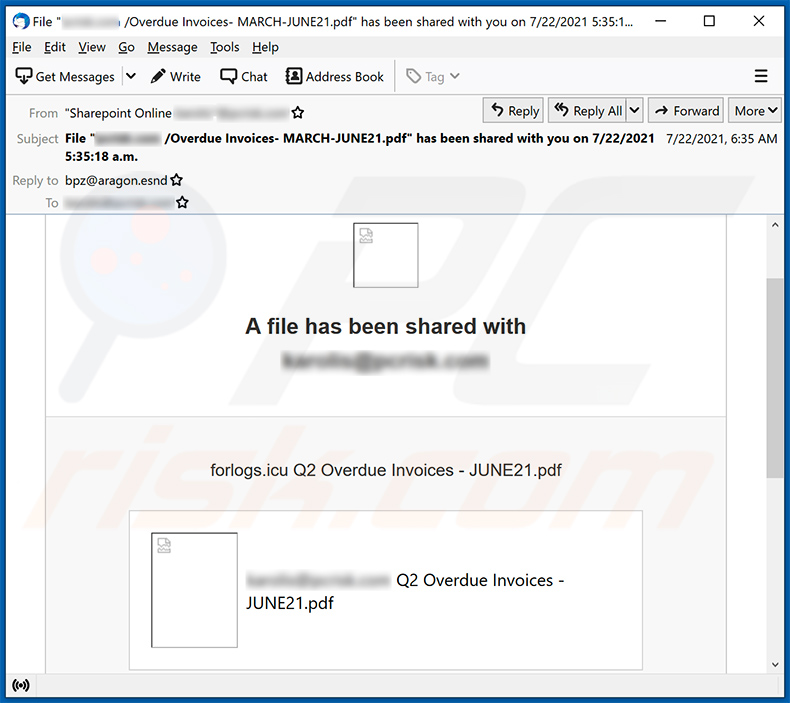
Tekst binnenin:
Subject: File "******** /Overdue Invoices- MARCH-JUNE21.pdf" has been shared with you on 7/22/2021 5:35:18 a.m.
A file has been shared with ********
forlogs.icu Q2 Overdue Invoices - JUNE21.pdf
******** Q2 Overdue Invoices - JUNE21.pdf
This link will work only for boss1
Open
Privacy Statement
Screenshot van de gepromote phishing site:
Nog een voorbeeld van een spam e-mail met een factuur als thema, die een kwaadaardig MS PowerPoint document verspreidt:
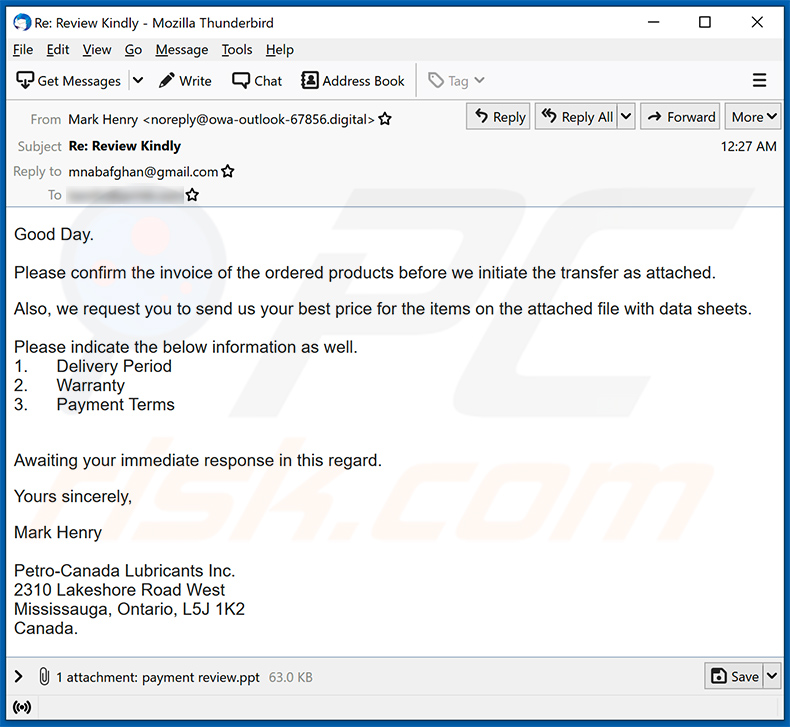
Tekst binnenin:
Subject: Re: Review Kindly
Good Day.
Please confirm the invoice of the ordered products before we initiate the transfer as attached.Also, we request you to send us your best price for the items on the attached file with data sheets.
Please indicate the below information as well.
1. Delivery Period
2. Warranty
3. Payment TermsAwaiting your immediate response in this regard.
Yours sincerely,
Mark Henry
Petro-Canada Lubricants Inc.
2310 Lakeshore Road West
Mississauga, Ontario, L5J 1K2
Canada.
Nog een voorbeeld van spam e-mail met een factuur als thema, waarin een kwaadaardig MS Excel-document wordt verspreid:
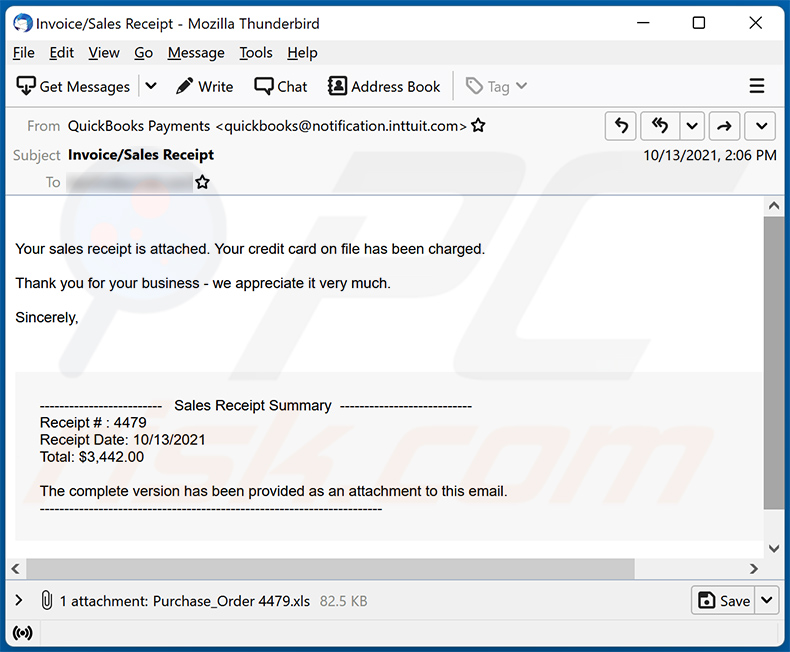
Tekst binnenin:
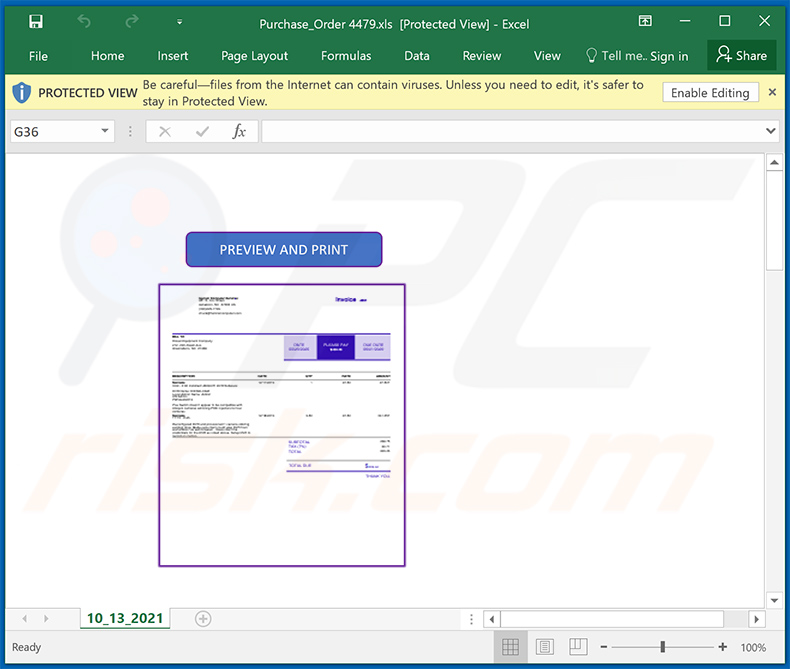
Subject: Invoice/Sales Receipt
Your sales receipt is attached. Your credit card on file has been charged.Thank you for your business - we appreciate it very much.
Sincerely,
------------------------- Sales Receipt Summary ---------------------------
Receipt # : 4479
Receipt Date: 10/13/2021
Total: $3,442.00The complete version has been provided as an attachment to this email.
----------------------------------------------------------------------
Schermafbeelding van het verspreide kwaadaardige MS Excel document:
Hoe verwijdert u malware handmatig?
De meeste trojan-infecties kunnen worden verwijderd met een volledige systeemscan met Combo Cleaner. De volledige handmatige procedure hieronder is bedoeld voor gevallen waarin automatische verwijdering is mislukt, waarin u wilt controleren of een scan alles heeft gevonden, of waarin de bedreiging meerdere persistentiepunten heeft.
Verbinding met het netwerk verbreken
Trek uw Ethernetkabel eruit en schakel wifi uit. Gebruikt u een laptop, dan werkt de toets voor de vliegtuigmodus het snelst.
Veel trojans exfiltreren gegevens - opgeslagen browserwachtwoorden, banksessies, schermafbeeldingen - en accepteren opdrachten op afstand. De netwerkverbinding verbreken stopt beide onmiddellijk. Houd de verbinding verbroken tot fase 4.
Opstarten in veilige modus met netwerkmogelijkheden
De veilige modus laadt een minimale set stuurprogramma's en voorkomt dat de meeste malware automatisch start. Met "netwerkmogelijkheden" kunt u hulpmiddelen downloaden - schakel wifi pas weer in nadat u bent opgestart.
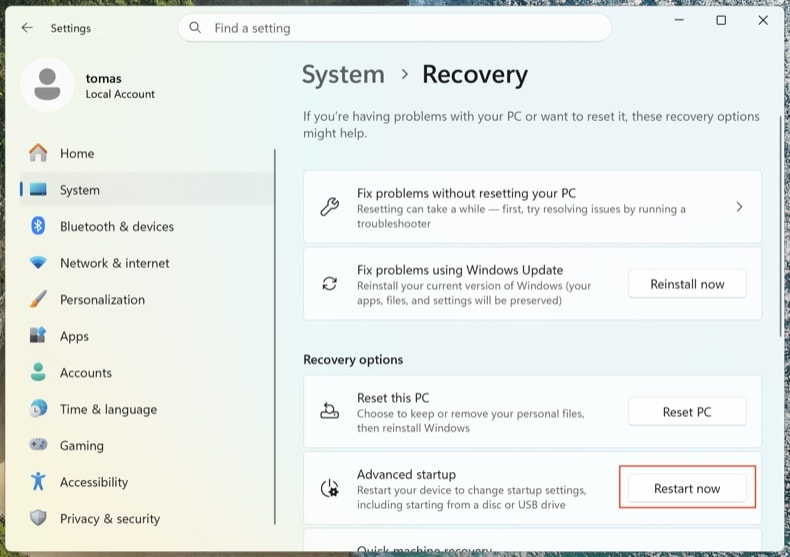
Open . Klik op Nu opnieuw opstarten naast Geavanceerd opstarten.
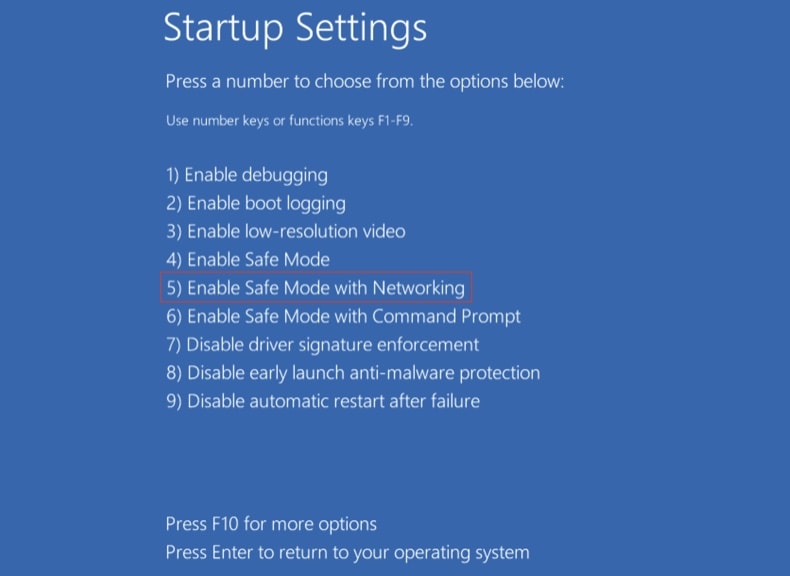
Uw computer start opnieuw op in het menu "Kies een optie". Klik op . Druk na de tweede herstart op 5 of F5.
Klik op het Windows-logo, houd Shift ingedrukt, klik op het aan/uit-pictogram en kies Opnieuw opstarten. Klik in het scherm Kies een optie op . Druk op F5.
Windows 8
Ga naar het startscherm, typ Geavanceerd en selecteer Instellingen → Geavanceerde opstartopties → Nu opnieuw opstarten → Problemen oplossen → Geavanceerde opties → Opstartinstellingen → Opnieuw opstarten → F5.
Opmerking: de ondersteuning voor Windows 8 is in januari 2023 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Windows 7
Klik op Start → Afsluiten → Opnieuw opstarten → OK. Druk tijdens het opstarten herhaaldelijk op F8 totdat het menu Geavanceerde opstartopties van Windows verschijnt en kies vervolgens Veilige modus met netwerkmogelijkheden.
Opmerking: de ondersteuning voor Windows 7 is in januari 2020 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Actieve processen inspecteren met Process Explorer
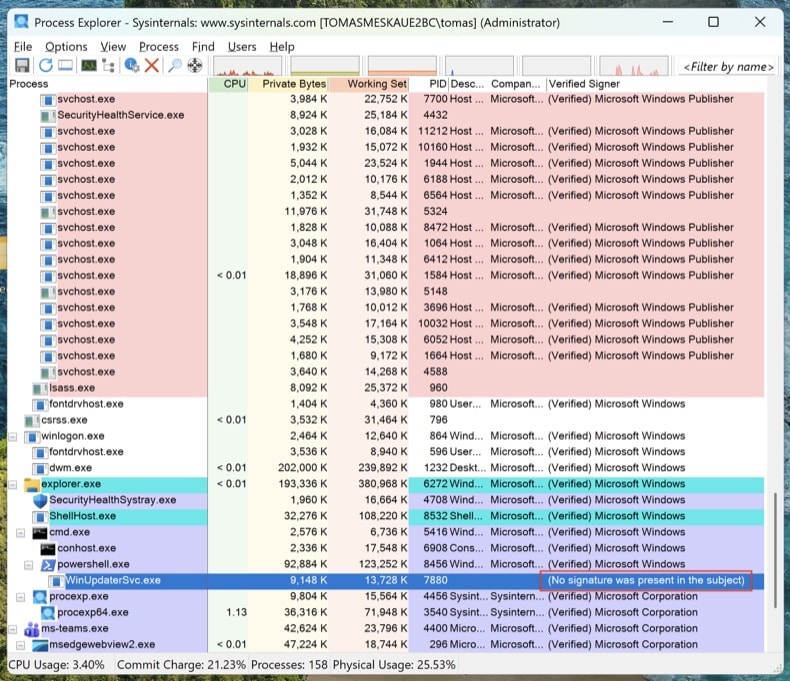
Download Process Explorer van Microsoft Sysinternals. Voer het uit als administrator. Klik op en .
Sorteer op "Verified Signer". Alles wat niet ondertekend is en draait vanuit %AppData%, %LocalAppData%, %Temp% of %ProgramData%, is verdacht. Klik met de rechtermuisknop → Properties om het volledige pad van het programmabestand te zien. Klik met de rechtermuisknop → "Search Online" om onbekende procesnamen op te zoeken.
Taakbeheer verbergt volledige bestandspaden, toont geen digitale handtekeningen en groepeert processen op een manier waardoor malware gemakkelijk over het hoofd wordt gezien. Process Explorer is hetzelfde hulpmiddel dat engineers van Microsoft gebruiken.
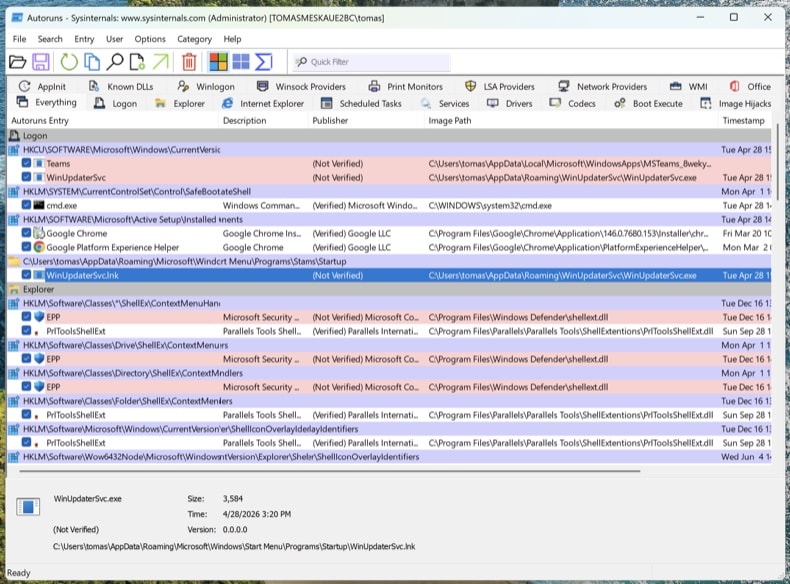
Elk persistentiepunt in kaart brengen met Autoruns
Download Autoruns. Klik met de rechtermuisknop op Autoruns.exe en kies Als administrator uitvoeren - zonder verhoogde rechten kan Autoruns beveiligde registeronderdelen niet inspecteren.
Open in het menu en en klik vervolgens op Refresh.
Moderne trojans nestelen zich niet alleen in de opstartitems. Loop deze tabbladen door en zoek naar niet-ondertekende of onbekende items:
- Logon - de klassieke Run/RunOnce-sleutels
- Scheduled Tasks - een veelgebruikte schuilplaats, vooral taken met PowerShell-, MSHTA- of rundll32-acties
- Services - niet-ondertekende services in mappen die niet van Microsoft zijn
- WMI - Event Subscriptions zijn een onopvallend persistentiemechanisme (MITRE T1546.003)
- Image Hijacks - misbruik van "Debugger" in Image File Execution Options
- AppInit - DLL's die in elk GUI-proces worden geladen
- Browser plug-ins - niet-ondertekende add-ons in alle geïnstalleerde browsers
Klik met de rechtermuisknop op een verdacht item → "Jump to Image" om het werkelijke bestand te zien. Rechtermuisknop → "Search Online" opent VirusTotal voor de hash van het bestand. Verwijder nog niets - noteer alleen de bestandspaden en de namen van de items. We verwijderen ze na de scans.
Het hosts-bestand en de DNS-instellingen controleren
Trojans leiden domeinen van banken, antivirusprogramma's en updatediensten vaak om naar servers van de aanvaller door het hosts-bestand of de DNS-instellingen aan te passen.
Hosts-bestand: Open Kladblok als administrator en open C:\Windows\System32\drivers\etc\hosts. Legitieme regels zijn als commentaar gemarkeerd met #. Elke niet als commentaar gemarkeerde koppeling van een IP-adres aan een domein is verdacht - vooral omleidingen voor microsoft.com, windowsupdate of uw bank.
DNS-instellingen: Open de opdrachtprompt als administrator en voer ipconfig /all uit. Controleer of uw DNS-servers verwijzen naar uw internetprovider, uw router of een bekende openbare resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Open daarna en controleer of zowel de DNS- als de DNS over HTTPS-instellingen (DoH) niet zijn gekaapt.
Een schone pc met gekaapte DNS is nog steeds een gecompromitteerde pc. U denkt dat u op chase.com bent, maar u bevindt zich op de kloon van de aanvaller.
Geen enkel antivirusprogramma vindt alles. De volgorde hieronder is bewust gekozen: eerst een offline scan (vindt rootkits voordat Windows volledig is geladen), daarna on-demand scanners op het draaiende systeem en ten slotte handmatige opschoning van alles wat ze hebben gemist.
Microsoft Defender Offline uitvoeren
Start opnieuw op in de normale Windows-modus. Open . Selecteer Microsoft Defender Antivirus (offline scannen) en klik op Nu scannen. Uw computer start opnieuw op in een uitgeklede omgeving en scant voordat het volledige besturingssysteem is geladen.
Rootkits en bootkits verbergen zich voor elke scanner die in dezelfde, al geïnfecteerde Windows-sessie draait. Een offline scan vóór het opstarten ziet de schijf voordat de malware zichzelf kan verbergen.
VB100-gecertificeerd. Combineert anti-trojan, scannen op register- en persistentie-items en anti-spyware in één scan. Er is een gratis proefversie van 7 dagen beschikbaar.
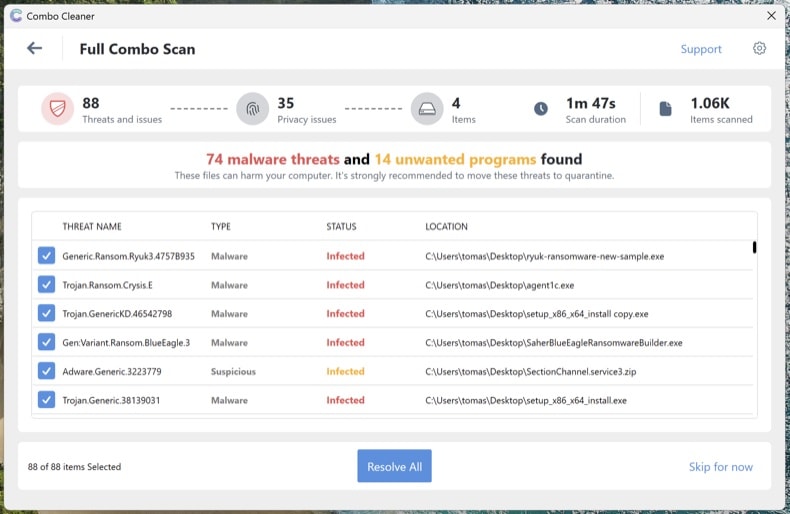
Combo Cleaner downloadenEen volledige systeemscan uitvoeren met Combo Cleaner
Installeer Combo Cleaner en voer een volledige systeemscan uit (niet de snelle scan). Laat de scan volledig afronden, bekijk de gedetecteerde bedreigingen en voer de aanbevolen acties uit. Combo Cleaner plaatst bekende trojans en persistentie-items in het register in quarantaine.
Microsoft Safety Scanner uitvoeren voor een second opinion
Download Microsoft Safety Scanner (MSERT.exe), het gratis on-demand hulpmiddel van Microsoft. Het programmabestand verloopt telkens na 10 dagen, wat betekent dat elke download de nieuwste handtekeningen bevat. Voer na Combo Cleaner een volledige scan uit om alles op te sporen wat één engine alleen zou kunnen missen.
Verschillende scanengines vinden verschillende bedreigingen. Een extra Microsoft-scan na Combo Cleaner is veruit de meest onderbenutte controlestap bij het verwijderen van malware.
Handmatig verwijderen wat nog in Autoruns staat
Open Autoruns opnieuw. Alles wat u in stap 4 hebt gemarkeerd en dat nog steeds aanwezig is, is niet door de automatische scans opgemerkt. Doe het volgende voor elk resterend verdacht item: klik met de rechtermuisknop → Delete in Autoruns (dit verwijdert de persistentieregistratie), navigeer daarna naar het bestandspad en verwijder het bestand zelf. Leeg de Prullenbak.
Sommige malwarebestanden verschijnen na verwijdering opnieuw omdat iets anders op het systeem ze opnieuw aanmaakt. Verwijdert u een bestand en keert het binnen enkele minuten terug, dan is er nog een persistentiepunt dat Autoruns niet heeft getoond - meestal een service of geplande taak die onder SYSTEM draait. Voer de scans uit stap 6-8 opnieuw uit of ga over tot een schone installatie (zie het einde van deze handleiding).
Browsers resetten en meldingsrechten wissen
Trojans en adware kapen vaak browsers - ze wijzigen de standaardzoekmachine, installeren malafide extensies of geven zichzelf meldingsrechten, zodat ze oplichtingspop-ups blijven tonen, zelfs nadat de malware is verdwenen.
- Chrome: ga naar
chrome://settings/reseten klik op "Instellingen terugzetten naar de oorspronkelijke standaardwaarden". Ga daarna naarchrome://settings/content/notificationsen verwijder alle onbekende sites. - Edge: ga naar
edge://settings/reset. Controleer daarnaedge://settings/content/notifications. - Firefox: open
about:supporten klik op Firefox opfrissen (Firefox spreekt van "opfrissen", niet van "opnieuw instellen"). Controleer daarna Instellingen → Privacy & Beveiliging → Toestemmingen → Notificaties.
Controleer de geïnstalleerde extensies in elke browser en verwijder alles wat u niet herkent, vooral extensies die u niet zelf hebt geïnstalleerd.
Defender en Bescherming tegen knoeien opnieuw inschakelen en alles bijwerken
Veel trojans schakelen beveiligingssoftware uit. Open en controleer of Realtime-beveiliging, Beveiliging via de cloud en Bescherming tegen knoeien allemaal zijn ingeschakeld. Bescherming tegen knoeien voorkomt dat malware Defender ongemerkt uitschakelt.
Voer daarna Windows Update uit () en werk uw browsers en applicaties bij. De infectieroute waarlangs de trojan oorspronkelijk binnenkwam, heeft meestal te maken met verouderde software.
Wachtwoorden wijzigen vanaf een schoon apparaat
Als de trojan een infostealer was (Lumma, RedLine, Vidar en vergelijkbare komen zeer vaak voor), ga er dan van uit dat elk wachtwoord dat in uw browser is opgeslagen, gecompromitteerd is. Wijzig ze vanaf een ander apparaat waarvan u zeker weet dat het schoon is - uw telefoon volstaat als die niet is geïnfecteerd.
Aanbevolen volgorde:
- Primair e-mailaccount eerst - het is het herstelcentrum voor al het andere
- Bank- en financiële rekeningen
- Hoofdwachtwoord van uw wachtwoordmanager (als u er een gebruikt)
- Sociale media, webwinkels en overige accounts
Schakel waar mogelijk phishingbestendige meervoudige verificatie in (passkeys / FIDO2-hardwaresleutels / authenticator-apps) - MFA via sms kan door geavanceerde aanvallers worden omzeild.
De opschoning controleren en 7 dagen monitoren
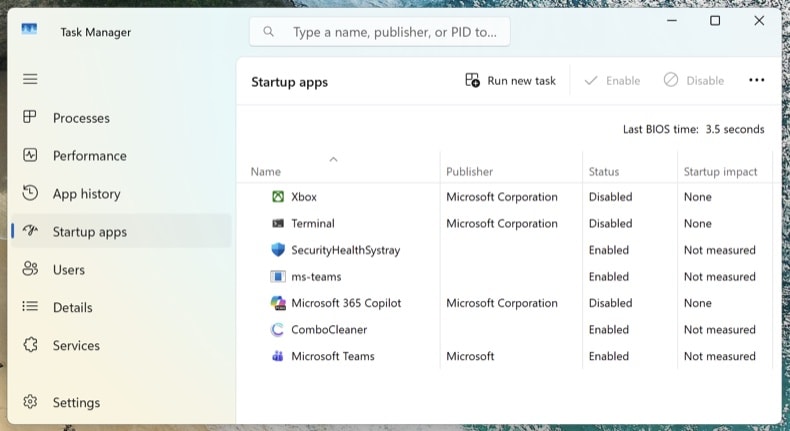
Maak opnieuw verbinding met het netwerk en voer een laatste volledige scan uit met Combo Cleaner. Open Taakbeheer (Ctrl + Shift + Esc) en ga naar het tabblad Opstart-apps - controleer of er niets verdachts opnieuw is verschenen.
Let de komende 7 dagen op terugkerende symptomen: onverwacht hoog CPU-gebruik, onbekende processen die terugkeren, browseromleidingen of pop-ups. Komt er iets terug, dan hebt u een persistentiepunt gemist en moet de procedure worden herhaald - of er is mogelijk sprake van een diepere compromittering waarvoor een schone installatie nodig is.
Wanneer u beter Windows schoon kunt installeren
Handmatige verwijdering is niet altijd het juiste antwoord. Windows volledig opnieuw installeren is de enige manier om 100% zeker te zijn wanneer:
- De malware na elke verwijderingspoging terugkeert
- Er een bootkit of UEFI-rootkit is gedetecteerd (dit type bedreiging bevindt zich onder het besturingssysteem en overleeft een normale herinstallatie van Windows)
- Een bevestigde trojan voor diefstal van inloggegevens met beheerdersrechten is uitgevoerd (Lumma, RedLine, Vidar) - het systeem bevat dan waarschijnlijk meerdere onbekende payloads
- De pc wordt gebruikt voor internetbankieren, zakelijke e-mail of iets anders waarbij zelfs een beetje twijfel niet acceptabel is
Een schone installatie duurt 30-60 minuten: herinstallatie van Windows 11 via . Maak eerst een back-up van uw documenten op externe opslag, scan de back-up met Combo Cleaner voordat u deze terugzet en installeer applicaties opnieuw vanaf nul - zet ze nooit terug vanuit een back-up van het geïnfecteerde systeem.
Belangrijk: Handmatige verwijdering vereist gevorderde computervaardigheden. Weet u niet zeker hoe u systeembestanden van kwaadaardige bestanden onderscheidt, voer dan een automatische scan uit met Combo Cleaner en Windows Defender en stop daar - die aanpak vangt het overgrote deel van de trojans voor consumenten af zonder het risico dat u Windows beschadigt door het verkeerde bestand te verwijderen.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Het is waarschijnlijk dat cybercriminelen uw e-mailadres hebben verkregen uit een database van gelekte e-mails. E-mails die gebruikt worden om malware af te leveren zijn niet persoonlijk.
Ik heb een bestand gedownload en geopend dat bij deze e-mail was gevoegd, is mijn computer geïnfecteerd?
De MS Office-documenten die in deze malspam-campagne worden gebruikt, infecteren computers niet, tenzij ze toestemming krijgen om macro-opdrachten (bewerking of inhoud) in te schakelen. Hoewel schadelijke documenten die worden geopend met MS Office-versies van vóór 2010 computers infecteren zonder toestemming te vragen om macro-opdrachten in te schakelen.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Het openen van een schadelijke e-mail kan geen schade veroorzaken. Computers raken alleen geïnfecteerd wanneer ontvangers kwaadaardige bestanden openen/uitvoeren (bijlagen of bestanden gedownload van ontvangen websites).
Verwijdert Combo Cleaner malware-infecties die aanwezig waren in de e-mailbijlage?
Ja, Combo Cleaner kan bijna alle bekende kwaadaardige programma's detecteren en verwijderen. Bepaalde malware kan zich diep in het systeem verbergen. In dergelijke gevallen moet het besturingssysteem volledig worden gescand.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie