

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
FormBook malware verwijderingsgids
Wat is FormBook?
FormBook is een virus dat ontworpen is om persoonlijke gegevens van de computers van slachtoffers te stelen. Uit onderzoek blijkt dat deze malware verspreid wordt via spamcampagnes die schadelijke bijlagen bevatten. Daarnaast bieden de ontwikkelaars dit virus aan als een 'service' - elke aspirant-cybercrimineel kan een abonnement betalen en toegang krijgen tot de tool FormBook. De lijst met slachtoffers is groot, maar de meeste FormBook-infecties zijn ontdekt in de VS en Zuid-Korea.
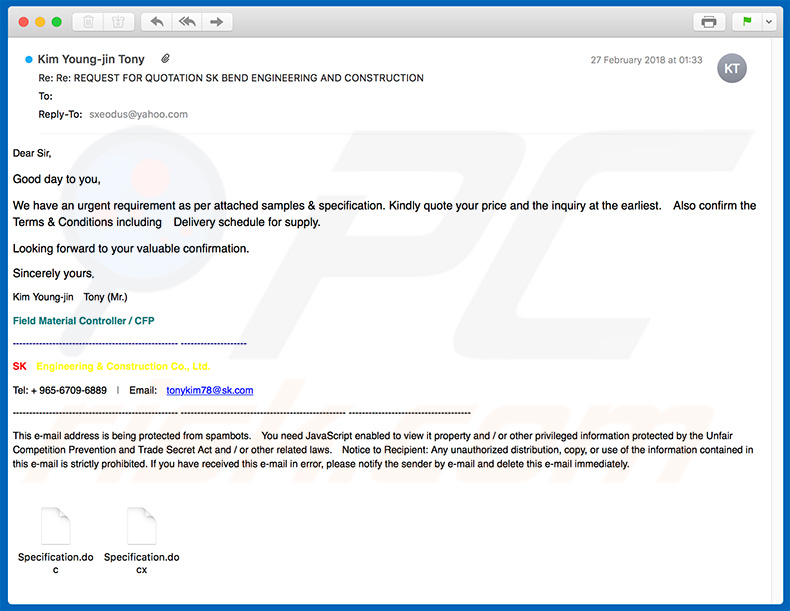
Screenshot van spammail die FormBook virus verspreid:
Na infiltratie begint FormBook de computeractiviteit te controleren en verzamelt het gegevens. Deze malware registreert toetsaanslagen, maakt schermafbeeldingen en slaat andere informatie op zoals de bezochte websites, de klembordgegevens, de opgeslagen aanmeldingen/wachtwoorden, etc. Deze informatie omvat vaak persoonlijke details (bijv. bankinformatie) die de distributeur van FormBook kan misbruiken om inkomsten te verkrijgen. Daarom kan de aanwezigheid van deze malware leiden tot aanzienlijke financiële verliezen en ernstige privacyschendingen. Bovendien kan FormBook opdrachten uitvoeren die verzonden zijn vanaf externe Command and Control (C&C)-servers. De commando's kunnen bijvoorbeeld het systeem opnieuw opstarten en afsluiten, verschillende bestanden/archieven downloaden en uitvoeren/uitpakken, enzovoort (volledige lijst met functies). Op deze manier kunnen criminelen externe taken uitvoeren, wat leidt tot andere risicovolle computerinfecties of systeembeschadiging (criminelen kunnen bijvoorbeeld ransomware downloaden en uitvoeren). FormBook-malware moet onmiddellijk worden verwijderd. Als u onlangs verdachte e-mailbijlagen geopend hebt en denkt dat uw systeem geïnfecteerd is, gebruik dan een legitieme antivirussuite om een volledige systeemscan uit te voeren en alle bedreigingen te verwijderen. In feite wordt u sterk aangeraden om er één geïnstalleerd en actief te hebben. Dit zal helpen om verdere infecties te voorkomen.
| Naam | FormBook malware |
| Bedreigingstype | Trojan, virus dat wachtwoorden steelt, online bankieren malware, spyware |
| Symptomen | Trojans zijn ontworpen om stiekem te infiltreren in de computer van het slachtoffer en zich stil te houden, waardoor er geen specifieke symptomen duidelijk zichtbaar zijn op een geïnfecteerde machine. |
| Verspreidings- methoden | Geïnfecteerde e-mailbijlagen, schadelijke online advertenties, social engineering, softwarecracks. |
| Schade | Gestolen bankgegevens en wachtwoorden, identiteitsdiefstal, de computer van het slachtoffer wordt toegevoegd aan een botnet. |
| Verwijdering |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
FormBook deelt overeenkomsten met een aantal andere malware-infecties zoals Adwind. De meeste zijn ontwikkeld door verschillende cybercriminelen en hebben een iets verschillende functionaliteit. Over het algemeen zijn ze echter min of meer identiek. Deze virussen registreren meestal de gebruikerssysteeminformatie, openen achterdeuren voor andere risicovolle malware om in het systeem te infiltreren, systeembronnen te misbruiken om cryptocurrency te minen of andere ongewenste processen uit te voeren (bijvoorbeeld Botnet). De aanwezigheid van deze virussen kan verschillende problemen veroorzaken, waaronder (maar niet beperkt tot) systeembeschadiging, hardwareschade, bestandsverlies en privacyschendingen (bijvoorbeeld identiteitsdiefstal).
Hoe infiltreerde FormBook in mijn computer?
Zoals hierboven vermeld, wordt FormBook gepromoot met behulp van spamcampagnes die berichten bevatten die betrekking hebben op verschillende bedrijfsvelden (bijvoorbeeld engineering). Deze berichten beschrijven in het kort de inhoud van de schadelijke bijlagen (bijvoorbeeld PDF-bestand, MS Office-document of iets dergelijks) en moedigen de gebruikers aan om deze te openen. Bij het openen ervan worden echter scripts uitgevoerd die stiekem malware downloaden en installeren. Deze verspreidingsmethode is erg populair bij ontwikkelaars van ransomware. Veel regelmatige gebruikers (vooral degenen die weinig weten over cyberbeveiliging) worden vaak misleid bij het downloaden en openen van dergelijke bijlagen.
Hoe de installatie van malware te vermijden?
De belangrijkste redenen voor computerinfecties zijn een gebrek aan kennis en onvoorzichtig gedrag. Als u infecties wilt voorkomen, wees dan zeer voorzichtig wanneer u op internet surft. We raden u ten sterkste aan om twee keer na te denken voordat u e-mailbijlagen opent - zorg ervoor dat ze worden verzonden vanaf betrouwbare/herkenbare adressen en dat ze relevant zijn. Berichten die via verdachte e-mailadressen worden ontvangen, moeten onmiddellijk worden verwijderd, zonder te lezen. Spamcampagnes zijn niet de enige manier om malware te verspreiden. Wees daarom voorzichtig bij het downloaden/installeren van software. Download applicaties alleen via officiële bronnen, met behulp van directe downloadlinks. Criminelen verdienen geld aan third-party downloaders/installatieprogramma's door frauduleuze apps te verspreiden en deze tools mogen daarom niet worden gebruikt. Tijdens het downloaden/installeren: analyseer elke stap zorgvuldig (vooral de "Aangepaste/Geavanceerde" instellingen) en vink alle extra meegeleverde programma's uit. We adviseren ook om de geïnstalleerde applicaties up-to-date te houden en wederom een legitieme antivirus/anti-spyware suite te gebruiken. Merk echter op dat de criminelen de malware ook verspreiden via valse updaters, dus gebruik alleen geïmplementeerde update-functies. Net als bij download/installatietools mogen updaters van externe partijen niet worden gebruikt. De sleutel tot computerveiligheid is voorzichtigheid.
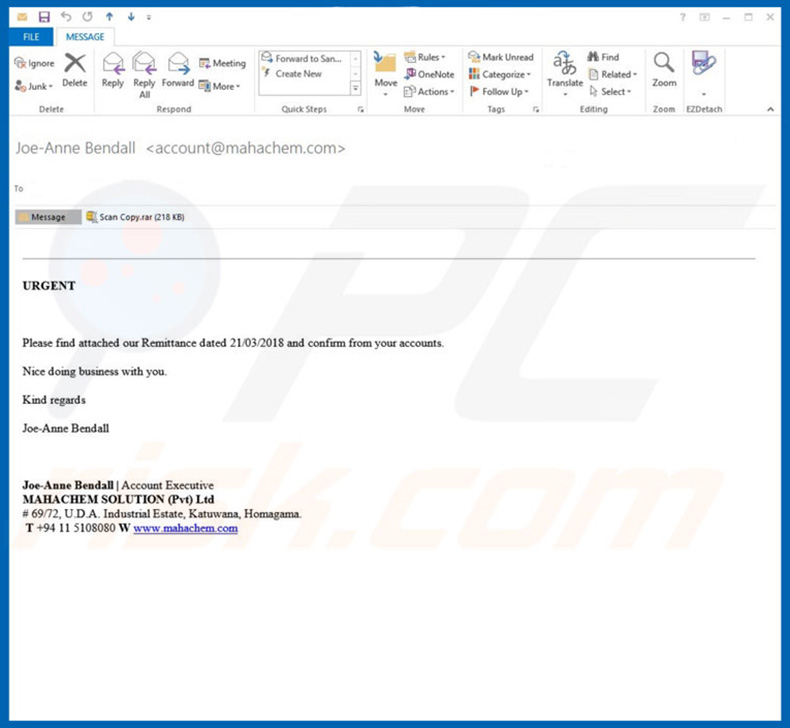
Een andere variant van een spamcampagne die FormBook verspreid:
Lijst met acties van FormBook die geactiveerd unnen worden met de C&C-server:
- Browser cookies verwijderen
- Verzamel wachtwoorden en maak een screenshot
- Download en voer bestanden uit
- ZIP-archief downloaden en uitpakken
- Start een opdracht via ShellExecute
- Herstart systeem
- Verwijder bot van hostsysteem
- Shutdown-systeem
- Update bot op hostsysteem
Hoe verwijdert u malware handmatig?
De meeste trojan-infecties kunnen worden verwijderd met een volledige systeemscan met Combo Cleaner. De volledige handmatige procedure hieronder is bedoeld voor gevallen waarin automatische verwijdering is mislukt, waarin u wilt controleren of een scan alles heeft gevonden, of waarin de bedreiging meerdere persistentiepunten heeft.
Verbinding met het netwerk verbreken
Trek uw Ethernetkabel eruit en schakel wifi uit. Gebruikt u een laptop, dan werkt de toets voor de vliegtuigmodus het snelst.
Veel trojans exfiltreren gegevens - opgeslagen browserwachtwoorden, banksessies, schermafbeeldingen - en accepteren opdrachten op afstand. De netwerkverbinding verbreken stopt beide onmiddellijk. Houd de verbinding verbroken tot fase 4.
Opstarten in veilige modus met netwerkmogelijkheden
De veilige modus laadt een minimale set stuurprogramma's en voorkomt dat de meeste malware automatisch start. Met "netwerkmogelijkheden" kunt u hulpmiddelen downloaden - schakel wifi pas weer in nadat u bent opgestart.
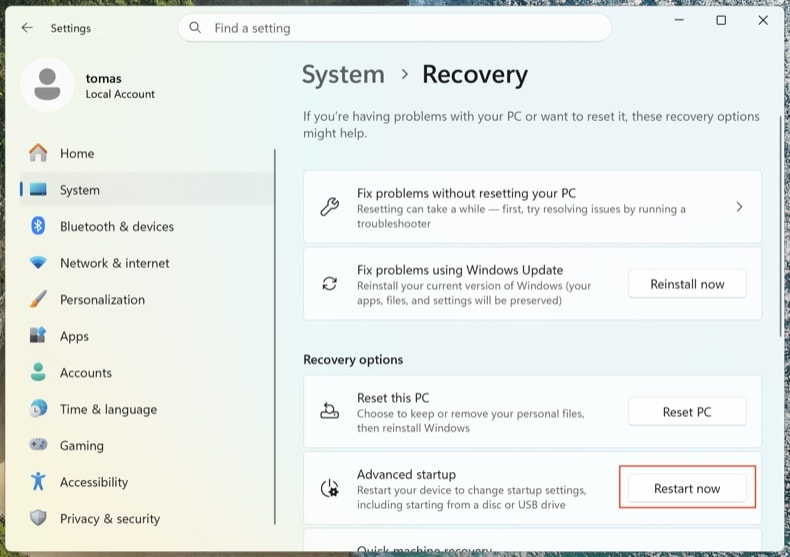
Open . Klik op Nu opnieuw opstarten naast Geavanceerd opstarten.
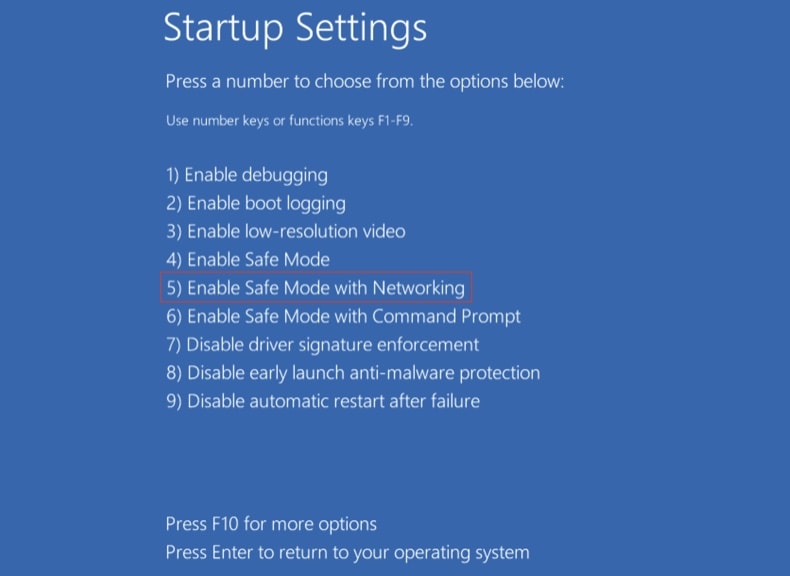
Uw computer start opnieuw op in het menu "Kies een optie". Klik op . Druk na de tweede herstart op 5 of F5.
Klik op het Windows-logo, houd Shift ingedrukt, klik op het aan/uit-pictogram en kies Opnieuw opstarten. Klik in het scherm Kies een optie op . Druk op F5.
Windows 8
Ga naar het startscherm, typ Geavanceerd en selecteer Instellingen → Geavanceerde opstartopties → Nu opnieuw opstarten → Problemen oplossen → Geavanceerde opties → Opstartinstellingen → Opnieuw opstarten → F5.
Opmerking: de ondersteuning voor Windows 8 is in januari 2023 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Windows 7
Klik op Start → Afsluiten → Opnieuw opstarten → OK. Druk tijdens het opstarten herhaaldelijk op F8 totdat het menu Geavanceerde opstartopties van Windows verschijnt en kies vervolgens Veilige modus met netwerkmogelijkheden.
Opmerking: de ondersteuning voor Windows 7 is in januari 2020 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
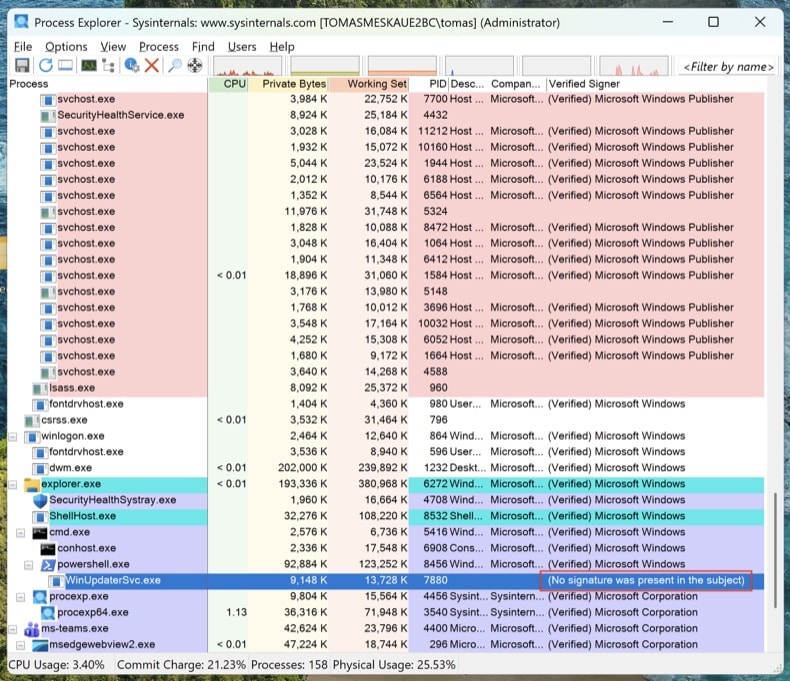
Actieve processen inspecteren met Process Explorer
Download Process Explorer van Microsoft Sysinternals. Voer het uit als administrator. Klik op en .
Sorteer op "Verified Signer". Alles wat niet ondertekend is en draait vanuit %AppData%, %LocalAppData%, %Temp% of %ProgramData%, is verdacht. Klik met de rechtermuisknop → Properties om het volledige pad van het programmabestand te zien. Klik met de rechtermuisknop → "Search Online" om onbekende procesnamen op te zoeken.
Taakbeheer verbergt volledige bestandspaden, toont geen digitale handtekeningen en groepeert processen op een manier waardoor malware gemakkelijk over het hoofd wordt gezien. Process Explorer is hetzelfde hulpmiddel dat engineers van Microsoft gebruiken.
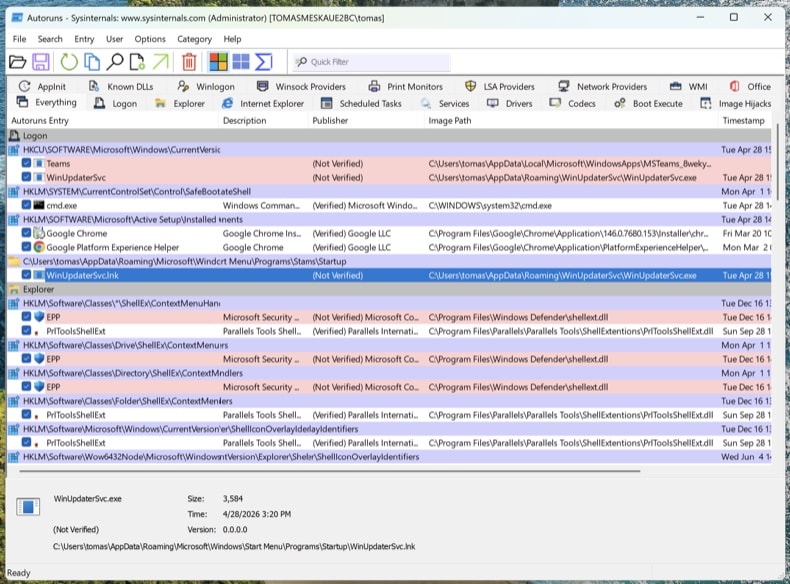
Elk persistentiepunt in kaart brengen met Autoruns
Download Autoruns. Klik met de rechtermuisknop op Autoruns.exe en kies Als administrator uitvoeren - zonder verhoogde rechten kan Autoruns beveiligde registeronderdelen niet inspecteren.
Open in het menu en en klik vervolgens op Refresh.
Moderne trojans nestelen zich niet alleen in de opstartitems. Loop deze tabbladen door en zoek naar niet-ondertekende of onbekende items:
- Logon - de klassieke Run/RunOnce-sleutels
- Scheduled Tasks - een veelgebruikte schuilplaats, vooral taken met PowerShell-, MSHTA- of rundll32-acties
- Services - niet-ondertekende services in mappen die niet van Microsoft zijn
- WMI - Event Subscriptions zijn een onopvallend persistentiemechanisme (MITRE T1546.003)
- Image Hijacks - misbruik van "Debugger" in Image File Execution Options
- AppInit - DLL's die in elk GUI-proces worden geladen
- Browser plug-ins - niet-ondertekende add-ons in alle geïnstalleerde browsers
Klik met de rechtermuisknop op een verdacht item → "Jump to Image" om het werkelijke bestand te zien. Rechtermuisknop → "Search Online" opent VirusTotal voor de hash van het bestand. Verwijder nog niets - noteer alleen de bestandspaden en de namen van de items. We verwijderen ze na de scans.
Het hosts-bestand en de DNS-instellingen controleren
Trojans leiden domeinen van banken, antivirusprogramma's en updatediensten vaak om naar servers van de aanvaller door het hosts-bestand of de DNS-instellingen aan te passen.
Hosts-bestand: Open Kladblok als administrator en open C:\Windows\System32\drivers\etc\hosts. Legitieme regels zijn als commentaar gemarkeerd met #. Elke niet als commentaar gemarkeerde koppeling van een IP-adres aan een domein is verdacht - vooral omleidingen voor microsoft.com, windowsupdate of uw bank.
DNS-instellingen: Open de opdrachtprompt als administrator en voer ipconfig /all uit. Controleer of uw DNS-servers verwijzen naar uw internetprovider, uw router of een bekende openbare resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Open daarna en controleer of zowel de DNS- als de DNS over HTTPS-instellingen (DoH) niet zijn gekaapt.
Een schone pc met gekaapte DNS is nog steeds een gecompromitteerde pc. U denkt dat u op chase.com bent, maar u bevindt zich op de kloon van de aanvaller.
Geen enkel antivirusprogramma vindt alles. De volgorde hieronder is bewust gekozen: eerst een offline scan (vindt rootkits voordat Windows volledig is geladen), daarna on-demand scanners op het draaiende systeem en ten slotte handmatige opschoning van alles wat ze hebben gemist.
Microsoft Defender Offline uitvoeren
Start opnieuw op in de normale Windows-modus. Open . Selecteer Microsoft Defender Antivirus (offline scannen) en klik op Nu scannen. Uw computer start opnieuw op in een uitgeklede omgeving en scant voordat het volledige besturingssysteem is geladen.
Rootkits en bootkits verbergen zich voor elke scanner die in dezelfde, al geïnfecteerde Windows-sessie draait. Een offline scan vóór het opstarten ziet de schijf voordat de malware zichzelf kan verbergen.
VB100-gecertificeerd. Combineert anti-trojan, scannen op register- en persistentie-items en anti-spyware in één scan. Er is een gratis proefversie van 7 dagen beschikbaar.
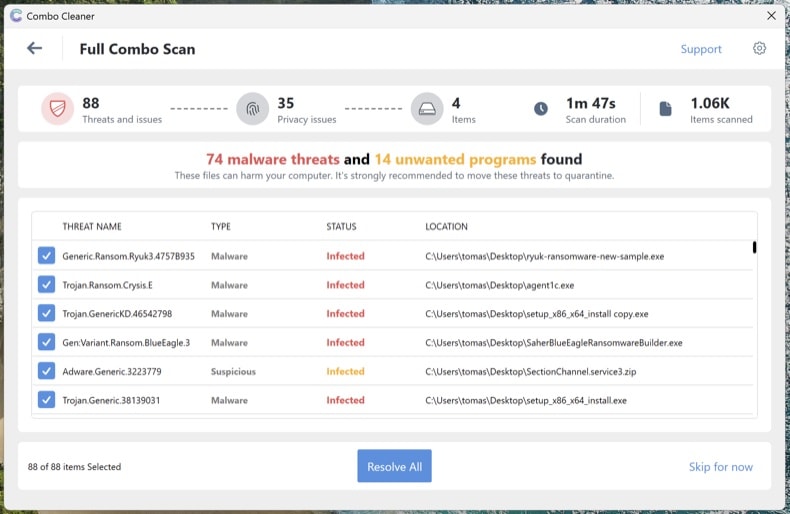
Combo Cleaner downloadenEen volledige systeemscan uitvoeren met Combo Cleaner
Installeer Combo Cleaner en voer een volledige systeemscan uit (niet de snelle scan). Laat de scan volledig afronden, bekijk de gedetecteerde bedreigingen en voer de aanbevolen acties uit. Combo Cleaner plaatst bekende trojans en persistentie-items in het register in quarantaine.
Microsoft Safety Scanner uitvoeren voor een second opinion
Download Microsoft Safety Scanner (MSERT.exe), het gratis on-demand hulpmiddel van Microsoft. Het programmabestand verloopt telkens na 10 dagen, wat betekent dat elke download de nieuwste handtekeningen bevat. Voer na Combo Cleaner een volledige scan uit om alles op te sporen wat één engine alleen zou kunnen missen.
Verschillende scanengines vinden verschillende bedreigingen. Een extra Microsoft-scan na Combo Cleaner is veruit de meest onderbenutte controlestap bij het verwijderen van malware.
Handmatig verwijderen wat nog in Autoruns staat
Open Autoruns opnieuw. Alles wat u in stap 4 hebt gemarkeerd en dat nog steeds aanwezig is, is niet door de automatische scans opgemerkt. Doe het volgende voor elk resterend verdacht item: klik met de rechtermuisknop → Delete in Autoruns (dit verwijdert de persistentieregistratie), navigeer daarna naar het bestandspad en verwijder het bestand zelf. Leeg de Prullenbak.
Sommige malwarebestanden verschijnen na verwijdering opnieuw omdat iets anders op het systeem ze opnieuw aanmaakt. Verwijdert u een bestand en keert het binnen enkele minuten terug, dan is er nog een persistentiepunt dat Autoruns niet heeft getoond - meestal een service of geplande taak die onder SYSTEM draait. Voer de scans uit stap 6-8 opnieuw uit of ga over tot een schone installatie (zie het einde van deze handleiding).
Browsers resetten en meldingsrechten wissen
Trojans en adware kapen vaak browsers - ze wijzigen de standaardzoekmachine, installeren malafide extensies of geven zichzelf meldingsrechten, zodat ze oplichtingspop-ups blijven tonen, zelfs nadat de malware is verdwenen.
- Chrome: ga naar
chrome://settings/reseten klik op "Instellingen terugzetten naar de oorspronkelijke standaardwaarden". Ga daarna naarchrome://settings/content/notificationsen verwijder alle onbekende sites. - Edge: ga naar
edge://settings/reset. Controleer daarnaedge://settings/content/notifications. - Firefox: open
about:supporten klik op Firefox opfrissen (Firefox spreekt van "opfrissen", niet van "opnieuw instellen"). Controleer daarna Instellingen → Privacy & Beveiliging → Toestemmingen → Notificaties.
Controleer de geïnstalleerde extensies in elke browser en verwijder alles wat u niet herkent, vooral extensies die u niet zelf hebt geïnstalleerd.
Defender en Bescherming tegen knoeien opnieuw inschakelen en alles bijwerken
Veel trojans schakelen beveiligingssoftware uit. Open en controleer of Realtime-beveiliging, Beveiliging via de cloud en Bescherming tegen knoeien allemaal zijn ingeschakeld. Bescherming tegen knoeien voorkomt dat malware Defender ongemerkt uitschakelt.
Voer daarna Windows Update uit () en werk uw browsers en applicaties bij. De infectieroute waarlangs de trojan oorspronkelijk binnenkwam, heeft meestal te maken met verouderde software.
Wachtwoorden wijzigen vanaf een schoon apparaat
Als de trojan een infostealer was (Lumma, RedLine, Vidar en vergelijkbare komen zeer vaak voor), ga er dan van uit dat elk wachtwoord dat in uw browser is opgeslagen, gecompromitteerd is. Wijzig ze vanaf een ander apparaat waarvan u zeker weet dat het schoon is - uw telefoon volstaat als die niet is geïnfecteerd.
Aanbevolen volgorde:
- Primair e-mailaccount eerst - het is het herstelcentrum voor al het andere
- Bank- en financiële rekeningen
- Hoofdwachtwoord van uw wachtwoordmanager (als u er een gebruikt)
- Sociale media, webwinkels en overige accounts
Schakel waar mogelijk phishingbestendige meervoudige verificatie in (passkeys / FIDO2-hardwaresleutels / authenticator-apps) - MFA via sms kan door geavanceerde aanvallers worden omzeild.
De opschoning controleren en 7 dagen monitoren
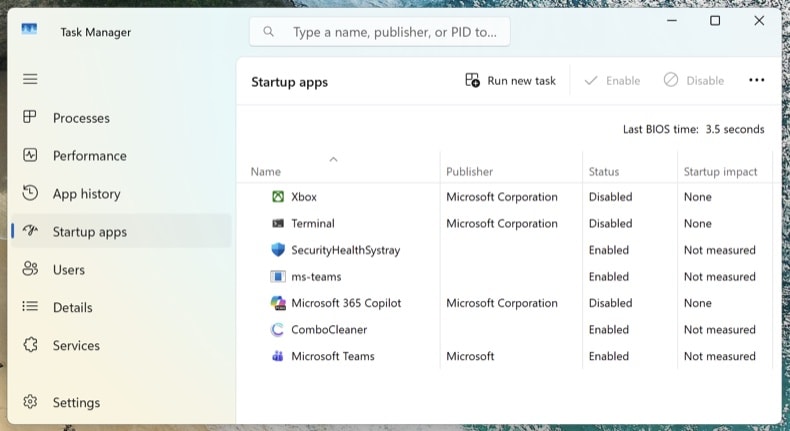
Maak opnieuw verbinding met het netwerk en voer een laatste volledige scan uit met Combo Cleaner. Open Taakbeheer (Ctrl + Shift + Esc) en ga naar het tabblad Opstart-apps - controleer of er niets verdachts opnieuw is verschenen.
Let de komende 7 dagen op terugkerende symptomen: onverwacht hoog CPU-gebruik, onbekende processen die terugkeren, browseromleidingen of pop-ups. Komt er iets terug, dan hebt u een persistentiepunt gemist en moet de procedure worden herhaald - of er is mogelijk sprake van een diepere compromittering waarvoor een schone installatie nodig is.
Wanneer u beter Windows schoon kunt installeren
Handmatige verwijdering is niet altijd het juiste antwoord. Windows volledig opnieuw installeren is de enige manier om 100% zeker te zijn wanneer:
- De malware na elke verwijderingspoging terugkeert
- Er een bootkit of UEFI-rootkit is gedetecteerd (dit type bedreiging bevindt zich onder het besturingssysteem en overleeft een normale herinstallatie van Windows)
- Een bevestigde trojan voor diefstal van inloggegevens met beheerdersrechten is uitgevoerd (Lumma, RedLine, Vidar) - het systeem bevat dan waarschijnlijk meerdere onbekende payloads
- De pc wordt gebruikt voor internetbankieren, zakelijke e-mail of iets anders waarbij zelfs een beetje twijfel niet acceptabel is
Een schone installatie duurt 30-60 minuten: herinstallatie van Windows 11 via . Maak eerst een back-up van uw documenten op externe opslag, scan de back-up met Combo Cleaner voordat u deze terugzet en installeer applicaties opnieuw vanaf nul - zet ze nooit terug vanuit een back-up van het geïnfecteerde systeem.
Belangrijk: Handmatige verwijdering vereist gevorderde computervaardigheden. Weet u niet zeker hoe u systeembestanden van kwaadaardige bestanden onderscheidt, voer dan een automatische scan uit met Combo Cleaner en Windows Defender en stop daar - die aanpak vangt het overgrote deel van de trojans voor consumenten af zonder het risico dat u Windows beschadigt door het verkeerde bestand te verwijderen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie