
Wat voor soort fraude is "Security Awareness Exercise"
Phishing/OplichtingOok bekend als: Security Awareness Exercise phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Security Awareness Exercise e-mailfraude"?
Wij hebben deze e-mail onderzocht en vastgesteld dat het gaat om een phishing-zwendel. Hoewel het bericht beweert deel uit te maken van een bedrijfsoefening op het gebied van beveiligingsbewustzijn, is het ontworpen om ontvangers te misleiden zodat zij hun inloggegevens voor e-mail invoeren op een frauduleuze webmail-inlogpagina. De e-mail moet genegeerd en verwijderd worden.
Meer over de "Security Awareness Exercise Email Scam" oplichtingsmail
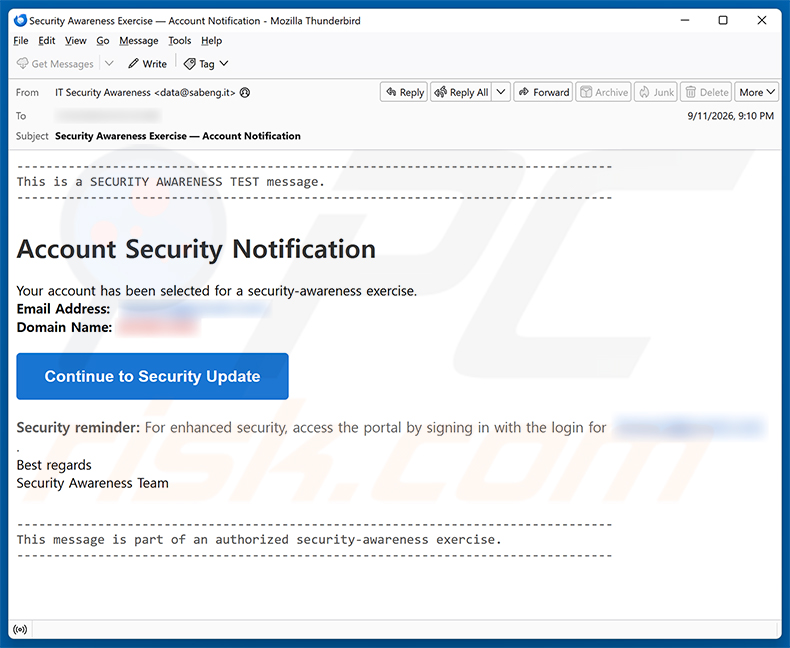
De e-mail doet zich voor als een officiële security-awareness test die is verzonden door een IT Security Awareness-team. Er wordt beweerd dat het account van de ontvanger is geselecteerd voor een security-awareness oefening en de ontvanger wordt aangespoord om op een knop met het label "Continue to Security Update" te klikken.
Zowel de openings- als slotregels van het bericht benadrukken dat het deel uitmaakt van een "geautoriseerde" oefening - een bewuste tactiek om de ontvanger zich veilig te laten voelen bij het interacteren ermee. Geen enkele legitieme security-awareness oefening leidt medewerkers via externe inlogpagina's die door onbekende partijen worden beheerd.
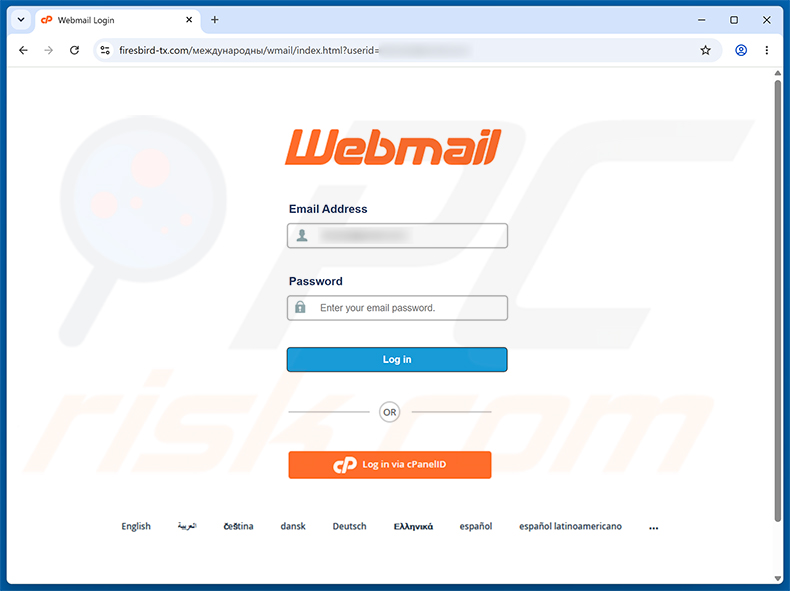
Als u op die knop klikt, wordt het slachtoffer naar een nep cPanel Webmail-inlogpagina geleid die wordt gehost op firesbird-tx[.]com. De pagina toont standaard Webmail-branding met formuliervelden voor een e-mailadres en een wachtwoord. De phishing-URL bevat ook het e-mailadres van het slachtoffer als parameter, waardoor de pagina hun adres automatisch invult in het inlogformulier.
Alle inloggegevens die op deze pagina worden ingevoerd, gaan rechtstreeks naar de oplichters. Met toegang tot het e-mailaccount van een slachtoffer kunnen zij privéberichten lezen, wachtwoorden voor gekoppelde diensten resetten en de gecompromitteerde mailbox gebruiken om verdere phishing-e-mails naar de contacten van het slachtoffer te versturen.
De afzenders van deze e-mail hebben geen enkele connectie met een legitieme IT-beveiligingsafdeling, werkgever of bedrijfsbeveiligingsprogramma.
| Naam | Security Awareness Exercise phishingfraude |
| Type Dreiging | Phishing, Oplichting, Social engineering, Fraude |
| Valse Bewering | Het e-mailaccount van de ontvanger is geselecteerd voor een geautoriseerde security-awareness oefening |
| Vermomming | Legitieme melding van een bedrijfsmatige security-awareness oefening van een IT-beveiligingsteam |
| Gerelateerd Domein | firesbird-tx[.]com |
| Dreigingsstatus (firesbird-tx[.]com) | PCrisk Website Scanner Resultaten |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Distributiemethoden | Misleidende e-mails, frauduleuze online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privé-informatie, geldelijk verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Vergelijkbare oplichtingsmails in het algemeen
Kortom, de "Security Awareness Exercise Email Scam" is een phishing-oplichting die vermomd is als een bedrijfsmatige security-awareness test. Het doel is om e-mailinloggegevens te stelen via een nep cPanel Webmail-portaal. Ontvangers moeten de e-mail verwijderen zonder met enige link te interacteren.
Oplichting van dit type wordt soms ook gebruikt om malware te verspreiden. Meer voorbeelden van vergelijkbare oplichtingsmails zijn Update And Synchronize Your Mailbox, NetZero Email Update, en FedEx Shipment Scheduled For Delivery.
Hoe infecteren spamcampagnes computers?
Cybercriminelen verspreiden malware vaak via e-mail door schadelijke bestanden rechtstreeks aan berichten toe te voegen. Deze kunnen uitvoerbare programma's, Office-documenten, archieven zoals ZIP of RAR, PDF-bestanden en JavaScript-scripts bevatten. Het openen van dergelijke bestanden - of het inschakelen van kwaadaardige macro-opdrachten binnen documenten - kan een malware-infectie op het apparaat activeren.
Kwaadaardige e-mails kunnen ook links naar schadelijke websites bevatten, in plaats van of naast bijlagen. Het bezoeken van dergelijke sites kan leiden tot automatische malware-downloads, of de gebruiker verleiden om handmatig iets schadelijks te downloaden. In de meeste gevallen moet de gebruiker actief met de inhoud van de e-mail interacteren voordat er een compromittering plaatsvindt.
Hoe kunt u de installatie van malware voorkomen?
Wees sceptisch over elke e-mail die u aanspoort om in te loggen op een portaal of een beveiligingsoefening te voltooien door op een link te klikken. Als u niet zeker weet of een bericht echt is, verifieer het dan via officiële kanalen - neem rechtstreeks contact op met de vermeende afzender in plaats van een link in de e-mail te volgen.
Voordat u ergens online inloggegevens invoert, controleert u of de adresbalk van de browser het juiste, officiële domein toont. Nep-inlogpagina's kunnen er identiek uitzien als echte, maar worden gehost op volledig ongerelateerde domeinen. Het inschakelen van tweefactorauthenticatie op accounts biedt een extra beschermingslaag, zelfs als een wachtwoord wordt gestolen.
Download software alleen van officiële bronnen en geverifieerde app stores. Vermijd illegale software, cracks en sleutelgeneratoren - dit zijn veelvoorkomende manieren om malware te verspreiden. Houd uw besturingssysteem en alle applicaties up-to-date. Als u al een kwaadaardige bijlage hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om binnengedrongen malware automatisch te elimineren.
Tekst weergegeven in de "Security Awareness Exercise Email Scam" e-mailbrief:
Subject: Security Awareness Exercise — Account Notification
----------------------------------------------------
This is a SECURITY AWARENESS TEST message.
----------------------------------------------------
Account Security NotificationYour account has been selected for a security-awareness exercise.
Email Address: ********
Domain Name: ********[Continue to Security Update]
Security reminder: For enhanced security, access the portal by signing in with the login for ******** .
Best regards
Security Awareness Team
----------------------------------------------------
This message is part of an authorized security-awareness exercise.
----------------------------------------------------
Een nep cPanel Webmail-inlogpagina die in deze oplichting wordt gebruikt:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Security Awareness Exercise phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
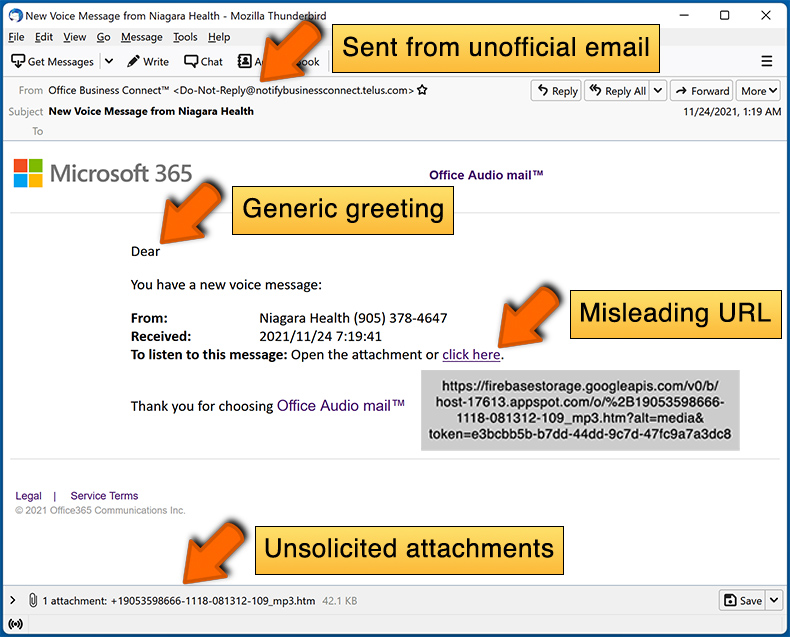
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde Vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Cybercriminelen sturen deze berichten in bulk naar grote aantallen ontvangers tegelijk. E-mailadressen worden vaak verzameld via datalekken, nepwebsites en soortgelijke methoden, dus de e-mail is over het algemeen niet gericht op een specifiek persoon.
Ik heb mijn persoonlijke informatie verstrekt nadat ik door deze e-mail werd misleid, wat moet ik doen?
Wijzig zo snel mogelijk uw e-mailwachtwoord en alle andere wachtwoorden die mogelijk zijn gecompromitteerd. Als u ook bankgegevens of identificatie-informatie hebt ingevoerd, neem dan onverwijld rechtstreeks contact op met de betreffende instellingen.
Ik heb een kwaadaardig bestand dat aan een e-mail was toegevoegd gedownload en geopend, is mijn computer geïnfecteerd?
Als het bestand een uitvoerbaar bestand was (.exe of vergelijkbaar), is infectie waarschijnlijk. Andere formaten, zoals Office-documenten, vereisen doorgaans aanvullende interactie - zoals het inschakelen van macro's - voordat malware wordt geactiveerd. Het risiconiveau hangt af van het bestandstype en welke acties er zijn ondernomen.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Het lezen van een e-mail zonder op links te klikken of bijlagen te openen is volledig veilig. Uw computer loopt geen risico tenzij u actief met de inhoud van de e-mail hebt geïnteracteerd.
Zal Combo Cleaner malware-infecties verwijderen die in een e-mailbijlage aanwezig waren?
Combo Cleaner is in staat om de meeste bekende malware-infecties te detecteren en te verwijderen. Het uitvoeren van een volledige systeemscan wordt sterk aanbevolen, aangezien sommige geavanceerde dreigingen zich diep in het systeem kunnen verbergen en een grondige scan vereisen om volledig te worden geëlimineerd.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie