Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Cleanup Of Pre-2021 Report Files e-mailfraude
Phishing/Oplichting

Cleanup Of Pre-2021 Report Files e-mailfraude

We hebben deze e-mail onderzocht en vastgesteld dat het gaat om een phishing-fraude. Het bericht doet zich voor als een melding van een webhostingprovider en beweert dat oudere rapportbestanden gepland staan voor verwijdering, waarbij ontvangers worden aangespoord om het plan te bekijken. Als er op
IRS Document Available For Review e-mailfraude
Phishing/Oplichting

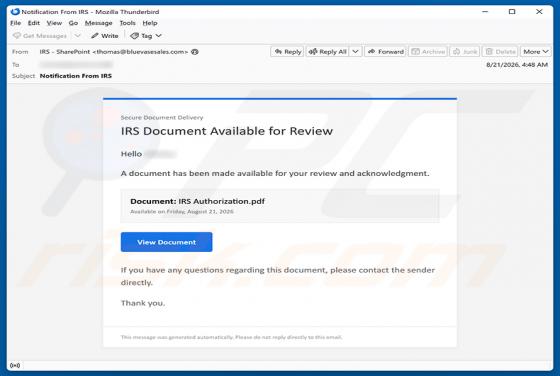
IRS Document Available For Review e-mailfraude

Wij hebben deze e-mail onderzocht en vastgesteld dat het een phishing-fraude betreft. Het is vermomd als een melding van de Internal Revenue Service (Internal Revenue Service, IRS) over een document dat zogenaamd beschikbaar zou zijn ter beoordeling. Op de link klikken leidt naar een frauduleuze we

E4del RAT
Trojan

E4del RAT

E4del RAT is een Remote Access Trojan (RAT) die zich verbergt binnen een authentieke, digitaal ondertekende Discord-applicatie. Eenmaal geïnstalleerd, stelt het aanvallers in staat om het scherm van het slachtoffer in realtime te bekijken, opdrachten uit te voeren, screenshots te maken en aanvullen

PINHOLE RAT
Trojan

PINHOLE RAT

PINHOLE RAT is een Remote Access Trojan (RAT) die in augustus 2026 werd ontdekt door de SOCRadar Threat Research Unit (STRU). Eenmaal geïnstalleerd, geeft het aanvallers controle op afstand over een geïnfecteerde Windows-computer, waardoor ze bestanden kunnen stelen, schermafbeeldingen kunnen maken

SynkLoader Malware
Trojan

SynkLoader Malware

SynkLoader is een malware-loader die gebruikmaakt van een modulair ontwerp om een reeks aanvalstools in te zetten tegen geïnfecteerde Windows-systemen. Volgens onderzoek gepubliceerd door Expel werd de dreiging voor het eerst waargenomen in augustus 2026 tijdens het onderzoek naar een incident op h

Grandeur Ransomware
Ransomware

Grandeur Ransomware

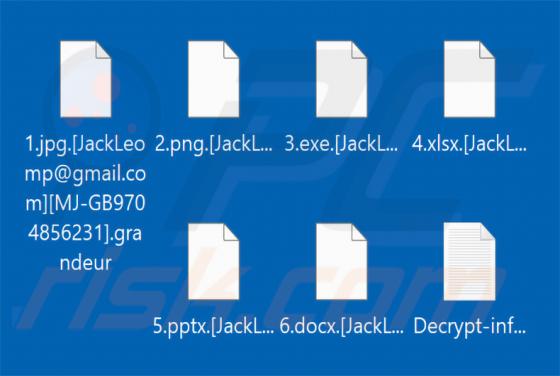
Grandeur is ransomware die door ons onderzoeksteam is ontdekt tijdens een routinecontrole van nieuwe inzendingen bij VirusTotal. Het behoort tot de VoidCrypt-ransomwarefamilie en versleutelt de bestanden van slachtoffers, waarbij betaling wordt geëist voor het herstel ervan. Op onze testmachine ver

You Have Received A Tax Invoice e-mailfraude
Phishing/Oplichting

You Have Received A Tax Invoice e-mailfraude

We hebben deze e-mail onderzocht en vastgesteld dat het om een phishing-fraude gaat. Het bericht is vermomd als een belastingfactuurmelding van een boekhoudsysteem, waardoor ontvangers worden verleid om op een knop te klikken die naar een valse webmail-inlogpagina leidt. Iedereen die daar zijn inlo

QuickBooks - Payment Overdue e-mailfraude
Phishing/Oplichting

QuickBooks - Payment Overdue e-mailfraude

We hebben deze e-mail onderzocht en vastgesteld dat het een phishing-fraude is die zich voordoet als QuickBooks, de populaire boekhoudsoftware. Het bericht beweert ten onrechte dat de ontvanger een openstaande factuur heeft en dringt er bij hem op aan deze te downloaden - maar de link leidt naar ee

LLHN Stealer
Trojan

LLHN Stealer

LLHN Stealer is een information stealer - een type kwaadaardig programma dat is ontworpen om in stilte gevoelige gegevens te verzamelen van geïnfecteerde Windows-computers. Het richt zich op opgeslagen browserreferenties, sessiecookies, platformtokens, gegevens van cryptovaluta-wallets en meer, voo