Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

USPS POBOL Membership Suspension Notice e-mailfraude
Phishing/Oplichting

USPS POBOL Membership Suspension Notice e-mailfraude

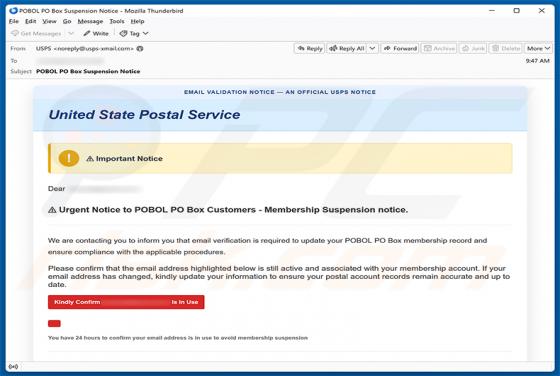
We hebben deze e-mail onderzocht en vastgesteld dat het om phishingfraude gaat. De e-mail doet zich voor als een officiële melding van de Amerikaanse posterijen (United States Postal Service, USPS) over een POBOL PO Box-lidmaatschap en is bedoeld om de inloggegevens van het e-mailaccount van de ont
SAMURAI-SEC Ransomware
Ransomware

SAMURAI-SEC Ransomware

SAMURAI-SEC is ransomware die we hebben ontdekt tijdens het onderzoeken van nieuwe malwaresamples die waren ingediend bij VirusTotal. Het is gebaseerd op de Chaos ransomware-familie. Deze malware versleutelt bestanden en eist betaling voor de ontsleuteling. Bovendien steelt het gegevens voordat de

PDF Documents To Review And Sign e-mailfraude
Phishing/Oplichting

PDF Documents To Review And Sign e-mailfraude

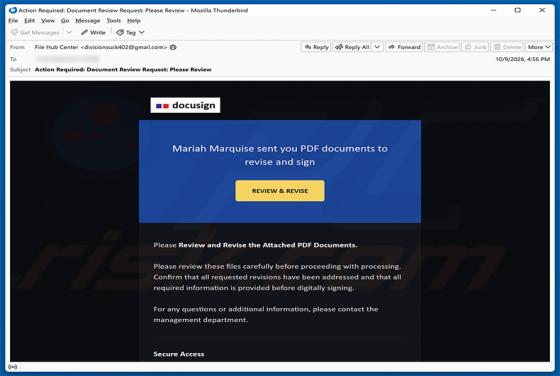
We hebben deze e-mail onderzocht en vastgesteld dat het om phishingfraude gaat. Het bericht doet zich voor als DocuSign en beweert ten onrechte dat iemand de ontvanger PDF-documenten heeft gestuurd om te beoordelen en te ondertekenen. De link leidt naar een nep-inlogpagina die is ontworpen om inlog

ByteBane Ransomware
Ransomware

ByteBane Ransomware

ByteBane is ransomware die we ontdekten bij het onderzoeken van nieuwe malwaremonsters die naar de website VirusTotal werden ingediend. Het versleutelt bestanden, voegt de extensie .bytebane toe aan de bestandsnamen, wijzigt de bureaubladachtergrond en plaatst een losgeldbericht in een tekstbestand

MAJIN Ransomware
Ransomware

MAJIN Ransomware

MAJIN ransomware is ransomware die ons onderzoeksteam heeft ontdekt bij het onderzoeken van nieuwe malware-inzendingen op VirusTotal. Het versleutelt de bestanden van slachtoffers, steelt gevoelige gegevens uit het getroffen netwerk en dreigt de gestolen informatie openbaar te maken, tenzij er losg

Calipso Ransomware
Ransomware

Calipso Ransomware

Calipso is ransomware die onze onderzoekers ontdekten tijdens het onderzoeken van nieuwe malwaresamples die waren ingediend op het VirusTotal-platform. Het versleutelt bestanden, voegt de extensie ".calipso" toe aan hun namen, wijzigt de bureaubladachtergrond en laat een losgeldbericht achter in ee

EniFrost Ransomware
Ransomware

EniFrost Ransomware

EniFrost is ransomware die onze onderzoekers ontdekten tijdens het onderzoeken van malwaresamples die naar VirusTotal waren ingediend. Het versleutelt de bestanden van slachtoffers met AES-256-versleuteling en eist losgeld in ruil voor de decoderingssleutel. In tegenstelling tot de meeste ransomwar

Zynex Ransomware
Ransomware

Zynex Ransomware

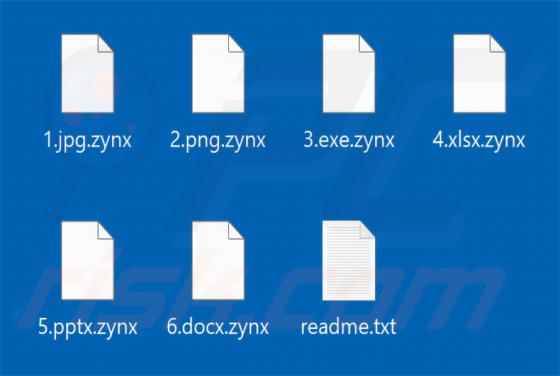
Zynex is ransomware die ons onderzoeksteam heeft ontdekt tijdens het analyseren van nieuwe bestandsinzendingen op VirusTotal. Het versleutelt bestanden, voegt de extensie .zynx toe aan hun namen en laat een losgeldbrief achter in een tekstbestand genaamd readme.txt. De aanvallers beweren ook dat ze

Flyware Ransomware
Ransomware

Flyware Ransomware

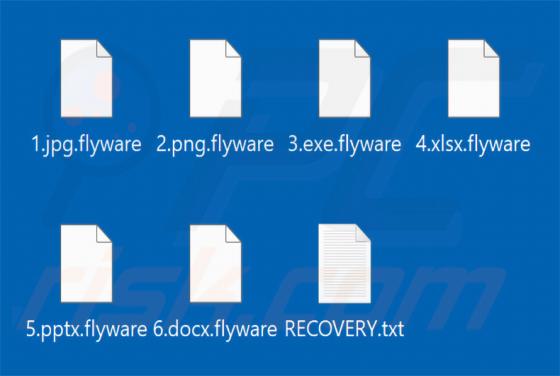
Flyware is ransomware die door onze onderzoekers werd ontdekt tijdens een routinecontrole van nieuwe inzendingen op de website VirusTotal. Zoals de meeste ransomware versleutelt het bestanden op de geïnfecteerde machine en eist het betaling in ruil voor een decoderingssleutel. Op onze testmachine v

MAIN Ransomware
Ransomware

MAIN Ransomware

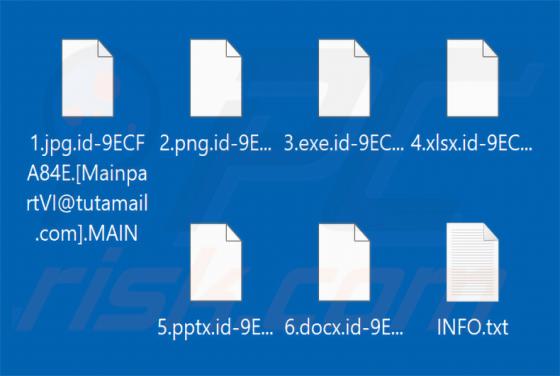
MAIN is ransomware die behoort tot de Dharma ransomwarefamilie. Ons team ontdekte deze ransomware tijdens een routinecontrole van nieuwe inzendingen op VirusTotal. MAIN versleutelt bestanden, voegt een complexe extensie toe aan de bestandsnamen en plaatst twee losgeldbrieven: een pop-upvenster en e