Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Netchainspan.com Ads
Melding spam

Netchainspan.com Ads

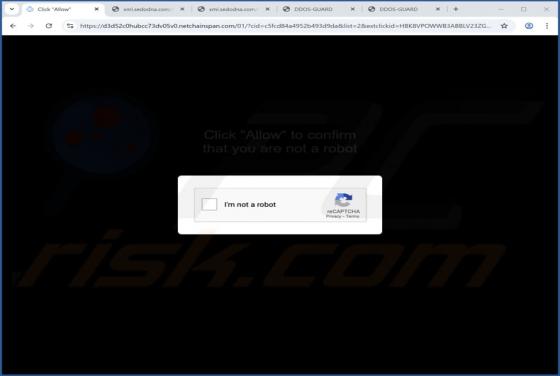
We hebben netchainspan[.]com onderzocht en vastgesteld dat het een van de vele misleidende pagina's is die misleidende inhoud weergeven om bezoekers te verleiden hun meldingen te accepteren. Zodra een site als netchainspan[.]com toestemming heeft om meldingen weer te geven, wordt de gebruiker gebo
Sns Ransomware
Ransomware

Sns Ransomware

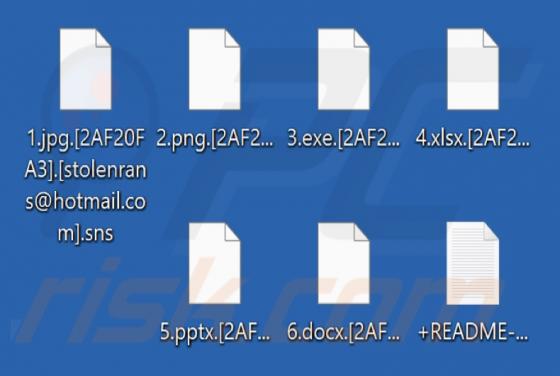
Tijdens het beoordelen van nieuwe inzendingen voor de VirusTotal platform ontdekten onze onderzoekers de Sns ransomware. Het is ontworpen om gegevens te versleutelen en losgeld te eisen voor de ontsleuteling. Dit kwaadaardige programma maakt deel uit van de Makop ransomware-familie. Op ons testsy

Jokdach Ransomware
Ransomware

Jokdach Ransomware

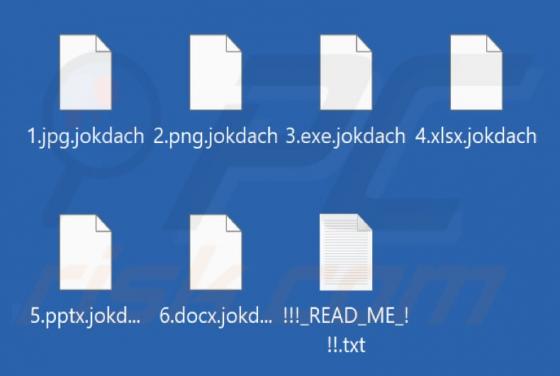
Jokdach wel ransomware, een type malware dat is ontworpen om bestanden op het geïnfecteerde apparaat te versleutelen. Onze ontdekking van Jokdach vond plaats tijdens het analyseren van malwaremonsters die waren geüpload naar VirusTotal. Naast het coderen van bestanden, voegt Jokdach de extensie ("

Mackenzie Scott Foundation Email oplichting
Phishing/Oplichting

Mackenzie Scott Foundation Email oplichting

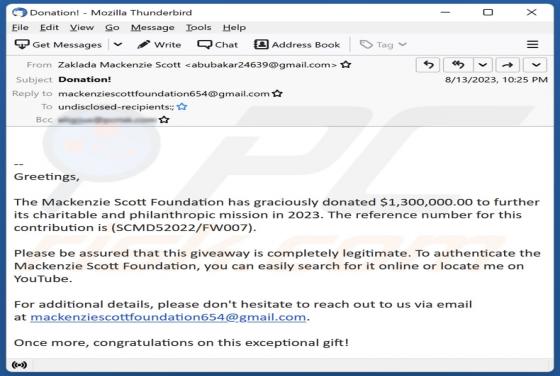
Na grondig onderzoek van deze e-mail is ons team tot de conclusie gekomen dat het doel ervan is om ontvangers te misleiden om geld naar oplichters te sturen of hun persoonlijke gegevens vrij te geven. Deze e-mail is slim ontworpen om te verschijnen als communicatie gerelateerd aan een weggeefactie

We've Disabled Your Facebook Account POP-UP Zwendel
Phishing/Oplichting

We've Disabled Your Facebook Account POP-UP Zwendel

We hebben de site geïnspecteerd en ontdekt dat het om een scam gaat waarbij gebruik wordt gemaakt van een valse Facebook-waarschuwing. Het doel is om nietsvermoedende bezoekers te misleiden zodat ze het opgegeven nummer bellen (en zo contact opnemen met oplichters). Dergelijke misleidende praktijk

Olymp Loader
Trojan

Olymp Loader

Olymp Loader is een Malware-as-a-Service die wordt verkocht op ondergrondse forums en Telegram. De ontwikkelaar beweert dat het in assembler is geschreven en adverteert het als FUD (Fully Undetectable). De lader kost $50 (basis), $100 (geknepen) en $200 (met aangepaste code en injectie in legitiem

Datzbro Banking Trojan (Android)
Trojan

Datzbro Banking Trojan (Android)

Datzbro is een malware die wordt geclassificeerd als bankieren Trojaans paard. Dit kwaadaardige programma is ontworpen om Android-apparaten te infecteren. Het heeft veel schadelijke mogelijkheden, waaronder mogelijkheden die verband houden met toegang/controle op afstand, spionage en financiële fr

Email On Hold oplichting
Phishing/Oplichting

Email On Hold oplichting

Uit onze inspectie van het bericht 'E-mail in de wacht' is gebleken dat het spam is. Het informeert de ontvanger dat meer dan een dozijn berichten hun inbox niet hebben bereikt. Met dit kunstaas, dit phishing de campagne is bedoeld om ontvangers te misleiden zodat ze de inloggegevens van hun e-mai

Accounts Payable Via DocuSign Email oplichting
Phishing/Oplichting

Accounts Payable Via DocuSign Email oplichting

Ons team heeft de e-mail onderzocht en vastgesteld dat deze een valse ontvangstbevestiging bevat met links naar een phishing-website. De fraudeurs achter deze oplichtings-e-mail proberen de ontvangers te misleiden om persoonlijke informatie vrij te geven. Dit soort e-mails moeten worden genegeerd