Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Prey Ransomware
Ransomware

Prey Ransomware

Prey is een ransomware-achtig programma dat door ons onderzoeksteam is ontdekt tijdens een routine-inspectie van nieuwe inzendingen bij VirusTotal. Dit kwaadaardige programma maakt deel uit van de MedusaLocker-ransomwarefamilie. Malware binnen deze classificatie versleutelt gegevens en eist betali
xAI Token Launch Oplichting
Phishing/Oplichting

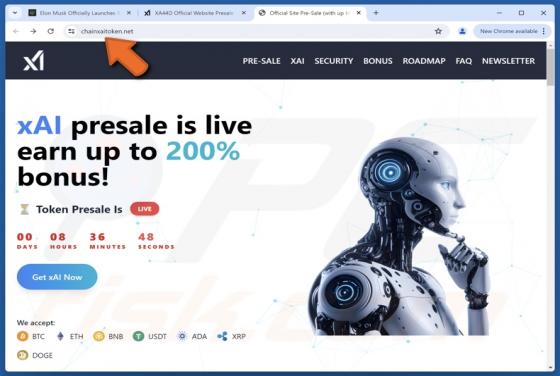
xAI Token Launch Oplichting

“xAI Token Launch” is een zwendel die zich richt op cryptovaluta. Het lokt gebruikers met een voorverkoop van een nieuw token dat blockchain en AI integreert. De zwendel misleidt gebruikers om het token te “kopen” – waardoor ze worden misleid om hun geld over te maken naar oplichters zonder dat ze

FastLock Ransomware
Ransomware

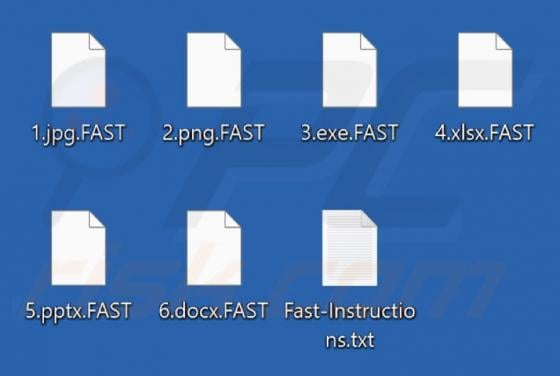
FastLock Ransomware

We hebben FastLock onderzocht en zijn tot de conclusie gekomen dat het ransomware is. We hebben deze ransomware ontdekt tijdens het onderzoeken van malwarevoorbeelden die waren geüpload naar VirusTotal. Het doel van FastLock is om bestanden te versleutelen. Het voegt ook zijn extensie (“.FAST”) to

Zoho Mail + Wix Mail Studio Merger Upgrade Oplichting
Phishing/Oplichting

Zoho Mail + Wix Mail Studio Merger Upgrade Oplichting

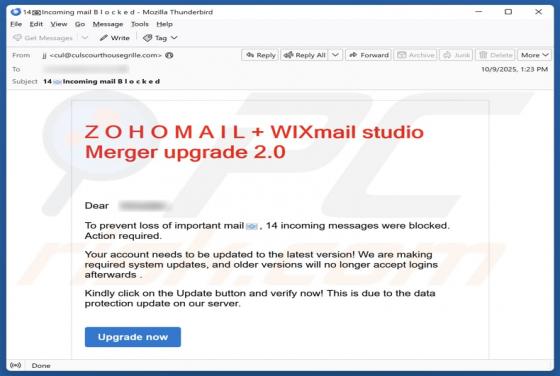
Ons team heeft de e-mail onderzocht en geconcludeerd dat het een phishing-e-mail is die zich voordoet als een kennisgeving van Zoho Mail over een fusie-upgrade. De e-mail is zo opgesteld dat hij legitiem lijkt en ontvangers ertoe verleidt persoonlijke gegevens in te voeren op een misleidende websi

Oplichting via e-mail Adobe Acrobat Sign Request
Phishing/Oplichting

Oplichting via e-mail Adobe Acrobat Sign Request

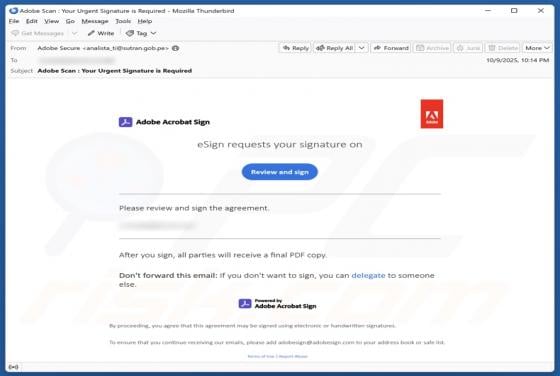
Na inspectie van deze “Adobe Acrobat Sign Request” e-mail hebben we vastgesteld dat het om spam gaat. In dit bericht wordt de ontvanger gevraagd om de overeenkomst te lezen en te ondertekenen. Het doel van deze spamcampagne is om ontvangers te misleiden en hen ertoe te brengen hun inloggegevens vo

ClayRat Malware (Android)
Trojan

ClayRat Malware (Android)

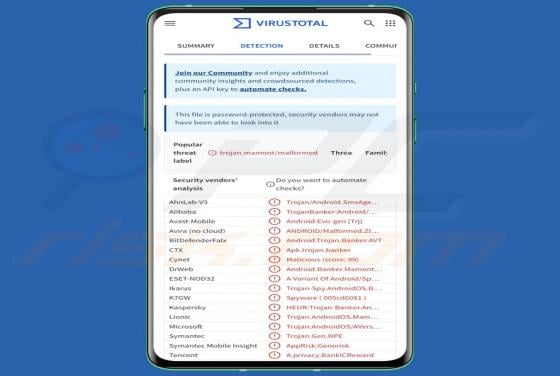
ClayRat is Android-spyware die zich voornamelijk richt op gebruikers in Rusland. Het is vermomd als verschillende populaire apps om nietsvermoedende gebruikers te misleiden en te laten installeren. Zodra een apparaat is geïnfiltreerd, kan de malware verschillende gevoelige informatie vastleggen en

Auronero.co.in Ads
Melding spam

Auronero.co.in Ads

Onze onderzoekers ontdekten de malafide pagina auronero.co[.]in tijdens het browsen op verdachte websites. Na inspectie van deze webpagina kwamen we erachter dat deze pagina browser-meldingsspam en genereert omleidingen naar verschillende (waarschijnlijk onbetrouwbare/schadelijke) sites. Auronero.

SORVEPOTEL Malware
Trojan

SORVEPOTEL Malware

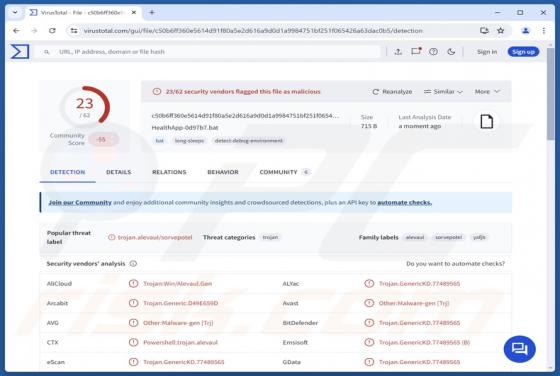
SORVEPOTEL is een stukje kwaadaardige software dat wordt gebruikt om bankgegevens te stelen. Het kan zich snel verspreiden via de WhatsApp berichten-/communicatiedienst. SORVEPOTEL is gebruikt om gebruikers in Brazilië aan te vallen. Deze malware heeft Braziliaanse overheidsinstellingen en organis

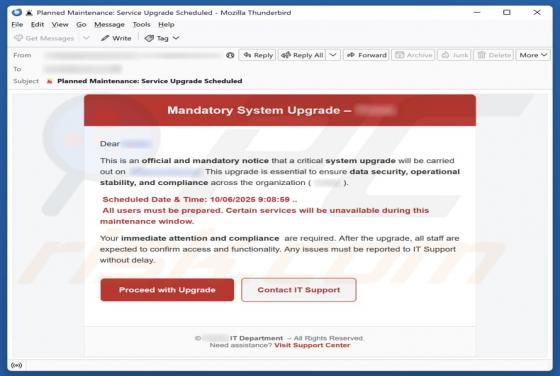
Oplichting via e-mail Mandatory System Upgrade
Phishing/Oplichting

Oplichting via e-mail Mandatory System Upgrade

Onze analyse toont aan dat het om een zwendel e-mail gaat die zich voordoet als een “officiële en verplichte kennisgeving”. Het doel ervan is om ontvangers te misleiden zodat ze een valse website openen en persoonlijke gegevens invoeren. Dit type e-mail wordt beschouwd als phishing. Ontvangers moe

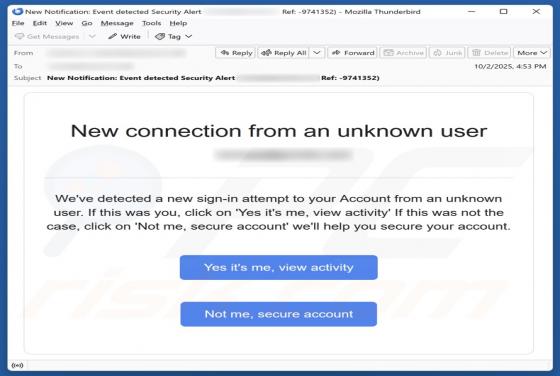
Oplichting via e-mail New Connection From An Unknown User
Phishing/Oplichting

Oplichting via e-mail New Connection From An Unknown User

Na deze e-mail “Nieuwe verbinding van een onbekende gebruiker” te hebben bekeken, hebben we vastgesteld dat het om spam gaat. In dit bericht wordt beweerd dat er een verdachte aanmeldingspoging op het account van de ontvanger is gedetecteerd. Het doel van deze campagne is om ontvangers te misleide