Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

BAGAJAI Ransomware
Ransomware

BAGAJAI Ransomware

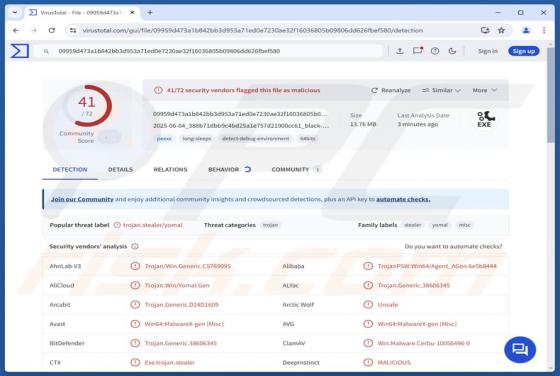
BAGAJAI is een ransomware-achtig programma dat door onze onderzoekers is ontdekt tijdens het beoordelen van nieuwe inzendingen op de website VirusTotal. Dit schadelijke programma maakt deel uit van de MedusaLocker-ransomwarefamilie. Malware binnen deze classificatie werkt door gegevens te versleut

Fantasy Hub RAT (Android)
Trojan

Fantasy Hub RAT (Android)

Fantasy Hub is een Remote Access Trojan (RAT) die zich richt op Android-apparaten. De malware wordt verkocht als Malware-as-a-Service en kan geïnfecteerde apparaten besturen, berichten, contacten en media exfiltreren en inkomende meldingen onderscheppen of manipuleren. Fantasy Hub moet onmiddellij

STD RAT
Trojan

STD RAT

STD is een Remote Access Trojan (RAT). Malware van dit type maakt externe toegang tot en controle over geïnfecteerde apparaten mogelijk. Het eerste ontdekte exemplaar van deze trojan werd gecompileerd op 14 februari 2025. Het STD-programma wordt gebruikt door cybercriminelen die worden gevolgd al

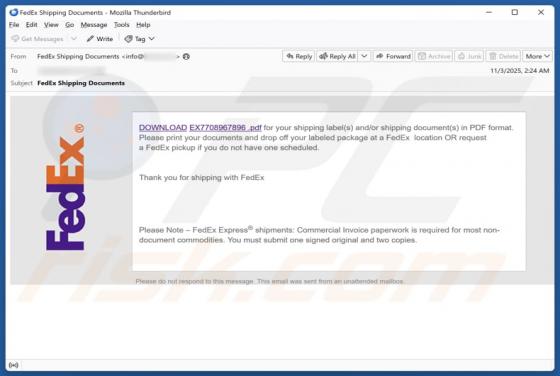
FedEx - Download Shipping Documents Email Oplichting
Phishing/Oplichting

FedEx - Download Shipping Documents Email Oplichting

Ons team heeft de e-mail onderzocht en geconcludeerd dat het een phishingbericht is dat zich voordoet als een bericht van FedEx (een legitiem transportbedrijf). Het doel ervan is om ontvangers te misleiden zodat ze een valse website openen en persoonlijke gegevens invoeren. Deze e-mail moet worden

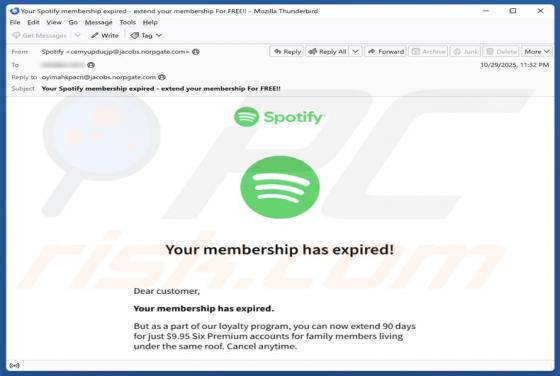
Spotify Membership Has Expired Email Oplichting
Phishing/Oplichting

Spotify Membership Has Expired Email Oplichting

We hebben de e-mail gecontroleerd en vastgesteld dat deze een valse melding van Spotify bevat over een lidmaatschap dat zogenaamd is verlopen. Het is een phishing-e-mail met een link naar een valse website, die oplichters gebruiken om persoonlijke gegevens van nietsvermoedende personen te stelen.

Minecraft RAT
Trojan

Minecraft RAT

Minecraft RAT is een Trojaans paard voor externe toegang, geschreven in C++ en onderdeel van een familie van Discord-gebaseerde RAT's. Het bevat een vermomd Discord-token en een reguliere expressie die overeenkomt met het formaat van Discord-tokens. Cybercriminelen gebruiken Minecraft RAT naast ST

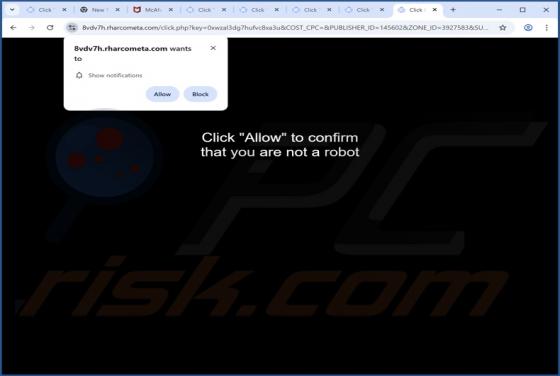
Rharcometa.com Ads
Melding spam

Rharcometa.com Ads

Onze onderzoekers hebben de malafide pagina rharcometa[.]com ontdekt tijdens het onderzoeken van dubieuze websites. Deze webpagina promoot spamberichten in de browser en leidt bezoekers om naar andere, waarschijnlijk onbetrouwbare of schadelijke sites. Rharcometa[.]com en soortgelijke pagina's wor

United States Crypto Reserve ($USCR) Airdrop Oplichting
Phishing/Oplichting

United States Crypto Reserve ($USCR) Airdrop Oplichting

Ons team heeft de website (uscr[.]lat) geïnspecteerd en vastgesteld dat deze reclame maakt voor een valse cryptocurrency-airdrop, die zogenaamd is gelanceerd door de United States Crypto Reserve. Het doel ervan is bezoekers te laten geloven dat ze cryptocurrency kunnen ontvangen. Als u in deze zwe