Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Dante Spyware
Trojan

Dante Spyware

Dante is geavanceerde spyware die wordt gebruikt voor gerichte spionage. De aanvallen maken gebruik van een persistente loader en een backdoor genaamd LeetAgent voor toegang na exploitatie. Dante wordt verspreid via phishing-e-mails die misbruik maken van een kwetsbaarheid in de Chrome-browser. He
Atroposia RAT
Trojan

Atroposia RAT

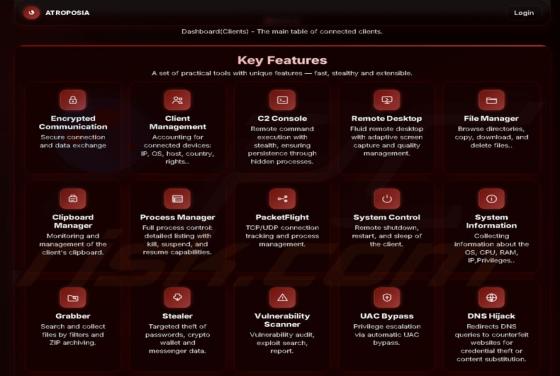
Atroposia is een Trojaans paard voor externe toegang (RAT) dat op ondergrondse forums wordt gepromoot. Het kan onder andere verborgen externe desktopcontrole uitvoeren, inloggegevens en cryptovaluta-wallets stelen, DNS-kapingen uitvoeren en kwetsbaarheden scannen. Als Atroposia op het systeem word

GhostGrab Malware (Android)
Trojan

GhostGrab Malware (Android)

GhostGrab is een Android-malware met een dubbele functie die financiële gegevens steelt en tegelijkertijd geïnfecteerde apparaten in het geheim gebruikt om cryptocurrency te minen. Het verzamelt inloggegevens voor bankieren, kaartgegevens en eenmalige codes (via onderschepte sms-berichten), neemt

Nep Blockchain Vault Protocol Oplichting
Phishing/Oplichting

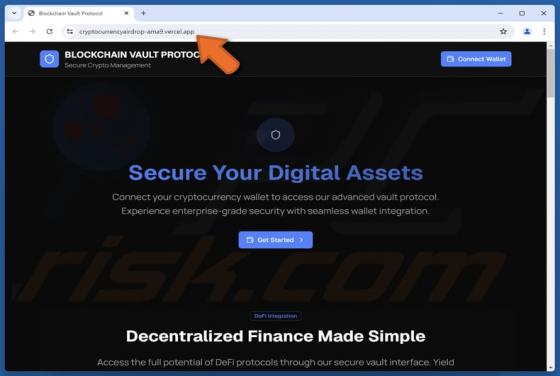
Nep Blockchain Vault Protocol Oplichting

Ons team heeft de website (cryptocurrencyairdrop-ama9.vercel[.]app) geïnspecteerd en vastgesteld dat deze misleiding gebruikt om persoonlijke informatie van nietsvermoedende bezoekers te verkrijgen. Het uiteindelijke doel is om cryptovaluta te stelen. Daarom mag deze frauduleuze website niet worde

Encrypted Fax Document Received Email Oplichting
Phishing/Oplichting

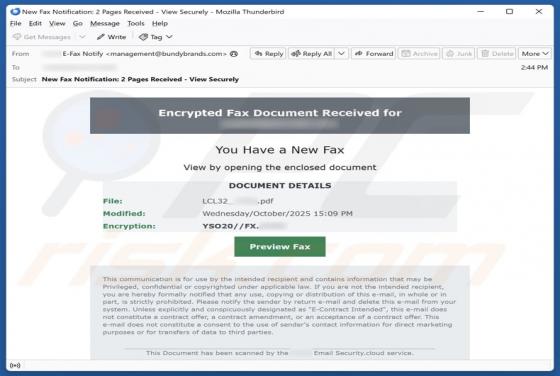
Encrypted Fax Document Received Email Oplichting

Ons team heeft geconcludeerd dat het om een phishing-e-mail gaat die een melding over een versleuteld faxdocument imiteert. Het is bedoeld om ontvangers te misleiden zodat ze een valse website openen en persoonlijke gegevens invoeren. Als u in deze zwendel trapt, kan dit leiden tot accountkaping e

Exodus Wallet Verification Email Oplichting
Phishing/Oplichting

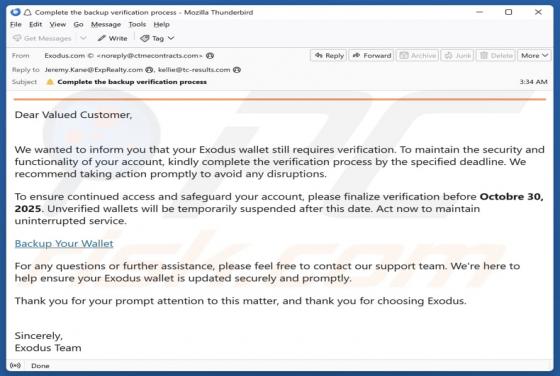
Exodus Wallet Verification Email Oplichting

Ons team heeft de e-mail geanalyseerd en geconcludeerd dat het een vals bericht is dat zich voordoet als een verificatiemelding van Exodus Wallet. Deze scam-e-mail bevat een link naar een misleidende pagina die is gemaakt om persoonlijke gegevens te verzamelen. Dergelijke scams staan bekend als ph

Meta Ads Critical Copyright Violations Email Oplichting
Phishing/Oplichting

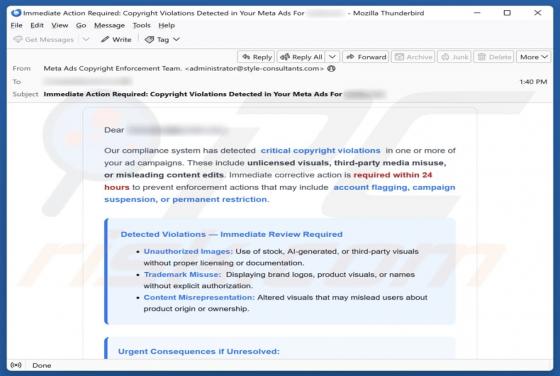
Meta Ads Critical Copyright Violations Email Oplichting

We hebben de e-mail onderzocht en vastgesteld dat het om een poging tot phishing gaat. De oplichters achter deze e-mail doen zich voor als medewerkers van Meta om ontvangers te laten geloven dat er sprake is van schendingen van het auteursrecht. Hun doel is om via een misleidende website persoonli

AI-POWERED IQ TEST Oplichting
Phishing/Oplichting

AI-POWERED IQ TEST Oplichting

Ons team heeft de site onderzocht en geconcludeerd dat deze een valse IQ-test bevat om nietsvermoedende bezoekers te misleiden en hen kwaadaardige opdrachten te laten uitvoeren. Deze oplichtingssite maakt gebruik van een techniek die ClickFix heet. Gebruikers moeten deze misleidende website vermij

Herodotus Malware (Android)
Trojan

Herodotus Malware (Android)

Herodotus is Android-malware die apparaten overneemt en probeert echte menselijke handelingen na te bootsen om op gedrag gebaseerde beveiligingscontroles te omzeilen. Het is al gebruikt bij aanvallen in Italië en Brazilië, en er is al een Malware-as-a-Service-model aangekondigd. Er zijn aanwijzing