Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Miasfj App Ongewenste toepassing
Mogelijk Ongewenste Applicatie

Miasfj App Ongewenste toepassing

We hebben Miasfj App geïnspecteerd en ontdekt dat het een ongewenste toepassing is zonder duidelijk doel of functionaliteit en Legion Loader malware bevat. Het installeren van Miasfj App kan leiden tot ernstige privacy en beveiligingsrisico's. Daarom moeten gebruikers het installeren van Miasfj Ap
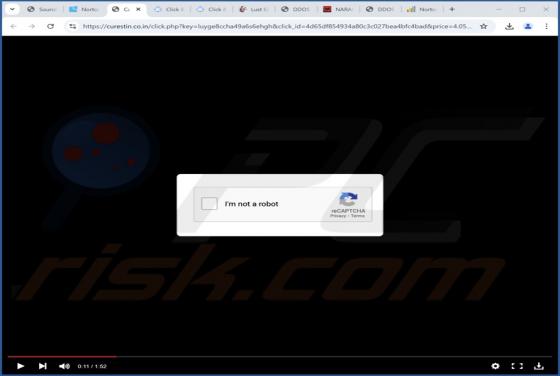
Curestin.co.in Ads
Melding spam

Curestin.co.in Ads

Ons onderzoeksteam ontdekte de curestin.co[.]in bedrieglijke pagina tijdens het browsen op dubieuze websites. Na onderzoek van deze webpagina ontdekten we dat deze browser notificatie spam promoot en omleidingen genereert naar andere (waarschijnlijk onbetrouwbare/gevaarlijke) sites. De meerderhei

VanHelsing Ransomware
Ransomware

VanHelsing Ransomware

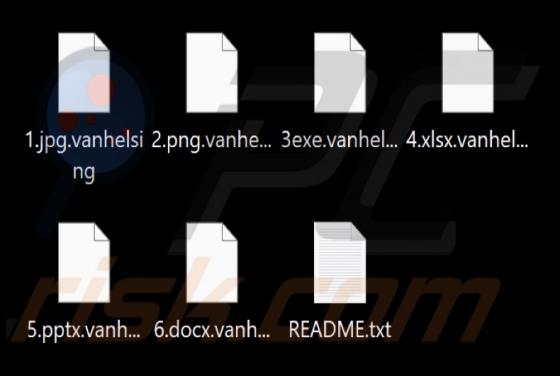
VanHelsing is een ransomware-type programma. Het versleutelt bestanden en eist betaling voor de ontsleuteling. VanHelsing-aanvallen maken ook gebruik van dubbele afpersingstactieken, d.w.z. slachtoffers onder druk zetten om te betalen door ze te bedreigen met het lekken van gegevens. Op onze test

SuperBlack Ransomware
Ransomware

SuperBlack Ransomware

SuperBlack is een kwaadaardig programma dat waarschijnlijk is gebouwd op LockBit 3.0 ransomware. SuperBlack is een ransomware-type programma dat gegevens versleutelt en betaling eist voor de ontsleuteling. Op ons testsysteem versleutelde het bestanden en voegde het aan hun bestandsnamen een exten

Error_Code: GUI45WGV0001 POP-UP Zwendel
Phishing/Oplichting

Error_Code: GUI45WGV0001 POP-UP Zwendel

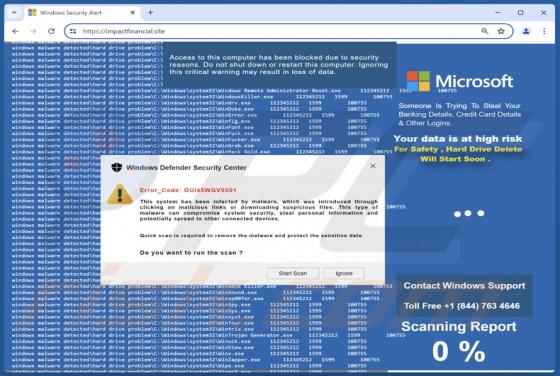
Tijdens het doorzoeken van verdachte websites ontdekte ons onderzoeksteam de "Error_Code: GUI45WGV0001" zwendel. Na onderzoek hebben we vastgesteld dat het om oplichterij voor technische ondersteuning gaat. Gebruikers worden gewaarschuwd dat hun computer is geïnfecteerd en worden aangespoord om on

Anubi (Anubis) Ransomware
Ransomware

Anubi (Anubis) Ransomware

We hebben Anubi (Anubis) geïnspecteerd en vastgesteld dat het ransomware is die identiek is aan Louis, Innok en BlackPanther. Het versleutelt bestanden en voegt de ".Anubi" extensie toe aan de bestanden. Het verandert ook de bureaubladachtergrond en geeft een losgeldbrief ("Anubi_Help.txt"). Daarn

GKICKG Ransomware
Ransomware

GKICKG Ransomware

Ons onderzoeksteam heeft GKICKG ransomware gevonden tijdens het doorzoeken van bestanden die waren ingediend op de VirusTotal website. Ransomware versleutelt gegevens en vraagt losgeld voor de ontsleuteling. Op onze testmachine versleutelde dit schadelijke programma bestanden en voegde ".{slachto

Squidoor Backdoor
Trojan

Squidoor Backdoor

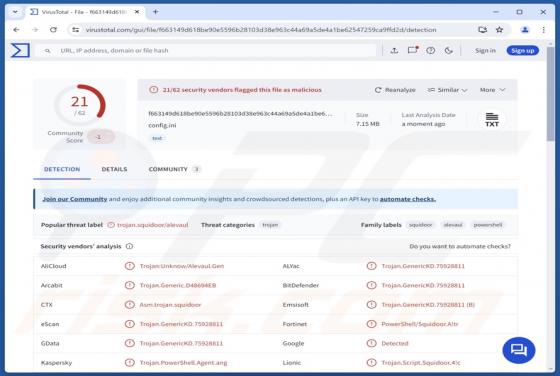
Squidoor is een backdoor-type malware die gericht is op Windows- en Linux-besturingssystemen (besturingssystemen). Programma's binnen deze classificatie openen "achterdeuren" in doelmachines om ze voor te bereiden op verdere infectie en sommige kunnen zelfs payload-malware downloaden/installeren.

Zsszyy Ransomware
Ransomware

Zsszyy Ransomware

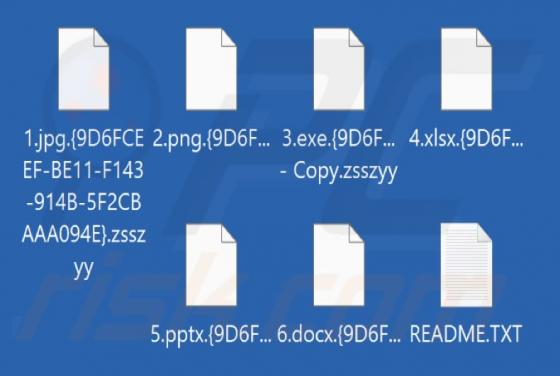
Zsszyy is ransomware die ons team heeft ontdekt tijdens het inspecteren van malware samples die zijn ingediend bij VirusTotal. Ut is identiek aan andere ransomware die bekend staat als Tianrui, Hush, en MoneyIsTime. Het doel van Zsszyy is om bestanden te versleutelen. Het voegt ook de ID van het s

Highlevelnetwork.co.in Ads
Melding spam

Highlevelnetwork.co.in Ads

Highlevelnetwork.co[.]in is een malafide webpagina die door onze onderzoekers is ontdekt tijdens een routineonderzoek naar verdachte sites. Na inspectie leerden we dat deze pagina browser notificatie spam onderschrijft en omleidingen naar andere (waarschijnlijk onbetrouwbare/gevaarlijke) websites