
Wat voor soort fraude is "Vendor Registration And Partnership Process"
Phishing/OplichtingOok bekend als: Vendor Registration And Partnership Process phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort fraude is "Vendor Registration And Partnership Process"?
We hebben deze e-mail onderzocht en vastgesteld dat het om fraude gaat. De e-mail is vermomd als een uitnodiging voor leveranciersregistratie van ExxonMobil Corporation en richt zich op bedrijven en professionals wereldwijd. Het doel is om ontvangers te betrekken bij uitgebreide correspondentie die uiteindelijk leidt tot verzoeken om geld, gevoelige documenten of zakelijke bankgegevens. Deze e-mail moet volledig worden genegeerd.
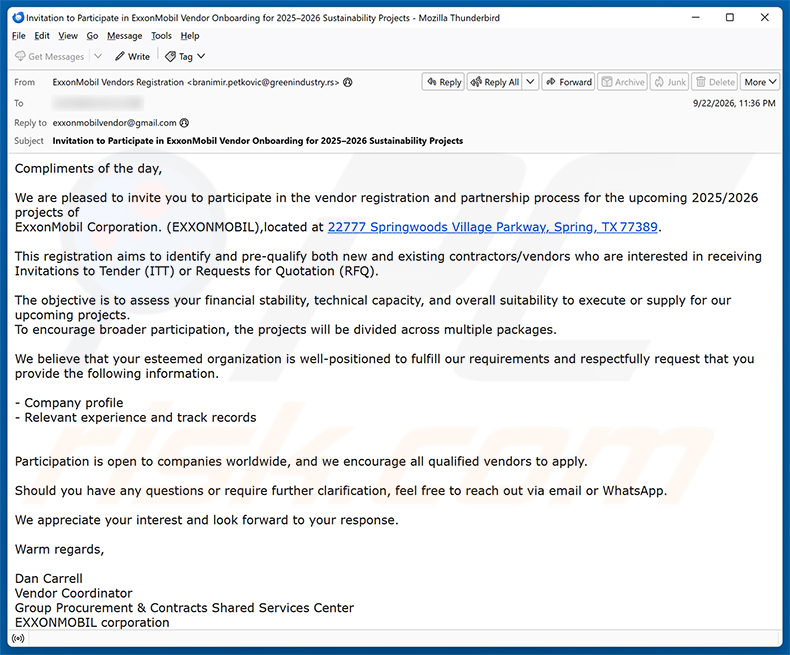
Overzicht van de "Vendor Registration And Partnership Process" e-mailfraude
De e-mail doet zich voor als een officiële mededeling van ExxonMobil Corporation, waarin het bedrijf van de ontvanger wordt uitgenodigd zich als leverancier te registreren voor komende duurzaamheidsprojecten in 2025/2026. Er wordt gevraagd om een bedrijfsprofiel en relevante ervaring, waarbij dit wordt voorgesteld als een standaard prekwalificatieprocedure.
Dit is een klassieke voorschotfraude. Zodra een ontvanger reageert, leggen de oplichters contact en beginnen zij te vragen om documentatie, nalevingscertificaten, registratieformulieren of vooraf te betalen verwerkingskosten. Elke stap trekt het slachtoffer dieper mee, waarbij de eisen steeds verder oplopen terwijl het beloofde contract nooit werkelijkheid wordt.
Iedereen die hierop ingaat, loopt het risico geld te verliezen aan verzonnen kosten. Naast financiële schade stelt reageren gevoelige bedrijfsgegevens, persoonlijk identificeerbare informatie of zakelijke bankgegevens bloot aan de oplichters, die deze kunnen misbruiken voor verdere fraude.
ExxonMobil Corporation is een legitiem bedrijf en heeft niets met deze fraude te maken. Cybercriminelen gebruiken simpelweg de naam en het werkelijke adres van het bedrijf om geloofwaardig over te komen. Het daadwerkelijke adres van de afzender en het antwoordadres in deze e-mail zijn op geen enkele wijze verbonden aan ExxonMobil.
| Naam | Vendor Registration And Partnership Process phishingfraude |
| Soort Bedreiging | Phishing, Fraude, Social Engineering, Oplichting |
| Valse Claim | De organisatie van de ontvanger is geselecteerd om deel te nemen aan de leveranciersregistratie- en prekwalificatieprocedure van ExxonMobil Corporation voor komende duurzaamheidsprojecten in 2025/2026 |
| Vermomming | Officiële uitnodiging voor leveranciersregistratie van ExxonMobil Corporation |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Verspreidingsmethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privégegevens, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
E-mailfraude in het algemeen
Concluderend is de "Vendor Registration And Partnership Process" e-mail een frauduleuze voorschotfraude waarbij ExxonMobil Corporation wordt geïmiteerd. Het doel is om bedrijven mee te lokken in een nep-registratieprocedure voor leveranciers die uiteindelijk kosten, gevoelige documenten of financiële informatie eist. Ontvangers moeten niet reageren en de e-mail onmiddellijk verwijderen.
Dit soort fraude kan ook worden gebruikt om malware te verspreiden, waarbij cybercriminelen soms schadelijke bijlagen of links in vervolgberichten opnemen zodra er contact met een doelwit is gelegd.
Meer voorbeelden van vergelijkbare frauduleuze e-mails zijn Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer en Clearing Inactive Email Accounts.
Hoe infecteren spamcampagnes computers?
Cybercriminelen verspreiden malware vaak door schadelijke bestanden aan e-mails toe te voegen. Deze bijlagen kunnen vele vormen aannemen, waaronder uitvoerbare bestanden, Microsoft Office-documenten, PDF-bestanden, archieven zoals ZIP of RAR, JavaScript en vergelijkbare bestandstypen. Het openen van een dergelijk bestand, of het inschakelen van ingebouwde functies zoals schadelijke macro-opdrachten, kan een malware-installatie in gang zetten.
In sommige gevallen bevat de e-mail een link in plaats van een bijlage. Die link kan direct leiden tot het downloaden van een bestand, of naar een webpagina die bezoekers moet misleiden om malware handmatig te downloaden en uit te voeren. In beide gevallen is doorgaans enige vorm van interactie van de gebruiker vereist voordat de infectie kan plaatsvinden.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met ongevraagde e-mails, vooral die van onbekende afzenders. Open geen bijlagen en volg geen links in verdachte berichten, ongeacht of de e-mail beweert afkomstig te zijn van een persoon of een bekende organisatie.
Download software en updates alleen van officiële bronnen, zoals websites van ontwikkelaars of betrouwbare appwinkels. Vermijd illegale software, onofficiële krakingstools en sleutelgeneratoren, omdat deze vaak worden gebruikt om malware te verbergen.
Houd uw besturingssysteem en alle geïnstalleerde applicaties up-to-date. Gebruik een betrouwbaar antivirusprogramma en scan uw apparaat regelmatig. Als u al een verdachte bijlage hebt geopend, raden wij aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventuele bedreigingen te verwijderen.
Tekst in de "Vendor Registration And Partnership Process" e-mail:
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Vendor Registration And Partnership Process phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
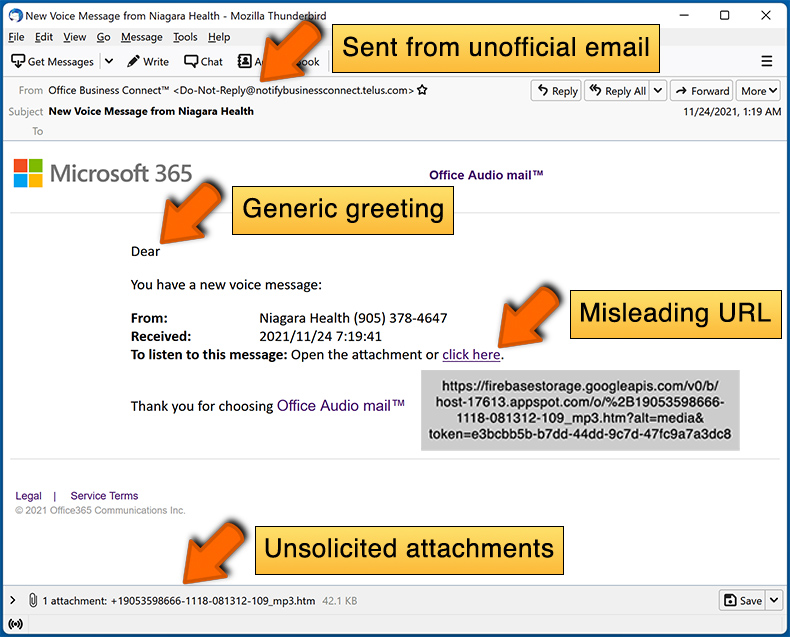
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Frauduleuze e-mails zoals deze worden in één keer naar grote aantallen ontvangers verstuurd en zijn niet individueel gericht. Oplichters verzamelen e-mailadressen via verschillende methoden, waaronder datalekken, nepwebsites en vergelijkbare bronnen.
Ik heb mijn persoonlijke gegevens verstrekt nadat ik door deze e-mail ben misleid, wat moet ik doen?
Wijzig alle wachtwoorden die mogelijk zijn blootgesteld. Als u bankgegevens, financiële bedrijfsinformatie of identiteitsdocumenten hebt gedeeld, neem dan zo snel mogelijk contact op met de betreffende instanties of autoriteiten.
Ik heb een schadelijk bestand gedownload en geopend dat als bijlage bij een e-mail was gevoegd, is mijn computer geïnfecteerd?
Uitvoerbare bestanden kunnen een systeem compromitteren op het moment dat ze worden geopend. Documenttypen zoals PDF's of Word-bestanden vereisen doorgaans extra interactie, zoals het inschakelen van macro's of het uitvoeren van een ingebouwd installatieprogramma, voordat malware actief kan worden. Het risiconiveau hangt af van het bestandsformaat en de handelingen van de gebruiker.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Alleen het lezen van een bericht is veilig. Voor een infectie is interactie met de inhoud van de e-mail vereist, zoals het openen van een bijlage of het klikken op een schadelijke link. Uw computer loopt geen risico als u alleen de tekst leest.
Verwijdert Combo Cleaner malware-infecties die in e-mailbijlagen aanwezig waren?
Combo Cleaner kan de overgrote meerderheid van bekende malware-infecties detecteren en verwijderen. Het uitvoeren van een volledige systeemscan wordt aanbevolen, omdat geavanceerde bedreigingen mogelijk een diepere analyse vereisen om volledig te worden geïdentificeerd en verwijderd.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie