
BambooToken-malware verwijderen uit het besturingssysteem
TrojanOok bekend als: BambooToken backdoor

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is BambooToken?
BambooToken is een backdoor-achtige malware die aanvallers heimelijke, externe toegang geeft tot geïnfecteerde Windows- en Linux-systemen. Het werd ontdekt door Black Lotus Labs, de afdeling voor dreigingsonderzoek bij Lumen, en is waarschijnlijk actief sinds ten minste februari 2023.
De malware wordt gebruikt bij gerichte aanvallen, voornamelijk tegen organisaties en servers in Azië en, in mindere mate, Zuid-Amerika. Wat het ongewoon maakt, is de manier waarop het communiceert met zijn operators - in plaats van standaard webverkeer maakt het gebruik van MQTT, een berichtenprotocol dat normaal gesproken wordt gebruikt door slimme apparaten en andere Internet of Things-hardware.
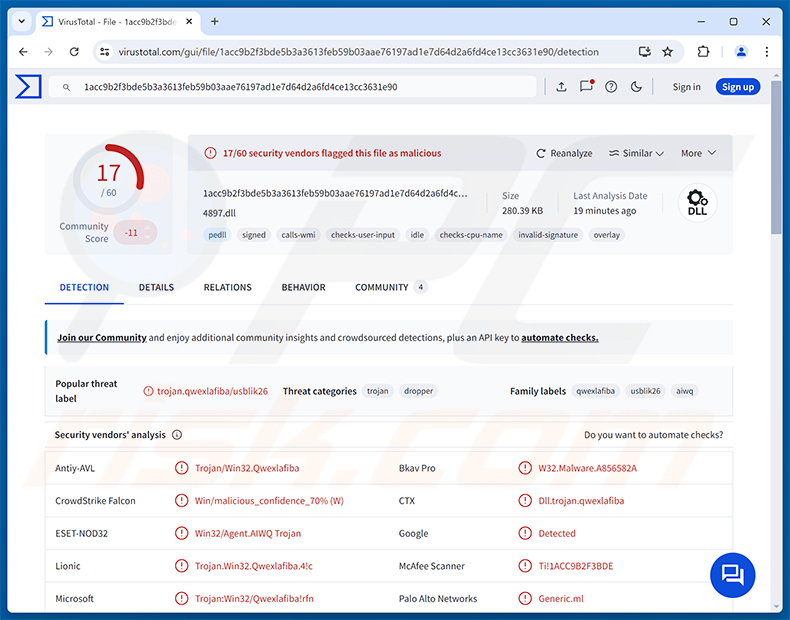
Overzicht van BambooToken
Op Windows wordt BambooToken geladen via een legitiem programma genaamd OnKey, gemaakt door Tendyron. OnKey werkt met USB-beveiligingstokens die worden gebruikt om de identiteit van een persoon te bevestigen, en het is populair in Chinese bank- en overheidsnetwerken. De aanvallers plaatsen een kwaadaardig bestand genaamd OnKeyToken_KEB.dll naast het echte OnKey-programma, dat het vervolgens zonder vragen laadt.
Deze truc staat bekend als DLL side-loading. Omdat het programma dat het laden uitvoert legitiem en correct ondertekend is, is de infectie moeilijker op te sporen. Lumen merkt op dat het certificaat voor code-ondertekening van Tendyron niet gecompromitteerd lijkt te zijn - de aanvallers misbruiken simpelweg een bestand dat kwetsbaar is voor deze techniek. Eén variant deed zich ook voor als software van Zhuhai Kingsoft Office, een Chinese ontwikkelaar van kantoorsoftware.
Eerdere versies van BambooToken (2023) communiceerden met de server van de aanvaller via gewoon webverkeer. Versies uit 2024 en 2025 zijn overgestapt op MQTT. Met deze opzet praat de geïnfecteerde computer nooit rechtstreeks met de echte server van de aanvaller - berichten gaan via een tussenpersoon, een "broker", die de rest van de infrastructuur van de aanvaller verbergt en het verkeer moeilijker te traceren maakt.
De mogelijkheden van BambooToken
Zodra het draait, verzamelt BambooToken informatie over het geïnfecteerde systeem en stuurt deze naar de aanvaller. Dit omvat details over het besturingssysteem, de processor, het geheugen, het MAC-adres, het openbare IP-adres, het serienummer en zelfs de originele Windows-productsleutel, verzameld via Windows Management Instrumentation.
Daarna wacht de malware op commando's. Aanvallers kunnen een command shell op het apparaat openen, wat hen in wezen in staat stelt om uit te voeren wat ze willen. Ze kunnen ook bestanden downloaden van het slachtoffer, nieuwe bestanden op het systeem uploaden en bestanden verwijderen. De malware meldt zich regelmatig bij zijn operators, zodat ze weten welke machines online zijn.
BambooToken is gebouwd om te worden uitgebreid met plug-ins. Tot nu toe is er slechts één plug-in geïdentificeerd - deze controleert elke vijf seconden welke antivirusproducten op de computer draaien en rapporteert dit aan de aanvallers. Onderzoekers denken dat deze waarschijnlijk als eerste is ingezet om de operators te helpen voorkomen dat hun andere tools aan beveiligingssoftware worden blootgesteld.
Geplande functies en Linux-versie
Overgebleven code in één sample wijst op functies die de ontwikkelaars later mogelijk zullen toevoegen. Deze omvatten een keylogger (om toetsaanslagen te registreren), toegang tot het klembord, het opnemen van audio en het vastleggen van beelden van de webcam en het scherm. Deze functies waren niet actief in de geanalyseerde samples, maar ze tonen de richting aan die het project mogelijk zal nemen.
Een Linux-versie van BambooToken werd voor het eerst waargenomen in december 2025. Deze biedt dezelfde kernfuncties als de Windows-versie (command shell, bestandsbewerkingen en het verzamelen van systeeminformatie) en leek op dat moment nog in ontwikkeling te zijn.
Het is vermeldenswaard dat de ontwikkelaars er zorg voor droegen om hun sporen te verbergen. Samples bevatten valse builddetails die suggereren dat ze op zeer oude software zijn gecompileerd, en sommige waarden zijn opzettelijk gevarieerd zodat de bestanden geen eenvoudig te detecteren vingerafdruk zouden delen.
| Naam | BambooToken backdoor |
| Type Dreiging | Backdoor, Trojan |
| Detectienamen | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Volledige Lijst (VirusTotal) |
| Symptomen | Backdoors zijn ontworpen om heimelijk de computer van het slachtoffer binnen te dringen en stil te blijven, waardoor er geen bepaalde symptomen duidelijk zichtbaar zijn op een geïnfecteerde machine. |
| Distributiemethoden | DLL side-loading via legitieme software, gecompromitteerde servers en netwerkapparaten, gerichte aanvallen. |
| Schade | Gestolen gegevens, externe controle over het geïnfecteerde systeem, aanvullende infecties, compromittering van servers en verbonden netwerken. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Conclusie
BambooToken stelt aanvallers in staat om geïnfecteerde machines stiekem te besturen, commando's uit te voeren, bestanden in en uit te verplaatsen en de aanwezige beveiligingssoftware bij te houden. Aangezien slachtoffers software-ontwikkelaars en servers achter mobiele apps omvatten, kan één enkele infectie ook de klanten en gebruikers van die organisaties in gevaar brengen. Als BambooToken op een systeem wordt aangetroffen, moet het onmiddellijk worden verwijderd. Meer voorbeelden van backdoors zijn SparroWocky, Mistic en Beagle.
Hoe is BambooToken op mijn computer terechtgekomen?
BambooToken wordt niet verspreid via massale spamcampagnes. Het wordt gebruikt bij gerichte aanvallen, en op Windows wordt het gestart door het kwaadaardige bestand OnKeyToken_KEB.dll te side-loaden in het OnKey-programma van Tendyron. Onderzoekers vermoeden dat de aanvallers OnKey hebben gekozen omdat het waarschijnlijk al aanwezig is in de netwerken die zij aanvallen. Eerdere samples begonnen met een bestand genaamd update.log, dat de malware rechtstreeks in het geheugen laadde.
De telemetrie van Lumen toonde ongeveer een dozijn gecompromitteerde organisaties aan, waaronder backend-servers voor mobiele apps, een GitLab-server in Hongkong, een softwarebedrijf gerelateerd aan smartwatches in Vietnam, een hotel, een advocatenkantoor, een financiële organisatie en een cryptovaluta-website. Onderzoekers observeerden ook routers in Singapore, Cambodja en Vietnam die communiceerden met de servers van de aanvallers, na internetbrede scans die er waarschijnlijk op gericht waren om beheerservices van routers te misbruiken.
Over het algemeen verkrijgen de aanvallers achter dit soort malware initiële toegang door kwetsbaarheden in blootgestelde servers en netwerkapparaten te misbruiken, gestolen inloggegevens te gebruiken of phishing-e-mails naar werknemers te sturen. Eenmaal binnen plaatsen ze de malware naast vertrouwde software zodat deze opgaat in de normale activiteit.
Hoe kunt u de installatie van malware voorkomen?
Houd uw besturingssysteem, applicaties en netwerkapparaten (vooral routers) up-to-date en verander de standaardwachtwoorden op elk apparaat dat aan het internet is blootgesteld. Wees voorzichtig met onverwachte e-mails, bijlagen en links, zelfs wanneer ze afkomstig lijken te zijn van collega's of bekende bedrijven. Download software alleen van officiële websites en vertrouwde appstores.
Gebruik een gerenommeerd beveiligingsprogramma en scan uw systeem regelmatig. Organisaties moeten ook letten op ongebruikelijk netwerkverkeer, zoals onverwachte MQTT-verbindingen vanaf werkstations en servers. Als u denkt dat uw computer al geïnfecteerd is, raden we aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om geïnfiltreerde malware automatisch te verwijderen.
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is BambooToken?
- STAP 1. Handmatige verwijdering van BambooToken-malware.
- STAP 2. Controleer of uw computer schoon is.
Hoe verwijdert u malware handmatig?
Handmatige verwijdering van malware is een ingewikkelde taak - meestal is het het beste om antivirus- of anti-malwareprogramma's dit automatisch te laten doen. Om deze malware te verwijderen raden we aan om Combo Cleaner Antivirus voor Windows te gebruiken.
Als u malware handmatig wilt verwijderen, is de eerste stap het identificeren van de naam van de malware die u probeert te verwijderen. Hier is een voorbeeld van een verdacht programma dat op de computer van een gebruiker draait:
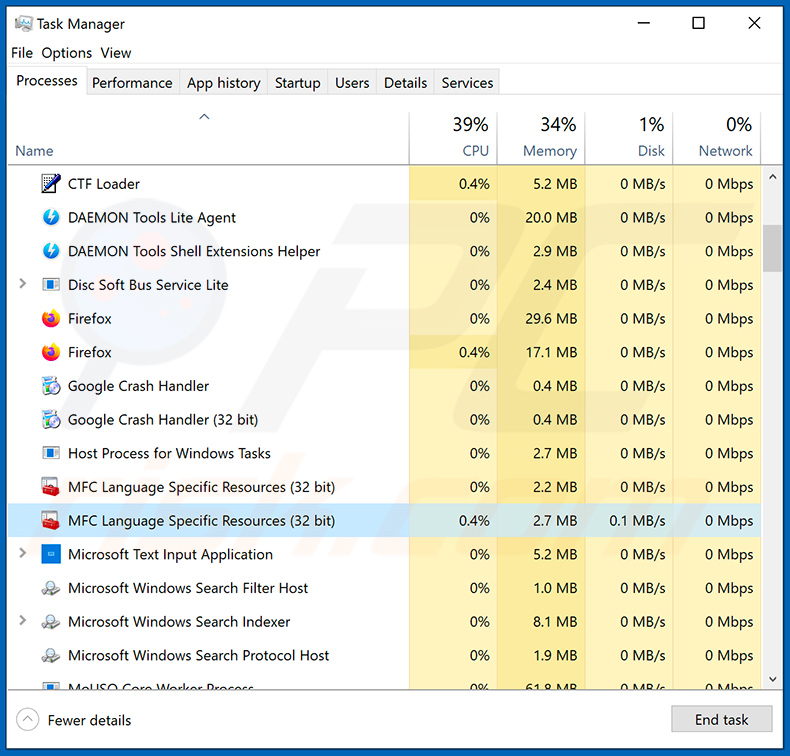
Als u de lijst met programma's die op uw computer draaien hebt gecontroleerd, bijvoorbeeld met behulp van Taakbeheer, en een programma hebt geïdentificeerd dat er verdacht uitziet, dient u met deze stappen door te gaan:
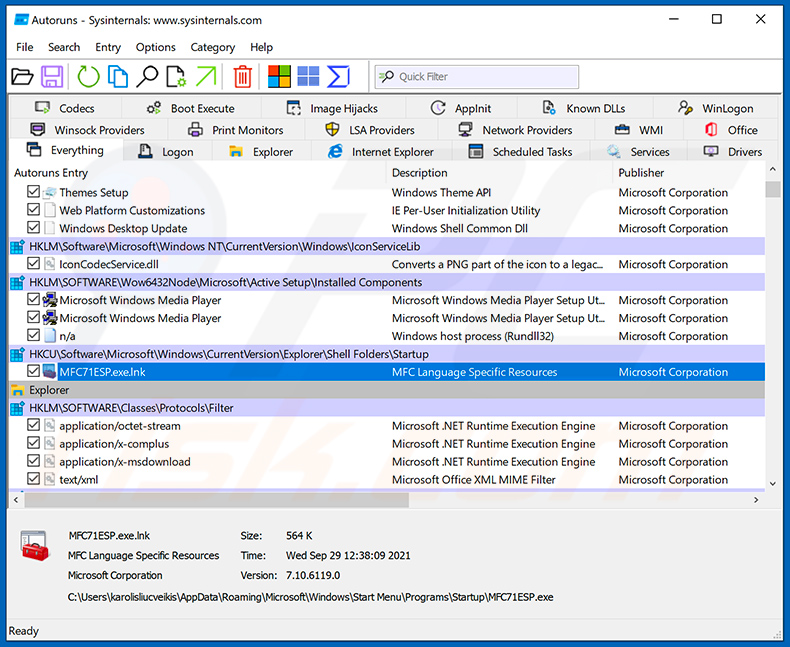
 Download een programma genaamd Autoruns. Dit programma toont automatisch startende applicaties, Register- en bestandssysteemlocaties:
 Start uw computer opnieuw op in de Veilige Modus:
Gebruikers van Windows XP en Windows 7: Start uw computer op in de Veilige Modus. Klik op Start, klik op Afsluiten, klik op Opnieuw opstarten, klik op OK. Druk tijdens het opstartproces van uw computer meerdere keren op de F8-toets op uw toetsenbord totdat u het menu Geavanceerde Opties van Windows ziet, en selecteer vervolgens Veilige Modus met Netwerkmogelijkheden uit de lijst.
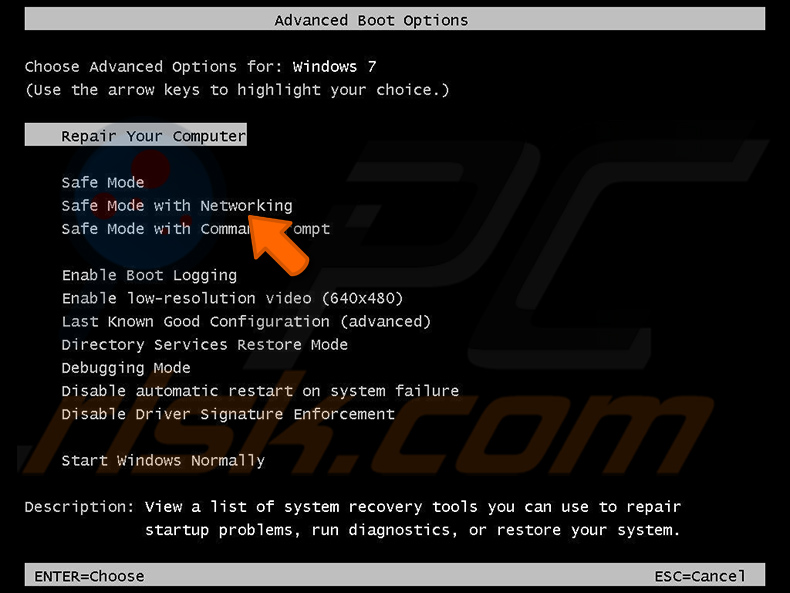
Video die laat zien hoe u Windows 7 opstart in "Veilige Modus met Netwerkmogelijkheden":
Gebruikers van Windows 8: Start Windows 8 op in Veilige Modus met Netwerkmogelijkheden - Ga naar het Startscherm van Windows 8, typ Geavanceerd, selecteer in de zoekresultaten Instellingen. Klik op Geavanceerde opstartopties, selecteer in het geopende venster "Algemene pc-instellingen" Geavanceerd opstarten.
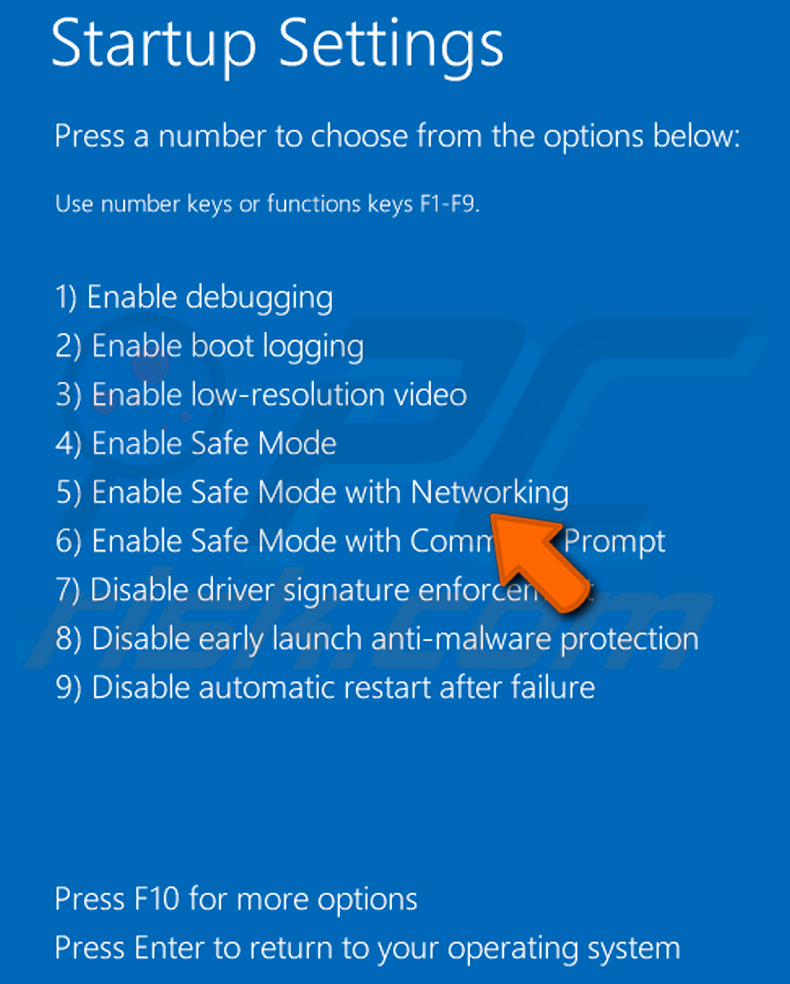
Klik op de knop "Nu opnieuw opstarten". Uw computer start nu opnieuw op in het "menu Geavanceerde opstartopties". Klik op de knop "Problemen oplossen" en klik vervolgens op de knop "Geavanceerde opties". Klik in het scherm met geavanceerde opties op "Opstartinstellingen".
Klik op de knop "Opnieuw opstarten". Uw pc start opnieuw op in het scherm Opstartinstellingen. Druk op F5 om op te starten in Veilige Modus met Netwerkmogelijkheden.
Video die laat zien hoe u Windows 8 opstart in "Veilige Modus met Netwerkmogelijkheden":
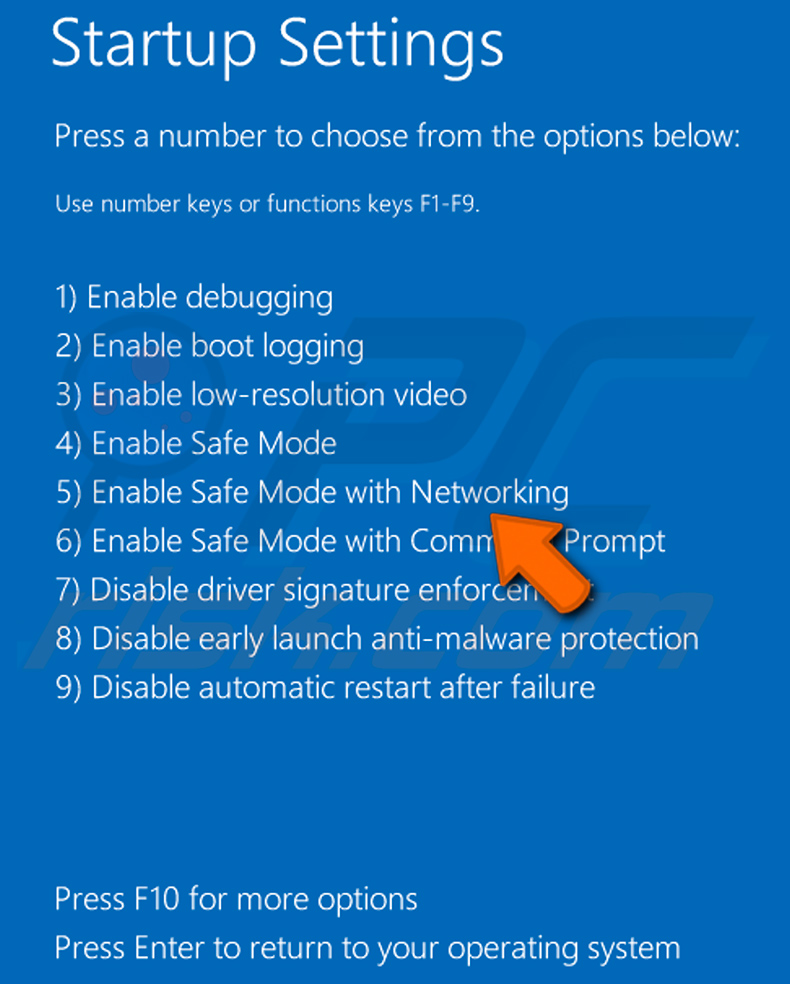
Gebruikers van Windows 10: Klik op het Windows-logo en selecteer het Aan/uit-pictogram. Klik in het geopende menu op "Opnieuw opstarten" terwijl u de "Shift"-toets op uw toetsenbord ingedrukt houdt. Klik in het venster "kies een optie" op "Problemen oplossen", selecteer vervolgens "Geavanceerde opties".
Selecteer in het menu met geavanceerde opties "Opstartinstellingen" en klik op de knop "Opnieuw opstarten". In het volgende venster dient u op de "F5"-toets op uw toetsenbord te klikken. Hierdoor wordt uw besturingssysteem opnieuw opgestart in de veilige modus met netwerkmogelijkheden.
Video die laat zien hoe u Windows 10 opstart in "Veilige Modus met Netwerkmogelijkheden":
 Pak het gedownloade archief uit en voer het bestand Autoruns.exe uit.
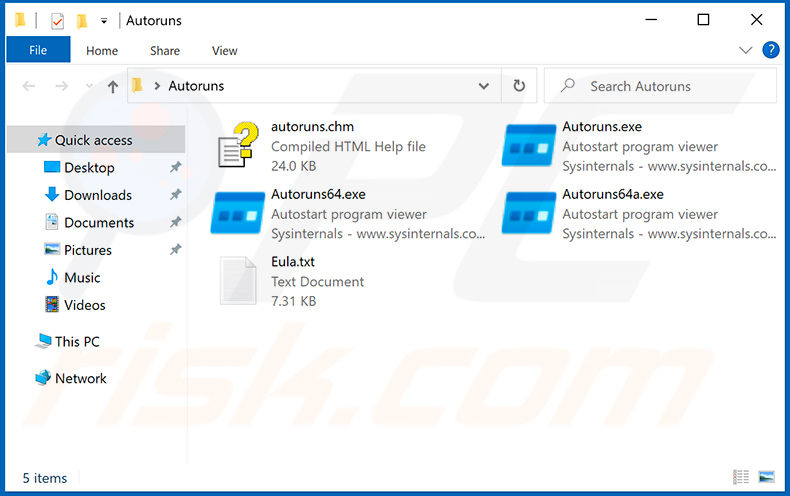
 Klik in de Autoruns-applicatie bovenaan op "Options" en schakel de opties "Hide Empty Locations" en "Hide Windows Entries" uit. Klik na deze procedure op het pictogram "Refresh".
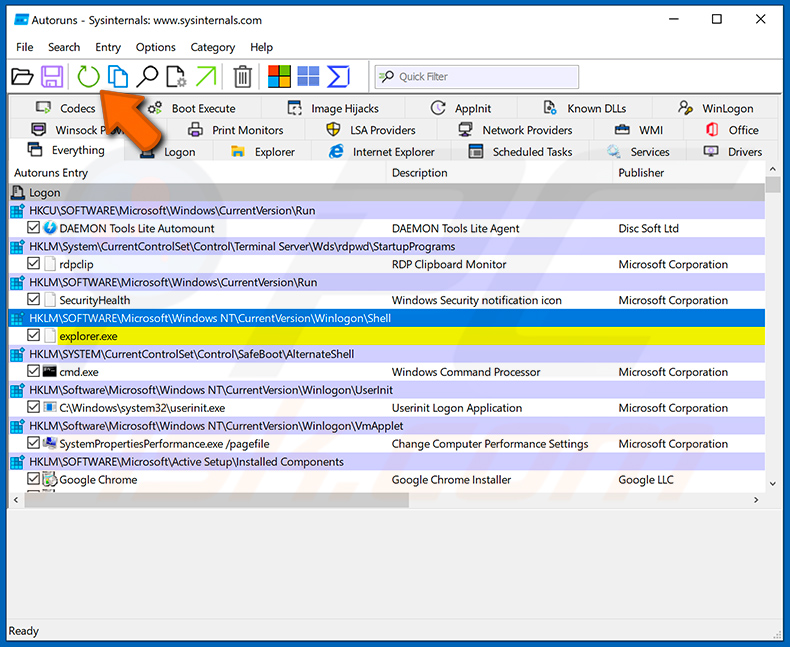
 Controleer de lijst die door de Autoruns-applicatie wordt verstrekt en zoek het malwarebestand dat u wilt verwijderen.
U dient het volledige pad en de naam ervan te noteren. Houd er rekening mee dat sommige malware procesnamen verbergt onder legitieme Windows-procesnamen. In dit stadium is het erg belangrijk om te voorkomen dat u systeembestanden verwijdert. Nadat u het verdachte programma dat u wilt verwijderen hebt gevonden, klikt u met de rechtermuisknop op de naam ervan en kiest u "Delete".
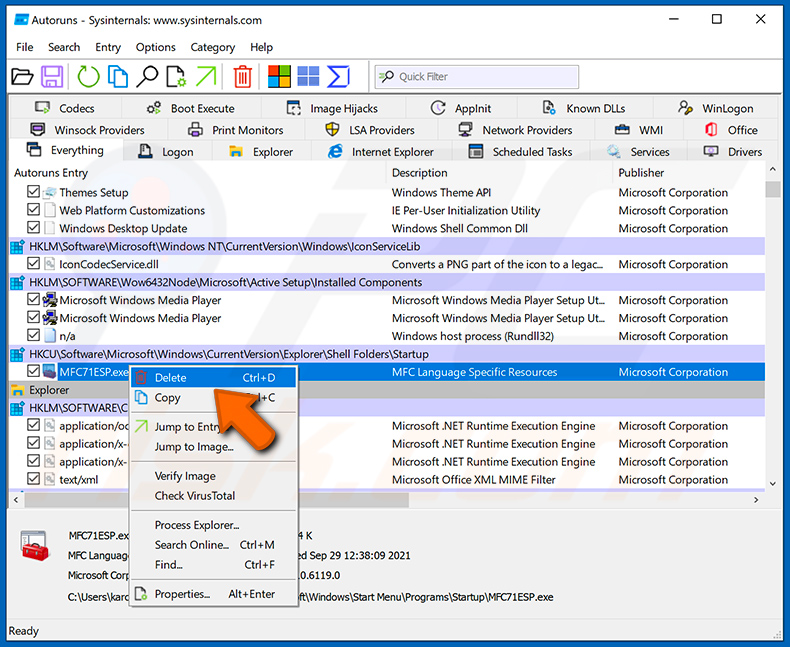
Na het verwijderen van de malware via de Autoruns-applicatie (dit zorgt ervoor dat de malware niet automatisch wordt uitgevoerd bij de volgende systeemstart), dient u op uw computer naar de malwarenaam te zoeken. Zorg ervoor dat u verborgen bestanden en mappen inschakelt voordat u verdergaat. Als u de bestandsnaam van de malware vindt, zorg er dan voor dat u deze verwijdert.
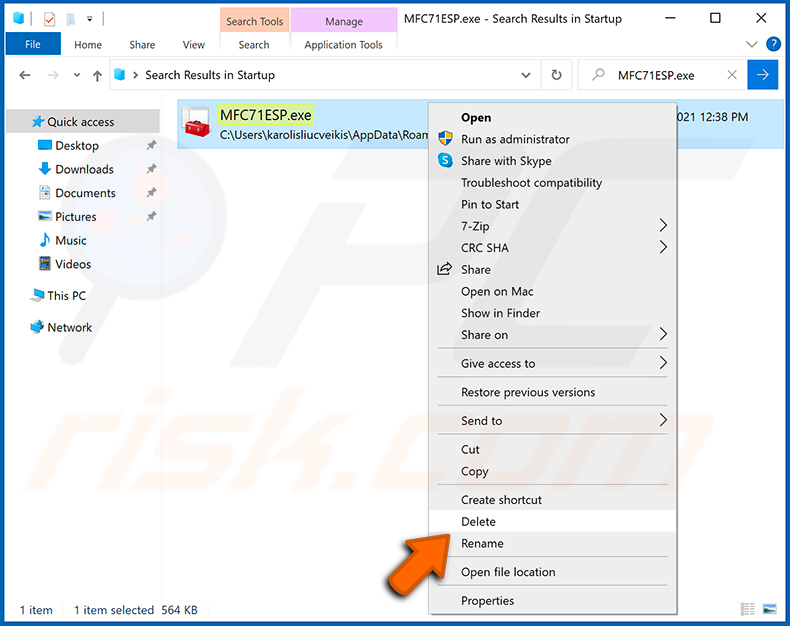
Start uw computer opnieuw op in de normale modus. Het volgen van deze stappen zou alle malware van uw computer moeten verwijderen. Houd er rekening mee dat het handmatig verwijderen van dreigingen geavanceerde computervaardigheden vereist. Als u deze vaardigheden niet heeft, laat het verwijderen van malware dan over aan antivirus- en anti-malwareprogramma's.
Deze stappen werken mogelijk niet bij geavanceerde malware-infecties. Zoals altijd is het beter om infectie te voorkomen dan om later te proberen malware te verwijderen. Om uw computer veilig te houden, installeert u de nieuwste updates voor het besturingssysteem en gebruikt u antivirussoftware. Om er zeker van te zijn dat uw computer vrij is van malware-infecties, raden we aan deze te scannen met Combo Cleaner Antivirus voor Windows.
Veelgestelde Vragen (FAQ)
Mijn computer is geïnfecteerd met BambooToken-malware, moet ik mijn opslagapparaat formatteren om er vanaf te komen?
Formatteren verwijdert BambooToken, maar het wist ook elk bestand op de schijf. Het is beter om eerst een scan uit te voeren met een gerenommeerd beveiligingsprogramma zoals Combo Cleaner. In zakelijke omgevingen moet het incident ook worden gemeld aan het IT- of beveiligingsteam, aangezien andere systemen op het netwerk mogelijk getroffen zijn.
Wat zijn de grootste problemen die BambooToken-malware kan veroorzaken?
BambooToken geeft aanvallers toegang op afstand tot het geïnfecteerde apparaat, waardoor ze commando's kunnen uitvoeren, bestanden kunnen stelen en aanvullende malware kunnen plaatsen. Op servers en ontwikkelsystemen kan dit leiden tot datalekken en aanvallen op de klanten en gebruikers van de organisatie.
Wat is het doel van BambooToken-malware?
Het doel van BambooToken is om een verborgen kanaal open te houden naar geïnfecteerde machines zodat aanvallers informatie kunnen verzamelen, bestanden kunnen verplaatsen en commando's kunnen uitvoeren wanneer ze maar willen. Het plug-insysteem stelt operators in staat om nieuwe functies toe te voegen, mogelijk inclusief keylogging en het vastleggen van webcam- of schermbeelden.
Hoe is BambooToken-malware op mijn computer terechtgekomen?
Op Windows wordt BambooToken geladen door een kwaadaardig DLL-bestand te side-loaden in het legitieme OnKey-programma van Tendyron. Het wordt gebruikt bij gerichte aanvallen op organisaties en servers, voornamelijk in Azië, in plaats van verspreid te worden naar thuisgebruikers via spam of valse downloads.
Beschermt Combo Cleaner mij tegen malware?
Ja. Combo Cleaner kan de meeste bekende malware-infecties detecteren en verwijderen. Aangezien heimelijke dreigingen zoals BambooToken zich kunnen verbergen in legitieme software, wordt aangeraden om een volledige systeemscan uit te voeren om er zeker van te zijn dat er niets achterblijft.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie