

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
HSBC Email Virusverwijderingsgids
Wat is HSBC e-mail virus?
Het 'HSBC e-mail virus' is weer een andere email-spamcampagne die lijkt op ADP Invoice, Barclays Secured Message, Sage Invoice, en vele andere. Deze campagne is ontwikkeld om een trojan-virus genaamd TrickBot te verspreiden. In de e-mails staat dat een betaling niet verwerkt is en worden de gebruikers aangemoedigd om een bijgevoegd MS Word-document te openen voor meer informatie. Dit is een oplichting - éénmaal geopend downloadt en installeert de bijlage heimelijk malware.
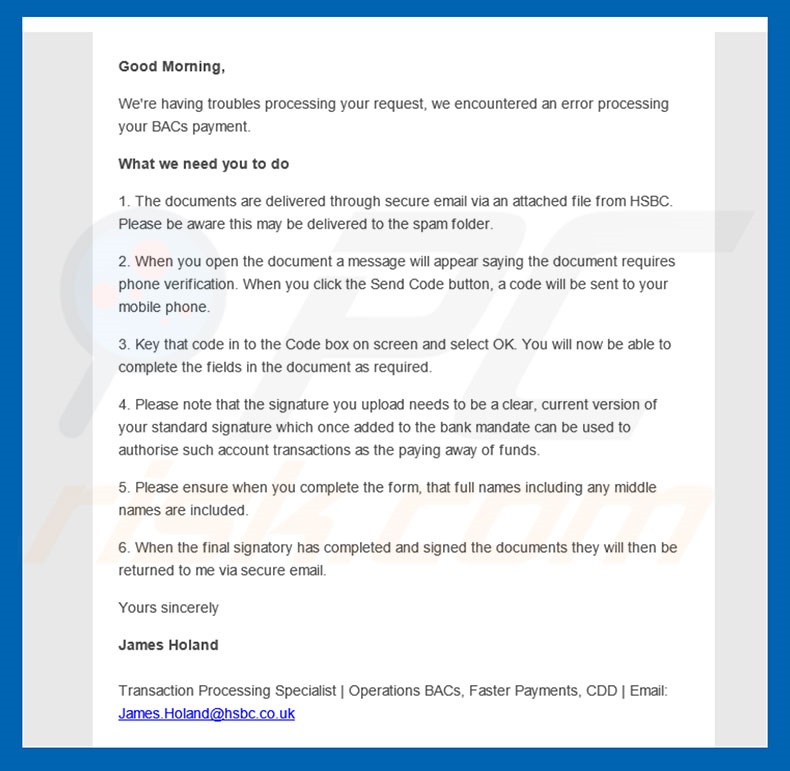
Ten eerste is HSBC één van de grootste banken ter wereld en heeft het niets te maken met deze email-spamcampagne. De cybercriminelen verbergen zich achter deze naam om de nietsvermoedende gebruikers te misleiden om de bijlage te openen. Zoals hierboven vermeld, vermeldt de e-mail dat een betaling niet verwerkt kon worden en moedigt het de gebruiker aan om het bijgevoegde document te openen en een aantal stappen uit te voeren om dit probleem op te lossen. Zoals gezegd, dit is oplichterij. de cybercriminelen gebruiken de namen van legitieme bedrijven en overheidsinstanties, omdat het veel eenvoudiger is om de gebruikers te misleiden om bestanden te openen die ontvangen zijn van mensen of bedrijven met bekende namen (in dit geval een grote bank). TrickBot is een zeer gevaarlijk virus. Na systeeminfiltratie kaapt het de browsers en wijzigt het de bezochte websites zodat de ingevoerde logins/wachtwoorden verzonden worden naar een externe server die beheerd wordt door de ontwikkelaars van TrickBot. Daarom kunnen de cybercriminelen toegang krijgen tot de privéaccounts van de gebruikers, waaronder sociale netwerken, banken, enzovoort. De cybercriminelen streven ernaar om zoveel mogelijk inkomsten te verkrijgen, en dus is de kans groot dat deze mensen zullen profiteren van alle verkregen informatie. Daarom kan de aanwezigheid van TrickBot-malware leiden tot ernstige privacyschendingen en aanzienlijk financieel verlies. Als u onlangs bijlagen hebt geopend die via een "HSBC Email Virus" -spamcampagne verspreid zijn, dan moet u het systeem onmiddellijk scannen met een legitieme anti-virus/anti-spyware suite en alle gedetecteerde bedreigingen verwijderen.
| Naam | HSBC bankvirus |
| Bedreigingstype | Trojan, wachtwoord-stelend virus, banking malware, spyware |
| Symptomen | Trojans zijn ontworpen om heimelijk in de computer van het slachtoffer te infiltreren en te wachten, dus er zijn geen specifieke symptomen duidelijk zichtbaar op een geïnfecteerde machine. |
| Verspreidingsmethoden | Geïnfecteerde e-mailbijlagen, kwaadaardige online advertenties, social engineering, softwarecracks. |
| Schade | Gestolen bankgegevens, wachtwoorden, identiteitsdiefstal, de computer van het slachtoffer wordt toegevoegd aan een botnet. |
| Verwijdering |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Er zijn veel trojan-virussen die gelijkaardigheden vertonen met TrickBot (waaronder bijvoorbeeld, LokiBot, Emotet, Adwind, en FormBook). Net als bij het HSBC Email Virus worden deze virussen ook verspreid via email-spamcampagnes. Bovendien zijn de meeste trojans ontworpen om persoonlijke informatie vast te leggen. Sommigen verspreiden echter andere virussen (meestal ransomware). In elk geval vormen ze allemaal een directe bedreiging voor uw privacy en surfveiligheid.
Hoe besmette het HSBC Email Virus mijn computer?
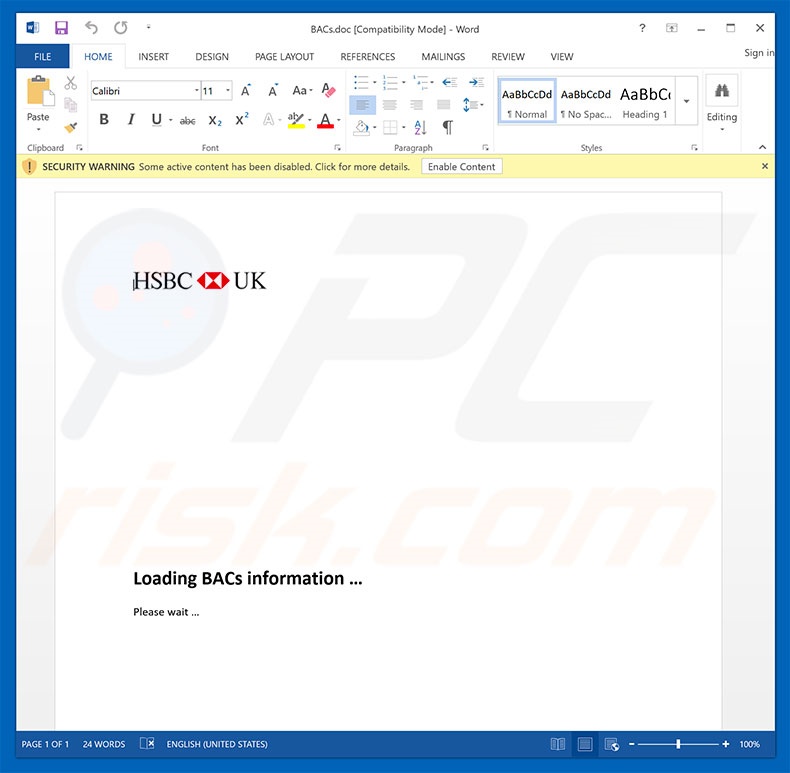
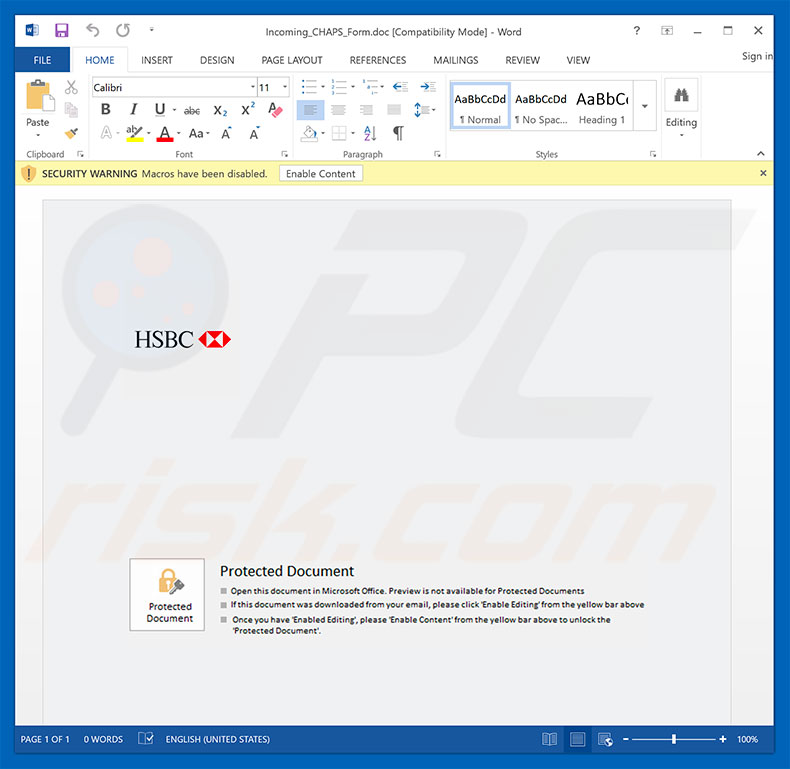
Zoals hierboven vermeld, verspreidt het "HSBC Email Virus" een kwaadaardig MS Word-document. Na het openen van dit bestand worden de gebruikers aangemoedigd macro-opdrachten in te schakelen (anders wordt de inhoud niet correct weergegeven), maar dit is een truc - door macro's in te schakelen, staan de gebruikers het document toe om opdrachten uit te voeren die heimelijk TrickBot downloaden en installeren. Deze verspreidingsmethode heeft echter een groot probleem: de documenten kunnen de malware alleen maat downloaden als de gebruiker ze opent met het MS Word-programma. Als het bestand met een andere app wordt geopend, dan wordt er geen malware gedownload. Bovendien richt TrickBot zich alleen op het Microsoft Windows-besturingssysteem - als u een ander platform gebruikt, bent u veilig.
Hoe de installatie van malware te vermijden?
Beperkte kennis en onzorgvuldig gedrag zijn de belangrijkste redenen voor computerinfecties - de sleutel tot veiligheid is voorzichtigheid. Daarom is het erg belangrijk om goed op te letten wanneer u op het internet surft. Denk twee keer na voordat u e-mailbijlagen opent. Als het bestand irrelevant lijkt of een verdache afzender bevat, dan mag het nooit geopend worden. De 2010 en nieuwere MS Office-versies zijn ontwikkeld om nieuwe documenten te openen in de modus "Beschermde weergave". Dit voorkomt het downloaden en installeren van malware. Daarom is het gebruik van oude versies riskant. We raden u ook sterk aan om een gerenommeerde anti-virus/anti-spyware suite geïnstalleerd te hebben en te gebruiken. Als u de bijlage "HSBC Email Virus" al hebt geopend, dan raden we u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om de geïnfiltreerde malware automatisch te verwijderen.
Tekst in de "HSBC Email Virus" e-mail:
Onderwerp: Belangrijk: problemen bij het verwerken van BAC's-betaling
Goedemorgen,
Er zijn problemen opgetreden bij het verwerken van uw verzoek. Er is een fout opgetreden bij het verwerken van uw BAC-betaling.
Wat u moet doen
1. De documenten worden geleverd via een beveiligde e-mail via een bijgevoegd bestand van HSBC. Houd er rekening mee dat dit afgeleverd kan worden in de map Spam.
2. Wanneer u het document opent, dan verschijnt er een bericht dat het document een telefoonverificatie vereist. Wanneer u op de knop Code verzenden klikt, dan wordt een code naar uw mobiele telefoon verzonden.
3. Voer die code in in het codevak op het scherm en selecteer OK. U kunt nu de velden in het document naar wens invullen.
4. Houd er rekening mee dat de handtekening die u uploadt, een duidelijke, actuele versie van uw standaardhandtekening moet zijn die, éénmaal toegevoegd aan het bankmandaat, gebruikt kan worden om rekeningtransacties als het terugbetalen van geld te autoriseren.
5. Zorg ervoor dat wanneer u het formulier invult, de volledige namen inclusief de eventuele middelste namen opgenomen zijn.
6. Wanneer de laatste ondertekenaar de documenten heeft ingevuld en ondertekend, dan worden deze via de beveiligde e-mail aan mij geretourneerd.
Hoogachtend
James Holand
Specialist voor transactieverwerking | Operationele BAC's, snellere betalingen, CDD | E-mail: James.Holand@hsbc.co.uk
Kwaadaardige bijlage verspreid via de "HSBC Email Virus" spamcampagne:
Tweede variant van het "HSBC Email Virus":
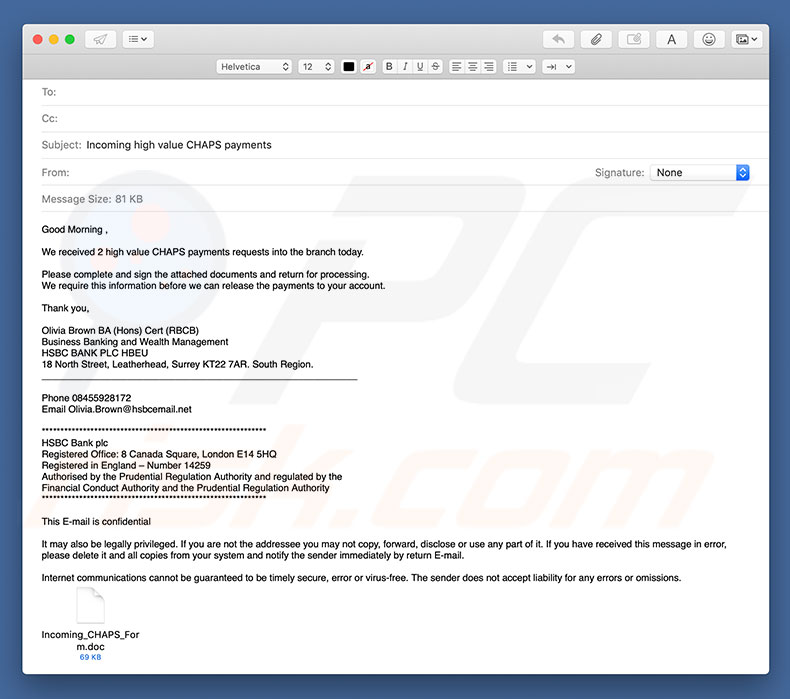
Tekst in deze e-mail:
Betreft: Inkomende CHAPS-betalingen
Goedemorgen,
We hebben vandaag 2 hoogwaardige CHAPS-betalingsverzoeken in de branche ontvangen.
Gelieve de bijgevoegde documenten in te vullen en te ondertekenen en terug te sturen voor verwerking.
We hebben deze informatie nodig voordat we de betalingen op uw account kunnen vrijgeven.
Danku,
Olivia Brown BA (Hons) Cert (RBCB)
Bedrijfsbankieren en vermogensbeheer
HSBC BANK PLC HBEU
18 North Street, Leatherhead, Surrey KT22 7AR. Regio Zuid.
___________________________
Telefoon 08455928172
E-mail Olivia.Brown@hsbcemail.net
************************** **********
HSBC Bank plc
Geregistreerd kantoor: 8 Canada Square, London E14 5HQ
Geregistreerd in Engeland - Nummer 14259
Geautoriseerd door de Prudential Regulation Authority en gereguleerd door de
Financial Conduct Authority en de Prudential Regulation Authority
************************** **********
Deze e-mail is vertrouwelijk
Het kan ook wettelijk bevoorrecht zijn. Als u niet de geadresseerde bent, dan mag u het niet kopiëren, doorsturen, openbaar maken of gebruiken. Als u dit bericht ten onrechte hebt ontvangen, verwijder dit en alle kopieën van uw systeem en stel de afzender hiervan per e-mail onmiddellijk op de hoogte.
Van internetcommunicatie kan niet gegarandeerd worden dat deze tijdig veilig, foutloos of virusvrij is. De afzender aanvaardt geen aansprakelijkheid voor eventuele fouten of weglatingen.
Screenshot van de kwaadaardige bijlage die door de tweede variant van het "HSBC Email Virus" verspreid wordt:
Derde variant van het "HSBC Email Virus":
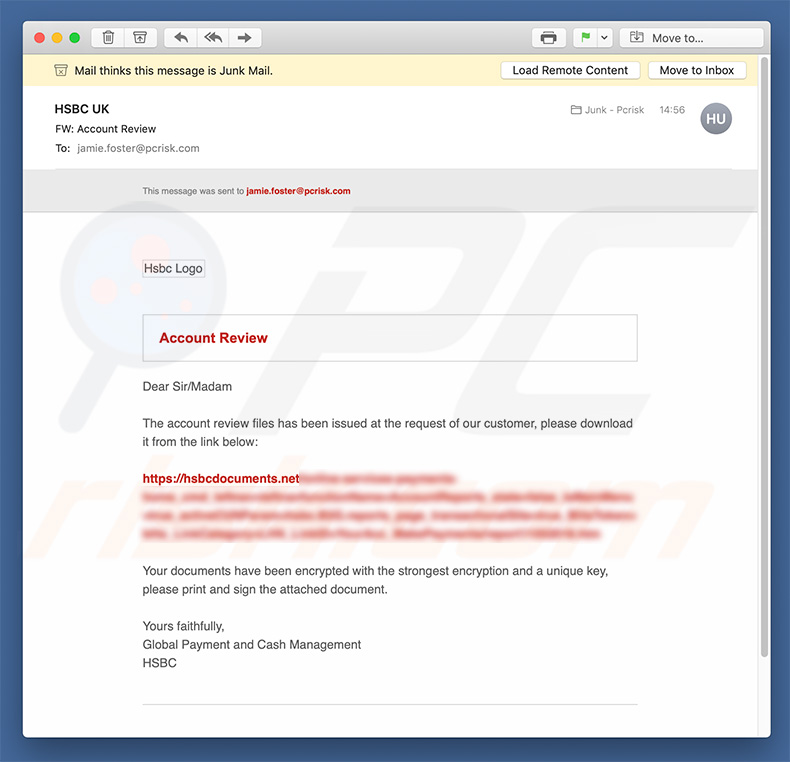
Tekst in deze e-mail:
Onderwerp: Accountcontrole
Accountoverzicht
Geachte heer mevrouw
De accountcontrolebestanden zijn op verzoek van onze klant uitgegeven. Download deze via de onderstaande link:
hxxps: //hsbcdocuments.net / .............
Uw documenten zijn gecodeerd met de sterkste codering en een unieke sleutel. Druk het bijgevoegde document af en onderteken het.
Met vriendelijke groet,
Wereldwijd betalings- en cashbeheer
HSBC
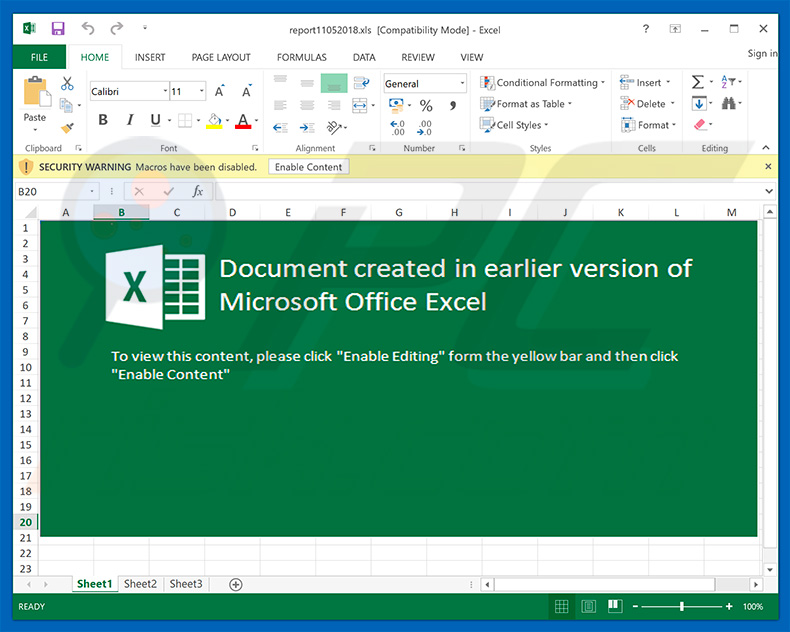
Screenshot van de kwaadaardige bijlage verspreid door de derde variant van het "HSBC Email Virus":
Nog een andere variant van de HSBC email-spamcampagne:
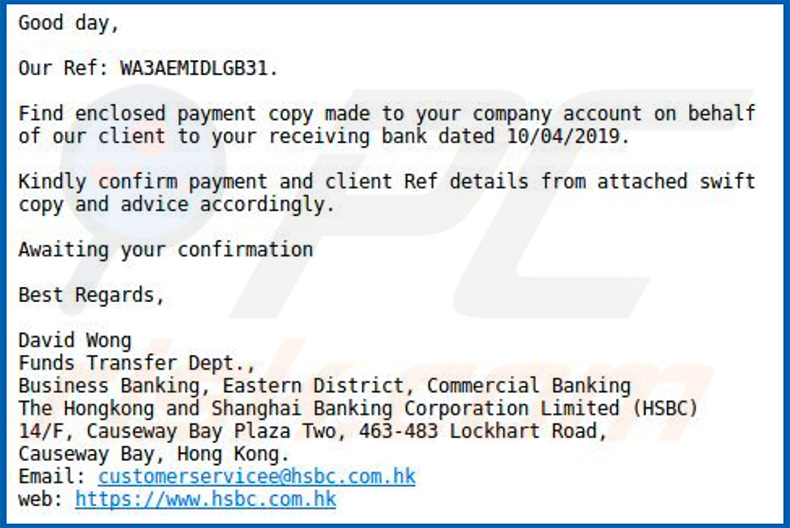
Tekst in deze e-mail:
Goededag, onze ref: WA3AEMIDLGB31.
Zoek een bijgevoegde betalingskopie die op onze bedrijfsaccount gemaakt is namens onze klant naar uw ontvangende bank van 10/04/2019. Bevestig de betaling en klant Ref details van snelle kopie en advies dienovereenkomstig.
In afwachting van uw bevestiging
Beste wensen,
David Wong Funds Transfer Dept., Business Banking, Eastern District, Commercial Banking The Hongkong and Shanghai Banking Corporation Limited (1-1SBC 14 / F, Causeway Bay Plaza Two, 463-483 Lockhart Road, Causeway Bay, Hong Kong E-mail: customerserviceeOhsbcpcom .hk web: hxxps: //www.hsbc.com.hk
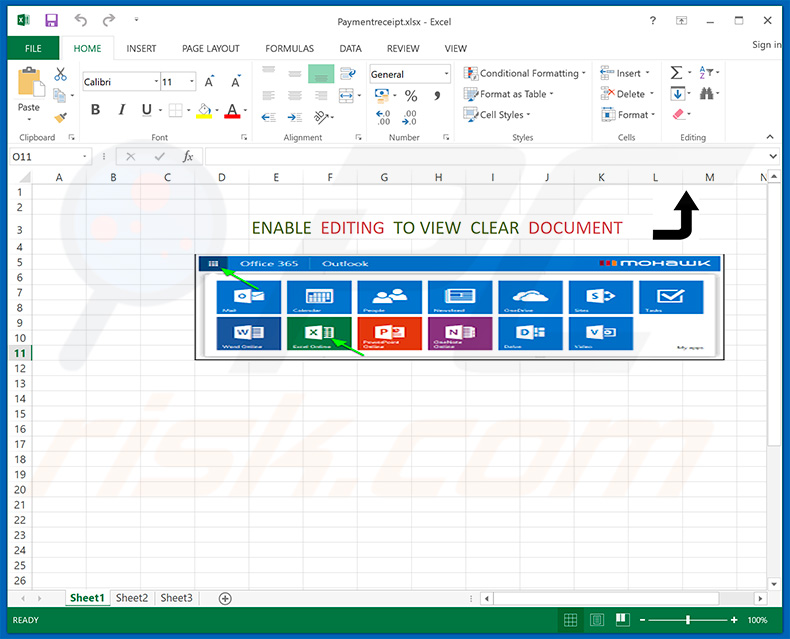
Screenshot van de kwaadaardige Microsoft Excel bijlage ("Paymentreceipt.xlsx"):
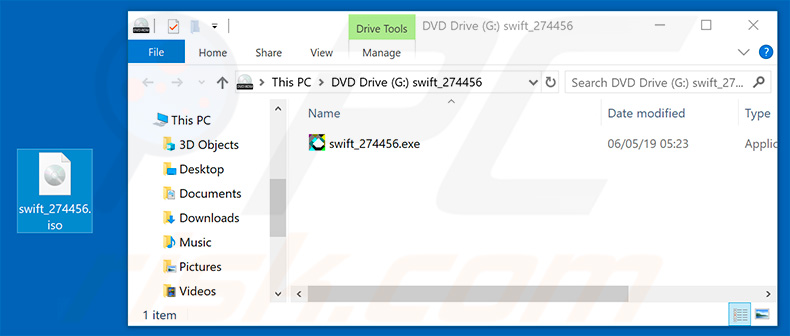
Nog een andere variant van de "HSBC" email-spamcampagne. Deze variant verspreid de NanoCore trojan voor externe toegang en de bijlage is "swift_274456.iso", die het bestand "swift_274456.exe" bevat.
Screenshot van de misleidende e-mail:
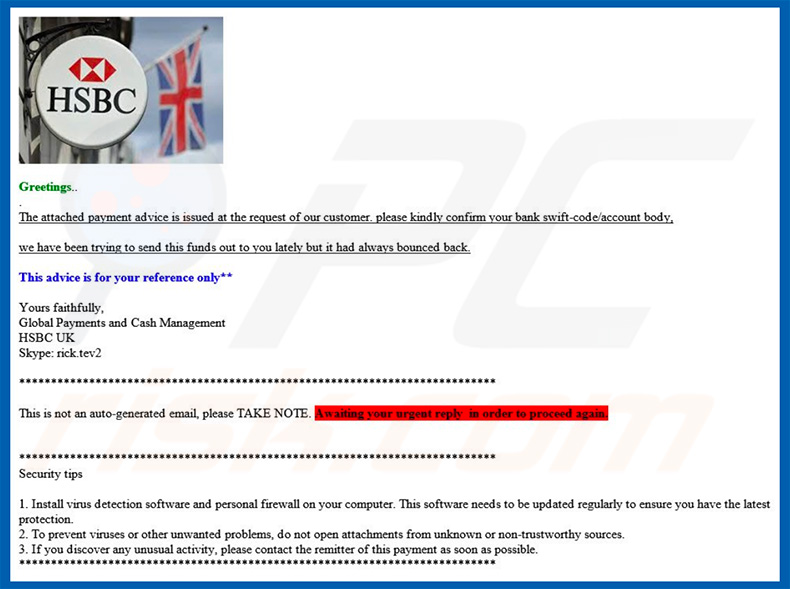
Tekst in deze e-mail:
Groeten .. Het bijgevoegde betalingsadvies wordt uitgegeven op verzoek van onze klant. Bevestig alstublieft uw bankcode of rekeninginstantie,
We hebben de laatste tijd geprobeerd om dit geld naar u te sturen, maar het is altijd teruggekeerd.
Dit advies is alleen ter referentie **
Met vriendelijke groet,
Wereldwijde betalingen en cashmanagement
HSBC UK
Skype: rick.tev2
Dit is geen automatisch gegenereerde e-mail, LET OP. In afwachting van uw dringende antwoord om door te gaan.
Beveiligingstips
1. Installeer een virusdetectiesoftware en een persoonlijke firewall op uw computer. Deze software moet regelmatig worden bijgewerkt om ervoor te zorgen dat u over de nieuwste beveiliging beschikt.
2. Open geen bijlagen van onbekende of niet-betrouwbare bronnen om virussen of andere ongewenste problemen te voorkomen.
3. Als u ongebruikelijke activiteiten ontdekt, neem dan zo snel mogelijk contact op met de afzender van deze betaling.
Screenshot van de kwaadaardige bijlage:
| Naam | swift_274456.iso |
| Bedreigingstype | Trojan voor externe toegang, wachtwoord-stelend virus, banking malware, spyware |
| Detectie Namen | Antiy-AVL (Trojan[Dropper]/Win32.Sysn), McAfee (Artemis!9585B363E418), Microsoft (Trojan:Win32/Sonbokli.A!cl), Tencent (Win32.Trojan.Autoit.Auto), Volledige Lijst (VirusTotal) |
| Payload | NanoCore RAT |
| Symptomen | Trojans zijn ontworpen om heimelijk in de computer van het slachtoffer te infiltreren en te wachten, dus er zijn geen specifieke symptomen duidelijk zichtbaar op een geïnfecteerde machine. |
| Verspreidingsmethoden | Geïnfecteerde e-mailbijlagen, kwaadaardige online advertenties, social engineering, softwarecracks. |
| Schade | Gestolen bankgegevens, wachtwoorden, identiteitsdiefstal, de computer van het slachtoffer wordt toegevoegd aan een botnet. |
| Verwijdering |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Hoe verwijdert u malware handmatig?
De meeste trojan-infecties kunnen worden verwijderd met een volledige systeemscan met Combo Cleaner. De volledige handmatige procedure hieronder is bedoeld voor gevallen waarin automatische verwijdering is mislukt, waarin u wilt controleren of een scan alles heeft gevonden, of waarin de bedreiging meerdere persistentiepunten heeft.
Verbinding met het netwerk verbreken
Trek uw Ethernetkabel eruit en schakel wifi uit. Gebruikt u een laptop, dan werkt de toets voor de vliegtuigmodus het snelst.
Veel trojans exfiltreren gegevens - opgeslagen browserwachtwoorden, banksessies, schermafbeeldingen - en accepteren opdrachten op afstand. De netwerkverbinding verbreken stopt beide onmiddellijk. Houd de verbinding verbroken tot fase 4.
Opstarten in veilige modus met netwerkmogelijkheden
De veilige modus laadt een minimale set stuurprogramma's en voorkomt dat de meeste malware automatisch start. Met "netwerkmogelijkheden" kunt u hulpmiddelen downloaden - schakel wifi pas weer in nadat u bent opgestart.
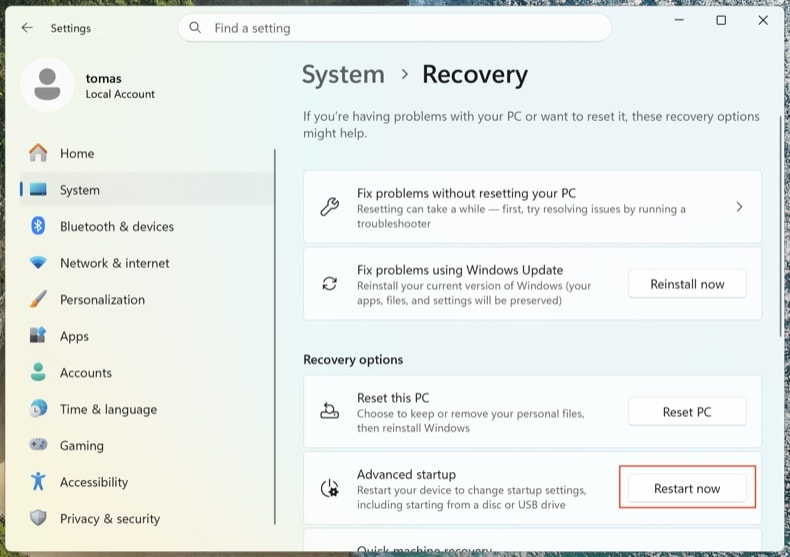
Open . Klik op Nu opnieuw opstarten naast Geavanceerd opstarten.
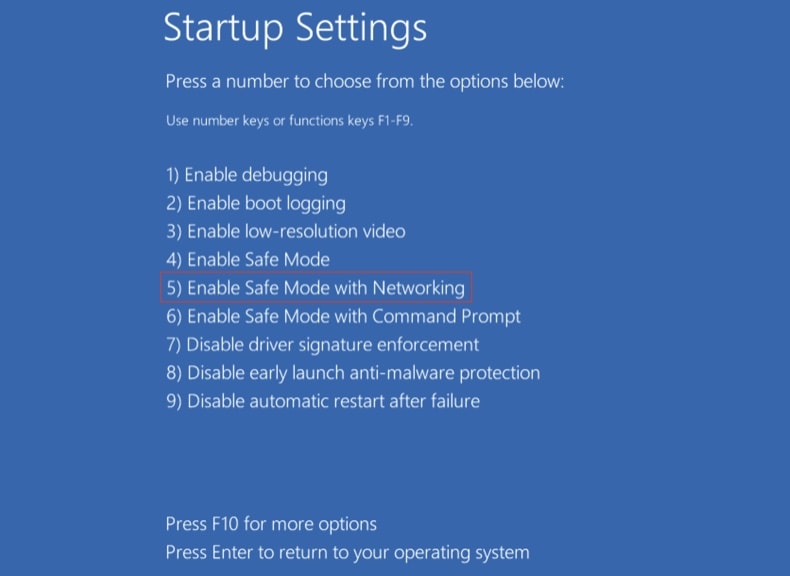
Uw computer start opnieuw op in het menu "Kies een optie". Klik op . Druk na de tweede herstart op 5 of F5.
Klik op het Windows-logo, houd Shift ingedrukt, klik op het aan/uit-pictogram en kies Opnieuw opstarten. Klik in het scherm Kies een optie op . Druk op F5.
Windows 8
Ga naar het startscherm, typ Geavanceerd en selecteer Instellingen → Geavanceerde opstartopties → Nu opnieuw opstarten → Problemen oplossen → Geavanceerde opties → Opstartinstellingen → Opnieuw opstarten → F5.
Opmerking: de ondersteuning voor Windows 8 is in januari 2023 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Windows 7
Klik op Start → Afsluiten → Opnieuw opstarten → OK. Druk tijdens het opstarten herhaaldelijk op F8 totdat het menu Geavanceerde opstartopties van Windows verschijnt en kies vervolgens Veilige modus met netwerkmogelijkheden.
Opmerking: de ondersteuning voor Windows 7 is in januari 2020 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
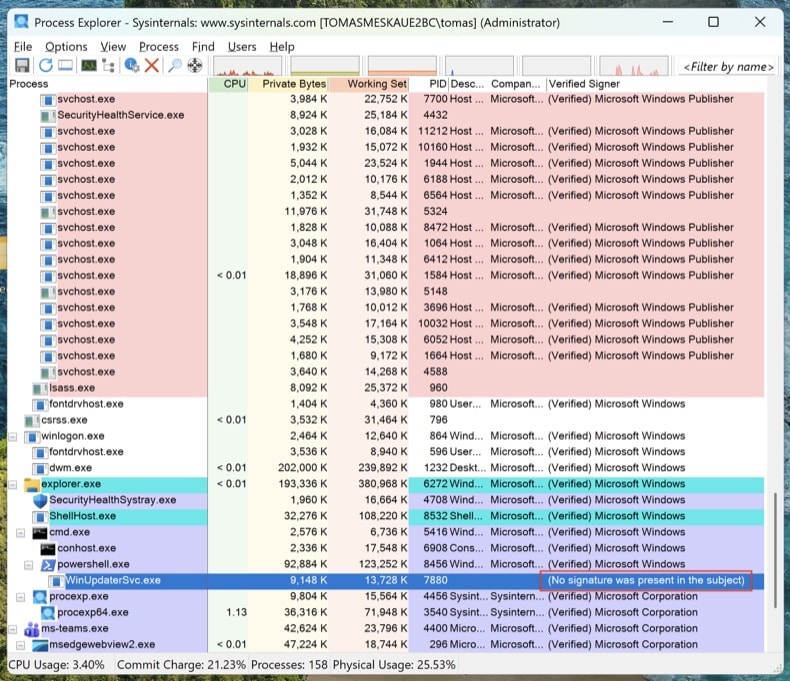
Actieve processen inspecteren met Process Explorer
Download Process Explorer van Microsoft Sysinternals. Voer het uit als administrator. Klik op en .
Sorteer op "Verified Signer". Alles wat niet ondertekend is en draait vanuit %AppData%, %LocalAppData%, %Temp% of %ProgramData%, is verdacht. Klik met de rechtermuisknop → Properties om het volledige pad van het programmabestand te zien. Klik met de rechtermuisknop → "Search Online" om onbekende procesnamen op te zoeken.
Taakbeheer verbergt volledige bestandspaden, toont geen digitale handtekeningen en groepeert processen op een manier waardoor malware gemakkelijk over het hoofd wordt gezien. Process Explorer is hetzelfde hulpmiddel dat engineers van Microsoft gebruiken.
Elk persistentiepunt in kaart brengen met Autoruns
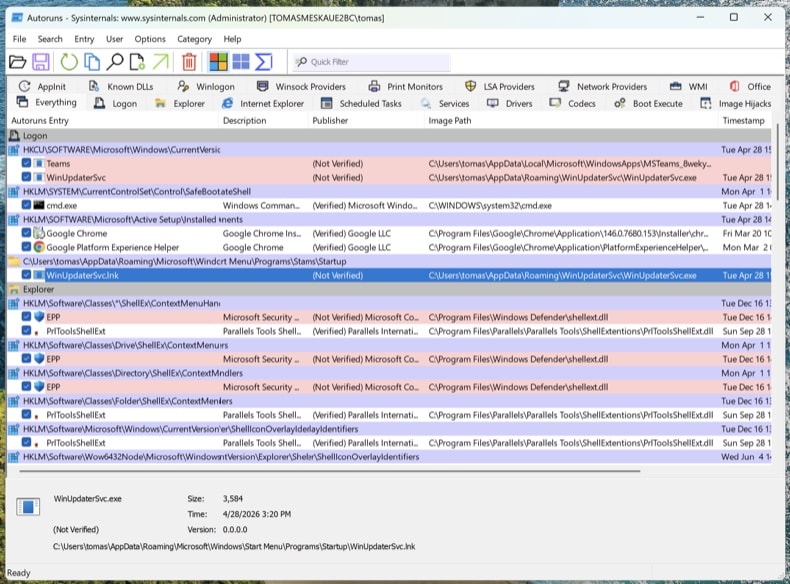
Download Autoruns. Klik met de rechtermuisknop op Autoruns.exe en kies Als administrator uitvoeren - zonder verhoogde rechten kan Autoruns beveiligde registeronderdelen niet inspecteren.
Open in het menu en en klik vervolgens op Refresh.
Moderne trojans nestelen zich niet alleen in de opstartitems. Loop deze tabbladen door en zoek naar niet-ondertekende of onbekende items:
- Logon - de klassieke Run/RunOnce-sleutels
- Scheduled Tasks - een veelgebruikte schuilplaats, vooral taken met PowerShell-, MSHTA- of rundll32-acties
- Services - niet-ondertekende services in mappen die niet van Microsoft zijn
- WMI - Event Subscriptions zijn een onopvallend persistentiemechanisme (MITRE T1546.003)
- Image Hijacks - misbruik van "Debugger" in Image File Execution Options
- AppInit - DLL's die in elk GUI-proces worden geladen
- Browser plug-ins - niet-ondertekende add-ons in alle geïnstalleerde browsers
Klik met de rechtermuisknop op een verdacht item → "Jump to Image" om het werkelijke bestand te zien. Rechtermuisknop → "Search Online" opent VirusTotal voor de hash van het bestand. Verwijder nog niets - noteer alleen de bestandspaden en de namen van de items. We verwijderen ze na de scans.
Het hosts-bestand en de DNS-instellingen controleren
Trojans leiden domeinen van banken, antivirusprogramma's en updatediensten vaak om naar servers van de aanvaller door het hosts-bestand of de DNS-instellingen aan te passen.
Hosts-bestand: Open Kladblok als administrator en open C:\Windows\System32\drivers\etc\hosts. Legitieme regels zijn als commentaar gemarkeerd met #. Elke niet als commentaar gemarkeerde koppeling van een IP-adres aan een domein is verdacht - vooral omleidingen voor microsoft.com, windowsupdate of uw bank.
DNS-instellingen: Open de opdrachtprompt als administrator en voer ipconfig /all uit. Controleer of uw DNS-servers verwijzen naar uw internetprovider, uw router of een bekende openbare resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Open daarna en controleer of zowel de DNS- als de DNS over HTTPS-instellingen (DoH) niet zijn gekaapt.
Een schone pc met gekaapte DNS is nog steeds een gecompromitteerde pc. U denkt dat u op chase.com bent, maar u bevindt zich op de kloon van de aanvaller.
Geen enkel antivirusprogramma vindt alles. De volgorde hieronder is bewust gekozen: eerst een offline scan (vindt rootkits voordat Windows volledig is geladen), daarna on-demand scanners op het draaiende systeem en ten slotte handmatige opschoning van alles wat ze hebben gemist.
Microsoft Defender Offline uitvoeren
Start opnieuw op in de normale Windows-modus. Open . Selecteer Microsoft Defender Antivirus (offline scannen) en klik op Nu scannen. Uw computer start opnieuw op in een uitgeklede omgeving en scant voordat het volledige besturingssysteem is geladen.
Rootkits en bootkits verbergen zich voor elke scanner die in dezelfde, al geïnfecteerde Windows-sessie draait. Een offline scan vóór het opstarten ziet de schijf voordat de malware zichzelf kan verbergen.
VB100-gecertificeerd. Combineert anti-trojan, scannen op register- en persistentie-items en anti-spyware in één scan. Er is een gratis proefversie van 7 dagen beschikbaar.
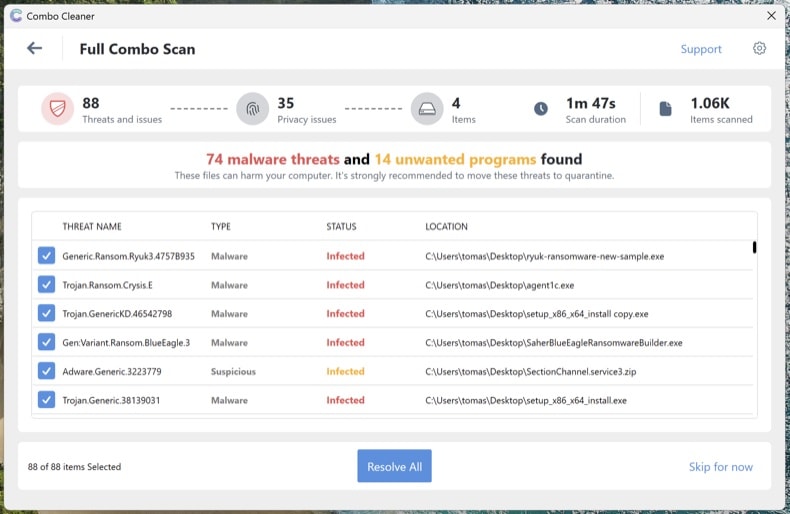
Combo Cleaner downloadenEen volledige systeemscan uitvoeren met Combo Cleaner
Installeer Combo Cleaner en voer een volledige systeemscan uit (niet de snelle scan). Laat de scan volledig afronden, bekijk de gedetecteerde bedreigingen en voer de aanbevolen acties uit. Combo Cleaner plaatst bekende trojans en persistentie-items in het register in quarantaine.
Microsoft Safety Scanner uitvoeren voor een second opinion
Download Microsoft Safety Scanner (MSERT.exe), het gratis on-demand hulpmiddel van Microsoft. Het programmabestand verloopt telkens na 10 dagen, wat betekent dat elke download de nieuwste handtekeningen bevat. Voer na Combo Cleaner een volledige scan uit om alles op te sporen wat één engine alleen zou kunnen missen.
Verschillende scanengines vinden verschillende bedreigingen. Een extra Microsoft-scan na Combo Cleaner is veruit de meest onderbenutte controlestap bij het verwijderen van malware.
Handmatig verwijderen wat nog in Autoruns staat
Open Autoruns opnieuw. Alles wat u in stap 4 hebt gemarkeerd en dat nog steeds aanwezig is, is niet door de automatische scans opgemerkt. Doe het volgende voor elk resterend verdacht item: klik met de rechtermuisknop → Delete in Autoruns (dit verwijdert de persistentieregistratie), navigeer daarna naar het bestandspad en verwijder het bestand zelf. Leeg de Prullenbak.
Sommige malwarebestanden verschijnen na verwijdering opnieuw omdat iets anders op het systeem ze opnieuw aanmaakt. Verwijdert u een bestand en keert het binnen enkele minuten terug, dan is er nog een persistentiepunt dat Autoruns niet heeft getoond - meestal een service of geplande taak die onder SYSTEM draait. Voer de scans uit stap 6-8 opnieuw uit of ga over tot een schone installatie (zie het einde van deze handleiding).
Browsers resetten en meldingsrechten wissen
Trojans en adware kapen vaak browsers - ze wijzigen de standaardzoekmachine, installeren malafide extensies of geven zichzelf meldingsrechten, zodat ze oplichtingspop-ups blijven tonen, zelfs nadat de malware is verdwenen.
- Chrome: ga naar
chrome://settings/reseten klik op "Instellingen terugzetten naar de oorspronkelijke standaardwaarden". Ga daarna naarchrome://settings/content/notificationsen verwijder alle onbekende sites. - Edge: ga naar
edge://settings/reset. Controleer daarnaedge://settings/content/notifications. - Firefox: open
about:supporten klik op Firefox opfrissen (Firefox spreekt van "opfrissen", niet van "opnieuw instellen"). Controleer daarna Instellingen → Privacy & Beveiliging → Toestemmingen → Notificaties.
Controleer de geïnstalleerde extensies in elke browser en verwijder alles wat u niet herkent, vooral extensies die u niet zelf hebt geïnstalleerd.
Defender en Bescherming tegen knoeien opnieuw inschakelen en alles bijwerken
Veel trojans schakelen beveiligingssoftware uit. Open en controleer of Realtime-beveiliging, Beveiliging via de cloud en Bescherming tegen knoeien allemaal zijn ingeschakeld. Bescherming tegen knoeien voorkomt dat malware Defender ongemerkt uitschakelt.
Voer daarna Windows Update uit () en werk uw browsers en applicaties bij. De infectieroute waarlangs de trojan oorspronkelijk binnenkwam, heeft meestal te maken met verouderde software.
Wachtwoorden wijzigen vanaf een schoon apparaat
Als de trojan een infostealer was (Lumma, RedLine, Vidar en vergelijkbare komen zeer vaak voor), ga er dan van uit dat elk wachtwoord dat in uw browser is opgeslagen, gecompromitteerd is. Wijzig ze vanaf een ander apparaat waarvan u zeker weet dat het schoon is - uw telefoon volstaat als die niet is geïnfecteerd.
Aanbevolen volgorde:
- Primair e-mailaccount eerst - het is het herstelcentrum voor al het andere
- Bank- en financiële rekeningen
- Hoofdwachtwoord van uw wachtwoordmanager (als u er een gebruikt)
- Sociale media, webwinkels en overige accounts
Schakel waar mogelijk phishingbestendige meervoudige verificatie in (passkeys / FIDO2-hardwaresleutels / authenticator-apps) - MFA via sms kan door geavanceerde aanvallers worden omzeild.
De opschoning controleren en 7 dagen monitoren
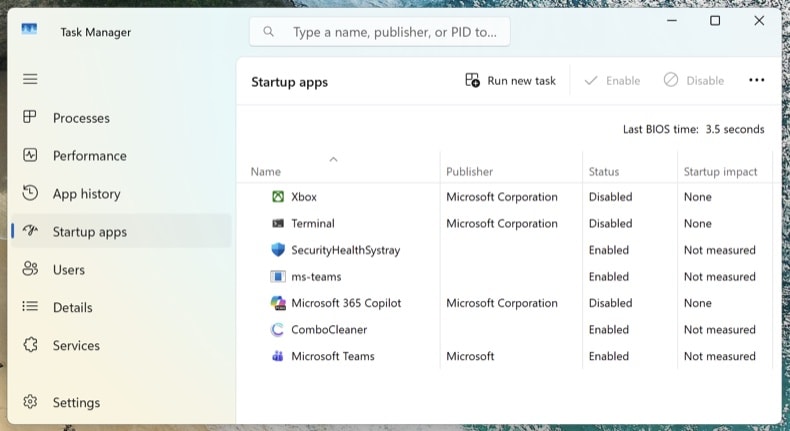
Maak opnieuw verbinding met het netwerk en voer een laatste volledige scan uit met Combo Cleaner. Open Taakbeheer (Ctrl + Shift + Esc) en ga naar het tabblad Opstart-apps - controleer of er niets verdachts opnieuw is verschenen.
Let de komende 7 dagen op terugkerende symptomen: onverwacht hoog CPU-gebruik, onbekende processen die terugkeren, browseromleidingen of pop-ups. Komt er iets terug, dan hebt u een persistentiepunt gemist en moet de procedure worden herhaald - of er is mogelijk sprake van een diepere compromittering waarvoor een schone installatie nodig is.
Wanneer u beter Windows schoon kunt installeren
Handmatige verwijdering is niet altijd het juiste antwoord. Windows volledig opnieuw installeren is de enige manier om 100% zeker te zijn wanneer:
- De malware na elke verwijderingspoging terugkeert
- Er een bootkit of UEFI-rootkit is gedetecteerd (dit type bedreiging bevindt zich onder het besturingssysteem en overleeft een normale herinstallatie van Windows)
- Een bevestigde trojan voor diefstal van inloggegevens met beheerdersrechten is uitgevoerd (Lumma, RedLine, Vidar) - het systeem bevat dan waarschijnlijk meerdere onbekende payloads
- De pc wordt gebruikt voor internetbankieren, zakelijke e-mail of iets anders waarbij zelfs een beetje twijfel niet acceptabel is
Een schone installatie duurt 30-60 minuten: herinstallatie van Windows 11 via . Maak eerst een back-up van uw documenten op externe opslag, scan de back-up met Combo Cleaner voordat u deze terugzet en installeer applicaties opnieuw vanaf nul - zet ze nooit terug vanuit een back-up van het geïnfecteerde systeem.
Belangrijk: Handmatige verwijdering vereist gevorderde computervaardigheden. Weet u niet zeker hoe u systeembestanden van kwaadaardige bestanden onderscheidt, voer dan een automatische scan uit met Combo Cleaner en Windows Defender en stop daar - die aanpak vangt het overgrote deel van de trojans voor consumenten af zonder het risico dat u Windows beschadigt door het verkeerde bestand te verwijderen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie