
Hoe TamperedChef stealer van uw besturingssysteem te verwijderen
TrojanOok bekend als: TamperedChef stealer

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is TamperedChef?
TamperedChef is de naam van een kwaadaardig programma dat is geclassificeerd als een stealer. Zoals de classificatie al aangeeft, onttrekt deze software kwetsbare informatie uit geïnfecteerde systemen. Deze malware bestaat al sinds ten minste mei 2025.
In recente campagnes die plaatsvonden tijdens de zomer van datzelfde jaar, werd de stealer in systemen geïnfiltreerd door potentieel ongewenste applicaties (PUA's). Deze apps fungeerden als slapende agenten die op 21 augustus 2025 werden geactiveerd en vervolgens de TamperedChef-stealer downloadden/installeerden.
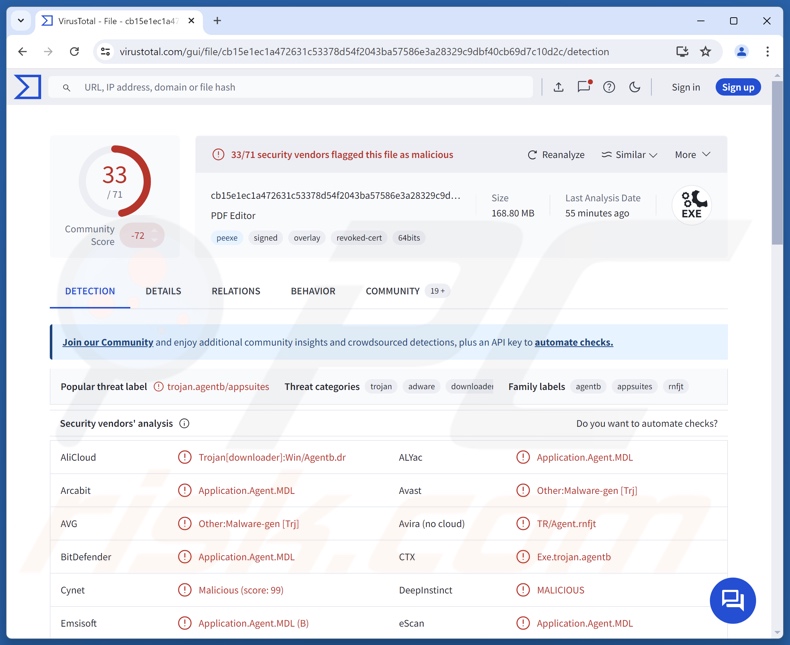
Overzicht van TamperedChef malware
In de campagnes ter verspreiding van TamperedChef die in de zomer van 2025 werden waargenomen, begon de infectie met PUA's die zich voordeden als legitieme software, zoals PDF-editors, browsers of handmatige zoekprogramma's (mogelijk ook andere vermommingen). Slechts één app kon de bron zijn van de infectie met TamperedChef, maar in sommige gevallen infiltreerden ze in systemen in een bundel of installeerden ze elkaar voordat de stealer werd geïntroduceerd.
De applicatie(s) bleven onschadelijke software, maar controleerden voortdurend op beschikbare updates. Op 21 augustus werd een update ontvangen en werd een uitvoerbaar bestand gedownload/geïnstalleerd, wat de TamperedChef-stealer-infectie veroorzaakte. Deze ongewenste apps kunnen geïnfecteerde machines ook veranderen in residentiële proxies veranderen.
TamperedChef-malware is ontworpen om gevoelige gegevens van apparaten te stelen. Het begint met het verzamelen van relevante apparaatgegevens, waaronder lijsten met geïnstalleerde beveiligingsproducten en browsers. Uit browsers kan TamperedChef internetcookies en opgeslagen inloggegevens (gebruikersnamen/wachtwoorden) extraheren. Dit programma kan actieve browsers afsluiten, waarschijnlijk met als doel toegang te krijgen tot informatie die anders ontoegankelijk zou zijn.
Er moet worden vermeld dat malwareontwikkelaars hun software en methodologieën vaak verbeteren. Het is eveneens opmerkelijk dat dieven vaak gegevens kunnen extraheren (bijv. inloggegevens, persoonlijk identificeerbare gegevens, financiële informatie, enz.) uit verschillende apps, zoals browsers, e-mailclients, FTP-clients (File Transfer Protocol), messengers, VPN-clients (Virtual Private Network), gaming-gerelateerde software, wachtwoordbeheerders, cryptocurrency-wallets, enzovoort. Daarom kunnen toekomstige versies van TamperedChef een bredere lijst met doelwitten of aanvullende/andere mogelijkheden hebben.
Samenvattend kan de aanwezigheid van kwaadaardige software zoals de TamperedChef-stealer op apparaten leiden tot ernstige privacyproblemen, financiële verliezen en identiteitsdiefstal.
| Naam | TamperedChef stealer |
| Type bedreiging | Trojan, stealer, wachtwoordstelend virus. |
| Detectienamen | Avast (Other:Malware-gen [Trj]), Combo Cleaner (Application.Agent.MDL), ESET-NOD32 (A Variant Of JS/Adware.AppSuites.A.gen), Kaspersky (Trojan-Downloader.Win64.Agentb.dw), Microsoft (Trojan: Win64/InfoStealer!MSR), Volledige lijst met detecties (VirusTotal) |
| Symptomen | Trojaanse paarden zijn ontworpen om heimelijk de computer van het slachtoffer te infiltreren en stil te blijven, waardoor er geen duidelijke symptomen zichtbaar zijn op een geïnfecteerde machine. In het geval van TamperedChef kunnen gebruikers echter merken dat er plotseling programma's op hun computer verschijnen die ze zich niet kunnen herinneren te hebben geïnstalleerd. |
| Verspreidingsmethoden | Geïnfecteerde e-mailbijlagen, kwaadaardige online advertenties, social engineering, software ‘cracks’. |
| Schade | Gestolen wachtwoorden en bankgegevens, identiteitsdiefstal, de computer van het slachtoffer wordt toegevoegd aan een botnet. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Voorbeelden van malware van het type ‘stealer’
We hebben al over talrijke kwaadaardige programma's geschreven; Raven, DarkCloud, RMC stealer, en Leet zijn slechts enkele van onze recentste artikelen over stealers.
Malware die gegevens steelt, kan zich richten op een breed scala aan informatie of alleen op specifieke details. Maar ongeacht welke gegevens (indien van toepassing) een stukje kwaadaardige software als doelwit heeft, de aanwezigheid ervan op een systeem brengt de integriteit van het apparaat en de veiligheid van de gebruiker in gevaar. Daarom moeten alle bedreigingen onmiddellijk na detectie worden verwijderd.
Hoe is TamperedChef mijn computer binnengedrongen?
TamperedChef is verspreid via meerdere nuttig klinkende applicaties in campagnes die in de zomer van 2025 zijn gestart. De stealer zelf bestaat al sinds ten minste 15 mei en een van de eerste geïdentificeerde operaties begon op 16 juni. De apps bleven weken of maanden inactief totdat ze werden geactiveerd om een update te downloaden, wat resulteerde in de TamperedChef-infectie op 21 augustus.
Op het moment van schrijven zijn er vijf campagnes geïdentificeerd, die allemaal misbruik maakten van Google Ads om misleidende promotiepagina's (malvertising) te verspreiden. Er is een interessante correlatie tussen de duur van een advertentiecampagne die op Google is gekocht en het moment waarop de kwaadaardige mogelijkheden van de slapende apps werden geactiveerd. Meer dan 50 websites waren aan deze operaties gekoppeld.
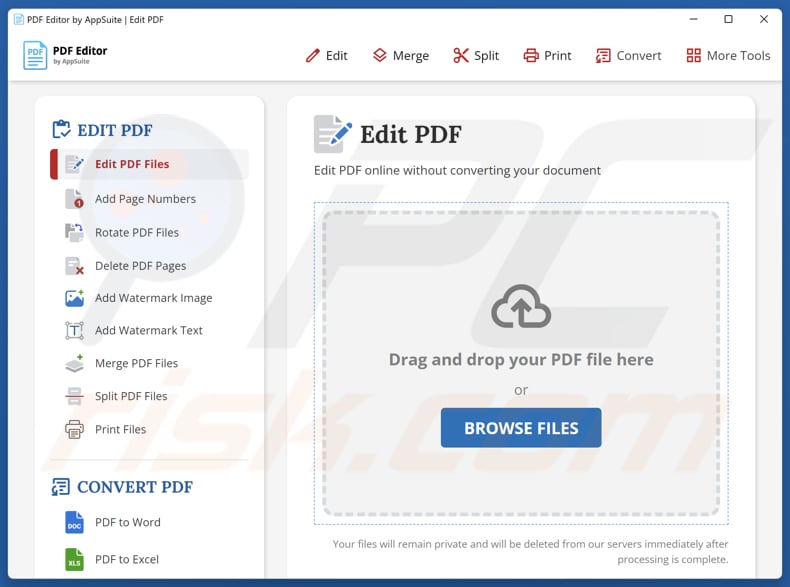
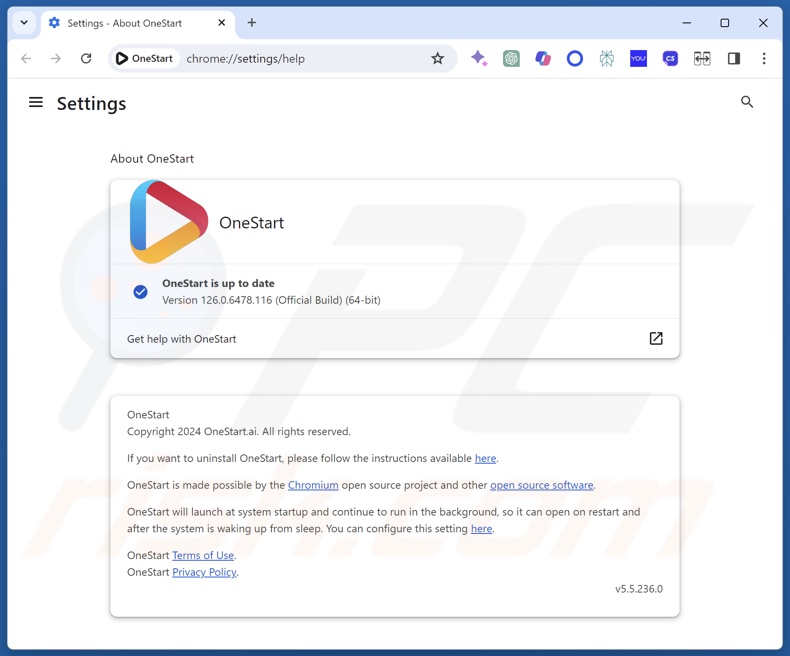
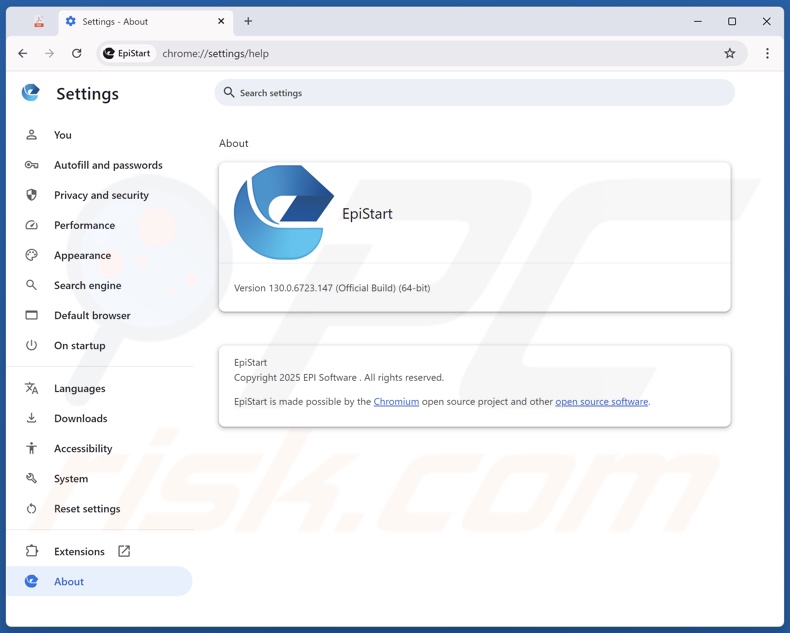
Sommige van de applicaties worden door beveiligingsleveranciers mogelijk gemarkeerd als PUA's (Potentially Unwanted Applications, potentieel ongewenste applicaties), maar veroorzaken bij activering risicovolle malware-infecties (TamperedChef). De applicaties zijn vermomd als een tool voor het zoeken naar handleidingen – “ManualFinder”, browsers – “OneStart” en “EpiStart” (“EpiBrowser”) en software voor het bewerken van PDF-documenten – "PDF Editor By AppSuite “ (”AppSuite PDF Editor“, ”AppSuite-PDF“), ”PDF Editor“ en ”Fast PDF Pro".
De applicaties hadden certificaten die waren uitgegeven door vier verschillende bedrijven; hoewel de bron legitiem zou kunnen zijn, zijn er aanwijzingen dat ten minste enkele van de uitgevende instanties frauduleus zijn.
Zoals eerder vermeld, kan een TamperedChef-infectie afkomstig zijn van een enkele app, een bundel of een reeks installaties. Om dit verder toe te lichten: “PDF Editor By AppSuite” downloadt meestal “PDF Editor”, “OneStart” kan “PDF Editor By AppSuiter” downloaden en ‘OneStart’ en “PDF Editor” kunnen beide “Manual Finder” downloaden.
Er moet worden vermeld dat TamperedChef in systemen kan worden geïntroduceerd door andere applicaties of een geheel andere methode. Over het algemeen is de verspreiding van malware afhankelijk van phishing en social engineering.
Naast malvertising wordt malware vaak verspreid via trojans (backdoors/loaders), drive-by (heimelijke/misleidende) downloads, online oplichting, kwaadaardige bijlagen of links in spam-e-mails/berichten, dubieuze downloadkanalen (bijv. freeware- en websites van derden, peer-to-peer-netwerken, enz.), valse updates, illegale programma's/media en illegale software-activeringstools (“cracks”).
Bovendien kunnen sommige kwaadaardige programma's zich zelf verspreiden via lokale netwerken en verwijderbare opslagapparaten (bijv. externe harde schijven, USB-sticks, enz.).
Malware wordt doorgaans vermomd als of gebundeld met gewone software/mediabestanden. Besmettelijke bestanden zijn er in verschillende formaten, bijv. uitvoerbare bestanden (EXE, RUN, enz.), archieven (RAR, ZIP, enz.), documenten (PDF, Microsoft Office, Microsoft OneNote, enz.), JavaScript, enzovoort. Het openen van een schadelijk bestand kan al voldoende zijn om het infectieproces in gang te zetten.
Hoe kunt u de installatie van malware voorkomen?
We raden u ten zeerste aan om software te onderzoeken en deze alleen te downloaden van officiële/geverifieerde bronnen. Alle programma's moeten worden geactiveerd en bijgewerkt met behulp van functies/tools die door echte ontwikkelaars worden aangeboden, aangezien programma's die van derden worden verkregen, malware kunnen bevatten.
Een andere aanbeveling is om waakzaam te zijn tijdens het surfen, aangezien het internet vol staat met misleidende en gevaarlijke inhoud. Inkomende communicatie (bijv. e-mails, DM's/PM's, sms'jes, enz.) moet met de nodige voorzichtigheid worden benaderd. Bijlagen of links in verdachte/irrelevante e-mails mogen niet worden geopend, aangezien deze schadelijk kunnen zijn.
Voor de veiligheid van apparaten/gebruikers is het van het grootste belang dat er betrouwbare antivirussoftware is geïnstalleerd en bijgewerkt. Beveiligingssoftware moet worden gebruikt om regelmatig systeemscans uit te voeren en potentiële en actieve bedreigingen te verwijderen. Als u denkt dat uw computer al is geïnfecteerd, raden we u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om geïnfiltreerde malware automatisch te verwijderen.
TamperedChef-stealer verspreidt PUA (PDF Editor By AppSuite):
TamperedChef-stealer verspreidt PUA (OneStart):
TamperedChef-stealer verspreidt PUA (EpiStart [EpiBrowser]):
Hoe verwijdert u malware handmatig?
De meeste trojan-infecties kunnen worden verwijderd met een volledige systeemscan met Combo Cleaner. De volledige handmatige procedure hieronder is bedoeld voor gevallen waarin automatische verwijdering is mislukt, waarin u wilt controleren of een scan alles heeft gevonden, of waarin de bedreiging meerdere persistentiepunten heeft.
Verbinding met het netwerk verbreken
Trek uw Ethernetkabel eruit en schakel wifi uit. Gebruikt u een laptop, dan werkt de toets voor de vliegtuigmodus het snelst.
Veel trojans exfiltreren gegevens - opgeslagen browserwachtwoorden, banksessies, schermafbeeldingen - en accepteren opdrachten op afstand. De netwerkverbinding verbreken stopt beide onmiddellijk. Houd de verbinding verbroken tot fase 4.
Opstarten in veilige modus met netwerkmogelijkheden
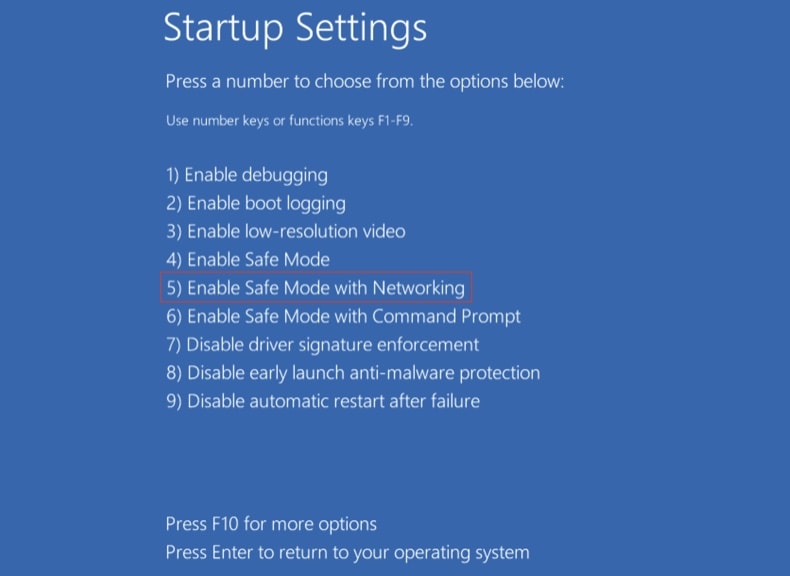
De veilige modus laadt een minimale set stuurprogramma's en voorkomt dat de meeste malware automatisch start. Met "netwerkmogelijkheden" kunt u hulpmiddelen downloaden - schakel wifi pas weer in nadat u bent opgestart.
Open . Klik op Nu opnieuw opstarten naast Geavanceerd opstarten.
Uw computer start opnieuw op in het menu "Kies een optie". Klik op . Druk na de tweede herstart op 5 of F5.
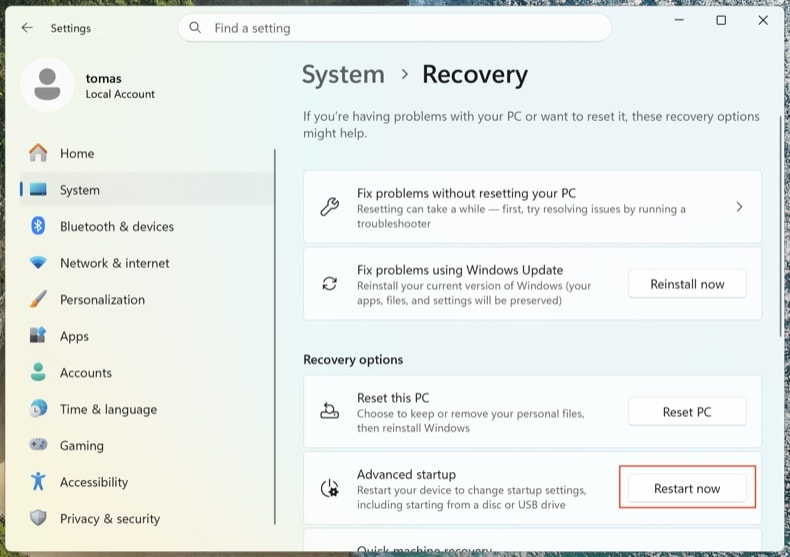
Klik op het Windows-logo, houd Shift ingedrukt, klik op het aan/uit-pictogram en kies Opnieuw opstarten. Klik in het scherm Kies een optie op . Druk op F5.
Windows 8
Ga naar het startscherm, typ Geavanceerd en selecteer Instellingen → Geavanceerde opstartopties → Nu opnieuw opstarten → Problemen oplossen → Geavanceerde opties → Opstartinstellingen → Opnieuw opstarten → F5.
Opmerking: de ondersteuning voor Windows 8 is in januari 2023 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Windows 7
Klik op Start → Afsluiten → Opnieuw opstarten → OK. Druk tijdens het opstarten herhaaldelijk op F8 totdat het menu Geavanceerde opstartopties van Windows verschijnt en kies vervolgens Veilige modus met netwerkmogelijkheden.
Opmerking: de ondersteuning voor Windows 7 is in januari 2020 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Actieve processen inspecteren met Process Explorer
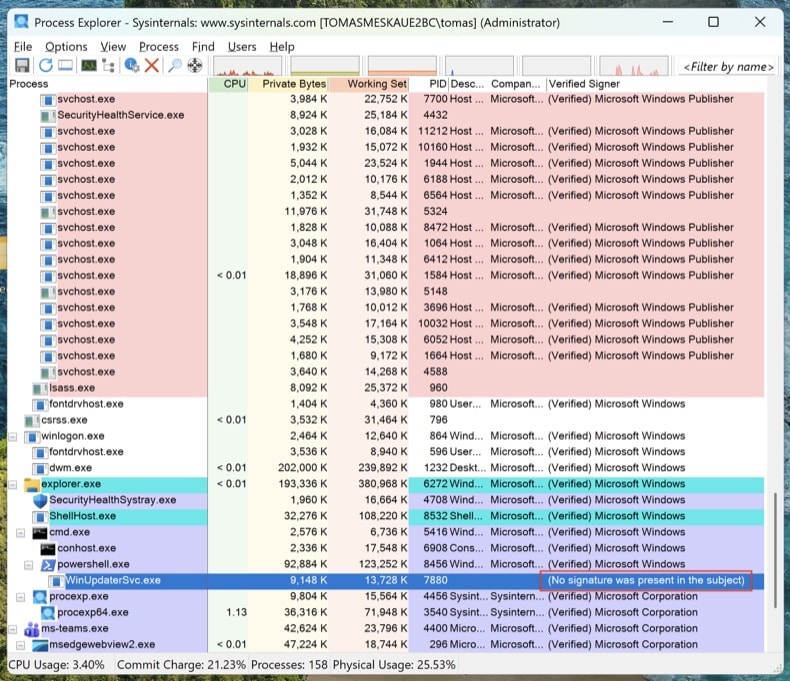
Download Process Explorer van Microsoft Sysinternals. Voer het uit als administrator. Klik op en .
Sorteer op "Verified Signer". Alles wat niet ondertekend is en draait vanuit %AppData%, %LocalAppData%, %Temp% of %ProgramData%, is verdacht. Klik met de rechtermuisknop → Properties om het volledige pad van het programmabestand te zien. Klik met de rechtermuisknop → "Search Online" om onbekende procesnamen op te zoeken.
Taakbeheer verbergt volledige bestandspaden, toont geen digitale handtekeningen en groepeert processen op een manier waardoor malware gemakkelijk over het hoofd wordt gezien. Process Explorer is hetzelfde hulpmiddel dat engineers van Microsoft gebruiken.
Elk persistentiepunt in kaart brengen met Autoruns
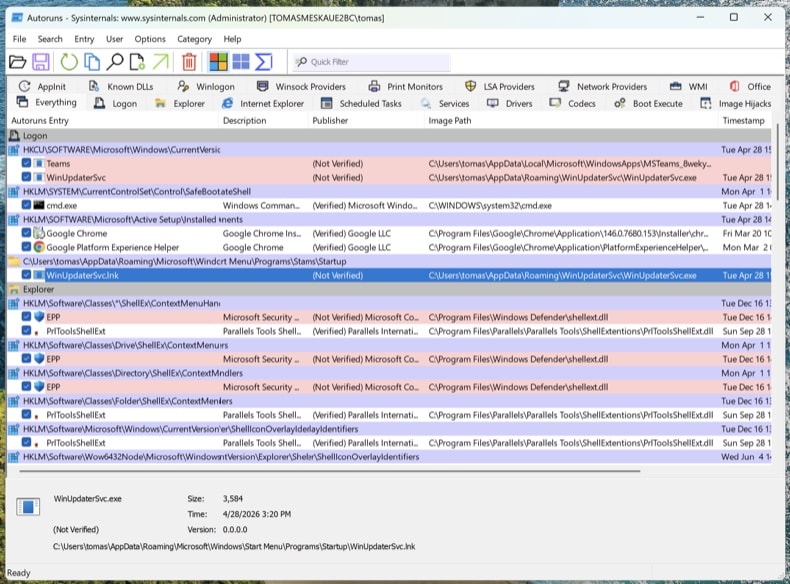
Download Autoruns. Klik met de rechtermuisknop op Autoruns.exe en kies Als administrator uitvoeren - zonder verhoogde rechten kan Autoruns beveiligde registeronderdelen niet inspecteren.
Open in het menu en en klik vervolgens op Refresh.
Moderne trojans nestelen zich niet alleen in de opstartitems. Loop deze tabbladen door en zoek naar niet-ondertekende of onbekende items:
- Logon - de klassieke Run/RunOnce-sleutels
- Scheduled Tasks - een veelgebruikte schuilplaats, vooral taken met PowerShell-, MSHTA- of rundll32-acties
- Services - niet-ondertekende services in mappen die niet van Microsoft zijn
- WMI - Event Subscriptions zijn een onopvallend persistentiemechanisme (MITRE T1546.003)
- Image Hijacks - misbruik van "Debugger" in Image File Execution Options
- AppInit - DLL's die in elk GUI-proces worden geladen
- Browser plug-ins - niet-ondertekende add-ons in alle geïnstalleerde browsers
Klik met de rechtermuisknop op een verdacht item → "Jump to Image" om het werkelijke bestand te zien. Rechtermuisknop → "Search Online" opent VirusTotal voor de hash van het bestand. Verwijder nog niets - noteer alleen de bestandspaden en de namen van de items. We verwijderen ze na de scans.
Het hosts-bestand en de DNS-instellingen controleren
Trojans leiden domeinen van banken, antivirusprogramma's en updatediensten vaak om naar servers van de aanvaller door het hosts-bestand of de DNS-instellingen aan te passen.
Hosts-bestand: Open Kladblok als administrator en open C:\Windows\System32\drivers\etc\hosts. Legitieme regels zijn als commentaar gemarkeerd met #. Elke niet als commentaar gemarkeerde koppeling van een IP-adres aan een domein is verdacht - vooral omleidingen voor microsoft.com, windowsupdate of uw bank.
DNS-instellingen: Open de opdrachtprompt als administrator en voer ipconfig /all uit. Controleer of uw DNS-servers verwijzen naar uw internetprovider, uw router of een bekende openbare resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Open daarna en controleer of zowel de DNS- als de DNS over HTTPS-instellingen (DoH) niet zijn gekaapt.
Een schone pc met gekaapte DNS is nog steeds een gecompromitteerde pc. U denkt dat u op chase.com bent, maar u bevindt zich op de kloon van de aanvaller.
Geen enkel antivirusprogramma vindt alles. De volgorde hieronder is bewust gekozen: eerst een offline scan (vindt rootkits voordat Windows volledig is geladen), daarna on-demand scanners op het draaiende systeem en ten slotte handmatige opschoning van alles wat ze hebben gemist.
Microsoft Defender Offline uitvoeren
Start opnieuw op in de normale Windows-modus. Open . Selecteer Microsoft Defender Antivirus (offline scannen) en klik op Nu scannen. Uw computer start opnieuw op in een uitgeklede omgeving en scant voordat het volledige besturingssysteem is geladen.
Rootkits en bootkits verbergen zich voor elke scanner die in dezelfde, al geïnfecteerde Windows-sessie draait. Een offline scan vóór het opstarten ziet de schijf voordat de malware zichzelf kan verbergen.
VB100-gecertificeerd. Combineert anti-trojan, scannen op register- en persistentie-items en anti-spyware in één scan. Er is een gratis proefversie van 7 dagen beschikbaar.
Combo Cleaner downloadenEen volledige systeemscan uitvoeren met Combo Cleaner
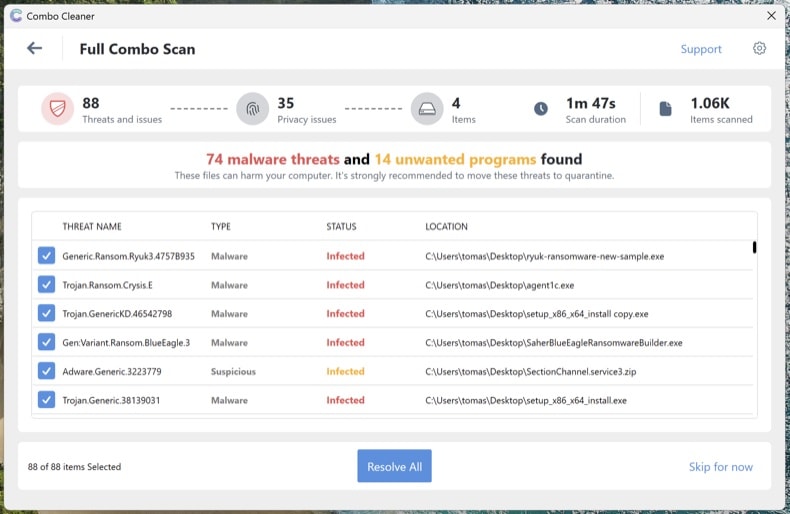
Installeer Combo Cleaner en voer een volledige systeemscan uit (niet de snelle scan). Laat de scan volledig afronden, bekijk de gedetecteerde bedreigingen en voer de aanbevolen acties uit. Combo Cleaner plaatst bekende trojans en persistentie-items in het register in quarantaine.
Microsoft Safety Scanner uitvoeren voor een second opinion
Download Microsoft Safety Scanner (MSERT.exe), het gratis on-demand hulpmiddel van Microsoft. Het programmabestand verloopt telkens na 10 dagen, wat betekent dat elke download de nieuwste handtekeningen bevat. Voer na Combo Cleaner een volledige scan uit om alles op te sporen wat één engine alleen zou kunnen missen.
Verschillende scanengines vinden verschillende bedreigingen. Een extra Microsoft-scan na Combo Cleaner is veruit de meest onderbenutte controlestap bij het verwijderen van malware.
Handmatig verwijderen wat nog in Autoruns staat
Open Autoruns opnieuw. Alles wat u in stap 4 hebt gemarkeerd en dat nog steeds aanwezig is, is niet door de automatische scans opgemerkt. Doe het volgende voor elk resterend verdacht item: klik met de rechtermuisknop → Delete in Autoruns (dit verwijdert de persistentieregistratie), navigeer daarna naar het bestandspad en verwijder het bestand zelf. Leeg de Prullenbak.
Sommige malwarebestanden verschijnen na verwijdering opnieuw omdat iets anders op het systeem ze opnieuw aanmaakt. Verwijdert u een bestand en keert het binnen enkele minuten terug, dan is er nog een persistentiepunt dat Autoruns niet heeft getoond - meestal een service of geplande taak die onder SYSTEM draait. Voer de scans uit stap 6-8 opnieuw uit of ga over tot een schone installatie (zie het einde van deze handleiding).
Browsers resetten en meldingsrechten wissen
Trojans en adware kapen vaak browsers - ze wijzigen de standaardzoekmachine, installeren malafide extensies of geven zichzelf meldingsrechten, zodat ze oplichtingspop-ups blijven tonen, zelfs nadat de malware is verdwenen.
- Chrome: ga naar
chrome://settings/reseten klik op "Instellingen terugzetten naar de oorspronkelijke standaardwaarden". Ga daarna naarchrome://settings/content/notificationsen verwijder alle onbekende sites. - Edge: ga naar
edge://settings/reset. Controleer daarnaedge://settings/content/notifications. - Firefox: open
about:supporten klik op Firefox opfrissen (Firefox spreekt van "opfrissen", niet van "opnieuw instellen"). Controleer daarna Instellingen → Privacy & Beveiliging → Toestemmingen → Notificaties.
Controleer de geïnstalleerde extensies in elke browser en verwijder alles wat u niet herkent, vooral extensies die u niet zelf hebt geïnstalleerd.
Defender en Bescherming tegen knoeien opnieuw inschakelen en alles bijwerken
Veel trojans schakelen beveiligingssoftware uit. Open en controleer of Realtime-beveiliging, Beveiliging via de cloud en Bescherming tegen knoeien allemaal zijn ingeschakeld. Bescherming tegen knoeien voorkomt dat malware Defender ongemerkt uitschakelt.
Voer daarna Windows Update uit () en werk uw browsers en applicaties bij. De infectieroute waarlangs de trojan oorspronkelijk binnenkwam, heeft meestal te maken met verouderde software.
Wachtwoorden wijzigen vanaf een schoon apparaat
Als de trojan een infostealer was (Lumma, RedLine, Vidar en vergelijkbare komen zeer vaak voor), ga er dan van uit dat elk wachtwoord dat in uw browser is opgeslagen, gecompromitteerd is. Wijzig ze vanaf een ander apparaat waarvan u zeker weet dat het schoon is - uw telefoon volstaat als die niet is geïnfecteerd.
Aanbevolen volgorde:
- Primair e-mailaccount eerst - het is het herstelcentrum voor al het andere
- Bank- en financiële rekeningen
- Hoofdwachtwoord van uw wachtwoordmanager (als u er een gebruikt)
- Sociale media, webwinkels en overige accounts
Schakel waar mogelijk phishingbestendige meervoudige verificatie in (passkeys / FIDO2-hardwaresleutels / authenticator-apps) - MFA via sms kan door geavanceerde aanvallers worden omzeild.
De opschoning controleren en 7 dagen monitoren
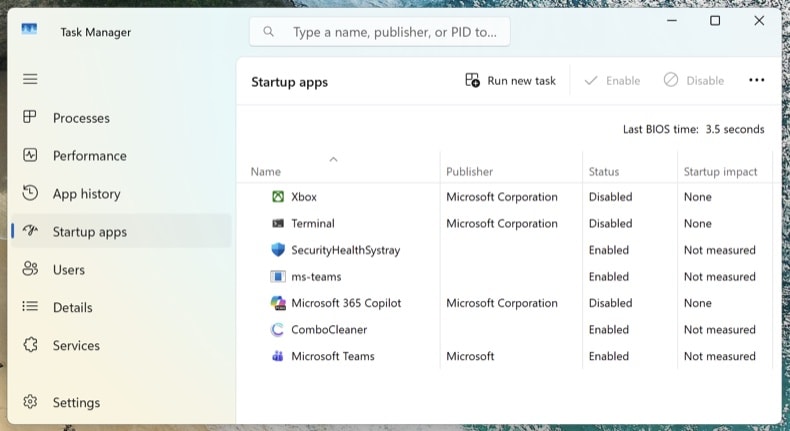
Maak opnieuw verbinding met het netwerk en voer een laatste volledige scan uit met Combo Cleaner. Open Taakbeheer (Ctrl + Shift + Esc) en ga naar het tabblad Opstart-apps - controleer of er niets verdachts opnieuw is verschenen.
Let de komende 7 dagen op terugkerende symptomen: onverwacht hoog CPU-gebruik, onbekende processen die terugkeren, browseromleidingen of pop-ups. Komt er iets terug, dan hebt u een persistentiepunt gemist en moet de procedure worden herhaald - of er is mogelijk sprake van een diepere compromittering waarvoor een schone installatie nodig is.
Wanneer u beter Windows schoon kunt installeren
Handmatige verwijdering is niet altijd het juiste antwoord. Windows volledig opnieuw installeren is de enige manier om 100% zeker te zijn wanneer:
- De malware na elke verwijderingspoging terugkeert
- Er een bootkit of UEFI-rootkit is gedetecteerd (dit type bedreiging bevindt zich onder het besturingssysteem en overleeft een normale herinstallatie van Windows)
- Een bevestigde trojan voor diefstal van inloggegevens met beheerdersrechten is uitgevoerd (Lumma, RedLine, Vidar) - het systeem bevat dan waarschijnlijk meerdere onbekende payloads
- De pc wordt gebruikt voor internetbankieren, zakelijke e-mail of iets anders waarbij zelfs een beetje twijfel niet acceptabel is
Een schone installatie duurt 30-60 minuten: herinstallatie van Windows 11 via . Maak eerst een back-up van uw documenten op externe opslag, scan de back-up met Combo Cleaner voordat u deze terugzet en installeer applicaties opnieuw vanaf nul - zet ze nooit terug vanuit een back-up van het geïnfecteerde systeem.
Belangrijk: Handmatige verwijdering vereist gevorderde computervaardigheden. Weet u niet zeker hoe u systeembestanden van kwaadaardige bestanden onderscheidt, voer dan een automatische scan uit met Combo Cleaner en Windows Defender en stop daar - die aanpak vangt het overgrote deel van de trojans voor consumenten af zonder het risico dat u Windows beschadigt door het verkeerde bestand te verwijderen.
Veelgestelde vragen (FAQ)
Mijn computer is geïnfecteerd met TamperedChef-malware. Moet ik mijn opslagapparaat formatteren om deze te verwijderen?
Voor het verwijderen van malware zijn dergelijke drastische maatregelen zelden nodig.
Wat zijn de grootste problemen die TamperedChef-malware kan veroorzaken?
De gevaren van een infectie zijn afhankelijk van de mogelijkheden van de malware en de werkwijze van de cybercriminelen. TamperedChef is ontworpen om gevoelige informatie van apparaten te stelen (zoals browsercookies en inloggegevens). Over het algemeen kunnen dit soort infecties leiden tot ernstige privacyproblemen, financiële verliezen en identiteitsdiefstal.
Wat is het doel van TamperedChef-malware?
Malware wordt voornamelijk gebruikt om winst te maken. Aanvallers kunnen kwaadaardige programma's echter ook gebruiken om zichzelf te vermaken, persoonlijke wrok te koesteren, processen te verstoren (bijv. websites, diensten, bedrijven, enz.), zich bezig te houden met hacktivisme en politiek/geopolitiek gemotiveerde aanvallen uit te voeren.
Hoe is TamperedChef-malware op mijn computer terechtgekomen?
TamperedChef is verspreid via verschillende PUA's, die zich voordeden als legitieme tools voordat ze werden bijgewerkt om kwaadaardig te werken. Deze applicaties werden gepromoot via kwaadaardige Google Ads (malvertising). Andere verspreidingstechnieken zijn niet onwaarschijnlijk.
Malware wordt meestal verspreid via trojans, drive-by downloads, spam, online oplichting, verdachte downloadbronnen (bijv. onofficiële en gratis filehostingsites, P2P-netwerken, enz.), illegale software-activeringstools (“cracks”) en valse updates. Sommige kwaadaardige programma's kunnen zich zelfs zelf verspreiden via lokale netwerken en verwijderbare opslagapparaten.
Beschermt Combo Cleaner mij tegen malware?
Combo Cleaner kan de meeste bekende malware-infecties detecteren en verwijderen. Vergeet niet dat het uitvoeren van een volledige systeemscan essentieel is, aangezien geavanceerde kwaadaardige programma's zich vaak diep in systemen verbergen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie