
Hoe ClosedQuorum RAT van het besturingssysteem te verwijderen
TrojanOok bekend als: ClosedQuorum remote access trojan

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is ClosedQuorum?
ClosedQuorum is een Windows-implantaat dat wordt geclassificeerd als een trojan die de functionaliteit van een Remote Access Trojan (RAT) combineert met de diefstal van inloggegevens en cryptovaluta. Wat het onderscheidt, is het gebruik van commerciële AI-taalmodellen om autonoom te beslissen welke aanvalsactie vervolgens moet worden ondernomen, zonder dat een menselijke operator opdrachten hoeft te versturen.
Zodra de malware actief is, raadpleegt deze tot vier AI-diensten, telt hun antwoorden op en voert een van vier vooraf gedefinieerde acties uit: inloggegevens stelen, kwaadaardige code injecteren, persistentie tot stand brengen of laterale verplaatsing proberen. Gestolen gegevens worden via een Discord-webhook naar de aanvaller verzonden in plaats van via een conventionele command-and-control-server.
Volgens onderzoek gepubliceerd door Cisco Talos is ClosedQuorum het eerste gedocumenteerde implantaat dat tactische beslissingen volledig aan AI-modellen delegeert. De geanalyseerde samples bevatten fictieve inloggegevens, en er zijn op het moment van schrijven geen bevestigde in-the-wild-implementaties gemeld.
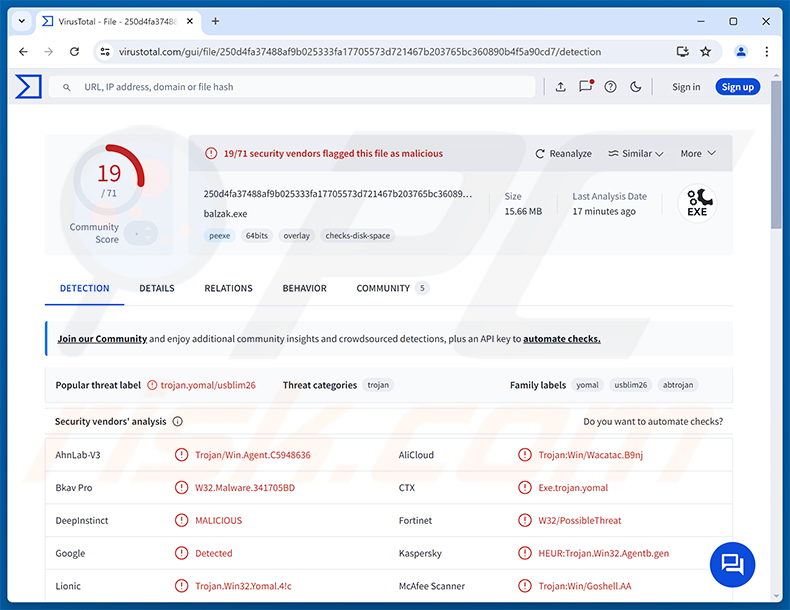
ClosedQuorum-overzicht
ClosedQuorum is gecompileerd in Go en draait op 64-bits Windows-systemen. In plaats van contact te leggen met een specifieke command-and-control-server stuurt het verzoeken naar maximaal vier commerciële AI-providers: DeepSeek, Qwen, Mistral en Google Gemini.
Elk model ontvangt een systeemprompt met de instructie om op te treden als malwarestrateeg en een van vier vooraf gedefinieerde beslissingen terug te sturen: stelen, injecteren, persisteren of verplaatsen. De reacties worden vergeleken via een meerderheidsstemming. Bij een gelijkspel heeft DeepSeek voorrang als beslissende stem.
Deze architectuur verschuift de besluitvorming over de aanval van de operator naar commerciële AI-infrastructuur. De malware kan de aanvalsstappen autonoom blijven uitvoeren, zelfs wanneer geen operator actief meekijkt, wat Cisco Talos omschrijft als een vorm van "effort displacement."
De mogelijkheden van ClosedQuorum
De actie stelen geeft ClosedQuorum opdracht om inloggegevens te dumpen uit het LSASS-geheugen met de functie MiniDumpWriteDump, opgeslagen wachtwoorden en sessiegegevens uit Chrome, Edge en Firefox te extraheren, en bestanden te verzamelen uit cryptocurrency wallet-software en browserextensies, waaronder MetaMask, Exodus en Ethereum.
De actie injecteren voert shellcode uit binnen een ander lopend proces met behulp van Early Bird APC-injectie of process hollowing met een PEB-walk-techniek. Beide methoden stellen de malware in staat om code uit te voeren onder dekking van een legitiem proces.
De actie persisteren maakt een Run-sleutel in het Windows-register aan, registreert een geplande taak en stelt een WMI-gebeurtenisabonnement in dat elke 60 seconden afgaat. Deze drie mechanismen werken onafhankelijk van elkaar, waardoor de infectie moeilijker volledig te verwijderen is.
De actie verplaatsen is ontworpen voor laterale verplaatsing binnen het lokale netwerk. In de door Cisco Talos geanalyseerde samples is deze optie aanwezig in de code maar niet functioneel, wat suggereert dat ze is gereserveerd voor toekomstige builds.
Onopvallendheid en data-exfiltratie
Om gedragsmonitoring te bemoeilijken, overschrijft ClosedQuorum de functie EtwEventWrite, waardoor Event Tracing for Windows (ETW) wordt onderdrukt - een logmechanisme waarop veel beveiligingstools vertrouwen om verdachte activiteit te detecteren.
De malware stelt zijn eerste actie uit tot vijf minuten na de start en bevraagt vervolgens de AI-providers met willekeurige intervallen van vijf tot vijftien minuten. Deze timing helpt om sandbox-analyseomgevingen te ontwijken, die samples doorgaans gedurende een vast, kort venster uitvoeren.
ClosedQuorum vermomt zichzelf met bestandsnamen die op Windows Update lijken. Vóór de exfiltratie worden gestolen gegevens versleuteld met AES-256-GCM met behulp van een op datum gebaseerde sleutel, Base64-gecodeerd en opgesplitst in blokken van 1.900 bytes die via een Discord-webhook naar de operator worden verzonden.
| Naam | ClosedQuorum remote access trojan |
| Type Bedreiging | Remote Access Trojan (RAT), Informatiedief, Trojan |
| Detectienamen | Kaspersky (HEUR:Trojan.Win32.Agentb.gen), Microsoft (Trojan:Win32/Yomal!rfn), Sophos (Mal/Generic-S), Volledige Lijst (VirusTotal) |
| Symptomen | Remote Access Trojans zijn ontworpen om de computer van het slachtoffer heimelijk te infiltreren en stil te blijven, waardoor er geen specifieke symptomen duidelijk zichtbaar zijn op een geïnfecteerde machine. |
| Distributiemethoden | Phishing-e-mails, kwaadaardige software-installatieprogramma's, software-'cracks', onbetrouwbare downloadbronnen. |
| Schade | Gestolen wachtwoorden en bankgegevens, identiteitsdiefstal, de computer van het slachtoffer toegevoegd aan een botnet, aanvullende infecties, geldverlies, accountkaping. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Conclusie
ClosedQuorum is een onopvallende, zelfsturende bedreiging die in staat is om browserinloggegevens, systeemwachtwoorden en cryptocurrency wallet-gegevens te stelen, code in andere processen te injecteren en persistente toegang te behouden via meerdere onafhankelijke mechanismen.
De AI-gestuurde beslissingslus maakt de malware onvoorspelbaarder dan conventionele malware: hij wacht niet op invoer van de operator en kan zelfstandig aanvalsstappen blijven uitvoeren. Elke machine waarvan wordt vastgesteld dat deze geïnfecteerd is met ClosedQuorum moet onmiddellijk worden opgeschoond.
Meer voorbeelden van RATs zijn DarkTortilla, PEEP en PollCat.
Hoe is ClosedQuorum op mijn computer geïnfiltreerd?
Zoals gedocumenteerd door Cisco Talos volgt ClosedQuorum een distributiemodel van credentials-as-a-service, gericht op criminele operators. Ontwikkelaars produceren voor elke koper een aangepast binair bestand, waarbij de LLM API-sleutels en Discord-webhook-URL van die operator op het moment van compileren worden ingebed. Elke resulterende build is uniek, met een eigen exfiltratiekanaal.
De specifieke methoden die worden gebruikt om ClosedQuorum bij eindslachtoffers af te leveren zijn niet bevestigd in de geanalyseerde samples. Dat gezegd hebbende, wordt malware van deze categorie vaak verspreid via phishing-e-mails met kwaadaardige bijlagen, valse downloadpagina's die zich voordoen als legitieme software, en misleidende advertenties.
Andere typische afleveringsroutes zijn illegale software en activeringscracks, downloadplatforms van derden, malvertising en valse verzoeken om software-updates. Bestandsformaten die vaak worden gebruikt om dergelijke payloads te verpakken zijn onder meer ZIP-, RAR-, EXE- en MSI-archieven.
Hoe kunt u de installatie van malware voorkomen?
Wees voorzichtig met onverwachte e-mails, met name die met bijlagen of links van onbekende afzenders. Download software alleen van officiële websites van ontwikkelaars en geverifieerde app-stores. Vermijd illegale content, key generators en activeringstools uit onofficiële kanalen, aangezien deze tot de meest voorkomende afleveringsmiddelen voor malware behoren.
Houd uw besturingssysteem en alle geïnstalleerde software up-to-date, aangezien verouderde applicaties een frequent doelwit voor exploitatie zijn. Gebruik betrouwbare beveiligingssoftware en voer regelmatig systeemscans uit om bedreigingen vroegtijdig op te sporen. Als u denkt dat uw computer al geïnfecteerd is, raden we aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om geïnfiltreerde malware automatisch te verwijderen.
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is ClosedQuorum?
- STAP 1. Handmatige verwijdering van ClosedQuorum-malware.
- STAP 2. Controleer of uw computer schoon is.
Hoe verwijdert u malware handmatig?
Handmatige malwareverwijdering is een gecompliceerde taak - meestal is het het beste om antivirus- of anti-malwareprogramma's dit automatisch te laten doen. Om deze malware te verwijderen, raden we aan Combo Cleaner Antivirus voor Windows te gebruiken.
Als u malware handmatig wilt verwijderen, is de eerste stap het identificeren van de naam van de malware die u probeert te verwijderen. Hier is een voorbeeld van een verdacht programma dat op de computer van een gebruiker draait:
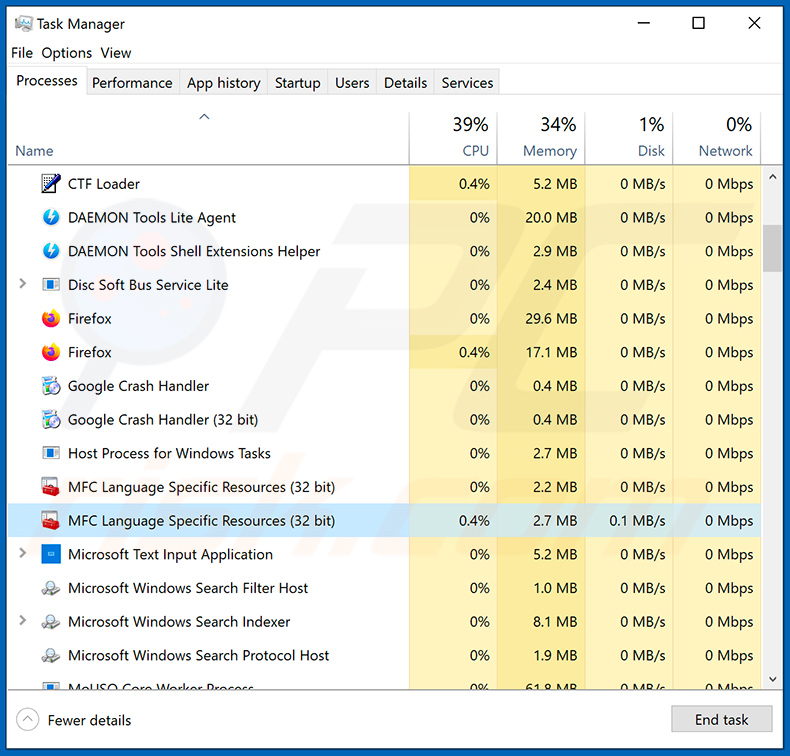
Als u de lijst met programma's die op uw computer draaien hebt gecontroleerd, bijvoorbeeld met taakbeheer, en een programma hebt geïdentificeerd dat er verdacht uitziet, moet u met deze stappen doorgaan:
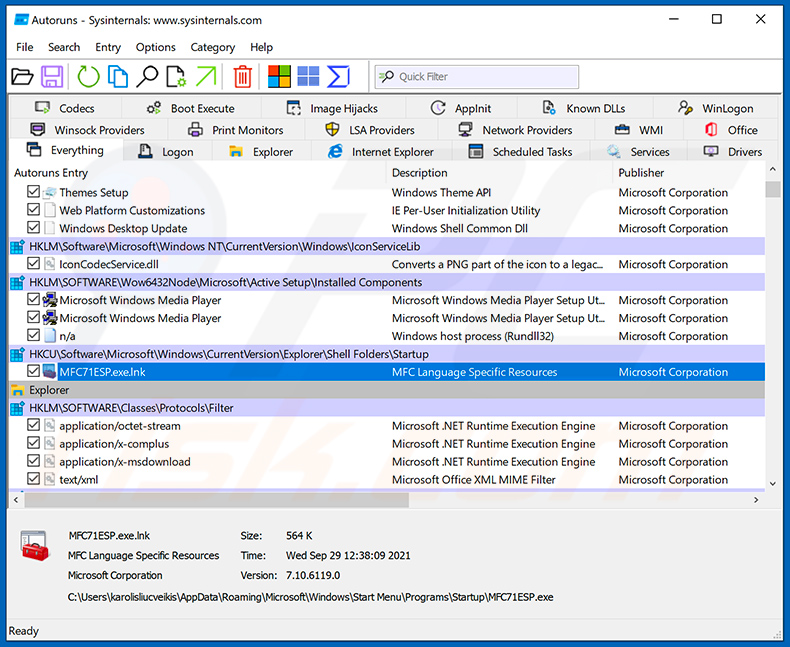
 Download een programma genaamd Autoruns. Dit programma toont automatisch startende applicaties, register- en bestandssysteemlocaties:
 Start uw computer opnieuw op in de Veilige Modus:
Gebruikers van Windows XP en Windows 7: Start uw computer op in de Veilige Modus. Klik op Start, klik op Afsluiten, klik op Opnieuw opstarten, klik op OK. Druk tijdens het opstartproces van uw computer meerdere keren op de F8-toets op uw toetsenbord totdat u het menu Geavanceerde Opties van Windows ziet, en selecteer vervolgens Veilige Modus met Netwerkmogelijkheden uit de lijst.
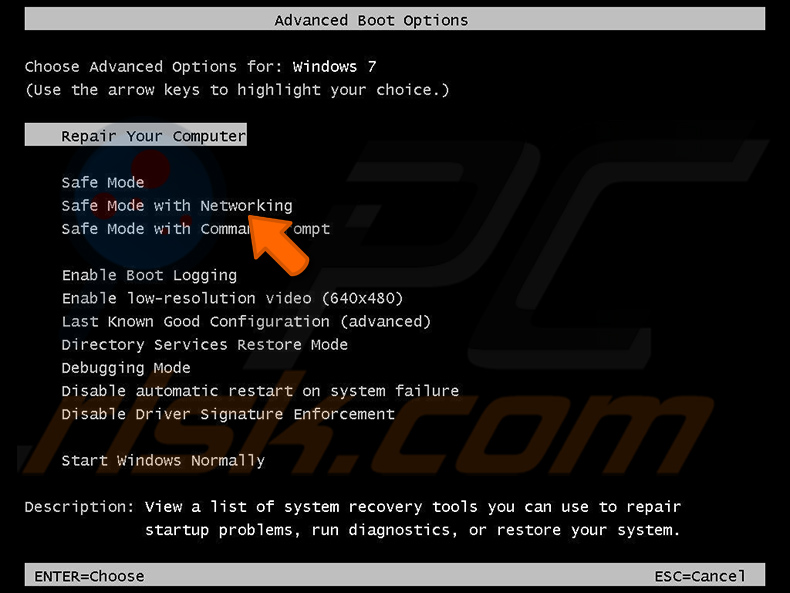
Video die laat zien hoe u Windows 7 opstart in de "Veilige Modus met Netwerkmogelijkheden":
Gebruikers van Windows 8: Start Windows 8 op in de Veilige Modus met Netwerkmogelijkheden - Ga naar het Startscherm van Windows 8, typ Geavanceerd, selecteer in de zoekresultaten Instellingen. Klik op Geavanceerde opstartopties, selecteer in het geopende venster "Algemene pc-instellingen" Geavanceerd opstarten.
Klik op de knop "Nu opnieuw opstarten". Uw computer wordt nu opnieuw opgestart in het "menu Geavanceerde opstartopties". Klik op de knop "Problemen oplossen" en klik vervolgens op de knop "Geavanceerde opties". Klik in het scherm met geavanceerde opties op "Opstartinstellingen".
Klik op de knop "Opnieuw opstarten". Uw pc wordt opnieuw opgestart in het scherm Opstartinstellingen. Druk op F5 om op te starten in de Veilige Modus met Netwerkmogelijkheden.
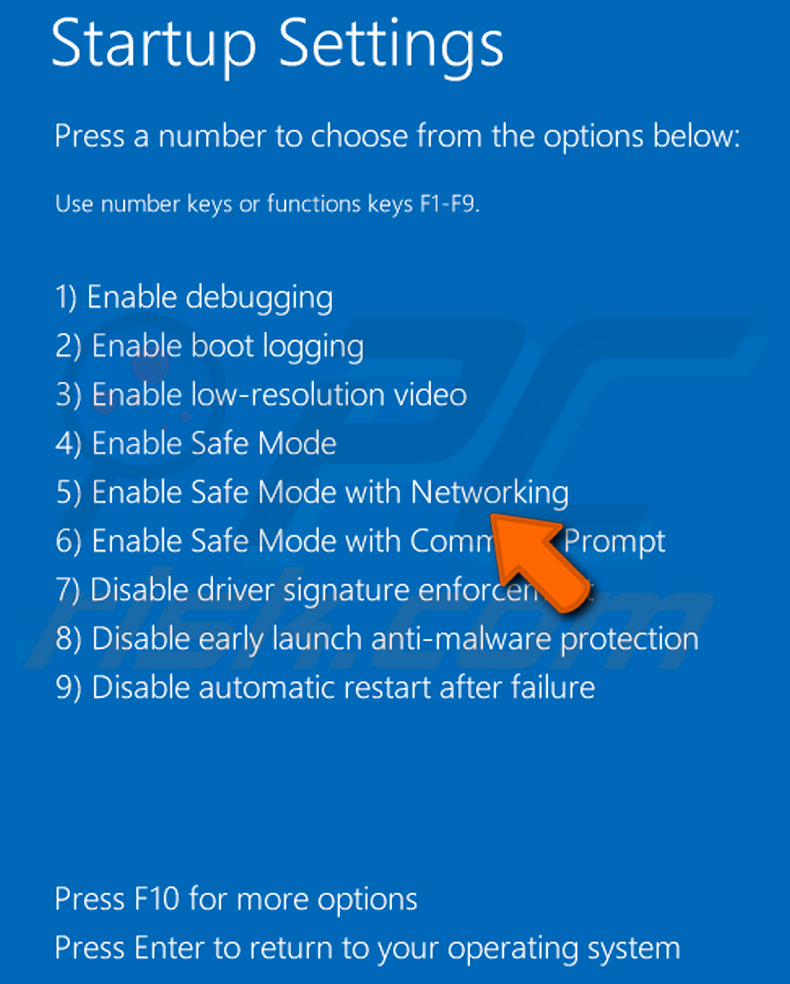
Video die laat zien hoe u Windows 8 opstart in de "Veilige Modus met Netwerkmogelijkheden":
Gebruikers van Windows 10: Klik op het Windows-logo en selecteer het Aan/uit-pictogram. Klik in het geopende menu op "Opnieuw opstarten" terwijl u de "Shift"-toets op uw toetsenbord ingedrukt houdt. Klik in het venster "kies een optie" op "Problemen oplossen" en selecteer vervolgens "Geavanceerde opties".
Selecteer in het menu met geavanceerde opties "Opstartinstellingen" en klik op de knop "Opnieuw opstarten". In het volgende venster moet u op de "F5"-toets op uw toetsenbord klikken. Hiermee wordt uw besturingssysteem opnieuw opgestart in de veilige modus met netwerkmogelijkheden.
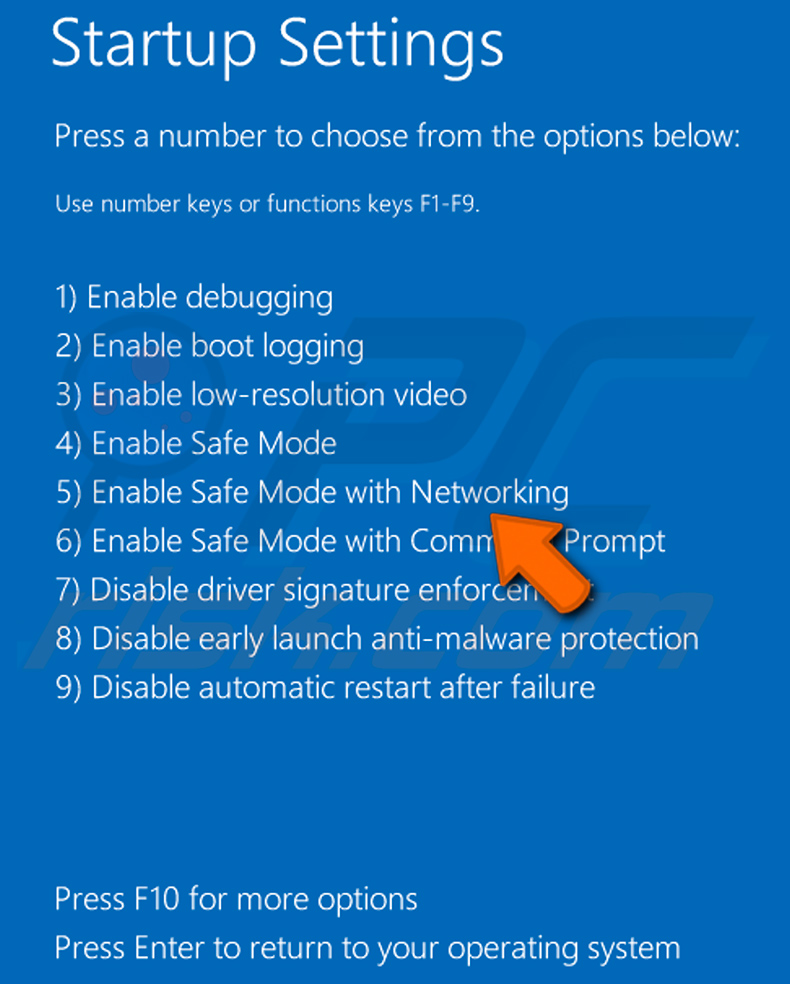
Video die laat zien hoe u Windows 10 opstart in de "Veilige Modus met Netwerkmogelijkheden":
 Pak het gedownloade archief uit en voer het bestand Autoruns.exe uit.
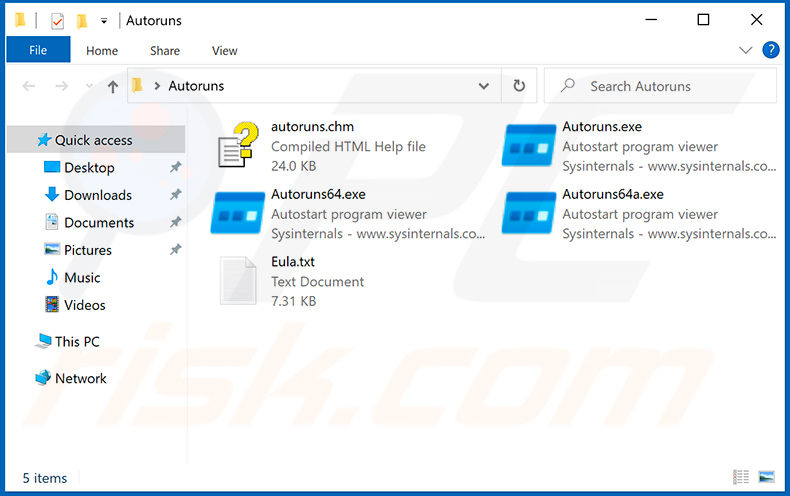
 Klik in de Autoruns-applicatie bovenaan op "Options" en schakel de opties "Hide Empty Locations" en "Hide Windows Entries" uit. Klik na deze procedure op het pictogram "Refresh".
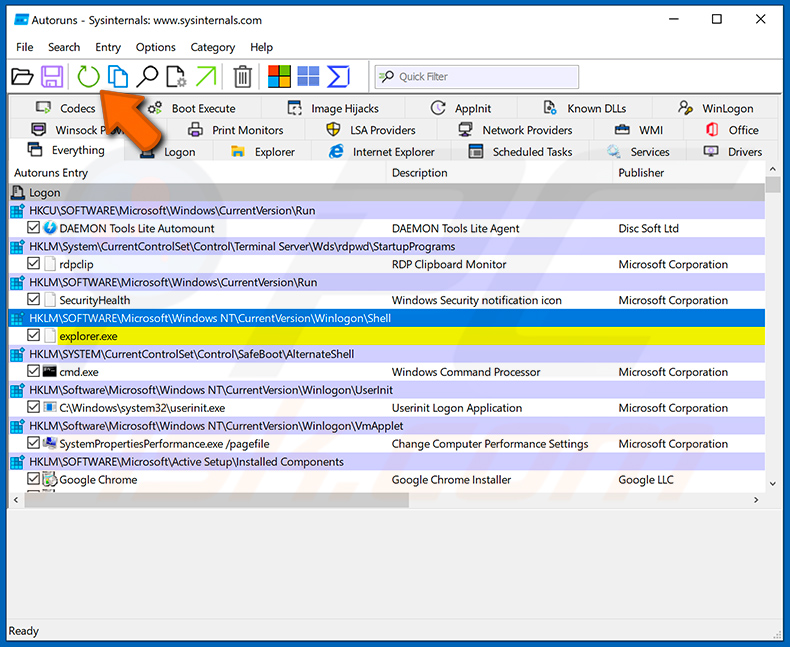
 Controleer de lijst die door de Autoruns-applicatie wordt geleverd en zoek het malwarebestand dat u wilt verwijderen.
U moet het volledige pad en de naam ervan noteren. Houd er rekening mee dat sommige malware procesnamen verbergt onder legitieme Windows-procesnamen. In dit stadium is het erg belangrijk om te voorkomen dat u systeembestanden verwijdert. Nadat u het verdachte programma dat u wilt verwijderen hebt gevonden, klikt u met de rechtermuisknop op de naam ervan en kiest u "Delete".
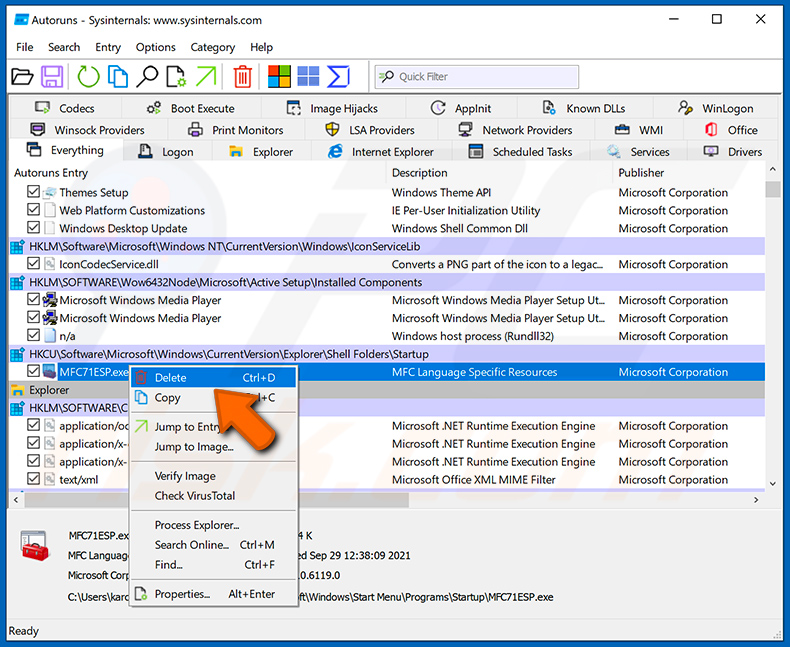
Nadat u de malware via de Autoruns-applicatie hebt verwijderd (dit zorgt ervoor dat de malware niet automatisch wordt uitgevoerd bij de volgende systeemstart), moet u op uw computer naar de malwarenaam zoeken. Zorg ervoor dat u verborgen bestanden en mappen inschakelt voordat u doorgaat. Als u de bestandsnaam van de malware vindt, zorg er dan voor dat u deze verwijdert.
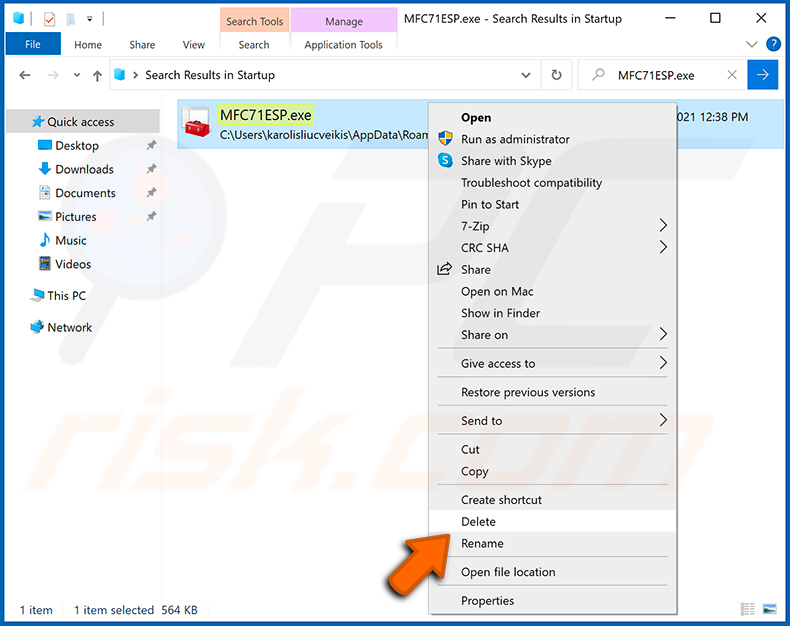
Start uw computer opnieuw op in de normale modus. Als u deze stappen volgt, zou alle malware van uw computer verwijderd moeten worden. Houd er rekening mee dat handmatige verwijdering van bedreigingen geavanceerde computervaardigheden vereist. Als u deze vaardigheden niet bezit, laat de verwijdering van malware dan over aan antivirus- en anti-malwareprogramma's.
Deze stappen werken mogelijk niet bij geavanceerde malware-infecties. Zoals altijd is het beter om infectie te voorkomen dan om later malware te proberen te verwijderen. Om uw computer veilig te houden, installeert u de nieuwste updates van het besturingssysteem en gebruikt u antivirussoftware. Om er zeker van te zijn dat uw computer vrij is van malware-infecties, raden we aan deze te scannen met Combo Cleaner Antivirus voor Windows.
Veelgestelde Vragen (FAQ)
Mijn computer is geïnfecteerd met ClosedQuorum-malware, moet ik mijn opslagapparaat formatteren om er vanaf te komen?
Formatteren verwijdert ClosedQuorum, maar wist ook elk bestand op de schijf. Het uitvoeren van een betrouwbare beveiligingstool zoals Combo Cleaner is in de meeste gevallen de veiligere eerste stap, aangezien deze de infectie kan verwijderen zonder uw gegevens te vernietigen.
Wat zijn de grootste problemen die ClosedQuorum-malware kan veroorzaken?
ClosedQuorum kan browserwachtwoorden, systeeminloggegevens en de inhoud van cryptocurrency wallets stelen. Het kan ook kwaadaardige code injecteren in lopende processen en zich verankeren via meerdere persistentiemechanismen.
Deze mogelijkheden kunnen leiden tot accountkaping, financieel verlies door gestolen cryptovaluta, identiteitsdiefstal en de aflevering van aanvullende malware op de gecompromitteerde machine.
Wat is het doel van ClosedQuorum-malware?
ClosedQuorum is ontworpen om aanvalsstappen na een compromittering te automatiseren met behulp van AI-besluitvorming. De primaire doelen zijn het stelen van inloggegevens en cryptocurrency wallet-gegevens, met aanvullende mogelijkheden voor code-injectie, persistentie en laterale verplaatsing.
Hoe is ClosedQuorum-malware op mijn computer geïnfiltreerd?
ClosedQuorum wordt als een aangepaste build verkocht aan criminele operators, waarbij elk binair bestand unieke API-sleutels en een exfiltratiekanaal bevat. De daadwerkelijke aflevering bij slachtoffers volgt waarschijnlijk gangbare methoden zoals phishing-e-mails, valse softwaredownloads, illegale content of kwaadaardige advertenties.
Beschermt Combo Cleaner mij tegen malware?
Ja. Combo Cleaner kan de meeste bekende malware detecteren en verwijderen. Omdat bedreigingen zoals ClosedQuorum verschillende onafhankelijke persistentiemechanismen gebruiken, wordt aanbevolen een volledige systeemscan uit te voeren om er zeker van te zijn dat de infectie volledig is verwijderd.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie