
Wat voor soort fraude is "Wells Fargo - Disputed Payment Reversal"
Phishing/OplichtingOok bekend als: Wells Fargo - Disputed Payment Reversal phishing-fraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Wells Fargo - Disputed Payment Reversal"?
We hebben deze e-mail onderzocht en vastgesteld dat het gaat om phishing-fraude. Het imiteert Wells Fargo en informeert ontvangers ten onrechte dat een betwiste betaling op hun rekening is bijgeschreven. Het bericht leidt naar een valse inlogpagina van Wells Fargo die is ontworpen om bankgegevens te stelen. Deze e-mail moet worden genegeerd en verwijderd.
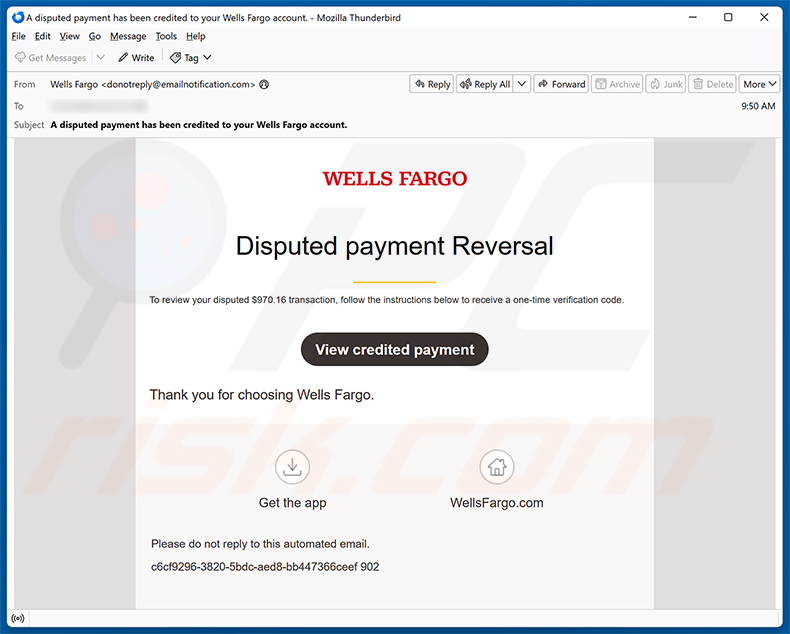
Overzicht van de "Wells Fargo - Disputed Payment Reversal" e-mailfraude
De e-mail beweert dat een betwiste transactie van $970,16 is bijgeschreven op de Wells Fargo-rekening van de ontvanger. De ontvanger wordt aangespoord om stappen te volgen om een eenmalige verificatiecode te ontvangen, en er is een knop met het label "View credited payment" bijgevoegd.
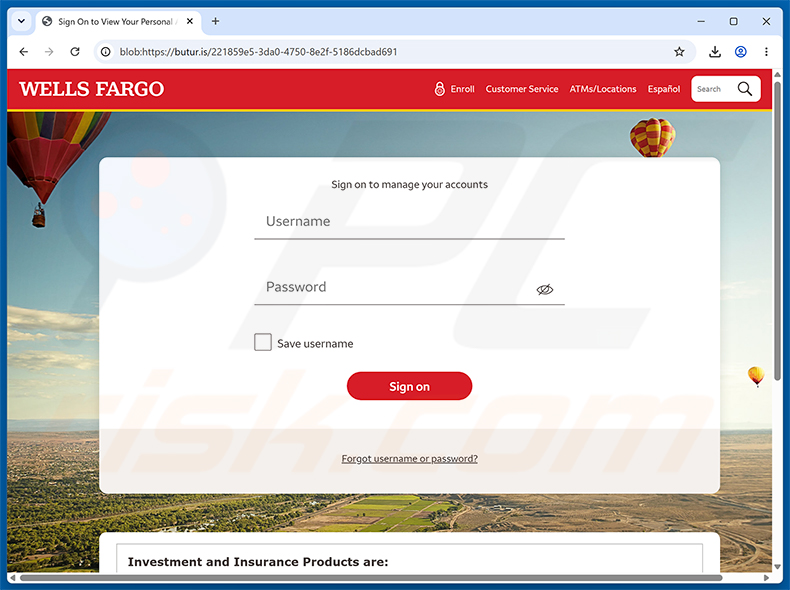
Wanneer op die knop wordt geklikt, wordt een frauduleuze website geopend die wordt gehost op butur[.]is. De site bootst het officiële Wells Fargo-portaal voor online bankieren na en toont een aanmeldformulier waarin om een gebruikersnaam en wachtwoord wordt gevraagd.
Alle inloggegevens die op dat neppe formulier worden ingevoerd, gaan rechtstreeks naar de cybercriminelen achter deze campagne. Met toegang tot de Wells Fargo-rekening van een slachtoffer kunnen zij geld overmaken, accountinstellingen wijzigen en de echte eigenaar buitensluiten.
Slachtoffers die hun inloggegevens prijsgeven, kunnen ook te maken krijgen met identiteitsdiefstal, vooral als persoonlijke of financiële gegevens toegankelijk zijn via het gecompromitteerde account.
Wells Fargo is op geen enkele manier verbonden met deze fraude. Cybercriminelen gebruiken de naam en huisstijl om de e-mail een schijn van legitimiteit te geven. Iedereen die vermoedt dat zijn account is getroffen, moet rechtstreeks contact opnemen met Wells Fargo via de officiële website.
| Naam | Wells Fargo - Disputed Payment Reversal phishing-fraude |
| Type Dreiging | Phishing, Fraude, Social engineering, Oplichting |
| Valse Bewering | Een betwiste betaling van $970,16 is bijgeschreven op de Wells Fargo-rekening van de ontvanger en vereist controle |
| Vermomming | Officiële betalingsmelding van Wells Fargo |
| Gerelateerd Domein | butur[.]is |
| Dreigingsstatus (butur[.]is) | PCrisk Resultaten Websitescanner |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Verspreidingsmethoden | Misleidende e-mails, frauduleuze online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privé-informatie, geldelijk verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Vergelijkbare phishing-e-mailfraudes
Samengevat is dit een phishingfraude die zich voordoet als Wells Fargo om inloggegevens voor online bankieren te stelen. Ontvangers moeten de e-mail verwijderen zonder op enige link te klikken. Frauduleuze e-mails van dit soort worden soms ook gebruikt om malware te verspreiden.
Meer voorbeelden van vergelijkbare frauduleuze e-mails zijn Server POP3 Error Notification, Security Awareness Exercise, en Update And Synchronize Your Mailbox.
Hoe infecteren spamcampagnes computers?
Bedreigingsactoren gebruiken vaak e-mail om malware te verspreiden door schadelijke bestanden bij te voegen. Deze kunnen vele vormen aannemen, waaronder uitvoerbare bestanden, PDF-documenten, Microsoft Office-bestanden met schadelijke macro-opdrachten, archieven zoals ZIP of RAR, en JavaScript-bestanden.
Spam-e-mails kunnen ook links bevatten die naar gevaarlijke websites leiden. Het bezoeken van deze sites kan automatische downloads activeren of gebruikers overtuigen om handmatig schadelijke programma's uit te voeren. In de meeste gevallen is een vorm van gebruikersinteractie vereist voordat de malware voet aan de grond kan krijgen.
Hoe kunt u de installatie van malware voorkomen?
Wees voorzichtig met onverwachte e-mails, vooral die van afzenders die u niet herkent. Open geen bijlagen en klik niet op links tenzij u zeker weet dat ze legitiem zijn. Elk bericht dat urgentie creëert of u vraagt om in te loggen via een aangeleverde link, verdient extra aandacht.
Download software alleen van officiële websites en geverifieerde bronnen. Illegale programma's, sleutelgeneratoren en softwarecracks bevatten vaak malware. Het up-to-date houden van uw besturingssysteem en alle geïnstalleerde applicaties helpt ook om bekende beveiligingslekken te dichten.
Gebruik betrouwbare antivirussoftware en houd deze bijgewerkt. Sta onbekende websites niet toe om browsermeldingen te verzenden. Als u al een verdachte bijlage hebt geopend, raden wij aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om binnengedrongen malware automatisch te verwijderen.
Tekst in de "Wells Fargo - Disputed Payment Reversal" e-mailbrief:
Subject: A disputed payment has been credited to your Wells Fargo account.
Wells Fargo
Disputed payment ReversalTo review your disputed $970.16 transaction, follow the instructions below to receive a one-time verification code.
[View credited payment]Thank you for choosing Wells Fargo.
Een neppe Wells Fargo-website die in deze fraude wordt gebruikt:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Wells Fargo - Disputed Payment Reversal phishing-fraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
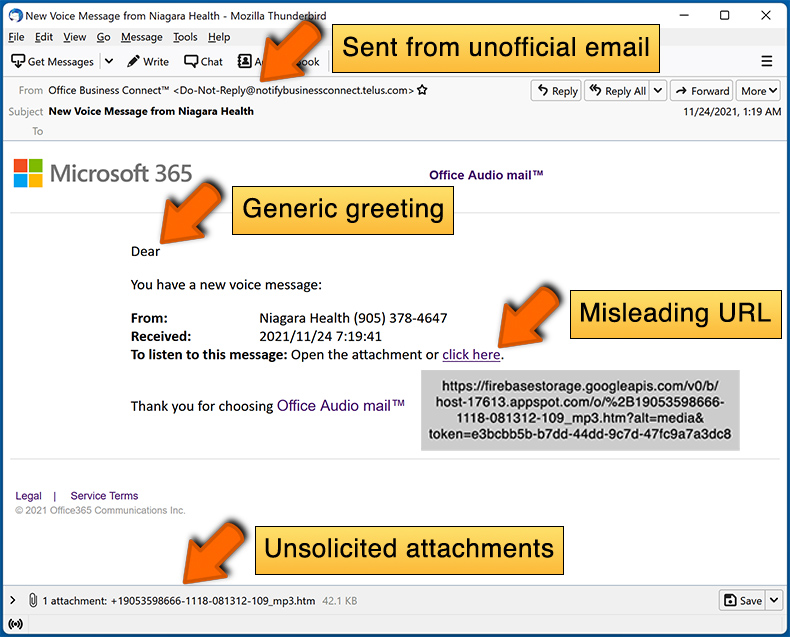
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde Vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze berichten worden in grote hoeveelheden verzonden en niet naar specifieke personen. Cybercriminelen verzamelen e-mailadressen via datalekken, gecompromitteerde websites en soortgelijke methoden. Ontvangers worden doorgaans willekeurig gekozen, niet persoonlijk als doelwit uitgekozen.
Ik heb mijn persoonlijke informatie verstrekt nadat ik door deze e-mail werd misleid, wat moet ik doen?
Als u uw Wells Fargo-gebruikersnaam en -wachtwoord op de neppagina hebt ingevoerd, wijzig dat wachtwoord dan onmiddellijk en neem contact op met de officiële klantenservice van Wells Fargo. Als u ook betaalkaartgegevens of andere gevoelige informatie hebt onthuld, breng dan onverwijld uw bank en de relevante autoriteiten op de hoogte.
Ik heb een schadelijk bestand gedownload en geopend dat aan een e-mail was bijgevoegd, is mijn computer geïnfecteerd?
Dat hangt af van het bestandstype. Uitvoerbare bestanden kunnen een apparaat vrijwel onmiddellijk na het openen compromitteren. Documentformaten zoals Word- of PDF-bestanden vereisen doorgaans aanvullende interactie, zoals het inschakelen van macro-opdrachten, voordat een infectie begint.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Nee. Het simpelweg lezen of bekijken van een e-mail is op zichzelf onschadelijk. Een infectie kan alleen beginnen als u actief op een link klikt, een bijlage opent of anderszins interactie hebt met schadelijke inhoud in het bericht.
Zal Combo Cleaner malware-infecties verwijderen die aanwezig waren in de e-mailbijlage?
Ja. Combo Cleaner kan een breed scala aan bekende malware-infecties detecteren en verwijderen. Het uitvoeren van een volledige systeemscan is essentieel, aangezien meer geavanceerde dreigingen zich dieper in het systeem kunnen verbergen en een grondige scan vereisen om te worden geïdentificeerd en verwijderd.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie