Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

ZynorRAT Malware
Trojan

ZynorRAT Malware

ZynorRAT is een platformonafhankelijke malware die compatibel is met Windows- en Linux-besturingssystemen (OS'en). Het is geschreven in de programmeertaal Go. ZynorRAT wordt geclassificeerd als een RAT (Remote Access Trojan) en is ontworpen om externe toegang tot/controle over apparaten mogelijk t
Lamia Loader Ransomware
Ransomware

Lamia Loader Ransomware

Lamia Loader is een ransomware-achtig programma. Deze kwaadaardige software is ontworpen om de bestanden van het slachtoffer te versleutelen en betaling te eisen voor het ontsleutelen ervan. Nadat we een voorbeeld van deze malware op onze testmachine hadden uitgevoerd, versleutelde het bestanden

Oplichting via e-mail Coinbase Device Registration
Phishing/Oplichting

Oplichting via e-mail Coinbase Device Registration

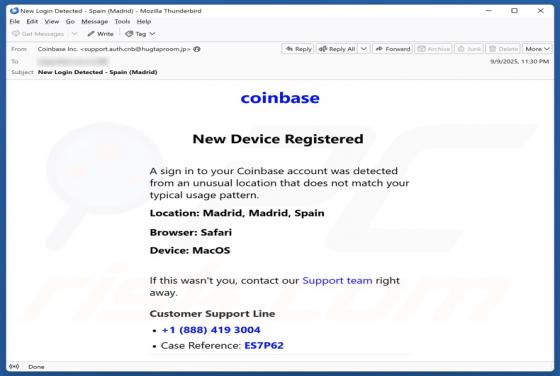
Na onderzoek van deze “Coinbase Device Registration” e-mail hebben we vastgesteld dat deze nep is. Deze spam-e-mail wordt gepresenteerd als een melding van Coinbase over een verdachte aanmelding bij een account. Het doel van deze spamcampagne is om ontvangers te misleiden zodat ze een frauduleuze

RatOn Malware (Android)
Trojan

RatOn Malware (Android)

RatOn is een stukje kwaadaardige software dat zich richt op Android-apparaten. Het wordt geclassificeerd als een Remote Access Trojan (RAT). RatOn bestaat al sinds ten minste de zomer van 2025. Deze trojan kan apparaten op afstand bedienen, geautomatiseerde geldoverboekingen en NFC-relaisanvallen

Imagesearcherpro.com doorverwijzing
Browser Hijacker

Imagesearcherpro.com doorverwijzing

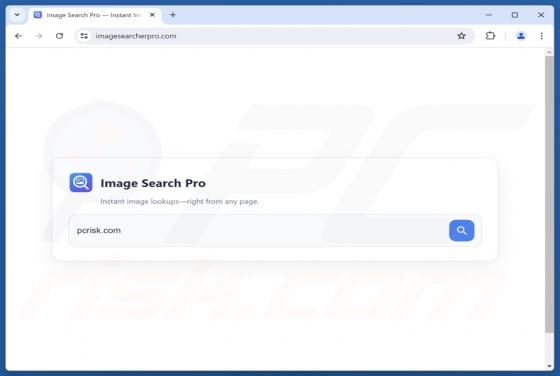
Imagesearcherpro.com is een nepzoekmachine die ons onderzoeksteam heeft ontdekt tijdens het analyseren van Image Search Pro browser hijacker. Dit type website kan geen zoekresultaten leveren en verwijst door naar legitieme zoekmachines. Ze worden meestal gepromoot (via omleidingen) door browser hi

Confirm Your Identity Email Zwendel
Phishing/Oplichting

Confirm Your Identity Email Zwendel

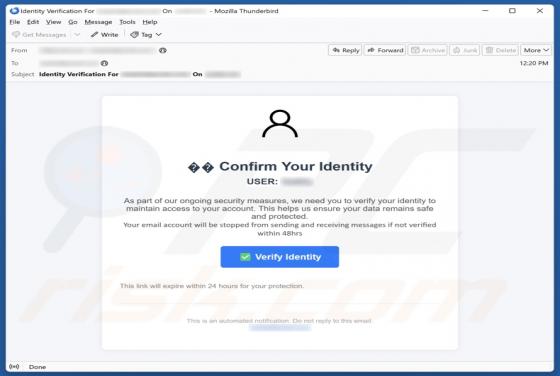
Ons onderzoek naar de e-mail “Bevestig uw identiteit” heeft uitgewezen dat het om spam gaat. In het bericht staat dat de ontvanger zijn identiteit moet verifiëren, anders zal de e-maildienst worden onderbroken. Het doel van deze scam-mail is om ontvangers te verleiden hun e-mailinloggegevens door

UPS Delivery Notice Email Zwendel
Phishing/Oplichting

UPS Delivery Notice Email Zwendel

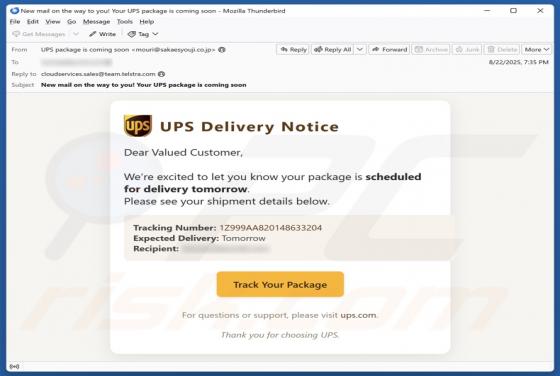
Na inspectie van deze “UPS Delivery Notice” e-mail hebben we vastgesteld dat het om spam gaat. Dit valse bericht wordt gepresenteerd als een melding waarin de ontvanger wordt geïnformeerd over een aanstaande pakketbezorging. We willen benadrukken dat deze scam-e-mail geen verband houdt met het ech

Obscura Ransomware
Ransomware

Obscura Ransomware

Tijdens het inspecteren van nieuwe inzendingen voor het VirusTotal-platform ontdekte ons onderzoeksteam de Obscura ransomware. Deze malware versleutelt bestanden en eist betaling voor de ontsleuteling. Op onze testmachine versleutelde Obscura bestanden en voegde aan hun namen de extensie ”.obscur

Yurei Ransomware
Ransomware

Yurei Ransomware

Yurei is een kwaadaardig programma dat is geclassificeerd als ransomware. Malware binnen deze categorie is ontworpen om bestanden te versleutelen en losgeld te eisen voor de ontsleuteling. Op ons testsysteem versleutelde Yurei bestanden en voegde een extensie “.Yurei” toe aan hun bestandsnamen. E