Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

Oplichting per e-mail "Update Your Ledger Firmware"
Phishing/Oplichting

Oplichting per e-mail "Update Your Ledger Firmware"

Ons team heeft de e-mail geanalyseerd en vastgesteld dat deze een frauduleuze melding bevat over een firmware-update. Het bericht is zo opgesteld dat het lijkt alsof het afkomstig is van Ledger, een legitieme aanbieder van hardware-wallets voor cryptovaluta. De fraudeurs achter deze zwendel prober
VoidStealer Malware
Trojan

VoidStealer Malware

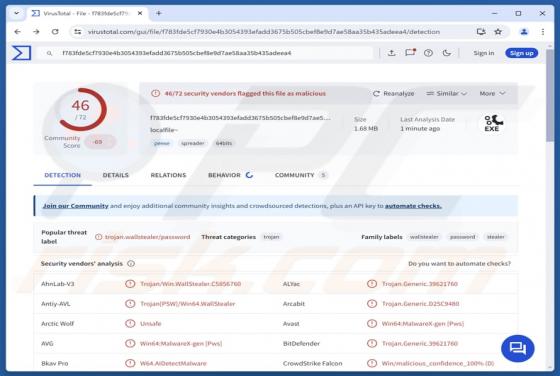
VoidStealer is een soort malware die gevoelige gegevens uit browsers steelt. Het maakt gebruik van een op een debugger gebaseerde methode om de beveiliging van de browser (Application-Bound Encryption) te omzeilen door het geheugen te monitoren terwijl de browser actief is. Hierdoor kan het versle

Oplichting per e-mail "Brief Service Interruption"
Phishing/Oplichting

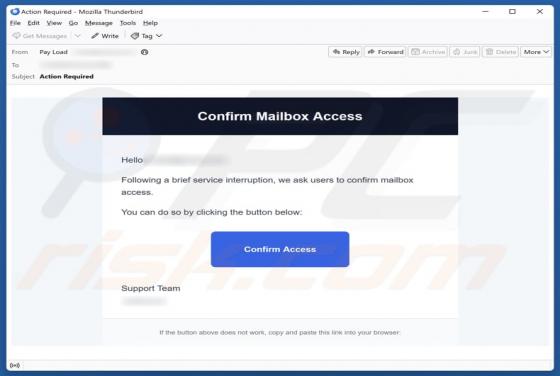
Oplichting per e-mail "Brief Service Interruption"

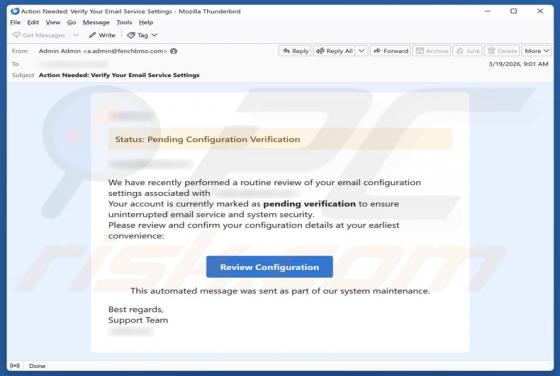
We hebben de e-mail bekeken en vastgesteld dat het gaat om een poging tot phishing die is vermomd als een bericht van het ondersteuningsteam. In de e-mail worden ontvangers aangespoord om de instructies op te volgen om een "dienstonderbreking" te voorkomen. De e-mail bevat een link naar een valse

Perseus Malware (Android)
Trojan

Perseus Malware (Android)

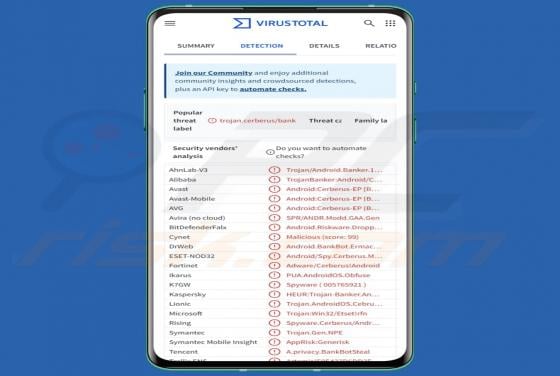
Perseus is Android-malware die is samengesteld uit onderdelen van eerdere malware (zoals Cerberus en Phoenix) en is uitgebreid met nieuwe functies. Hiermee kunnen aanvallers een geïnfecteerd apparaat in realtime in de gaten houden en bedienen. De malware bevat krachtige beveiligingsmaatregelen om

Oplichting per e-mail "Storage Limit Reached"
Phishing/Oplichting

Oplichting per e-mail "Storage Limit Reached"

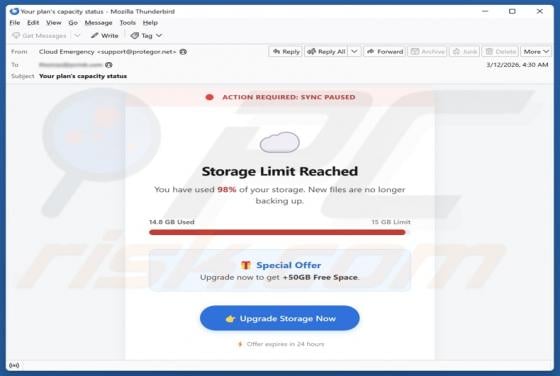
We hebben de e-mail onderzocht en vastgesteld dat het om een frauduleus bericht gaat met betrekking tot de „capaciteitsstatus van het plan“. De ontvangers worden aangemoedigd om de bijgevoegde link te openen. Als gebruikers op deze e-mail reageren (door de instructies op te volgen), kunnen ze op m

Uragan Ransomware
Ransomware

Uragan Ransomware

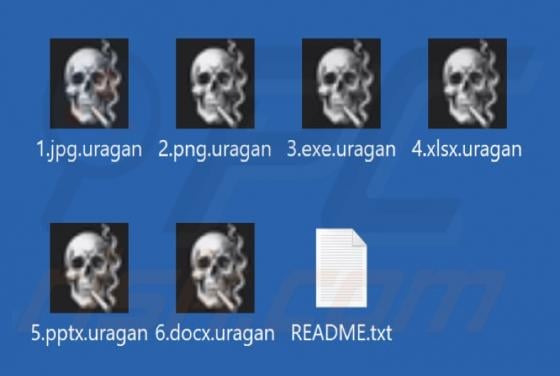
We hebben Uragan ontdekt tijdens een analyse van malwarevoorbeelden die waren geüpload naar VirusTotal en hebben vastgesteld dat het om ransomware gaat. Na uitvoering versleutelt Uragan gegevens en voegt de extensie ".uragan" toe aan bestanden (bijvoorbeeld: het hernoemt "1.jpg" naar "1.jpg.uragan

RedStar Ransomware
Ransomware

RedStar Ransomware

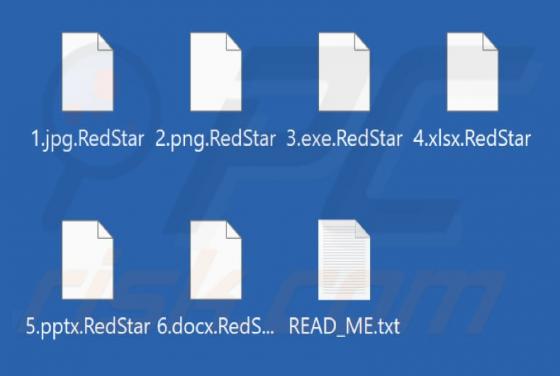
Ons team ontdekte RedStar tijdens het onderzoeken van malwarevoorbeelden die waren geüpload naar VirusTotal en kwam tot de conclusie dat het om ransomware gaat. Zodra RedStar wordt uitgevoerd, versleutelt het bestanden en voegt het de extensie ".RedStar" toe aan bestanden (het hernoemt bijvoorbeel