Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

MAJINAHANASHI Ransomware
Ransomware

MAJINAHANASHI Ransomware

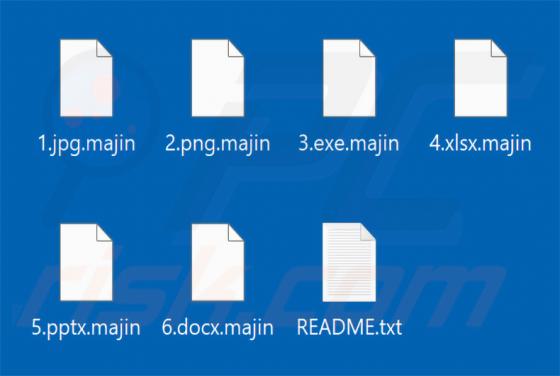
MAJINAHANASHI is ransomware die onze onderzoekers ontdekten tijdens het onderzoeken van nieuwe malwaremonsters die zijn ingediend bij VirusTotal. Het versleutelt bestanden, voegt de extensie .majin toe aan hun namen en plaatst een losgeldbriefje in een tekstbestand met de naam README.txt. De aanval
Fake Xeno Malware
Trojan

Fake Xeno Malware

Nep Xeno is een meertraps trojan die een gecombineerde informatiedief en Remote Access Trojan (RAT) aflevert. Hij is vermomd als een "Xeno" Roblox script executor - een cheattool die wordt gepromoot via gamingforums en Discord-servers. Zoals gedocumenteerd door Bitdefender, steelt de malware (in be

Mandatory Verification/Update Process e-mailfraude
Phishing/Oplichting

Mandatory Verification/Update Process e-mailfraude

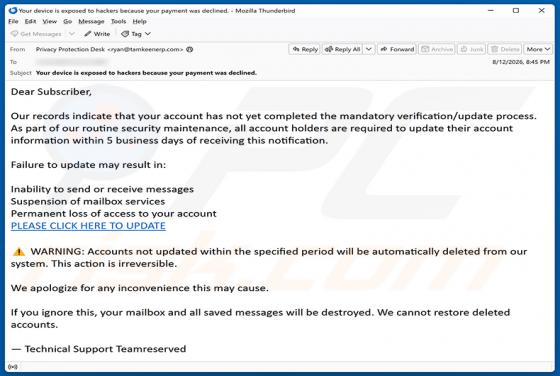
We hebben deze e-mail onderzocht en vastgesteld dat het een phishing-fraude is. De e-mail doet zich voor als een dringende beveiligingsmelding van een e-maildienstverlener en zet ontvangers onder druk om op een link te klikken die naar een valse inlogpagina leidt. Iedereen die zijn inloggegevens op

Invoice Payment Is Past Due e-mailfraude
Phishing/Oplichting

Invoice Payment Is Past Due e-mailfraude

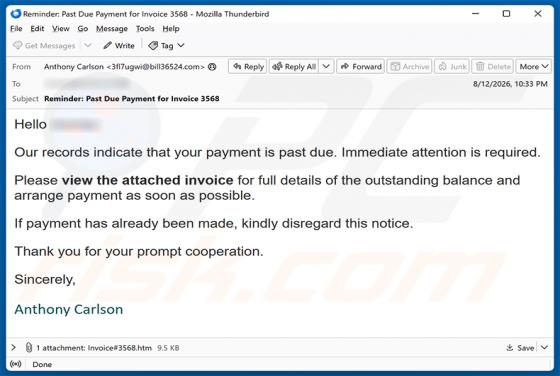
Wij hebben deze e-mail onderzocht en vastgesteld dat het om phishing-fraude gaat. Het bericht doet zich voor als een factuurherinnering en gebruikt een HTML-bestandsbijlage die, wanneer deze wordt geopend, een valse Microsoft-inlogpagina toont die is ontworpen om accountgegevens te stelen. De e-mai

ChatGPT Payment Reminder e-mailfraude
Phishing/Oplichting

ChatGPT Payment Reminder e-mailfraude

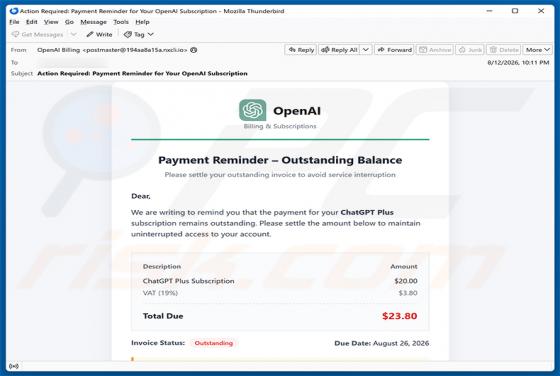
We hebben deze e-mail onderzocht en vastgesteld dat het om oplichting gaat. Het bericht is ontworpen om eruit te zien als een officiële factuurmelding van OpenAI, waarin wordt beweerd dat de ontvanger een openstaande betaling heeft voor zijn ChatGPT Plus-abonnement. Het is een phishing-e-mail die b

WindRelay Malware (Android)
Trojan

WindRelay Malware (Android)

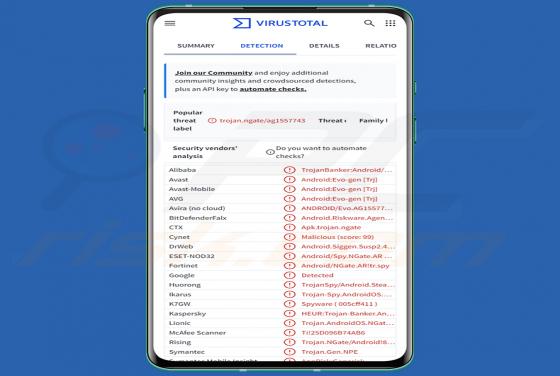
WindRelay is een gespecialiseerde NFC-relaymalware die zich richt op Android-gebruikers in Centraal-Europa. In samenwerking met SpyNote, een Remote Access Trojan, legt het gegevens van contactloze betaalkaarten vast en stuurt deze in realtime door naar aanvallers. Volgens onderzoek van Group-IB is

FLocker Ransomware
Ransomware

FLocker Ransomware

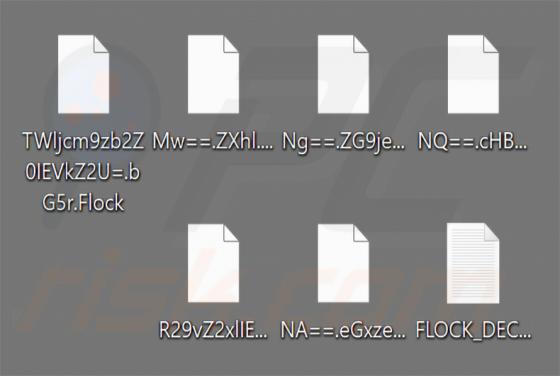
FLocker is een programma van het ransomware-type dat onze onderzoekers analyseerden tijdens het beoordelen van malwaremonsters die naar VirusTotal waren geüpload. Het versleutelt de bestanden van slachtoffers, hernoemt ze met behulp van Base64-codering, voegt de extensie .Flock toe en verandert de

ZAWOOO Ransomware
Ransomware

ZAWOOO Ransomware

ZAWOOO is ransomware die ons onderzoeksteam ontdekte tijdens het onderzoeken van nieuwe malwaremonsters die zijn ingediend bij VirusTotal. Het versleutelt de bestanden van slachtoffers en hernoemt ze naar willekeurige tekenreeksen, waarbij zowel de oorspronkelijke bestandsnaam als de extensie worde

Montage Ransomware
Ransomware

Montage Ransomware

Montage is een programma van het type ransomware dat we ontdekten tijdens het inspecteren van nieuwe inzendingen op de website VirusTotal. Het versleutelt bestanden, voegt zijn eigen extensie toe aan hun namen en plaatst een losgeldbrief. Montage is identiek aan Developer- en Friends-ransomware. Op

ChatGPT Payment Method Update e-mailfraude
Phishing/Oplichting

ChatGPT Payment Method Update e-mailfraude

We hebben deze e-mail onderzocht en vastgesteld dat het om fraude gaat. Het bericht is vermomd als een factuurmelding van ChatGPT waarin wordt beweerd dat een abonnementsbetaling niet kon worden verwerkt. Het doel is om ontvangers naar een frauduleuze website te lokken waar hun accountgegevens en k