
Wat is "Chase Bank Account Security Check" e-mailfraude
Phishing/OplichtingOok bekend als: Chase Bank Account Security Check phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Chase Bank Account Security Check"?
We hebben deze e-mail onderzocht en vastgesteld dat het gaat om phishingfraude, vermomd als een officiële beveiligingswaarschuwing van Chase Bank. Het bericht beweert ten onrechte dat de toegang van de ontvanger tot online bankieren is geblokkeerd en spoort hem aan door te klikken naar een frauduleuze inlogpagina. Deze e-mail moet worden genegeerd. Iedereen die daar zijn inloggegevens invoert, geeft zijn bankgegevens rechtstreeks aan cybercriminelen.
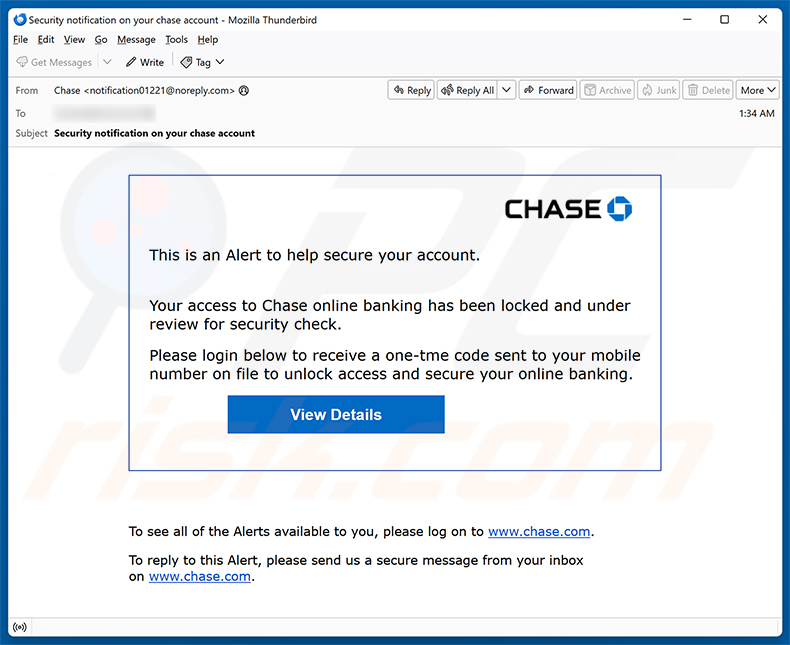
Overzicht van "Chase Bank Account Security Check" e-mailfraude
De e-mail doet zich voor als een beveiligingswaarschuwing van Chase. Er wordt beweerd dat de toegang van de ontvanger tot online bankieren bij Chase is geblokkeerd en wordt beoordeeld. Om weer toegang te krijgen, wordt de ontvangers gevraagd op een knop "View Details" te klikken en in te loggen om een eenmalige verificatiecode te ontvangen.
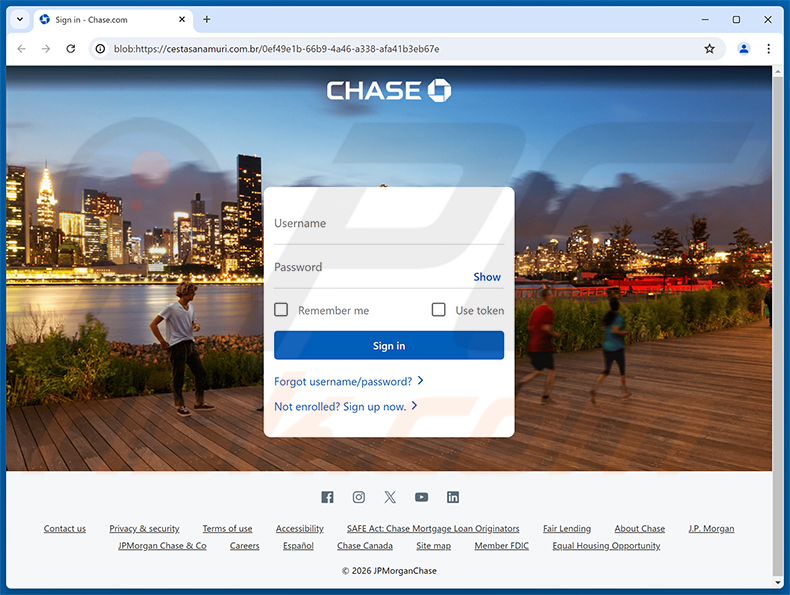
Een klik op die knop leidt naar een phishingsite die wordt gehost op cestasanamuri[.]com.br. De pagina bootst de echte inlogpagina van Chase Bank nauwkeurig na, compleet met het officiële logo, velden voor gebruikersnaam en wachtwoord, en footerlinks die zijn vormgegeven naar het voorbeeld van de legitieme site.
Alle inloggegevens die op deze nep-pagina worden ingevoerd, worden door de oplichters onderschept. Met de bankgegevens van een slachtoffer kunnen zij toegang krijgen tot de rekening, geld overmaken, contactgegevens wijzigen en de echte eigenaar buitensluiten.
Er bestaat ook een risico op identiteitsdiefstal. Oplichters die toegang krijgen tot een Chase-rekening kunnen gekoppelde financiële diensten misbruiken of de persoonlijke gegevens daarin gebruiken om frauduleuze rekeningen te openen. Gestolen inloggegevens worden bovendien vaak doorverkocht aan andere criminelen.
Chase Bank heeft niets met deze fraude te maken. De e-mail is niet verzonden door of namens JPMorgan Chase & Co. Cybercriminelen misbruiken de vertrouwde naam en de bekende huisstijl van de bank om klanten te misleiden zodat ze hun inloggegevens prijsgeven.
| Naam | Chase Bank Account Security Check phishingfraude |
| Type Dreiging | Phishing, Oplichting, Social Engineering, Fraude |
| Valse Bewering | De toegang van de ontvanger tot online bankieren bij Chase is geblokkeerd en wordt onderworpen aan een beveiligingscontrole |
| Vermomming | Legitieme beveiligingswaarschuwing van Chase Bank |
| Gerelateerd Domein | cestasanamuri[.]com.br |
| Dreigingsstatus (Phishingsite) | PCrisk resultaten van de websitescanner |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Verspreidingsmethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privégegevens, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Vergelijkbare fraude-e-mails in het algemeen
Kortom, deze e-mail is phishingfraude die zich voordoet als een beveiligingswaarschuwing van Chase Bank. Het doel is om inloggegevens voor de bank te stelen via een valse inlogpagina die de inlogomgeving van de bank nabootst. Ontvangers moeten de e-mail verwijderen zonder er iets mee te doen. Dergelijke fraude wordt soms ook gebruikt om malware te verspreiden.
Cybercriminelen voeren regelmatig vergelijkbare campagnes uit die gericht zijn op klanten van banken en financiële instellingen. Meer voorbeelden van zulke fraude-e-mails zijn Bonus Payment Accrued, Empire Auto Parts Order Request en Share Company Details.
Hoe infecteren spamcampagnes computers?
Spam-e-mails zijn een veelgebruikt middel voor de verspreiding van malware. Cybercriminelen voegen geïnfecteerde bestanden rechtstreeks als bijlage toe aan berichten of plaatsen links die naar schadelijke downloads leiden. De bestanden kunnen vele vormen aannemen, waaronder uitvoerbare programma's, gecomprimeerde archieven, PDF-documenten en Microsoft Office-bestanden met kwaadaardige macro-opdrachten.
Voor activering moet het slachtoffer doorgaans iets doen: de bijlage openen, op de link klikken of een functie in het bestand inschakelen. Sommige kwaadaardige documenten beginnen pas met het downloaden van malware nadat de gebruiker bewerken inschakelt of macro's toestaat. In beide gevallen is het beperken van interactie met ongevraagde e-mails de meest effectieve verdediging.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met onverwachte e-mails, vooral als ze waarschuwen voor accountproblemen of onmiddellijke actie eisen. Klik niet op links en open geen bijlagen in berichten van onbekende afzenders. Ga bij twijfel rechtstreeks naar de officiële website van het bedrijf in plaats van een link in een e-mail te volgen.
Download software alleen van officiële websites van ontwikkelaars of betrouwbare app-winkels. Vermijd programma's van peer-to-peer-netwerken, onofficiële downloadpagina's, of tools die worden aangeboden als cracks of licentiesleutelgeneratoren, aangezien dit veelvoorkomende kanalen zijn voor malware die is gebundeld met of vermomd als de aangeboden software.
Houd uw besturingssysteem en alle geïnstalleerde applicaties up-to-date. Gebruik betrouwbare beveiligingssoftware en voer regelmatig scans uit. Als u al een verdachte bijlage hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventueel geïnstalleerde malware automatisch te verwijderen.
Tekst in de "Chase Bank Account Security Check" e-mail:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Een valse Chase Bank-website die bij deze fraude wordt gebruikt:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Chase Bank Account Security Check phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
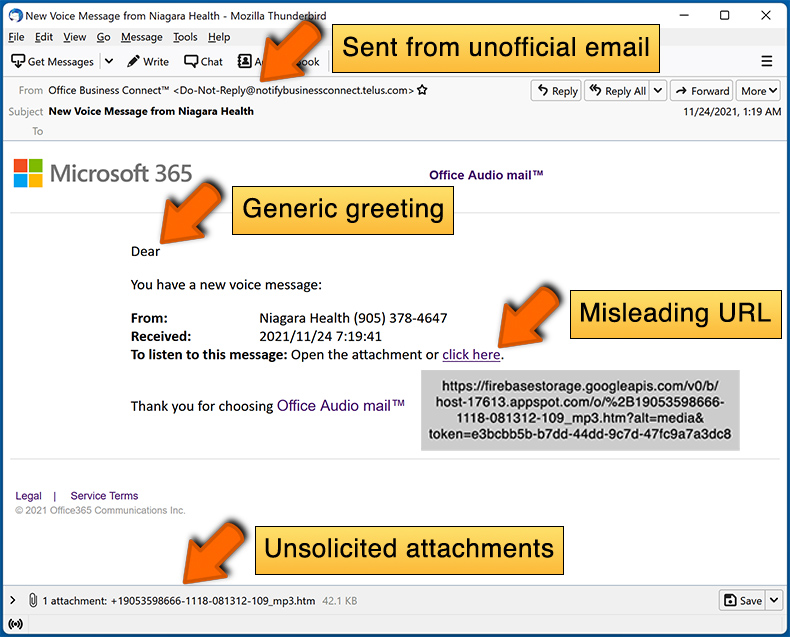
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze e-mails worden massaal verspreid en zijn niet gericht op specifieke personen. Cybercriminelen verzamelen e-mailadressen via datalekken, nepwebsites en vergelijkbare bronnen, en sturen vervolgens hetzelfde bericht tegelijk naar grote aantallen mensen.
Ik heb mijn persoonlijke gegevens verstrekt nadat ik door deze e-mail ben misleid, wat moet ik doen?
Als u uw inloggegevens voor Chase hebt ingevoerd, wijzig dan onmiddellijk uw wachtwoord en neem contact op met de officiële klantenservice van Chase Bank om het misbruik te melden. Bij andere gevoelige gegevens, zoals creditcard- of identificatiegegevens, dient u onverwijld de betreffende financiële instellingen of autoriteiten op de hoogte te stellen.
Ik heb een kwaadaardig bestand uit een e-mailbijlage gedownload en geopend, is mijn computer geïnfecteerd?
Dat hangt af van het bestandstype. Uitvoerbare bestanden activeren malware doorgaans zodra ze worden geopend. Documentformaten zoals PDF- of Office-bestanden vereisen meestal een extra stap - zoals het inschakelen van macro's - voordat malware wordt uitgevoerd. Ongeacht het bestandstype wordt het uitvoeren van een beveiligingsscan sterk aanbevolen.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Nee. Het simpelweg lezen of openen van een e-mail is onschadelijk. Uw computer loopt alleen risico wanneer u actief interactie hebt met kwaadaardige inhoud, zoals klikken op een link, een bestand downloaden of een bijlage openen.
Verwijdert Combo Cleaner malware-infecties die in een e-mailbijlage aanwezig waren?
Ja. Combo Cleaner kan de meeste bekende malwaredreigingen detecteren en verwijderen. Toch kan geavanceerde malware detectie soms omzeilen. Daarom is het uitvoeren van een volledige systeemscan essentieel om een zo groot mogelijke dekking te bereiken en ervoor te zorgen dat niets over het hoofd wordt gezien.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie