
Wat voor soort e-mailfraude is "Norton Subscription Has Ended"
Phishing/OplichtingOok bekend als: Norton Subscription Has Ended phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Norton Subscription Has Ended"?
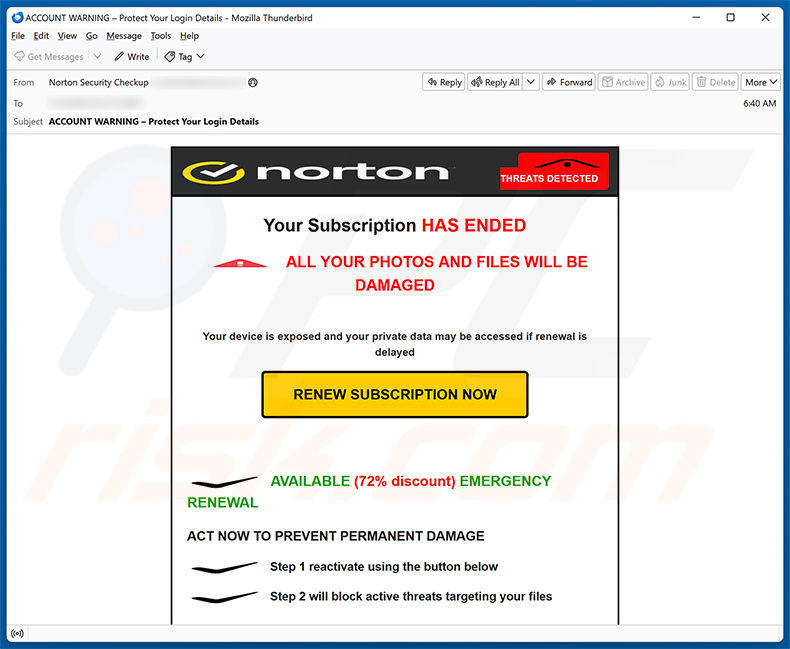
We hebben deze e-mail onderzocht en vastgesteld dat het om fraude gaat. De e-mail doet zich voor als Norton en beweert ten onrechte dat het beveiligingsabonnement van de ontvanger is verlopen, waarbij verzonnen dreigingswaarschuwingen worden gebruikt om een gevoel van urgentie te creëren. De belangrijkste variant leidt naar een valse inlogpagina die is ontworpen om inloggegevens van e-mailaccounts te stelen. Deze e-mail moet worden genegeerd.
Meer over de "Norton Subscription Has Ended" fraude-e-mail
De e-mail doet zich voor als een beveiligingswaarschuwing van Norton. Er wordt beweerd dat het abonnement is verlopen, dat er bedreigingen zijn gedetecteerd en dat de bestanden en foto's van de ontvanger direct in gevaar zijn. De e-mail biedt een "noodverlenging" aan met een zogenaamde korting van 72% en spoort de ontvanger aan om onmiddellijk op "RENEW SUBSCRIPTION NOW" te klikken. Een andere variant voegt een afteltimer toe om de druk op te voeren.
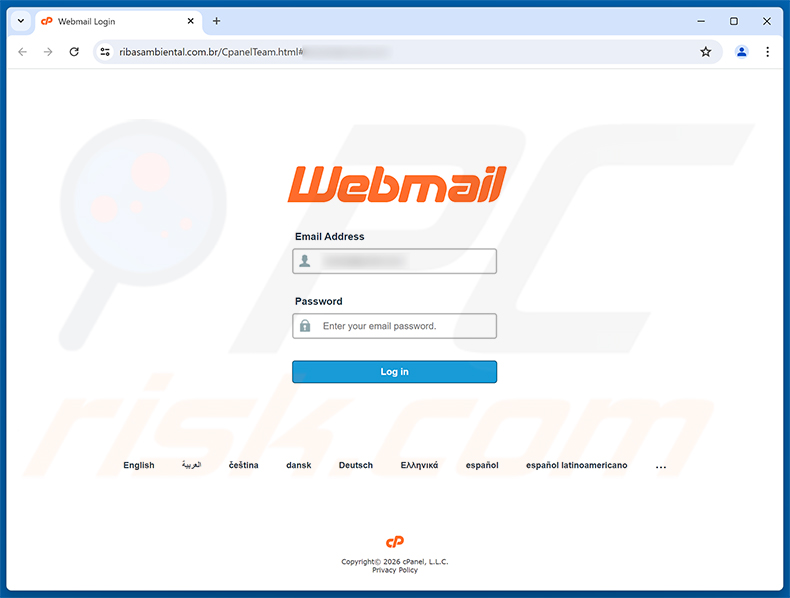
Door op die knop te klikken, wordt de ontvanger omgeleid naar een valse webmail-inlogpagina die wordt gehost op ribasambiental[.]com.br. De pagina imiteert een cPanel Webmail-portaal, compleet met cPanel-branding, en vraagt bezoekers om hun e-mailadres en wachtwoord in te voeren.
Alle inloggegevens die op die pagina worden ingevoerd, gaan rechtstreeks naar de oplichters. Toegang tot het e-mailaccount van een slachtoffer kan worden gebruikt om het account volledig over te nemen, privéberichten te lezen en te proberen in te breken in andere accounts met hetzelfde wachtwoord.
Het is ook vermeldenswaard dat vergelijkbare campagnes met deze op Norton gebaseerde aanpak ontvangers vaak omleiden naar valse Norton-verlengingspagina's die creditcardgegevens verzamelen, of naar de officiële Norton-website via affiliate-links waarmee de oplichters commissies verdienen.
Norton is op geen enkele manier verantwoordelijk voor deze e-mails. De cybercriminelen achter deze campagne hebben geen enkele band met het legitieme beveiligingsbedrijf en misbruiken de merknaam ervan.
| Naam | Norton Subscription Has Ended phishingfraude |
| Type Bedreiging | Phishing, Fraude, Social Engineering, Oplichting |
| Valse Bewering | Het beveiligingsabonnement van Norton is verlopen; het apparaat van de ontvanger is onbeschermd en bestanden lopen het risico beschadigd te raken |
| Vermomming | Legitieme beveiligingsmelding van Norton |
| Gerelateerd Domein | ribasambiental[.]com.br |
| Bedreigingsstatus (Phishingsite) | PCrisk Website Scanner resultaten |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Verspreidingsmethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privégegevens, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Vergelijkbare fraude-e-mails in het algemeen
Kortom, de "Norton Subscription Has Ended" e-mail is een phishing-fraude die de merknaam van Norton misbruikt om ontvangers naar frauduleuze websites te lokken. Afhankelijk van de variant steelt de gelinkte pagina inloggegevens van e-mailaccounts of probeert deze betalingsgegevens te verzamelen. Ontvangers moeten deze e-mails verwijderen zonder op links te klikken.
Soms worden dergelijke fraudes ook gebruikt om malware te verspreiden. Meer voorbeelden van vergelijkbare fraude-e-mails zijn Schedule Package Delivery, Platform Update Requires Email Confirmation en DHL Express Shipment Assigned.
Hoe infecteren spamcampagnes computers?
Cybercriminelen verspreiden malware vaak door schadelijke bestanden aan e-mails toe te voegen. Dit kunnen uitvoerbare programma's, gecomprimeerde archieven, pdf's, Microsoft Office-documenten of scriptbestanden zijn. Het openen van een dergelijk bestand, of het inschakelen van schadelijke macro-opdrachten in het geval van documentbestanden, kan een malware-infectie op het apparaat veroorzaken.
Sommige e-mails bevatten geen bijlagen, maar in plaats daarvan links naar schadelijke websites. Deze websites kunnen automatisch malware op het apparaat van bezoekers plaatsen, of de gebruiker vragen om handmatig een bestand te downloaden en uit te voeren. In beide gevallen is meestal een vorm van interactie van de gebruiker vereist voordat een systeem wordt gecompromitteerd.
Hoe de installatie van malware te vermijden?
Wees voorzichtig met onverwachte e-mails, vooral e-mails die urgentie benadrukken of dreigen met gevolgen als u niets onderneemt. Open geen bijlagen en volg geen links van onbekende of verdachte afzenders. E-mails die zich voordoen als bekende beveiligingsmerken zijn een veelgebruikte tactiek om zowel phishingpagina's als malware te verspreiden.
Download software alleen van officiële websites van ontwikkelaars of geverifieerde app stores. Illegale programma's, sleutelgeneratoren en cracks worden vaak gebruikt om malware te bundelen met ogenschijnlijk nuttige bestanden. Door het besturingssysteem en alle geïnstalleerde software up-to-date te houden, worden ook kwetsbaarheden gedicht die aanvallers kunnen misbruiken.
Gebruik betrouwbare antivirussoftware en houd deze altijd actief. Als u al een verdacht bestand hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventueel geïnstalleerde bedreigingen te detecteren en te verwijderen.
Tekst in de "Norton Subscription Has Ended" e-mail:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Een valse webmail-inlogpagina die bij deze fraude wordt gebruikt:
Een andere variant van deze fraude-e-mail:
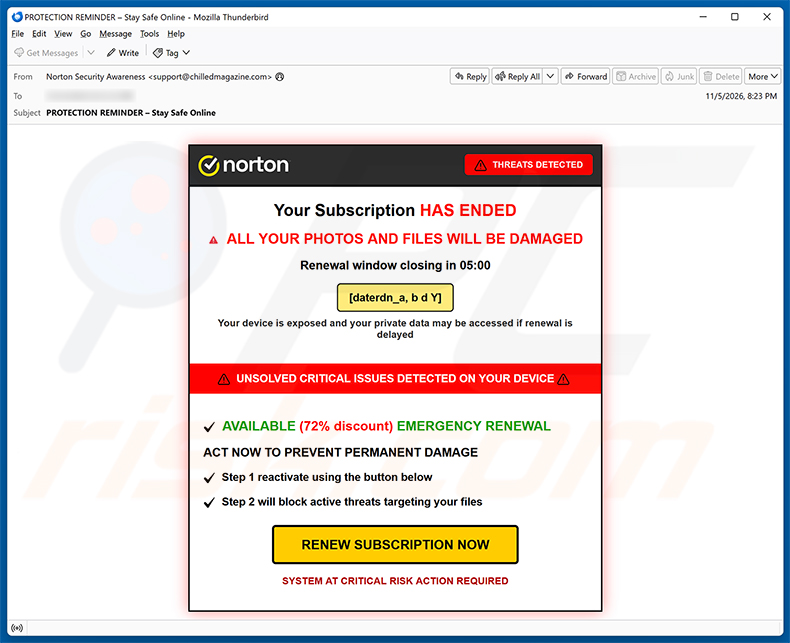
Tekst in deze variant:
Subject: PROTECTION REMINDER – Stay Safe Online
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDRenewal window closing in 05:00
[daterdn_a, b d Y]
Your device is exposed and your private data may be accessed if renewal is delayed
UNSOLVED CRITICAL ISSUES DETECTED ON YOUR DEVICEAVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
[RENEW SUBSCRIPTION NOW]SYSTEM AT CRITICAL RISK ACTION REQUIRED
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Norton Subscription Has Ended phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
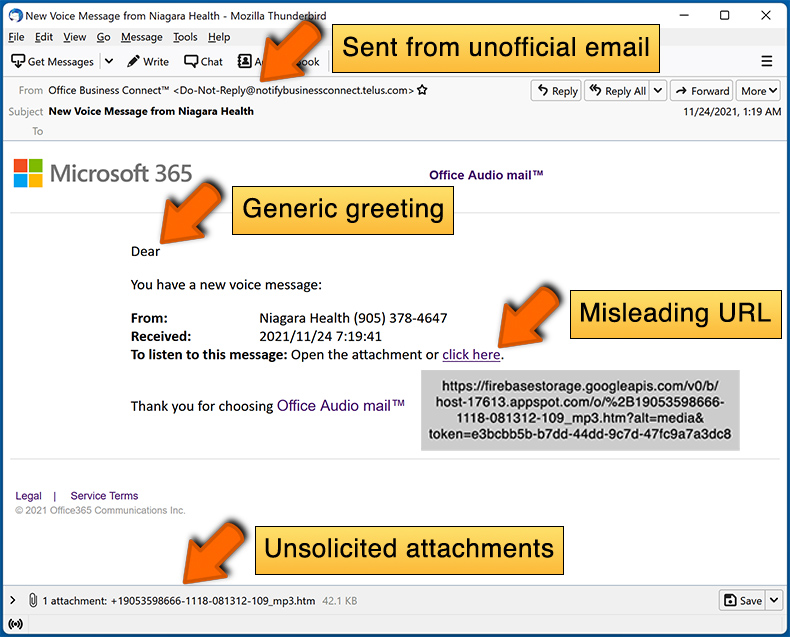
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze e-mails worden massaal verspreid en niet naar specifieke personen gestuurd. Cybercriminelen verzamelen e-mailadressen via bronnen zoals datalekken, valse websites en registratieformulieren. Het ontvangen van zo'n e-mail betekent niet dat u persoonlijk het doelwit was.
Ik heb mijn persoonlijke gegevens verstrekt toen ik door deze e-mail werd misleid, wat moet ik doen?
Als u inloggegevens van uw e-mail hebt ingevoerd, wijzig dan onmiddellijk het wachtwoord van dat account. Schakel tweestapsverificatie in als de dienst dit ondersteunt, en wijzig hetzelfde wachtwoord ook bij alle andere accounts waar het wordt gebruikt.
Als u financiële gegevens zoals creditcardnummers hebt ingevoerd, neem dan zo snel mogelijk contact op met uw bank of kaartaanbieder om ongeautoriseerde afschrijvingen te voorkomen.
Ik heb een schadelijk bestand gedownload en geopend dat als bijlage bij een e-mail was gevoegd, is mijn computer geïnfecteerd?
Dat hangt af van het bestandstype. Uitvoerbare bestanden kunnen een apparaat compromitteren zodra ze worden geopend. Documentformaten zoals pdf's of Word-bestanden vereisen doorgaans een extra stap, zoals het inschakelen van macro's, voordat malware kan worden geactiveerd. Het risico hangt af van het formaat en wat de gebruiker deed nadat het bestand was geopend.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Het simpelweg lezen of bekijken van een e-mail is veilig. Voor een infectie moet u actief een bijlage openen, een link volgen of een gedownload bestand uitvoeren. Als u de e-mail alleen hebt bekeken zonder interactie met de inhoud ervan, is uw apparaat niet getroffen.
Zal Combo Cleaner malware-infecties verwijderen die aanwezig waren in een e-mailbijlage?
Combo Cleaner is in staat om de meeste bekende malware te detecteren en te verwijderen. Sommige geavanceerde bedreigingen kunnen echter detectie omzeilen, dus het uitvoeren van een volledige systeemscan is belangrijk om een grondige controle te garanderen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie