
Wat is de "DHL Express - Import Duty/Tax Payment" e-mailfraude
Phishing/OplichtingOok bekend als: DHL Express - Import Duty/Tax Payment phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "DHL Express - Import Duty/Tax Payment"?
Wij hebben deze e-mail onderzocht en vastgesteld dat het om fraude gaat. De e-mail doet zich voor als een officiële melding van DHL Express en beweert ten onrechte dat er invoerrechten of belastingkosten moeten worden betaald voordat een zending kan worden bezorgd. Het doel is om ontvangers te misleiden zodat zij hun betalingsgegevens aan oplichters verstrekken. Deze e-mail moet worden genegeerd om financieel verlies te voorkomen.
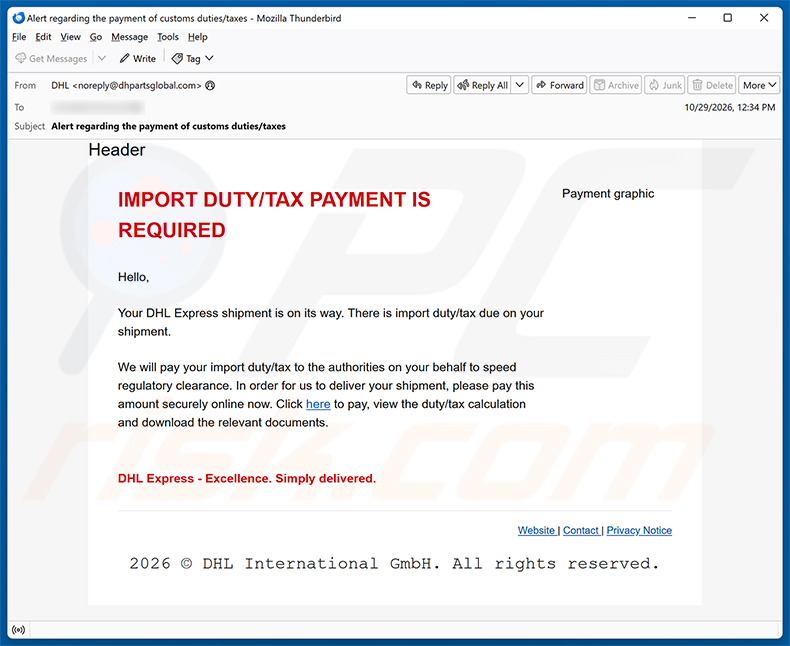
Overzicht van "DHL Express - Import Duty/Tax Payment" e-mailfraude
Deze e-mail is een phishingpoging vermomd als een douanemelding van DHL Express. Er wordt beweerd dat er voor de zending van de ontvanger nog invoerrechten of belastingen openstaan, en de ontvanger wordt aangespoord om onmiddellijk via een link te betalen, waarbij wordt gesuggereerd dat nalatigheid een tijdige levering in gevaar brengt.
De link leidde slachtoffers naar een frauduleuze website die een legitiem betaalportaal van DHL moest nabootsen. Hoewel de site niet langer actief is, was deze ontworpen om betaalkaartgegevens en persoonlijke informatie te verzamelen onder het voorwendsel van het verwerken van verplichte douanekosten.
Iedereen die zijn gegevens op de nepsite invoerde, liep het risico dat die informatie werd gestolen. Oplichters gebruiken gestolen betaalgegevens om ongeautoriseerde aankopen te doen of identiteitsdiefstal te plegen, en kaartgegevens worden vaak op ondergrondse markten aan andere criminelen verkocht.
Opgemerkt moet worden dat DHL International GmbH niets met deze fraude te maken heeft. De oplichters hebben simpelweg de huisstijl van het bedrijf gekopieerd om de e-mail een legitieme uitstraling te geven.
| Naam | DHL Express - Import Duty/Tax Payment phishingfraude |
| Type Dreiging | Phishing, Oplichting, Social Engineering, Fraude |
| Valse Bewering | Betaling van invoerrechten/belastingen is vereist voordat een zending van DHL Express kan worden bezorgd |
| Vermomming | Legitieme melding van douanerechten van DHL Express |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Verspreidingsmethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privégegevens, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Voorbeelden van vergelijkbare fraude
Kortom, dit is betalingsfraude vermomd als een bezorgmelding van DHL Express. Het doel is om creditcardgegevens te stelen via een nepbetaalpagina. Ontvangers moeten de e-mail negeren en geen links aanklikken of betaalgegevens verstrekken. Het is ook goed om te weten dat dergelijke fraude soms wordt gebruikt om malware te verspreiden.
Meer voorbeelden van vergelijkbare frauduleuze e-mails zijn Account Information Update Requires, Zoom Audio Message en Verify Your Apple ID Account.
Hoe infecteren spamcampagnes computers?
Spam-e-mails zijn een veelgebruikt middel om malware te verspreiden. Cybercriminelen voegen kwaadaardige bestanden toe of nemen downloadlinks rechtstreeks in het bericht op. Deze bestanden kunnen vele vormen aannemen, waaronder uitvoerbare bestanden, archieven, pdf's en Microsoft Office-documenten. Het openen ervan - of, in het geval van documenten, het inschakelen van kwaadaardige macro-opdrachten - kan een infectie veroorzaken.
Sommige e-mails bevatten geen bijlagen, maar in plaats daarvan links naar gecompromitteerde of kwaadaardige websites. Het bezoeken van zulke pagina's kan een automatische download starten, of de site kan de gebruiker vragen om handmatig een bestand uit te voeren. In de meeste gevallen is enige vorm van interactie vereist voordat de malware zich kan nestelen.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met onverwachte e-mails, vooral met e-mails waarin om geld wordt gevraagd of waarin u wordt aangespoord op een link te klikken. Als een e-mail beweert afkomstig te zijn van een bezorgdienst, controleer de bewering dan rechtstreeks op de officiële website van het bedrijf in plaats van links in het bericht te gebruiken.
Download software alleen van officiële websites van ontwikkelaars of betrouwbare app stores. Vermijd illegale programma's, key generators en gekraakte software, aangezien deze vaak met malware worden gebundeld. Houd uw besturingssysteem en alle applicaties up-to-date om bekende beveiligingslekken te dichten.
Gebruik betrouwbare antivirussoftware en houd deze actueel. Als u al een kwaadaardige bijlage hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om geïnfiltreerde malware automatisch te verwijderen.
Tekst in de "DHL Express - Import Duty/Tax Payment" e-mail:
Subject: Alert regarding the payment of customs duties/taxes
IMPORT DUTY/TAX PAYMENT IS REQUIRED
Hello,
Your DHL Express shipment is on its way. There is import duty/tax due on your shipment.
We will pay your import duty/tax to the authorities on your behalf to speed regulatory clearance. In order for us to deliver your shipment, please pay this amount securely online now. [Click here to pay], view the duty/tax calculation and download the relevant documents.
DHL Express - Excellence. Simply delivered.
[Website] | [Contact] | [Privacy Notice]2026 © DHL International GmbH. All rights reserved.
DHL
[Unsubscribe]
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is DHL Express - Import Duty/Tax Payment phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
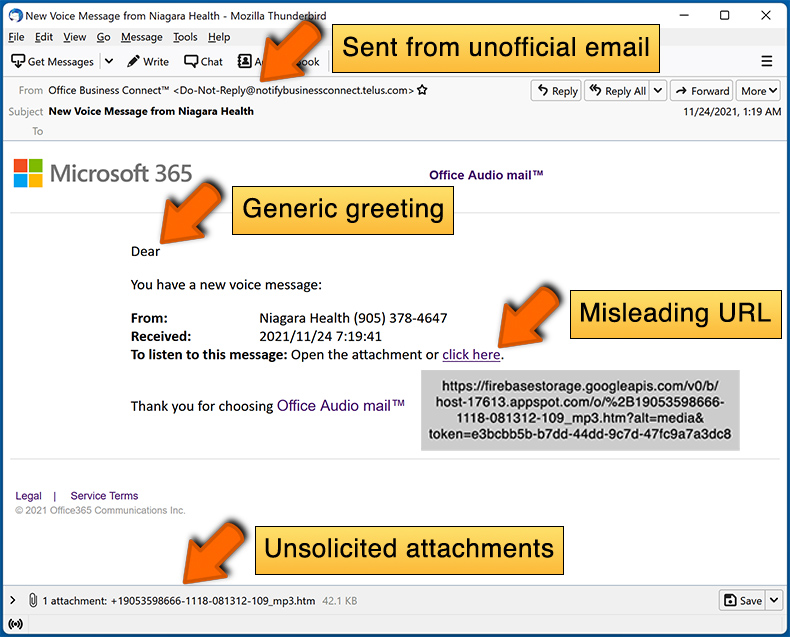
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze e-mails zijn niet op individuele personen gericht. Ze worden in bulk naar grote aantallen mensen verzonden, waarbij de adressen doorgaans afkomstig zijn uit datalekken, online lekken of lijsten die van andere oplichters zijn gekocht.
Ik heb mijn persoonlijke gegevens verstrekt nadat ik door deze e-mail ben misleid, wat moet ik doen?
Neem onmiddellijk contact op met uw bank of kaartuitgever om het incident te melden en ongeautoriseerde afschrijvingen te betwisten. Als u ook identiteitsdocumenten of andere persoonlijke gegevens hebt verstrekt, breng dan zo snel mogelijk de bevoegde autoriteiten op de hoogte.
Ik heb een kwaadaardig bestand gedownload en geopend dat als bijlage bij een e-mail was gevoegd, is mijn computer geïnfecteerd?
Uitvoerbare bestanden kunnen een systeem compromitteren zodra ze worden geopend. Andere bestandstypen - zoals Word-documenten, pdf's of archieven - vereisen over het algemeen enige vorm van gebruikersinteractie voordat de malware actief wordt, bijvoorbeeld het inschakelen van macro's of het uitvoeren van een meegeleverd installatieprogramma.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Het simpelweg openen of lezen van de e-mail zelf vormt geen bedreiging. Infecties worden pas veroorzaakt wanneer een gebruiker een bijgevoegd bestand opent, een functie zoals macro's inschakelt of een programma uitvoert dat via een link in het bericht is verkregen.
Zal Combo Cleaner malware-infecties verwijderen die in een e-mailbijlage aanwezig waren?
Ja, Combo Cleaner is ontworpen om de overgrote meerderheid van bekende malware te detecteren en te verwijderen. Een volledige systeemscan is echter vereist om ervoor te zorgen dat er geen bedreigingen over het hoofd worden gezien, aangezien sommige geavanceerde malware zich diep in het systeem kan verbergen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie