
Hoe Lunex stealer te verwijderen uit het besturingssysteem
TrojanOok bekend als: Lunex data stealer

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is Lunex Stealer?
Lunex Stealer is een informatiedief die opgeslagen wachtwoorden, cookies, creditcardgegevens en gegevens van cryptocurrency-wallets buitmaakt van geïnfecteerde Windows-computers. Het maakt deel uit van het Lunex-platform, dat als Malware-as-a-Service aan cybercriminelen wordt verkocht. Dit betekent dat verschillende criminele groepen dezelfde toolkit huren en daarmee hun eigen campagnes uitvoeren.
Volgens onderzoek van Ontinue richtte een recente campagne zich via een nep-CAPTCHA-pagina op Oekraïenstalige gebruikers. Voordat er iets wordt gestolen, schakelt de aanval met behulp van een kwetsbaar stuurprogramma de "ogen" van geïnstalleerde beveiligingssoftware uit, zodat de diefstal kan plaatsvinden zonder dat er waarschuwingen worden geactiveerd.
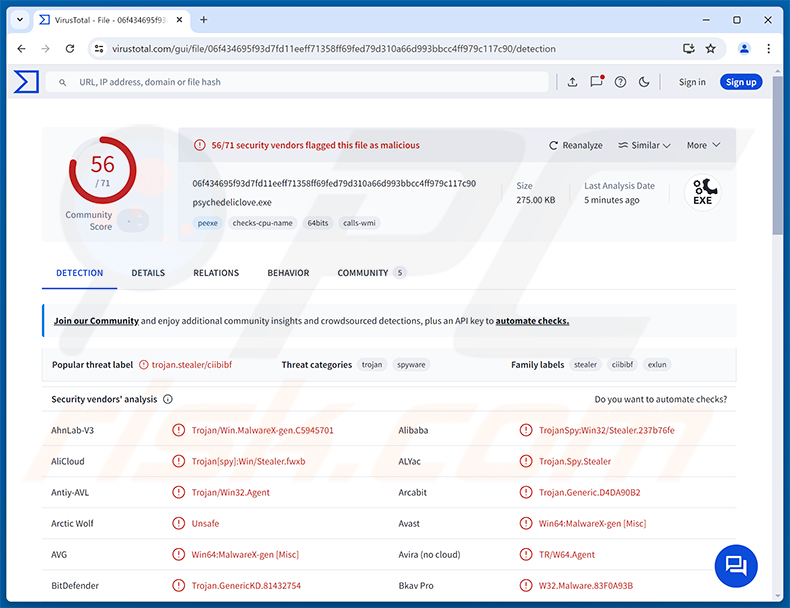
Meer over Lunex Stealer
De infectie verloopt in verschillende fasen. Eerst installeert een klein Windows Installer (MSI)-pakket ongemerkt een loader die zich voordoet als een "Update Manager"-programma. Het installatieprogramma toont geen installatievenster, verbergt zichzelf in de lijst met geïnstalleerde programma's en vereist geen beheerdersrechten.
Vervolgens verleent de loader zichzelf beheerdersrechten zonder dat er een melding van Gebruikersaccountbeheer verschijnt. Daarnaast controleert hij of hij wordt uitgevoerd in een virtuele machine of in de sandbox van een beveiligingsonderzoeker, en zoekt hij naar geïnstalleerde beveiligingsproducten voordat hij verdergaat.
Hoe Lunex beveiligingssoftware uitschakelt
Het gevaarlijkste onderdeel van de aanvalsketen is een techniek die bekendstaat als "Bring Your Own Vulnerable Driver" (BYOVD). De loader plaatst een legitiem, digitaal ondertekend apparaatstuurprogramma van AMD dat een bekende kwetsbaarheid bevat. Omdat het stuurprogramma ondertekend is, laadt Windows het, waarna de aanvaller de kwetsbaarheid gebruikt om geheugen diep in de kernel van het systeem te lezen en te wijzigen.
Met die toegang verwijdert de malware ongemerkt de hooks die beveiligingstools gebruiken om nieuwe processen en verdachte activiteiten te bewaken. Antivirus- en Endpoint Detection and Response (EDR)-producten blijven actief en lijken normaal te werken, maar zien in feite niet meer wat er op de computer gebeurt.
De lijst met doelwitten omvat Microsoft Defender, Kaspersky, Dr.Web, ESET, CrowdStrike, SentinelOne, Elastic en Sysmon. Ontinue merkte op dat noch de Microsoft Vulnerable Driver Blocklist noch Geheugenintegriteit (HVCI) deze variant van het stuurprogramma tijdens hun tests tegenhield.
Welke gegevens Lunex Stealer steelt
Zodra de beveiligingstools zijn uitgeschakeld, wordt de stealer zelf gedownload. Deze sluit actieve browsers af en kopieert hun gegevensbestanden om opgeslagen inloggegevens, creditcardgegevens, gegevens voor automatisch invullen, cookies en authenticatietokens te verkrijgen. Met gestolen cookies en tokens kunnen aanvallers inloggen op accounts zonder het wachtwoord te kennen.
Lunex Stealer richt zich op zeven op Chromium gebaseerde browsers: Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX en Vivaldi. De malware kan de nieuwere versleuteling omzeilen die Chrome gebruikt om opgeslagen wachtwoorden en cookies te beschermen, waardoor hij ook effectief is tegen up-to-date browsers.
De malware richt zich ook op cryptocurrency-wallets. Hij verzamelt gegevens van de desktopwallets Bitcoin Core, Litecoin, Exodus, Atomic Wallet en Electrum, evenals van de browserextensies MetaMask, OKX Wallet en SafePal Wallet. Walletgegevens worden in een archief verpakt en naar de server van de aanvaller verzonden.
Persistentie en externe toegang
Lunex Stealer zorgt ervoor dat hij na een herstart opnieuw wordt gestart. Hij voegt een vermelding toe aan het Windows-register en maakt een verborgen geplande taak aan met de naam psychedelicloveUtils, die wordt uitgevoerd telkens wanneer de gebruiker zich aanmeldt.
Daarnaast registreert hij een verborgen hulpprogramma voor Chrome en Edge dat wordt aangestuurd door een PowerShell-script. Met dit hulpprogramma kunnen aanvallers schijven doorzoeken, willekeurige bestanden lezen en schrijven, gegevens downloaden en programma's uitvoeren. Het blijft werken, zelfs als het stealer-bestand wordt verwijderd, dus alleen het verwijderen van het hoofdbestand is niet voldoende.
De stealer kan bovendien een kwaadaardige browserextensie in Chrome injecteren. Het Lunex-paneel ondersteunt web injects, browser-spoofing en externe browserbesturing, en controleert regelmatig op nieuwe taken, waardoor operators extra malware naar de geïnfecteerde machine kunnen sturen en uitvoeren.
| Naam | Lunex data stealer |
| Type Dreiging | Informatiestealer, Trojan, Virus dat wachtwoorden steelt |
| Detectienamen | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.GenericKD.81432754), ESET-NOD32 (Win64/Spy.Agent.BDK Trojan), Kaspersky (Trojan-Spy.Win32.Stealer.fuwo), Microsoft (Trojan:Win64/PsychedelicStealer.DA!MTB), Volledige Lijst (VirusTotal) |
| Symptomen | Stealers zijn ontworpen om ongemerkt de computer van het slachtoffer binnen te dringen en onopgemerkt te blijven, waardoor er op een geïnfecteerde machine geen duidelijke symptomen zichtbaar zijn. |
| Verspreidingsmethoden | Nep-CAPTCHA-pagina's, kwaadaardige MSI-installatieprogramma's, social engineering, ClickFix. |
| Schade | Gestolen wachtwoorden en bankgegevens, identiteitsdiefstal, toevoeging van de computer van het slachtoffer aan een botnet, bijkomende infecties, financieel verlies, overname van accounts. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Conclusie
Lunex Stealer combineert het uitschakelen van beveiligingssoftware met grootschalige gegevensdiefstal en langdurige externe toegang tot bestanden. Slachtoffers lopen het risico de toegang tot hun online accounts te verliezen, hun betaalkaarten misbruikt te zien worden en cryptocurrency kwijt te raken. Omdat de aanval de tools uitschakelt die de infectie normaal zouden detecteren, moet de infectie zo snel mogelijk worden verwijderd. Andere voorbeelden van stealers zijn REVSTEALER, Vanta en WARDEN.
Hoe is Lunex Stealer mijn computer binnengedrongen?
In de door Ontinue geanalyseerde campagne kwamen slachtoffers terecht op een nep-CAPTCHA-pagina in het Oekraïens. Dit is een ClickFix-lokmiddel: in plaats van een normale puzzel vraagt de pagina de bezoeker een opdracht te kopiëren en te plakken in het Windows-dialoogvenster Uitvoeren om zichzelf te "verifiëren".
Het uitvoeren van die opdracht downloadt en installeert ongemerkt een MSI-bestand met de naam elita.msi, dat zich voordoet als een verificatietool. Vervolgens worden de loader, het kwetsbare stuurprogramma en ten slotte de stealer na elkaar geïnstalleerd zonder enige zichtbare waarschuwing.
Omdat Lunex aan meerdere operators wordt verhuurd, kunnen andere campagnes andere lokmiddelen gebruiken. Stealers in het algemeen worden ook verspreid via phishing-e-mails, nep-downloadsites, kwaadaardige advertenties, illegale software en cracks, en nep-software-updates.
Hoe voorkomt u de installatie van malware?
Plak nooit opdrachten in het dialoogvenster Uitvoeren, PowerShell of de opdrachtprompt omdat een website u daarom vraagt. Echte CAPTCHA-controles vereisen dit nooit. Wees voorzichtig met onverwachte e-mails, bijlagen en links, vooral wanneer u wordt aangespoord om snel te handelen, en klik niet op advertenties of pop-ups op twijfelachtige websites.
Download programma's alleen van officiële websites en app stores, en vermijd cracks, sleutelgeneratoren en illegale software. Houd Windows en uw applicaties up-to-date en gebruik een betrouwbare beveiligingstool waarmee regelmatig scans worden uitgevoerd. Als u denkt dat uw computer al geïnfecteerd is, raden we u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om binnengedrongen malware automatisch te verwijderen.
Hoe verwijdert u malware handmatig?
De meeste trojan-infecties kunnen worden verwijderd met een volledige systeemscan met Combo Cleaner. De volledige handmatige procedure hieronder is bedoeld voor gevallen waarin automatische verwijdering is mislukt, waarin u wilt controleren of een scan alles heeft gevonden, of waarin de bedreiging meerdere persistentiepunten heeft.
Verbinding met het netwerk verbreken
Trek uw Ethernetkabel eruit en schakel wifi uit. Gebruikt u een laptop, dan werkt de toets voor de vliegtuigmodus het snelst.
Veel trojans exfiltreren gegevens - opgeslagen browserwachtwoorden, banksessies, schermafbeeldingen - en accepteren opdrachten op afstand. De netwerkverbinding verbreken stopt beide onmiddellijk. Houd de verbinding verbroken tot fase 4.
Opstarten in veilige modus met netwerkmogelijkheden
De veilige modus laadt een minimale set stuurprogramma's en voorkomt dat de meeste malware automatisch start. Met "netwerkmogelijkheden" kunt u hulpmiddelen downloaden - schakel wifi pas weer in nadat u bent opgestart.
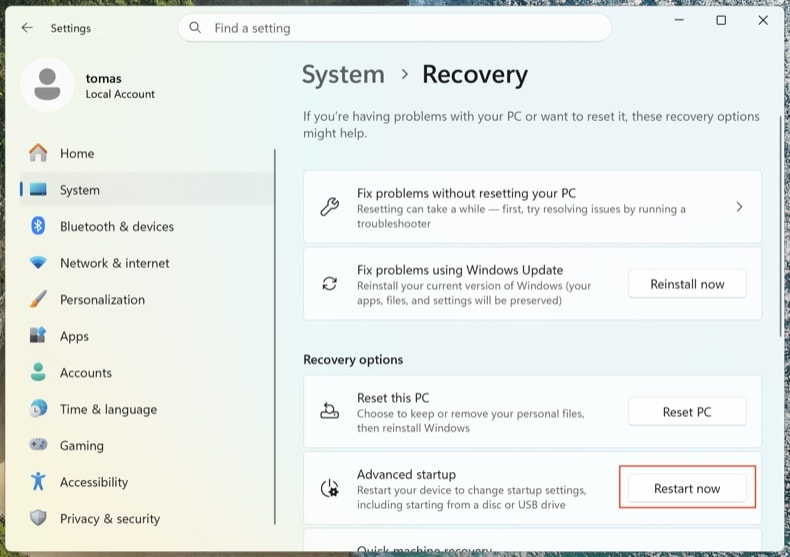
Open . Klik op Nu opnieuw opstarten naast Geavanceerd opstarten.
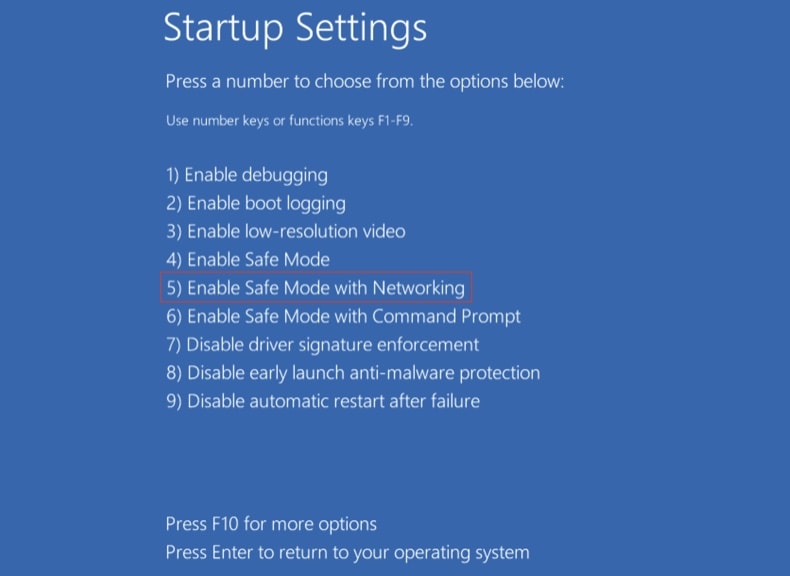
Uw computer start opnieuw op in het menu "Kies een optie". Klik op . Druk na de tweede herstart op 5 of F5.
Klik op het Windows-logo, houd Shift ingedrukt, klik op het aan/uit-pictogram en kies Opnieuw opstarten. Klik in het scherm Kies een optie op . Druk op F5.
Windows 8
Ga naar het startscherm, typ Geavanceerd en selecteer Instellingen → Geavanceerde opstartopties → Nu opnieuw opstarten → Problemen oplossen → Geavanceerde opties → Opstartinstellingen → Opnieuw opstarten → F5.
Opmerking: de ondersteuning voor Windows 8 is in januari 2023 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Windows 7
Klik op Start → Afsluiten → Opnieuw opstarten → OK. Druk tijdens het opstarten herhaaldelijk op F8 totdat het menu Geavanceerde opstartopties van Windows verschijnt en kies vervolgens Veilige modus met netwerkmogelijkheden.
Opmerking: de ondersteuning voor Windows 7 is in januari 2020 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Actieve processen inspecteren met Process Explorer
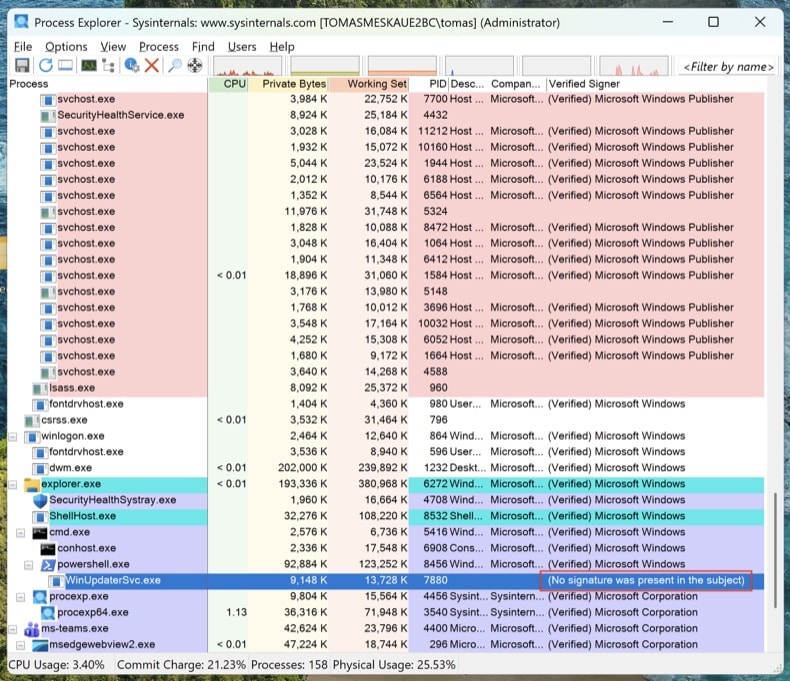
Download Process Explorer van Microsoft Sysinternals. Voer het uit als administrator. Klik op en .
Sorteer op "Verified Signer". Alles wat niet ondertekend is en draait vanuit %AppData%, %LocalAppData%, %Temp% of %ProgramData%, is verdacht. Klik met de rechtermuisknop → Properties om het volledige pad van het programmabestand te zien. Klik met de rechtermuisknop → "Search Online" om onbekende procesnamen op te zoeken.
Taakbeheer verbergt volledige bestandspaden, toont geen digitale handtekeningen en groepeert processen op een manier waardoor malware gemakkelijk over het hoofd wordt gezien. Process Explorer is hetzelfde hulpmiddel dat engineers van Microsoft gebruiken.
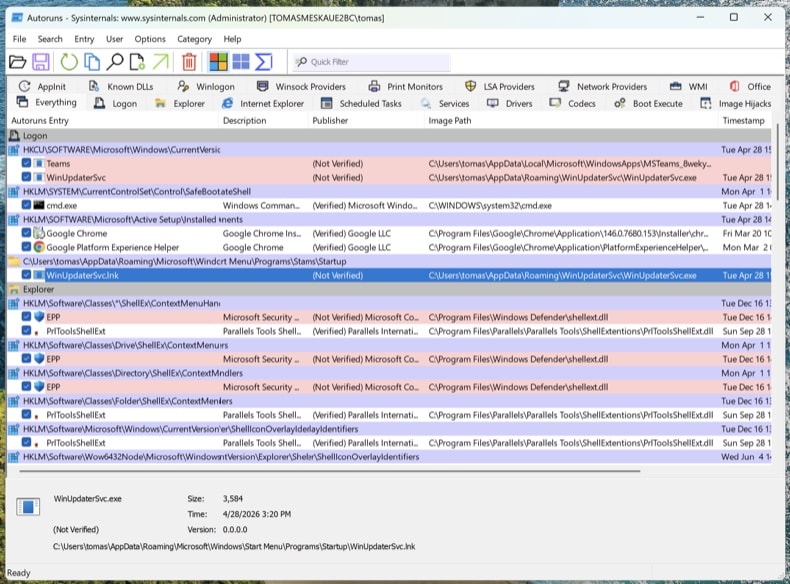
Elk persistentiepunt in kaart brengen met Autoruns
Download Autoruns. Klik met de rechtermuisknop op Autoruns.exe en kies Als administrator uitvoeren - zonder verhoogde rechten kan Autoruns beveiligde registeronderdelen niet inspecteren.
Open in het menu en en klik vervolgens op Refresh.
Moderne trojans nestelen zich niet alleen in de opstartitems. Loop deze tabbladen door en zoek naar niet-ondertekende of onbekende items:
- Logon - de klassieke Run/RunOnce-sleutels
- Scheduled Tasks - een veelgebruikte schuilplaats, vooral taken met PowerShell-, MSHTA- of rundll32-acties
- Services - niet-ondertekende services in mappen die niet van Microsoft zijn
- WMI - Event Subscriptions zijn een onopvallend persistentiemechanisme (MITRE T1546.003)
- Image Hijacks - misbruik van "Debugger" in Image File Execution Options
- AppInit - DLL's die in elk GUI-proces worden geladen
- Browser plug-ins - niet-ondertekende add-ons in alle geïnstalleerde browsers
Klik met de rechtermuisknop op een verdacht item → "Jump to Image" om het werkelijke bestand te zien. Rechtermuisknop → "Search Online" opent VirusTotal voor de hash van het bestand. Verwijder nog niets - noteer alleen de bestandspaden en de namen van de items. We verwijderen ze na de scans.
Het hosts-bestand en de DNS-instellingen controleren
Trojans leiden domeinen van banken, antivirusprogramma's en updatediensten vaak om naar servers van de aanvaller door het hosts-bestand of de DNS-instellingen aan te passen.
Hosts-bestand: Open Kladblok als administrator en open C:\Windows\System32\drivers\etc\hosts. Legitieme regels zijn als commentaar gemarkeerd met #. Elke niet als commentaar gemarkeerde koppeling van een IP-adres aan een domein is verdacht - vooral omleidingen voor microsoft.com, windowsupdate of uw bank.
DNS-instellingen: Open de opdrachtprompt als administrator en voer ipconfig /all uit. Controleer of uw DNS-servers verwijzen naar uw internetprovider, uw router of een bekende openbare resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Open daarna en controleer of zowel de DNS- als de DNS over HTTPS-instellingen (DoH) niet zijn gekaapt.
Een schone pc met gekaapte DNS is nog steeds een gecompromitteerde pc. U denkt dat u op chase.com bent, maar u bevindt zich op de kloon van de aanvaller.
Geen enkel antivirusprogramma vindt alles. De volgorde hieronder is bewust gekozen: eerst een offline scan (vindt rootkits voordat Windows volledig is geladen), daarna on-demand scanners op het draaiende systeem en ten slotte handmatige opschoning van alles wat ze hebben gemist.
Microsoft Defender Offline uitvoeren
Start opnieuw op in de normale Windows-modus. Open . Selecteer Microsoft Defender Antivirus (offline scannen) en klik op Nu scannen. Uw computer start opnieuw op in een uitgeklede omgeving en scant voordat het volledige besturingssysteem is geladen.
Rootkits en bootkits verbergen zich voor elke scanner die in dezelfde, al geïnfecteerde Windows-sessie draait. Een offline scan vóór het opstarten ziet de schijf voordat de malware zichzelf kan verbergen.
VB100-gecertificeerd. Combineert anti-trojan, scannen op register- en persistentie-items en anti-spyware in één scan. Er is een gratis proefversie van 7 dagen beschikbaar.
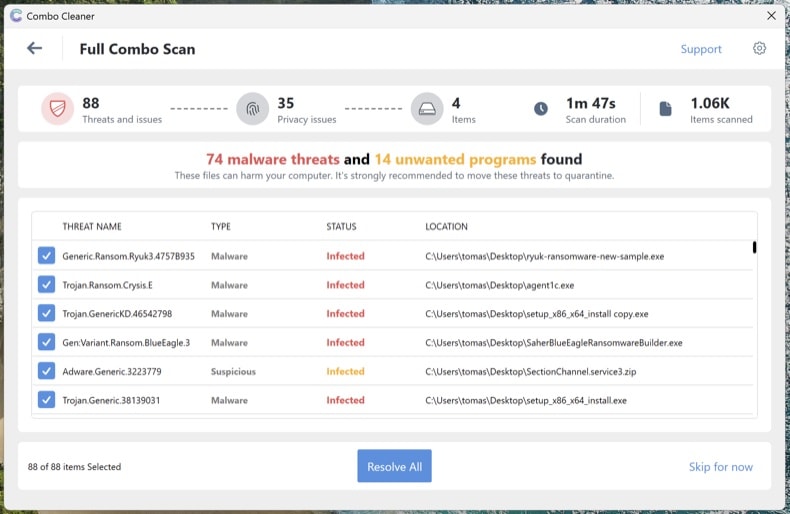
Combo Cleaner downloadenEen volledige systeemscan uitvoeren met Combo Cleaner
Installeer Combo Cleaner en voer een volledige systeemscan uit (niet de snelle scan). Laat de scan volledig afronden, bekijk de gedetecteerde bedreigingen en voer de aanbevolen acties uit. Combo Cleaner plaatst bekende trojans en persistentie-items in het register in quarantaine.
Microsoft Safety Scanner uitvoeren voor een second opinion
Download Microsoft Safety Scanner (MSERT.exe), het gratis on-demand hulpmiddel van Microsoft. Het programmabestand verloopt telkens na 10 dagen, wat betekent dat elke download de nieuwste handtekeningen bevat. Voer na Combo Cleaner een volledige scan uit om alles op te sporen wat één engine alleen zou kunnen missen.
Verschillende scanengines vinden verschillende bedreigingen. Een extra Microsoft-scan na Combo Cleaner is veruit de meest onderbenutte controlestap bij het verwijderen van malware.
Handmatig verwijderen wat nog in Autoruns staat
Open Autoruns opnieuw. Alles wat u in stap 4 hebt gemarkeerd en dat nog steeds aanwezig is, is niet door de automatische scans opgemerkt. Doe het volgende voor elk resterend verdacht item: klik met de rechtermuisknop → Delete in Autoruns (dit verwijdert de persistentieregistratie), navigeer daarna naar het bestandspad en verwijder het bestand zelf. Leeg de Prullenbak.
Sommige malwarebestanden verschijnen na verwijdering opnieuw omdat iets anders op het systeem ze opnieuw aanmaakt. Verwijdert u een bestand en keert het binnen enkele minuten terug, dan is er nog een persistentiepunt dat Autoruns niet heeft getoond - meestal een service of geplande taak die onder SYSTEM draait. Voer de scans uit stap 6-8 opnieuw uit of ga over tot een schone installatie (zie het einde van deze handleiding).
Browsers resetten en meldingsrechten wissen
Trojans en adware kapen vaak browsers - ze wijzigen de standaardzoekmachine, installeren malafide extensies of geven zichzelf meldingsrechten, zodat ze oplichtingspop-ups blijven tonen, zelfs nadat de malware is verdwenen.
- Chrome: ga naar
chrome://settings/reseten klik op "Instellingen terugzetten naar de oorspronkelijke standaardwaarden". Ga daarna naarchrome://settings/content/notificationsen verwijder alle onbekende sites. - Edge: ga naar
edge://settings/reset. Controleer daarnaedge://settings/content/notifications. - Firefox: open
about:supporten klik op Firefox opfrissen (Firefox spreekt van "opfrissen", niet van "opnieuw instellen"). Controleer daarna Instellingen → Privacy & Beveiliging → Toestemmingen → Notificaties.
Controleer de geïnstalleerde extensies in elke browser en verwijder alles wat u niet herkent, vooral extensies die u niet zelf hebt geïnstalleerd.
Defender en Bescherming tegen knoeien opnieuw inschakelen en alles bijwerken
Veel trojans schakelen beveiligingssoftware uit. Open en controleer of Realtime-beveiliging, Beveiliging via de cloud en Bescherming tegen knoeien allemaal zijn ingeschakeld. Bescherming tegen knoeien voorkomt dat malware Defender ongemerkt uitschakelt.
Voer daarna Windows Update uit () en werk uw browsers en applicaties bij. De infectieroute waarlangs de trojan oorspronkelijk binnenkwam, heeft meestal te maken met verouderde software.
Wachtwoorden wijzigen vanaf een schoon apparaat
Als de trojan een infostealer was (Lumma, RedLine, Vidar en vergelijkbare komen zeer vaak voor), ga er dan van uit dat elk wachtwoord dat in uw browser is opgeslagen, gecompromitteerd is. Wijzig ze vanaf een ander apparaat waarvan u zeker weet dat het schoon is - uw telefoon volstaat als die niet is geïnfecteerd.
Aanbevolen volgorde:
- Primair e-mailaccount eerst - het is het herstelcentrum voor al het andere
- Bank- en financiële rekeningen
- Hoofdwachtwoord van uw wachtwoordmanager (als u er een gebruikt)
- Sociale media, webwinkels en overige accounts
Schakel waar mogelijk phishingbestendige meervoudige verificatie in (passkeys / FIDO2-hardwaresleutels / authenticator-apps) - MFA via sms kan door geavanceerde aanvallers worden omzeild.
De opschoning controleren en 7 dagen monitoren
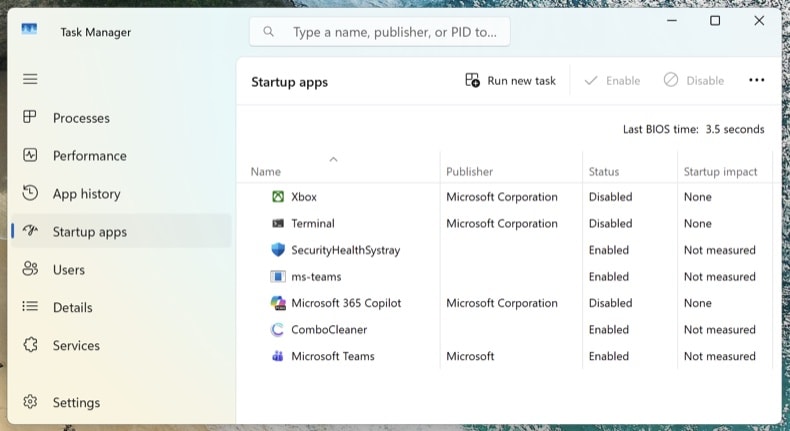
Maak opnieuw verbinding met het netwerk en voer een laatste volledige scan uit met Combo Cleaner. Open Taakbeheer (Ctrl + Shift + Esc) en ga naar het tabblad Opstart-apps - controleer of er niets verdachts opnieuw is verschenen.
Let de komende 7 dagen op terugkerende symptomen: onverwacht hoog CPU-gebruik, onbekende processen die terugkeren, browseromleidingen of pop-ups. Komt er iets terug, dan hebt u een persistentiepunt gemist en moet de procedure worden herhaald - of er is mogelijk sprake van een diepere compromittering waarvoor een schone installatie nodig is.
Wanneer u beter Windows schoon kunt installeren
Handmatige verwijdering is niet altijd het juiste antwoord. Windows volledig opnieuw installeren is de enige manier om 100% zeker te zijn wanneer:
- De malware na elke verwijderingspoging terugkeert
- Er een bootkit of UEFI-rootkit is gedetecteerd (dit type bedreiging bevindt zich onder het besturingssysteem en overleeft een normale herinstallatie van Windows)
- Een bevestigde trojan voor diefstal van inloggegevens met beheerdersrechten is uitgevoerd (Lumma, RedLine, Vidar) - het systeem bevat dan waarschijnlijk meerdere onbekende payloads
- De pc wordt gebruikt voor internetbankieren, zakelijke e-mail of iets anders waarbij zelfs een beetje twijfel niet acceptabel is
Een schone installatie duurt 30-60 minuten: herinstallatie van Windows 11 via . Maak eerst een back-up van uw documenten op externe opslag, scan de back-up met Combo Cleaner voordat u deze terugzet en installeer applicaties opnieuw vanaf nul - zet ze nooit terug vanuit een back-up van het geïnfecteerde systeem.
Belangrijk: Handmatige verwijdering vereist gevorderde computervaardigheden. Weet u niet zeker hoe u systeembestanden van kwaadaardige bestanden onderscheidt, voer dan een automatische scan uit met Combo Cleaner en Windows Defender en stop daar - die aanpak vangt het overgrote deel van de trojans voor consumenten af zonder het risico dat u Windows beschadigt door het verkeerde bestand te verwijderen.
Veelgestelde vragen (FAQ)
Mijn computer is geïnfecteerd met Lunex Stealer-malware, moet ik mijn opslagapparaat formatteren om er vanaf te komen?
Het formatteren van de schijf verwijdert Lunex Stealer, maar wist ook alle bestanden erop. Probeer eerst een betrouwbare beveiligingstool zoals Combo Cleaner. Wijzig daarna de wachtwoorden van uw belangrijke accounts vanaf een schoon apparaat, aangezien er mogelijk al gegevens zijn gestolen.
Wat zijn de grootste problemen die Lunex Stealer-malware kan veroorzaken?
Lunex Stealer kan opgeslagen wachtwoorden, cookies, creditcardgegevens en gegevens van cryptocurrency-wallets stelen, en geeft aanvallers blijvende toegang tot bestanden op de computer. Dit kan leiden tot overname van accounts, identiteitsdiefstal, financiële fraude, gestolen cryptocurrency en bijkomende malware-infecties.
Wat is het doel van Lunex Stealer-malware?
Het doel van Lunex Stealer is het verzamelen van gevoelige gegevens van geïnfecteerde computers, waaronder browserinloggegevens, cookies, betaalkaartgegevens en cryptocurrency-wallets, en deze naar de aanvallers te sturen. Daarnaast houdt de malware een backdoor open, zodat operators later bestanden kunnen lezen en meer malware kunnen uitvoeren.
Hoe is Lunex Stealer-malware mijn computer binnengedrongen?
Volgens Ontinue werd Lunex Stealer verspreid via een nep-CAPTCHA-pagina die bezoekers misleidde tot het uitvoeren van een opdracht waarmee een kwaadaardig MSI-bestand werd geïnstalleerd. Andere operators kunnen phishing-e-mails, nep-downloadsites, illegale software of kwaadaardige advertenties gebruiken.
Beschermt Combo Cleaner mij tegen malware?
Ja. Combo Cleaner kan de meeste bekende malware detecteren en verwijderen, waaronder informatiestealers. Geavanceerde dreigingen zoals Lunex Stealer verbergen zich diep in het systeem en laten meerdere persistentievermeldingen achter, dus het uitvoeren van een volledige systeemscan is belangrijk.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie