
Wat voor soort fraude is "IMF Global Beneficiary Sweepstakes"
Phishing/OplichtingOok bekend als: IMF Global Beneficiary Sweepstakes phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "IMF Global Beneficiary Sweepstakes"?
We hebben deze e-mail onderzocht en vastgesteld dat het om oplichting gaat. Het bericht beweert ten onrechte een officiële kennisgeving te zijn van het Internationaal Monetair Fonds (IMF), waarin de ontvanger wordt verteld dat hij is geselecteerd om een internationale prijs van US$3.000.000 te ontvangen. Deze e-mail is bedoeld om mensen ertoe te verleiden persoonlijke informatie en geld af te staan, en dient te worden genegeerd.
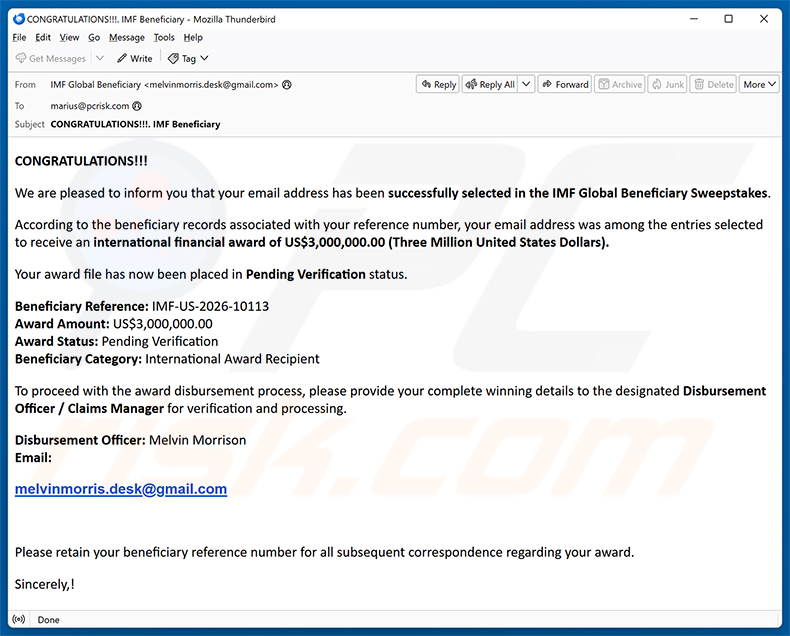
"IMF Global Beneficiary Sweepstakes" e-mailfraude in detail
De e-mail presenteert zichzelf als een formele kennisgeving en beweert dat het adres van de ontvanger "succesvol geselecteerd" is in de IMF Global Beneficiary Sweepstakes en dat zij recht hebben op het ontvangen van US$3.000.000,00.
Het bevat een verzonnen referentienummer en een valse "Award Status" om een indruk van legitimiteit te wekken. Ontvangers wordt verteld contact op te nemen met een genoemde "Disbursement Officer" via een persoonlijk Gmail-adres, en niet via een officieel kanaal.
Dit is een klassieke voorschotfraude. Zodra een slachtoffer reageert, beginnen oplichters persoonlijke documenten op te vragen en na verloop van tijd eisen zij vooruitbetalingen die worden voorgesteld als verwerkingskosten, juridische kosten of belastingen.
Er wordt nooit geld uitgekeerd. Elke betaling leidt slechts tot een nieuwe verzonnen reden om meer te betalen. Wie meedoet, riskeert aanzienlijke bedragen te verliezen en gevoelige persoonlijke gegevens bloot te stellen.
Het echte Internationaal Monetair Fonds heeft geen betrokkenheid bij deze regeling. Het organiseert geen sweepstakes, keert geen loterijprijzen uit en neemt geen contact op met individuen over uitkeringen van prijzen van welke aard dan ook.
| Naam | IMF Global Beneficiary Sweepstakes phishingfraude |
| Bedreigingstype | Phishing, Fraude, Social engineering, Oplichting |
| Valse Bewering | Het e-mailadres van de ontvanger is geselecteerd in de "IMF Global Beneficiary Sweepstakes" om een internationale prijs van US$3.000.000 te ontvangen |
| Vermomming | Officiële prijskennisgeving van het Internationaal Monetair Fonds (IMF) |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Distributiemethoden | Misleidende e-mails, frauduleuze online pop-upadvertenties, zoekmachinevergiftigingstechnieken, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privé-informatie, geldverlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
E-mailfraude in het algemeen
Kortom, dit is een voorschotfraude vermomd als een officiële prijskennisgeving van het Internationaal Monetair Fonds. Het is bedoeld om persoonlijke informatie en geld te ontfutselen via steeds toenemende eisen - er is geen sweepstakes, geen prijs en geen legitieme organisatie erachter. Campagnes als deze worden soms ook gebruikt om malware te verspreiden. Meer voorbeelden van soortgelijke fraude-e-mails zijn Webmail Service Update, Wire Transfer Payment Confirmation, en Untrusted Device Was Added To Your Account.
Hoe infecteren spamcampagnes computers?
Kwaadwillenden verspreiden malware via e-mail door schadelijke bestanden bij te voegen of links naar gevaarlijke websites op te nemen. Veelvoorkomende bijlagetypen zijn uitvoerbare bestanden, PDF-documenten, Microsoft Office-bestanden, archieven en scripts.
Het bezoeken van een kwaadaardige link kan automatische downloads activeren of de gebruiker aansporen een gevaarlijk programma uit te voeren. Het openen van een geïnfecteerd bestand, of het inschakelen van functies zoals kwaadaardige macro-opdrachten, voltooit doorgaans de infectie.
Hoe kan de installatie van malware worden voorkomen?
Benader ongevraagde e-mails met scepsis, vooral die van onbekende afzenders. Klik niet op links en open geen bijlagen tenzij u er zeker van bent dat ze veilig zijn. Frauduleuze e-mails wekken vaak een gevoel van urgentie op of beloven beloningen om ontvangers aan te sporen zonder na te denken te handelen.
Download software alleen van de officiële websites van ontwikkelaars en geverifieerde bronnen. Vermijd illegale programma's, cracks en sleutelgenerators, aangezien deze vaak worden gebruikt om malware te verbergen. Houd uw besturingssysteem en alle geïnstalleerde applicaties regelmatig up-to-date.
Gebruik een betrouwbaar antivirus- of antimalwareprogramma en houd het actief. Verleen geen meldingsrechten aan onbekende websites. Als u al een verdacht bestand hebt geopend, voer dan een scan uit met Combo Cleaner Antivirus voor Windows om eventuele bedreigingen te detecteren en te verwijderen.
Tekst gepresenteerd in de "IMF Global Beneficiary Sweepstakes" e-mailbrief:
Subject: CONGRATULATIONS!!!. IMF Beneficiary
CONGRATULATIONS!!!
We are pleased to inform you that your email address has been successfully selected in the IMF Global Beneficiary Sweepstakes.
According to the beneficiary records associated with your reference number, your email address was among the entries selected to receive an international financial award of US$3,000,000.00 (Three Million United States Dollars).
Your award file has now been placed in Pending Verification status.
Beneficiary Reference: IMF-US-2026-10113
Award Amount: US$3,000,000.00
Award Status: Pending Verification
Beneficiary Category: International Award RecipientTo proceed with the award disbursement process, please provide your complete winning details to the designated Disbursement Officer / Claims Manager for verification and processing.
Disbursement Officer: Melvin Morrison
Please retain your beneficiary reference number for all subsequent correspondence regarding your award.
Sincerely,!
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is IMF Global Beneficiary Sweepstakes phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
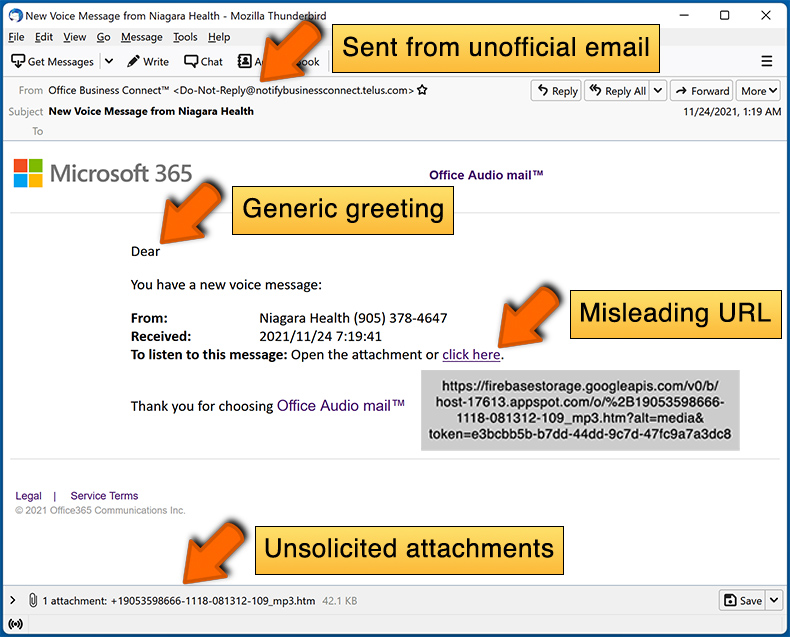
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze berichten worden in bulk verspreid naar grote aantallen ontvangers tegelijk. Oplichters verzamelen e-mailadressen via datalekken, valse websites en andere methoden. De e-mails zijn niet persoonlijk gericht.
Ik heb mijn persoonlijke gegevens verstrekt nadat ik door deze e-mail werd misleid, wat moet ik doen?
Wijzig zo snel mogelijk alle wachtwoorden die mogelijk zijn blootgesteld. Als u bankgegevens, identiteitsdocumenten of betalingsinformatie hebt gedeeld, neem dan onverwijld contact op met de relevante instellingen of autoriteiten.
Ik heb een kwaadaardig bestand gedownload en geopend dat aan een e-mail was toegevoegd, is mijn computer geïnfecteerd?
Uitvoerbare bestanden beginnen het systeem doorgaans te infecteren op het moment dat ze worden geopend. Documenten zoals PDF- of Office-bestanden vereisen meestal aanvullende interactie, zoals het inschakelen van macro's, voordat ze schade aanrichten. Het risiconiveau hangt af van het bestandstype en hoe u het hebt geopend.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Het lezen of bekijken van een e-mail zonder op links te klikken of bijlagen te openen is over het algemeen veilig. Uw computer is waarschijnlijk niet geïnfecteerd als u niet met de inhoud ervan hebt gecommuniceerd.
Zal Combo Cleaner malware-infecties verwijderen die in de e-mailbijlage aanwezig waren?
Combo Cleaner kan de overgrote meerderheid van bekende malware detecteren en verwijderen. Dat gezegd hebbende, is een volledige systeemscan belangrijk, aangezien geavanceerdere bedreigingen soms detectie tijdens een snelle scan kunnen ontwijken.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie