
Wat voor soort pop-upfraude is "Microsoft Firewall Alert"
Phishing/OplichtingOok bekend als: Microsoft Firewall Alert nep technische ondersteuningsfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat is de "Microsoft Firewall Alert" pop-upfraude?
We hebben deze pagina geanalyseerd en vastgesteld dat het gaat om een technische-ondersteuningsfraude. Er worden nep Windows-beveiligingswaarschuwingen gebruikt om bezoekers bang te maken zodat ze een frauduleus ondersteuningsnummer bellen. Microsoft Corporation en Windows hebben geen enkel verband met dit plan.
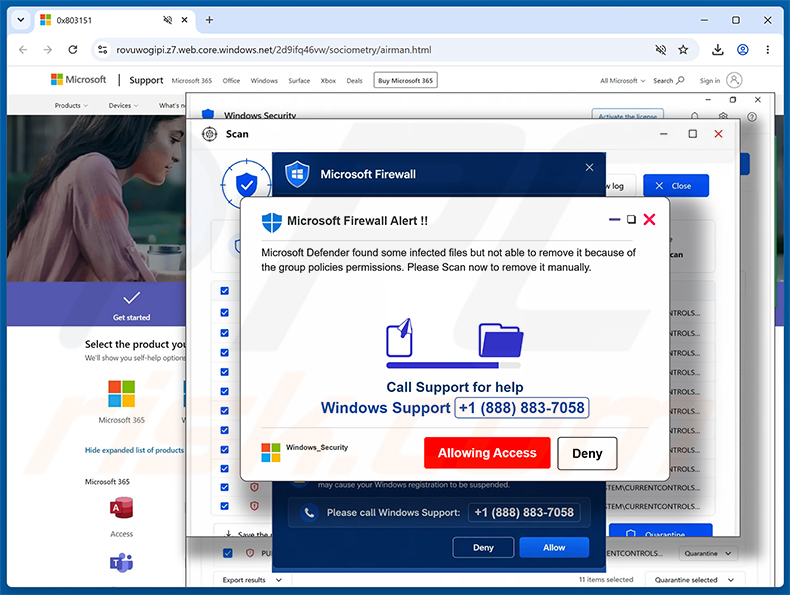
"Microsoft Firewall Alert"-fraude in detail
De pagina op rovuwogipi.z7.web.core.windows[.]net zet meerdere overlappende pop-upvensters in om bezoekers te overweldigen en de browser moeilijk te sluiten te maken.
Het voorgrond-pop-upvenster draagt de kop "Microsoft Firewall Alert !!" en beweert dat Microsoft Defender geïnfecteerde bestanden heeft aangetroffen die het niet kan verwijderen vanwege groepsbeleidsbeperkingen. Bezoekers krijgen de opdracht om een "Windows Support"-nummer te bellen voor hulp.
Het moet worden benadrukt dat Microsoft Corporation en Windows geen enkele band hebben met dit schema. Echte Windows-beveiligingswaarschuwingen verschijnen via het besturingssysteem zelf, niet via een browservenster, en ze verwijzen gebruikers nooit door om een telefoonnummer te bellen.
Iedereen die het getoonde nummer belt, komt terecht bij oplichters die zich voordoen als Microsoft-supportmedewerkers. Doorgaans vragen ze om op afstand verbinding te maken met de computer via software voor externe toegang zoals TeamViewer. Zodra ze verbonden zijn, kunnen ze opgeslagen wachtwoorden stelen, toegang krijgen tot bankrekeningen of het slachtoffer laten betalen voor verzonnen reparatiewerk.
Het verlenen van externe toegang brengt ernstige, blijvende risico's met zich mee. Aanvallers kunnen trojans, ransomware of keyloggers installeren die nog lang na afloop van het gesprek op het apparaat blijven draaien, waardoor de schade veel verder reikt dan de oorspronkelijke sessie.
Deze fraude wordt ook verspreid via misleidende spam-e-mails. Deze berichten komen binnen onder de onderwerpregel "Activity Sent From Your Own Account" en waarschuwen dat er ongebruikelijke activiteit op het account van de ontvanger is gedetecteerd. De e-mail bevat links met de labels "Review account activity" en "Review security settings" - door op een van beide te klikken wordt de ontvanger direct doorgestuurd naar de fraudepagina.
De juiste reactie wanneer u deze pagina tegenkomt, is om de browser onmiddellijk te sluiten. Als de browser niet meer reageert, gebruik dan Taakbeheer om deze geforceerd af te sluiten. Bel niet het nummer dat op de pagina wordt weergegeven en gebruik geen enkele knop die in de pop-ups wordt getoond.
| Naam | Microsoft Firewall Alert nep technische ondersteuningsfraude |
| Type Dreiging | Phishing, Fraude, Social engineering, Oplichting |
| Valse Bewering | Microsoft Defender heeft geïnfecteerde bestanden op de computer aangetroffen die niet kunnen worden verwijderd vanwege groepsbeleidsbeperkingen |
| Vermomming | Legitieme beveiligingswaarschuwing van Microsoft Windows Firewall en Defender |
| Vals Telefoonnummer | +1 (888) 883-7058 |
| Gerelateerd Domein | rovuwogipi.z7.web.core.windows[.]net |
| Dreigingsstatus (Phishingsite) | PCrisk Resultaten Website Scanner |
| Symptomen | Valse foutmeldingen, valse systeemwaarschuwingen, pop-upfouten, nepcomputerscan. |
| Distributiemethoden | Gecompromitteerde websites, malafide online pop-upadvertenties, spam-e-mails, potentieel ongewenste applicaties. |
| Schade | Verlies van gevoelige privé-informatie, geldverlies, identiteitsdiefstal, mogelijke malware-infecties. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Online oplichting in het algemeen
Technische-supportfraude behoort tot de meest voorkomende categorieën van online oplichting. Ze vertrouwen op valse urgentie en gezaghebbend ogende branding om slachtoffers ertoe te brengen te handelen zonder stil te staan bij wat ze zien - meestal door een frauduleus nummer te bellen of externe toegang tot hun computer toe te staan.
Enkele voorbeelden van soortgelijke fraude zijn "Your Avast Protection Expired", "Scan Computer To See If Antivirus Is Working" en "Windows Security Certificate Expired/Invalid".
Hoe heb ik een fraudewebsite geopend?
Veel bezoekers komen op pagina's als deze terecht via misleidende spam-e-mails. Het bericht "Activity Sent From Your Own Account" dat wordt gebruikt om deze fraude te promoten, creëert een vals gevoel van urgentie en bevat links die ontvangers direct naar de nep-waarschuwingspagina sturen.
Malafide advertentienetwerken op torrentsites, illegale streamingdiensten en soortgelijke platforms zijn een andere veelvoorkomende route. Meldingen die door eerder bezochte malafide sites worden verzonden en adware die op het apparaat is geïnstalleerd, zijn eveneens veelvoorkomende bronnen van deze ongewenste omleidingen.
Hoe kan ik het bezoeken van fraudepagina's vermijden?
Verleen geen meldingsrechten aan onbekende of onbetrouwbare websites. Vermijd het klikken op advertenties, pop-upknoppen of links op dubieuze pagina's en download software alleen van officiële bronnen of geautoriseerde app-winkels.
Behandel onverwachte e-mails met voorzichtigheid - vooral die welke beweren over dringende beveiligingsproblemen of accountcompromittering. Houd het besturingssysteem en alle geïnstalleerde software up-to-date. Als er al ongewenste programma's op het apparaat aanwezig zijn, raden we aan om te scannen met Combo Cleaner Antivirus voor Windows om ze automatisch te verwijderen.
Volledige weergave van de "Microsoft Firewall Alert"-pop-up (GIF):
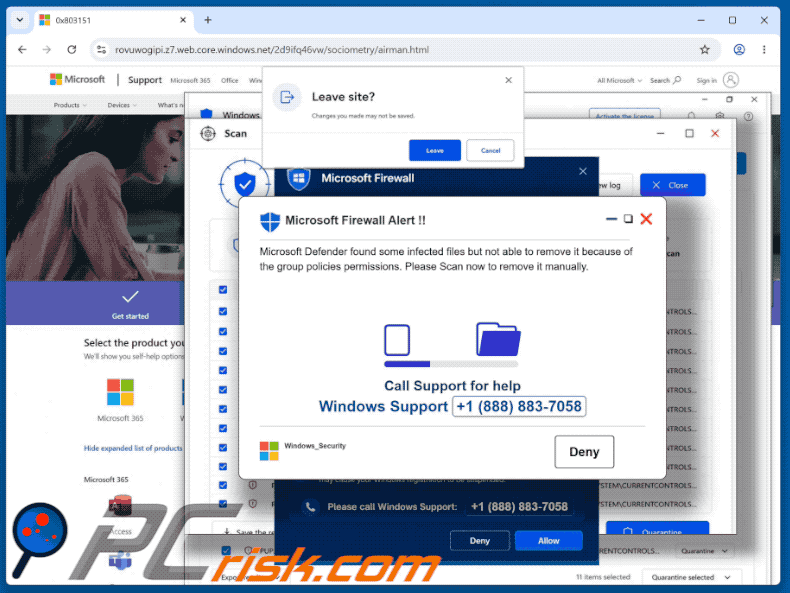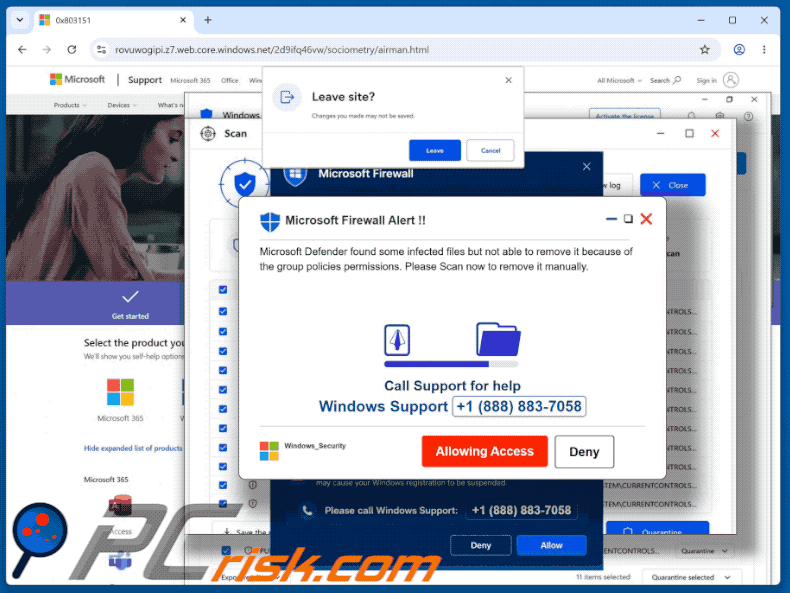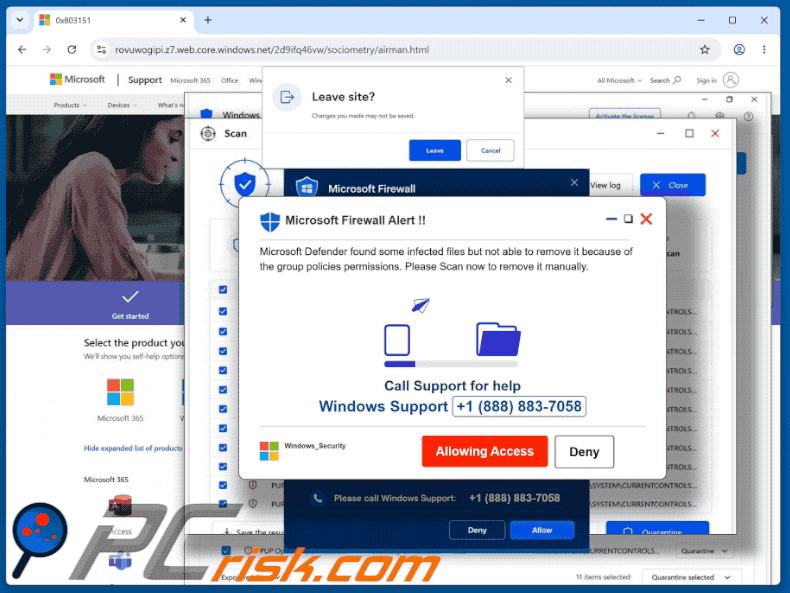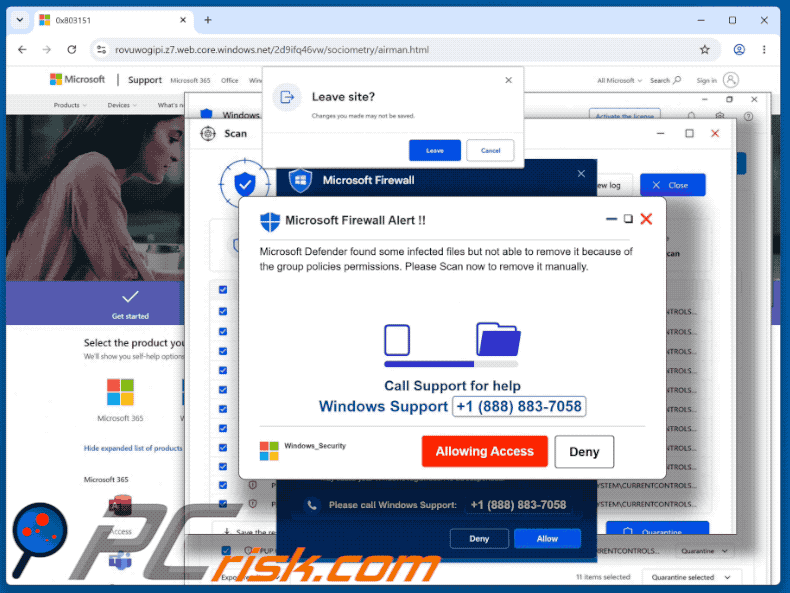
Tekst die wordt getoond in de "Microsoft Firewall Alert"-pop-up:
Microsoft Firewall Alert !!
microsoft Defender found some infected files but not able to remove it because of the group policies permissions. Please Scan now to remove it manually.
Call Support for help
Windows Support +1 (888) 883-7058[Allowing Access] [Deny]
Screenshot van de spam-e-mail die wordt gebruikt om deze fraude te promoten:
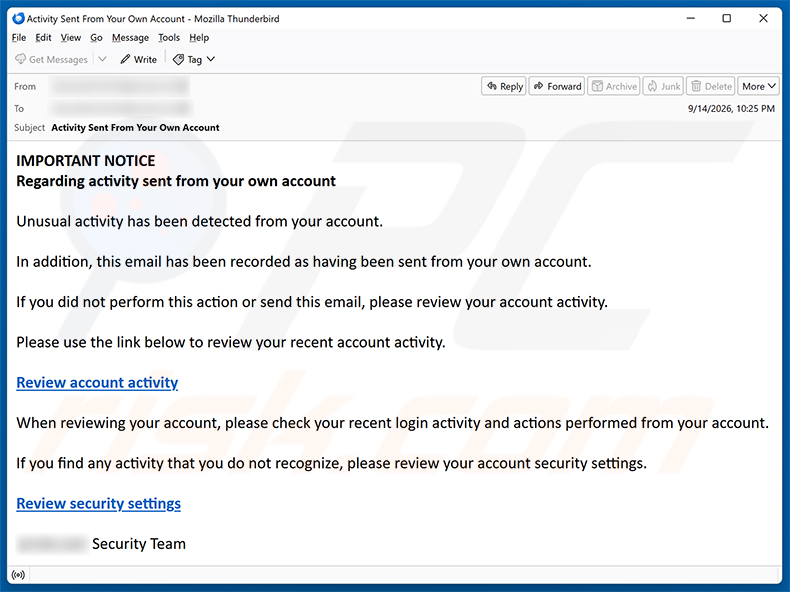
Tekst die wordt gepresenteerd in de "Activity Sent From Your Own Account" spam-e-mail:
Subject: Activity Sent From Your Own Account
IMPORTANT NOTICE
Regarding activity sent from your own account
Unusual activity has been detected from your account.
In addition, this email has been recorded as having been sent from your own account.
If you did not perform this action or send this email, please review your account activity.
Please use the link below to review your recent account activity.
Review account activity
When reviewing your account, please check your recent login activity and actions performed from your account.
If you find any activity that you do not recognize, please review your account security settings.
Review security settings
******** Security Team
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Microsoft Firewall Alert nep technische ondersteuningsfraude?
- Hoe herkent u een pop-up scam?
- Hoe werken pop-up scams?
- Hoe verwijdert u valse pop-ups?
- Hoe voorkomt u valse pop-ups?
- Wat moet u doen als u in een pop-up scam geluisd bent?
Hoe herkent u een pop-up scam?
Pop-upvensters met verschillende valse berichten zijn een veelvoorkomend soort lokmiddelen dat cybercriminelen gebruiken. Ze verzamelen gevoelige persoonlijke gegevens, verleiden internetgebruikers om valse technische ondersteuningsnummers te bellen, zich in te schrijven voor nutteloze online diensten, te investeren in verdachte cryptocurrency-regelingen, enz.
Hoewel deze pop-ups in de meeste gevallen de apparaten van gebruikers niet infecteren met malware, kunnen ze direct geldverlies veroorzaken of leiden tot identiteitsdiefstal.
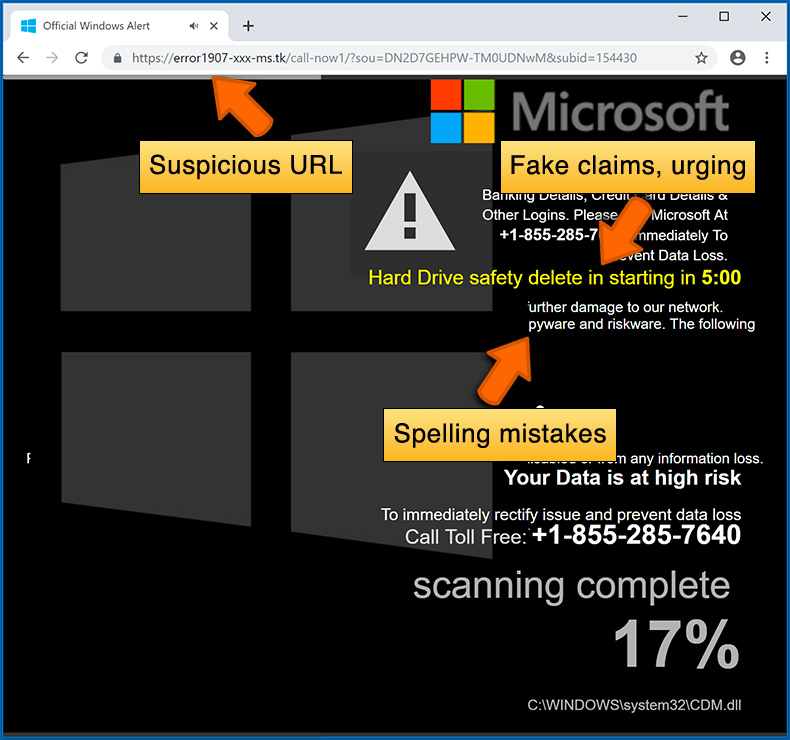
Cybercriminelen streven ernaar hun schadelijke pop-upvensters zo te maken dat ze er betrouwbaar uitzien, maar scams hebben doorgaans de volgende kenmerken:
- Spelfouten en niet-professionele afbeeldingen - Controleer de informatie die in een pop-up wordt weergegeven nauwkeurig. Spelfouten en onprofessionele afbeeldingen kunnen een teken van een scam zijn.
- Gevoel van spoed - Afteltimer met een paar minuten erop, waarin u wordt gevraagd uw persoonlijke gegevens in te voeren of u aan te melden voor een onlinedienst.
- Verklaringen dat je iets gewonnen hebt - Als je niet hebt meegedaan aan een loterij, online-wedstrijd, enz. en je ziet een pop-upvenster waarin staat dat je gewonnen hebt.
- Scan van computer of mobiel apparaat - Een pop-upvenster dat uw apparaat scant en informeert over gedetecteerde problemen - is ongetwijfeld een scam; webpagina's kunnen dergelijke acties niet uitvoeren.
- Exclusiviteit - Pop-upvensters waarin staat dat alleen u geheime toegang krijgt tot een financiële regeling die u snel rijk kan maken.
Voorbeeld van een pop-up scam:
Hoe werken pop-up scams?
Cybercriminelen en bedrieglijke marketeers gebruiken meestal verschillende advertentienetwerken, zoekmachine-vergiftiginstechnieken en verdachte websites om verkeer naar hun pop-ups te genereren. Gebruikers komen terecht op hun online kanalen nadat ze op valse downloadknoppen hebben geklikt, een torrentwebsite hebben gebruikt of gewoon op een resultaat van een internetzoekmachine hebben geklikt.
Op basis van de locatie- en apparaatgegevens van de gebruiker wordt een frauduleuze pop-up gepresenteerd. De lokmiddelen die in dergelijke pop-ups worden gepresenteerd, variëren van "snel rijk worden - schema's" tot nepvirusscans.
Hoe kan ik valse pop-ups verwijderen?
In de meeste gevallen infecteren pop-up scams de apparaten van gebruikers niet met malware. Als u een scam pop-up tegenkomt, zou het sluiten ervan voldoende moeten zijn. In sommige gevallen kunnen scam, pop-ups moeilijk te sluiten zijn; in dergelijke gevallen - sluit uw Internet browser en start deze opnieuw op.
In extreem zeldzame gevallen moet u misschien uw internetbrowser opnieuw instellen. Gebruik hiervoor onze instructies die uitleggen hoe u Internet browser instellingen kunt resetten.
Hoe voorkom ik valse pop-ups?
Om te voorkomen dat u pop-up scams te zien krijgt, moet u alleen websites bezoeken die een goede reputatie hebben. Torrent, Crack, gratis online films streamen, YouTube-video downloaden en andere websites met een vergelijkbare reputatie verwijzen internetgebruikers vaak door naar pop-upscams.
Om het risico op pop-up scams te minimaliseren, moet u uw internetbrowsers up-to-date houden en een gerenommeerde anti-malware programma gebruiken. Voor dit doel, raden wij Combo Cleaner Antivirus voor Windows.
Wat moet u doen als u in een pop-upscam getrapt bent?
Dit hangt af van het soort scam waar u voor bent gevallen. Meestal proberen pop-up oplichters gebruikers te verleiden tot het sturen van geld, het weggeven van persoonlijke informatie of het verlenen van toegang tot iemands apparaat.
- Als u geld heeft gestuurd naar oplichters: U moet contact opnemen met uw financiële instelling en uitleggen dat u bent opgelicht. Als u dit onmiddellijk laat weten, is er een kans om uw geld terug te krijgen.
- Als u persoonlijke informatie hebt weggegeven: U moet uw wachtwoorden wijzigen en twee-factor authenticatie inschakelen in alle online diensten die u gebruikt. Ga naar de Federal Trade Commission om identiteitsdiefstal te melden en persoonlijke herstelstappen te krijgen.
- Als u oplichters verbinding laat maken met uw apparaat: U moet uw computer scannen met gerenommeerde anti-malware (wij raden Combo Cleaner Antivirus voor Windows aan) - cybercriminelen kunnen trojans, keyloggers en andere malware hebben geplant, gebruik uw computer niet voordat u mogelijke bedreigingen hebt verwijderd.
- Help andere internetgebruikers: meld internetscam bij de Federal Trade Commission.
Veelgestelde Vragen (FAQ)
Wat is een pop-upfraude?
Een pop-upfraude is een vals bericht dat in de browser verschijnt tijdens het bezoeken van een website. Het is ontworpen om de bezoeker te verleiden tot een schadelijke actie - zoals het bellen van een frauduleus telefoonnummer, het overhandigen van persoonlijke informatie, het versturen van geld of het installeren van ongewenste software.
Wat is het doel van een pop-upfraude?
Het doel is financieel gewin voor de cybercriminelen erachter. Bij technische-supportfraude zoals deze is het belangrijkste doel het ontfutselen van directe betalingen voor nepdiensten, of het verkrijgen van externe toegang tot het apparaat van het slachtoffer om bankgegevens en gevoelige persoonlijke gegevens te stelen.
Waarom kom ik valse pop-ups tegen?
Deze pagina's bereiken gebruikers via verschillende kanalen: spam-e-mails met misleidende links, malafide advertentienetwerken op onbetrouwbare websites, meldingen van eerder bezochte malafide sites en adware die al op het apparaat draait. De meeste mensen die ze tegenkomen, hebben er niet naar gezocht.
Zal Combo Cleaner mij beschermen tegen pop-upfraude?
Ja. Combo Cleaner controleert elke bezochte website aan de hand van een database met bekende kwaadaardige en misleidende pagina's. Als een technische-supportfraudepagina zoals deze wordt gedetecteerd, blokkeert Combo Cleaner de toegang en waarschuwt de gebruiker voordat er schade kan optreden.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie