Wat voor soort fraude is "XRP Ledger Airdrop"?
Phishing/OplichtingOok bekend als: XRP Ledger Airdrop cryptodrainer

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat is de nep-"XRP Ledger Airdrop fraude"?
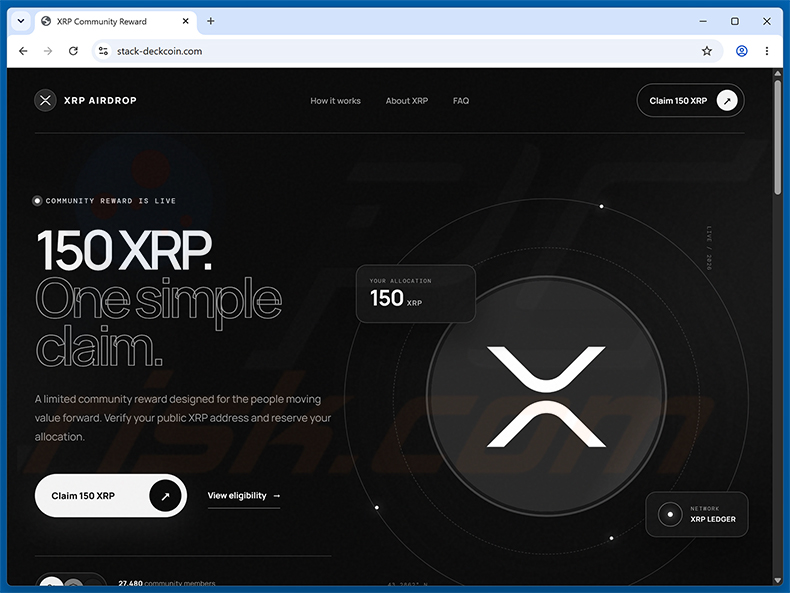
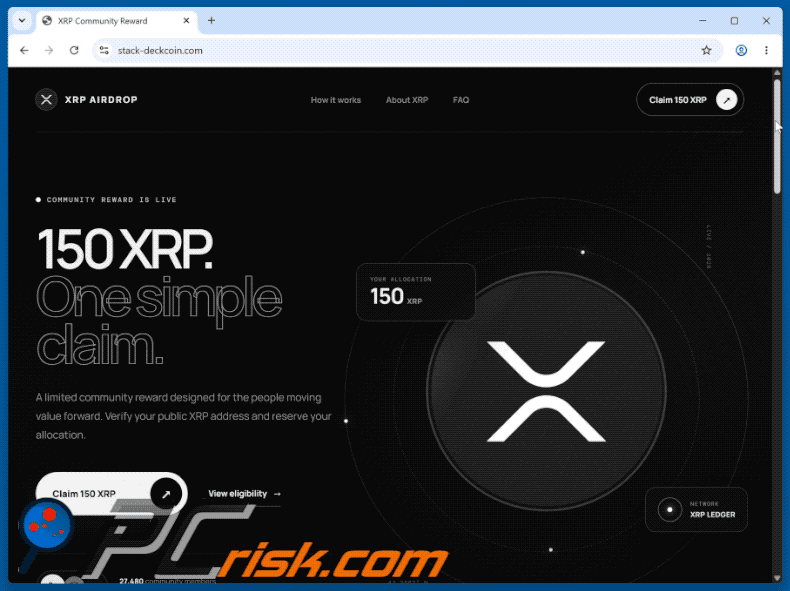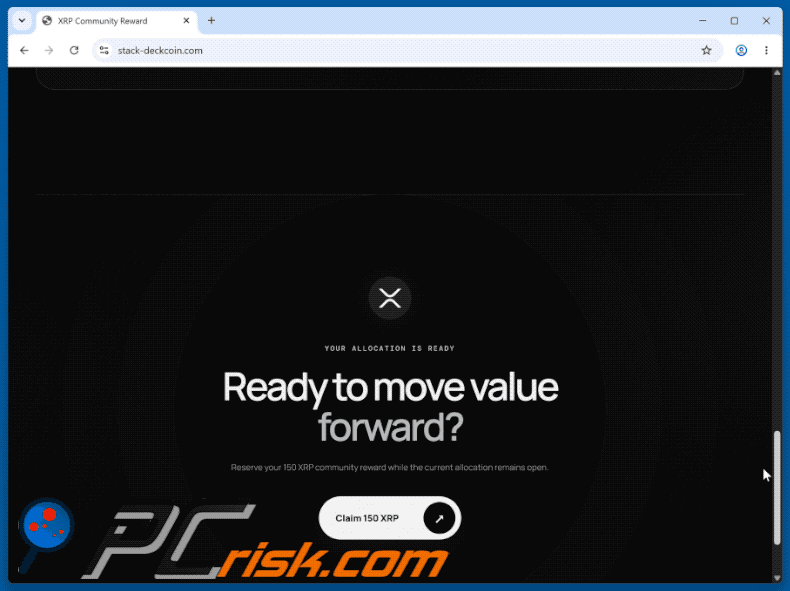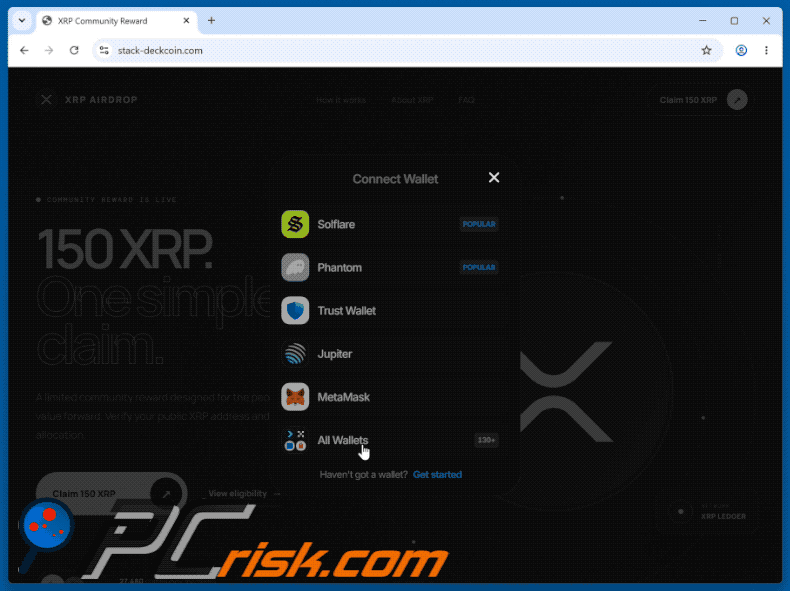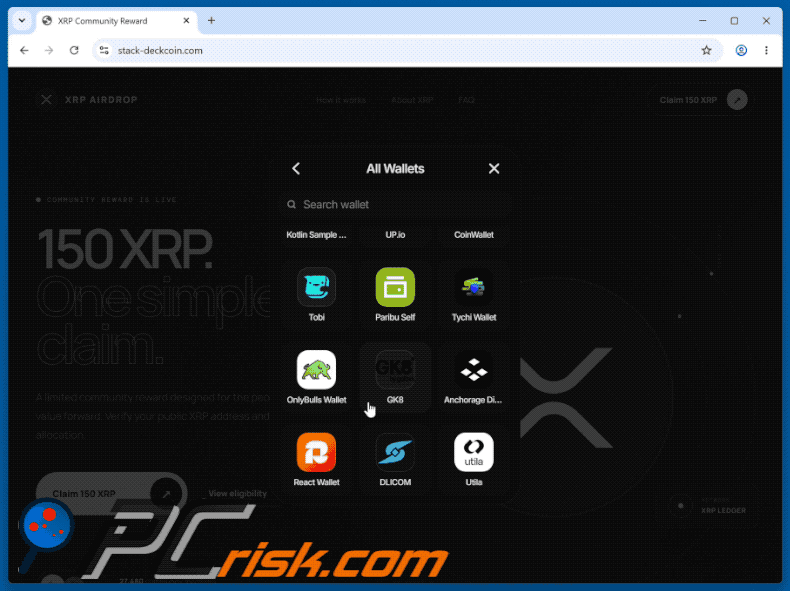
Bij het onderzoeken van verdachte websites ontdekten onze onderzoekers stack-deckcoin[.]com, een frauduleuze pagina die een nep-beloning van de XRP-community promoot. De site beweert ten onrechte dat bezoekers in aanmerking komen om gratis 150 XRP-tokens te claimen, maar het werkelijke doel is het stelen van cryptovaluta door gebruikers te misleiden om hun digitale wallets te koppelen.
BELANGRIJKE OPMERKING: Wij beoordelen geen cryptoprojecten. Doe daarom altijd uw eigen onderzoek voordat u geld investeert.
De Amerikaanse Federale Handelscommissie (Federal Trade Commission, FTC) stelt dat sinds begin 2021 meer dan 46.000 mensen hebben gemeld dat zij in totaal meer dan $1 miljard aan crypto zijn kwijtgeraakt aan oplichting - dat is ongeveer één op de vier gemelde verloren dollars, meer dan bij enige andere betaalmethode.
"XRP Ledger Airdrop fraude" in detail
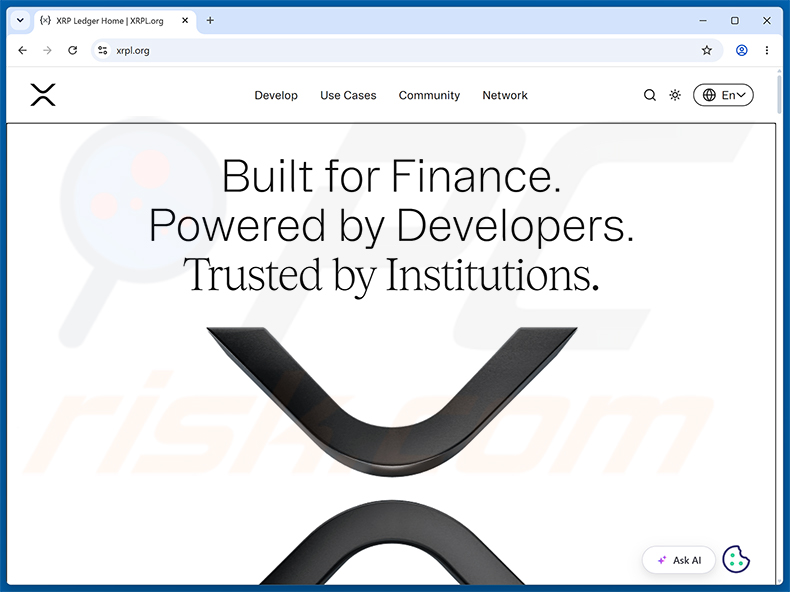
De legitieme XRP Ledger (xrpl.org) is een opensource-blockchain die is ontworpen voor snelle financiële transacties tegen lage kosten. Het vormt de onderliggende infrastructuur van XRP, een digitaal activum dat veel wordt gebruikt voor grensoverschrijdende betalingen en valutawissel.
Stack-deckcoin[.]com doet zich voor als dit platform door gebruik te maken van XRP-branding en de opvallende bewering dat een "community-beloning live is". Bezoekers wordt verteld dat hun persoonlijke toewijzing 150 XRP bedraagt, die met één enkele handeling kan worden geclaimd.
Wanneer op "Claim 150 XRP" wordt geklikt, wordt een dialoogvenster voor het koppelen van een wallet geopend met meer dan 130 ondersteunde wallets. Tot de opties behoren Solflare, Phantom, Trust Wallet, Jupiter, MetaMask, Bitget Wallet, OKX Wallet, Base en Backpack.
Zodra een wallet is gekoppeld, wordt automatisch een cryptocurrency-drainer geactiveerd. Deze tool maakt de tegoeden van het slachtoffer over naar een wallet die in handen is van cybercriminelen, zonder dat er ooit een XRP-beloning wordt uitgekeerd.
Blockchaintransacties kunnen niet worden teruggedraaid. Cryptocurrency die op deze manier wordt gestolen, is definitief verloren zodra de overdracht op het netwerk is bevestigd.
Gebruikers moeten altijd controleren of een website legitiem is voordat zij een wallet koppelen of accountgegevens delen. Voor echte XRP Ledger-diensten is het het veiligst om rechtstreeks naar xrpl.org te gaan.
| Naam | XRP Ledger Airdrop cryptodrainer |
| Type Dreiging | Oplichting, Social Engineering, Fraude |
| Valse Bewering | Deelnemers kunnen 150 XRP claimen als community-beloning |
| Vermomming | Legitieme community-beloning/airdrop van XRP Ledger |
| Gerelateerde Domein(en) | stack-deckcoin[.]com |
| Dreigingsstatus (stack-deckcoin[.]com) | PCrisk resultaten van de websitescanner |
| Symptomen | Onofficieel domein, gebrek aan officiële verificatie, onrealistische beweringen, beloftes die te mooi zijn om waar te zijn |
| Distributiemethoden | Nep-socialemedia-accounts, misleidende websites, malafide online advertenties |
| Schade | Diefstal van cryptocurrency |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Conclusie
Stack-deckcoin[.]com is een frauduleuze website die zich voordoet als het XRP Ledger-platform. De site lokt bezoekers met een nep-airdropaanbod, verleidt hen ertoe hun wallets te koppelen en gebruikt vervolgens een drainer om hun tegoeden te stelen.
Enkele voorbeelden van vergelijkbare oplichtingspraktijken zijn "Extended ($EXT) Allocation", "Trust Wallet - Blue Moon Crypto Giveaway" en "DeepSeek Crypto Giveaway".
Hoe heb ik een oplichtingswebsite geopend?
Nep-airdroppagina's voor cryptocurrency worden vaak gepromoot via gekaapte of verzonnen socialemedia-accounts van influencers, bekende bedrijven of officiële cryptoprojecten. Oplichters plaatsen via die accounts links om nietsvermoedende volgers naar frauduleuze sites te leiden.
Gebruikers kunnen deze pagina's ook tegenkomen via malafide advertentienetwerken op torrentsites, illegale streamingdiensten en vergelijkbare platforms van lage kwaliteit. Adware, phishing-e-mails, misleidende pop-upmeldingen en bedrieglijke links op onveilige websites zijn andere veelvoorkomende verspreidingskanalen.
Hoe voorkomt u dat u oplichtingspagina's bezoekt?
Houd uw besturingssysteem en alle geïnstalleerde software up-to-date. Download applicaties uitsluitend van officiële websites en geverifieerde bronnen. Wees voorzichtig met onverwachte e-mails die links of bijlagen bevatten, zelfs als ze afkomstig lijken te zijn van een bekende afzender.
Klik niet op verdachte advertenties, pop-upvensters of links op onbetrouwbare websites. Geef geen toestemming voor meldingen aan sites die u niet kent. Als uw computer al besmet is met ongewenste apps, raden wij aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om deze automatisch te verwijderen.
Het uiterlijk van de "XRP Ledger Airdrop fraude" (GIF):
De officiële XRP Ledger-website (xrpl.org):
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is XRP Ledger Airdrop cryptodrainer?
- Hoe herkent u een pop-up scam?
- Hoe werken pop-up scams?
- Hoe verwijdert u valse pop-ups?
- Hoe voorkomt u valse pop-ups?
- Wat moet u doen als u in een pop-up scam geluisd bent?
Hoe herkent u een pop-up scam?
Pop-upvensters met verschillende valse berichten zijn een veelvoorkomend soort lokmiddelen dat cybercriminelen gebruiken. Ze verzamelen gevoelige persoonlijke gegevens, verleiden internetgebruikers om valse technische ondersteuningsnummers te bellen, zich in te schrijven voor nutteloze online diensten, te investeren in verdachte cryptocurrency-regelingen, enz.
Hoewel deze pop-ups in de meeste gevallen de apparaten van gebruikers niet infecteren met malware, kunnen ze direct geldverlies veroorzaken of leiden tot identiteitsdiefstal.
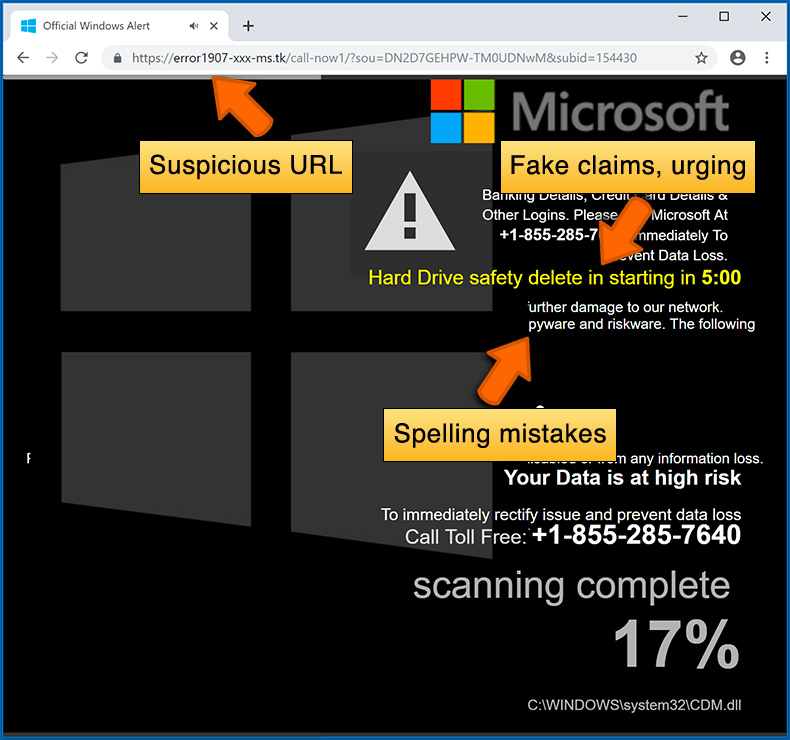
Cybercriminelen streven ernaar hun schadelijke pop-upvensters zo te maken dat ze er betrouwbaar uitzien, maar scams hebben doorgaans de volgende kenmerken:
- Spelfouten en niet-professionele afbeeldingen - Controleer de informatie die in een pop-up wordt weergegeven nauwkeurig. Spelfouten en onprofessionele afbeeldingen kunnen een teken van een scam zijn.
- Gevoel van spoed - Afteltimer met een paar minuten erop, waarin u wordt gevraagd uw persoonlijke gegevens in te voeren of u aan te melden voor een onlinedienst.
- Verklaringen dat je iets gewonnen hebt - Als je niet hebt meegedaan aan een loterij, online-wedstrijd, enz. en je ziet een pop-upvenster waarin staat dat je gewonnen hebt.
- Scan van computer of mobiel apparaat - Een pop-upvenster dat uw apparaat scant en informeert over gedetecteerde problemen - is ongetwijfeld een scam; webpagina's kunnen dergelijke acties niet uitvoeren.
- Exclusiviteit - Pop-upvensters waarin staat dat alleen u geheime toegang krijgt tot een financiële regeling die u snel rijk kan maken.
Voorbeeld van een pop-up scam:
Hoe werken pop-up scams?
Cybercriminelen en bedrieglijke marketeers gebruiken meestal verschillende advertentienetwerken, zoekmachine-vergiftiginstechnieken en verdachte websites om verkeer naar hun pop-ups te genereren. Gebruikers komen terecht op hun online kanalen nadat ze op valse downloadknoppen hebben geklikt, een torrentwebsite hebben gebruikt of gewoon op een resultaat van een internetzoekmachine hebben geklikt.
Op basis van de locatie- en apparaatgegevens van de gebruiker wordt een frauduleuze pop-up gepresenteerd. De lokmiddelen die in dergelijke pop-ups worden gepresenteerd, variëren van "snel rijk worden - schema's" tot nepvirusscans.
Hoe kan ik valse pop-ups verwijderen?
In de meeste gevallen infecteren pop-up scams de apparaten van gebruikers niet met malware. Als u een scam pop-up tegenkomt, zou het sluiten ervan voldoende moeten zijn. In sommige gevallen kunnen scam, pop-ups moeilijk te sluiten zijn; in dergelijke gevallen - sluit uw Internet browser en start deze opnieuw op.
In extreem zeldzame gevallen moet u misschien uw internetbrowser opnieuw instellen. Gebruik hiervoor onze instructies die uitleggen hoe u Internet browser instellingen kunt resetten.
Hoe voorkom ik valse pop-ups?
Om te voorkomen dat u pop-up scams te zien krijgt, moet u alleen websites bezoeken die een goede reputatie hebben. Torrent, Crack, gratis online films streamen, YouTube-video downloaden en andere websites met een vergelijkbare reputatie verwijzen internetgebruikers vaak door naar pop-upscams.
Om het risico op pop-up scams te minimaliseren, moet u uw internetbrowsers up-to-date houden en een gerenommeerde anti-malware programma gebruiken. Voor dit doel, raden wij Combo Cleaner Antivirus voor Windows.
Wat moet u doen als u in een pop-upscam getrapt bent?
Dit hangt af van het soort scam waar u voor bent gevallen. Meestal proberen pop-up oplichters gebruikers te verleiden tot het sturen van geld, het weggeven van persoonlijke informatie of het verlenen van toegang tot iemands apparaat.
- Als u geld heeft gestuurd naar oplichters: U moet contact opnemen met uw financiële instelling en uitleggen dat u bent opgelicht. Als u dit onmiddellijk laat weten, is er een kans om uw geld terug te krijgen.
- Als u persoonlijke informatie hebt weggegeven: U moet uw wachtwoorden wijzigen en twee-factor authenticatie inschakelen in alle online diensten die u gebruikt. Ga naar de Federal Trade Commission om identiteitsdiefstal te melden en persoonlijke herstelstappen te krijgen.
- Als u oplichters verbinding laat maken met uw apparaat: U moet uw computer scannen met gerenommeerde anti-malware (wij raden Combo Cleaner Antivirus voor Windows aan) - cybercriminelen kunnen trojans, keyloggers en andere malware hebben geplant, gebruik uw computer niet voordat u mogelijke bedreigingen hebt verwijderd.
- Help andere internetgebruikers: meld internetscam bij de Federal Trade Commission.
Veelgestelde vragen (FAQ)
Wat is een nep-crypto-airdrop?
Bij deze vorm van oplichting wordt gratis cryptocurrency beloofd in ruil voor het uitvoeren van een eenvoudige handeling, zoals het koppelen van een wallet. De oplichters doen zich voor als legitieme projecten of platforms om betrouwbaar over te komen en gebruikers over te halen om met frauduleuze pagina's te interageren.
Wat is het doel van crypto-oplichting?
Deze oplichtingspraktijken zijn bedoeld om cryptocurrency te stelen. Meestal gebeurt dit door een drainer te activeren zodra een wallet is gekoppeld, door gebruikers te misleiden zodat zij hun seedphrase delen, of door slachtoffers over te halen om rechtstreeks geld naar de oplichters over te maken.
Waarom kom ik nepwebsites tegen?
Frauduleuze pagina's worden verspreid via gestolen of verzonnen socialemedia-accounts, phishing-e-mails, malafide advertentienetwerken en misleidende pop-ups of links op onveilige websites. Adware kan gebruikers ook automatisch naar deze pagina's omleiden.
Beschermt Combo Cleaner mij tegen oplichting?
Combo Cleaner kan potentieel gevaarlijke websites identificeren, waaronder pagina's die als cryptocurrency-drainer fungeren, en gebruikers waarschuwen voordat zij ermee interageren. Dit helpt het risico te verkleinen dat u slachtoffer wordt van financiële oplichting.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie