We kunnen commissies verdienen op producten die we aanbevelen. Meer informatie.
PHP2Shell: hoe u de PHP-versie van uw website controleert en bijwerkt

PHP2Shell: zo controleert en updatet u de PHP-versie van uw website
Op 21 oktober 2026 bracht het PHP-project oplossingen uit voor twee kritieke kwetsbaarheden, PHP2Shell genoemd, waarmee een aanvaller zonder in te loggen zijn eigen code op een webserver zou kunnen uitvoeren. Volgens W3Techs draait ongeveer 70% van alle websites op PHP, waaronder elke WordPress-site. Dit treft dus een zeer groot deel van het web.
De oplossing is een nieuwere PHP-versie, geen update van WordPress of een plugin. Deze handleiding legt in eenvoudige bewoordingen uit hoe u controleert welke PHP-versie uw website gebruikt en wat de eenvoudigste manieren zijn om deze bij te werken.
Inhoudsopgave:
- Inleiding
- Wat is PHP2Shell?
- Welke PHP-versies zijn gepatcht
- Manier 1: Controleer uw PHP-versie met PCrisk Website Scanner
- Manier 2: Controleer uw PHP-versie in WordPress
- Manier 3: Controleer het configuratiescherm van uw hosting
- Manier 4: Vraag het uw hostingprovider
- Hoe u PHP bijwerkt
- Als u niet direct kunt bijwerken
- Tot slot
- Veelgestelde vragen (FAQ's)
Wat is PHP2Shell?
PHP is de programmeertaal waarmee de pagina's van de meeste websites worden gebouwd, van WordPress-blogs tot webwinkels. PHP2Shell is de naam die onderzoekers hebben gegeven aan een aanval die twee nieuw ontdekte PHP-kwetsbaarheden combineert, CVE-2026-109618 en CVE-2026-109619. Ze werden ontdekt door onderzoekers van Calif, Wiz en OpenAI en in augustus gemeld aan het PHP-project.
In zijn beveiligingsadvies stelt het PHP-project dat de kwetsbaarheden "uitvoering van externe code zonder authenticatie mogelijk kunnen maken". Eenvoudig gezegd: een onbekende kan een speciaal opgesteld verzoek naar uw website sturen en in het ergste geval de controle overnemen over de server erachter. Het probleem zit in PHP zelf, nog voordat er WordPress-, plugin- of themacode wordt uitgevoerd.
Een paar dingen om te weten:
- Bijna elke website die PHP gebruikt, is getroffen, ongeacht de hostingconfiguratie. Volgens PHP is het risico het grootst op servers die PHP binnen Apache draaien (mod_php).
- De aanvallen begonnen meteen. Amazon registreerde de eerste poging op 17 oktober, nog vóór de aankondiging, en de CEO van Cloudflare sprak over miljoenen pogingen binnen enkele uren na de aankondiging. Op 22 oktober was er nog geen geslaagde inbraak publiekelijk bevestigd.
- Het bijwerken van WordPress, plugins of thema's lost het niet op. Alleen een bijgewerkte PHP-versie doet dat.
Welke PHP-versies zijn gepatcht
PHP-versies zijn ingedeeld in families, zogenaamde branches, zoals 8.3. Elke branch krijgt kleine updates met een derde cijfer, zoals 8.3.35 en 8.3.36. De oplossing zit in de nieuwste release van elke ondersteunde branch:
| Uw PHP-branch | Gepatchte versie | Beveiligingsupdates tot |
| PHP 8.5 | 8.5.12 of nieuwer | 31 december 2029 |
| PHP 8.4 | 8.4.27 of nieuwer | 31 december 2028 |
| PHP 8.3 | 8.3.36 of nieuwer | 31 december 2027 |
| PHP 8.2 | 8.2.35 of nieuwer | 31 december 2026 (eindigt binnenkort) |
| PHP 8.1, 8.0, 7.4 en ouder | Geen officiële release | Beëindigd (end of life) |
De datums zijn afkomstig van de pagina met ondersteunde PHP-versies. WordPress raadt PHP 8.3 of nieuwer aan, maar volgens statistieken van WordPress.org draait ongeveer een derde van de WordPress-sites nog op PHP 8.1 of ouder.
Er zijn twee uitzonderingen die u moet kennen voordat u uw eigen site controleert:
- Sommige hosts patchen PHP zonder het versienummer te wijzigen. Ubuntu, Plesk, cPanel, CloudLinux en verschillende hostingbedrijven hebben gepatchte builds uitgebracht die het oude versienummer behouden, inclusief oplossingen voor PHP 7.4, 8.0 en 8.1. Als uw versienummer niet is veranderd, is de aankondiging van uw host doorslaggevend.
- Een oude branch blijft riskant, zelfs als deze is gepatcht. PHP 8.1 en ouder krijgen geen officiële beveiligingsupdates meer, dus de volgende kwetsbaarheid wordt mogelijk helemaal niet verholpen. Plan een overstap naar PHP 8.3 of 8.4.
Manier 1: Controleer uw PHP-versie met PCrisk Website Scanner
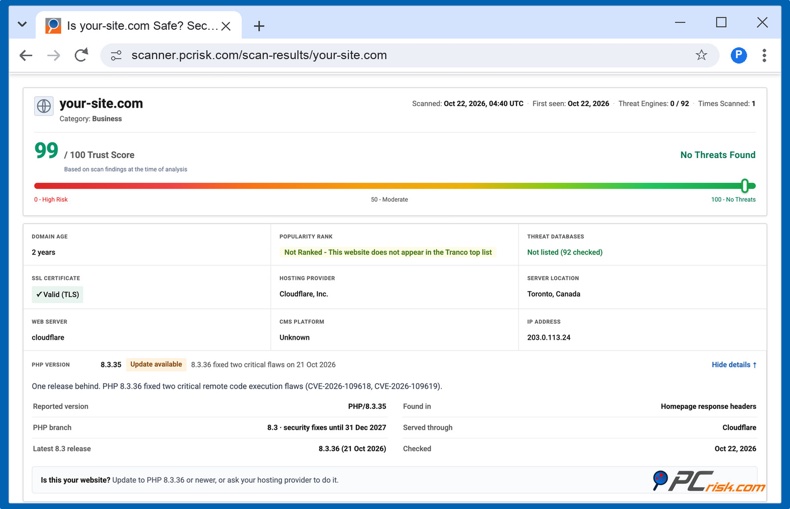
Dit is de snelste manier en u hoeft niet in te loggen. De gratis PCrisk Website Scanner leest de PHP-versie die uw website aan elke bezoeker doorgeeft en vergelijkt deze met de nieuwste releases.
1. Open scanner.pcrisk.com en typ het adres van uw website, bijvoorbeeld uw-site.com.
2. Start de scan en wacht op het rapport. Dit duurt meestal een minuut of twee.
3. Zoek de rij PHP Version onder de informatietegels. Klik op "Details" om de gerapporteerde versie, de branch, de ondersteuningsdatum en de nieuwste release te bekijken.
De rij toont een van de volgende resultaten:
- Up to date: de site rapporteert de nieuwste release van zijn branch.
- Update available: er is een nieuwere release beschikbaar. In het bovenstaande voorbeeld rapporteert de site 8.3.35, één release achter op de gepatchte versie 8.3.36.
- Support ends soon of End of life: de branch krijgt binnenkort, of al niet meer, beveiligingsupdates.
- Version hidden: de site gebruikt PHP, maar toont niet welke versie. De meeste websites verbergen dit, wat een goede gewoonte is, dus gebruik in dat geval manier 2, 3 of 4.
De scanner leest de versie die uw server rapporteert. Hij valt uw site niet aan en test niet of deze kan worden misbruikt. Dezelfde scan controleert uw website ook bij meer dan 90 beveiligingsengines en 10 dreigingsdatabases.
Andere gratis online controles. Twee beveiligingsbedrijven hebben ook gratis PHP2Shell-controles gelanceerd:
Brandefense PHP2Shell-controle: leest net als de PCrisk-scanner de PHP-versie die uw site rapporteert en vertelt u of deze binnen het getroffen bereik valt. Het waarschuwt u ook wanneer een dienst zoals Cloudflare de versie mogelijk verbergt.
Aikido PHP2Shell-checker: in plaats van de versie te lezen, stuurt deze testverzoeken naar uw site en meet hoe PHP reageert. Gebruik deze alleen op uw eigen website en laat de optionele "definitive check" uitgeschakeld op een live site, omdat deze een PHP-proces kan laten crashen.
Elke externe controle heeft beperkingen. Een tool die de versie leest, kan geen oplossing zien die uw host heeft toegevoegd zonder het nummer te wijzigen, en Aikido geeft aan dat zijn timingtest alleen geen onderscheid kan maken tussen gepatchte en kwetsbare PHP. Beschouw elk resultaat als een startpunt en bevestig het met manier 2, 3 of 4.
Manier 2: Controleer uw PHP-versie in WordPress
WordPress toont de exacte PHP-versie waarop uw website draait, ook wanneer deze voor bezoekers verborgen is.
1. Log in op uw WordPress-dashboard en ga naar Gereedschap en vervolgens Site gezondheid.
2. Open het tabblad Info en klap het gedeelte Server uit.
3. Lees de rij PHP-versie. In het onderstaande voorbeeld draait de site op 8.3.33, dus deze heeft de update naar 8.3.36 nodig.
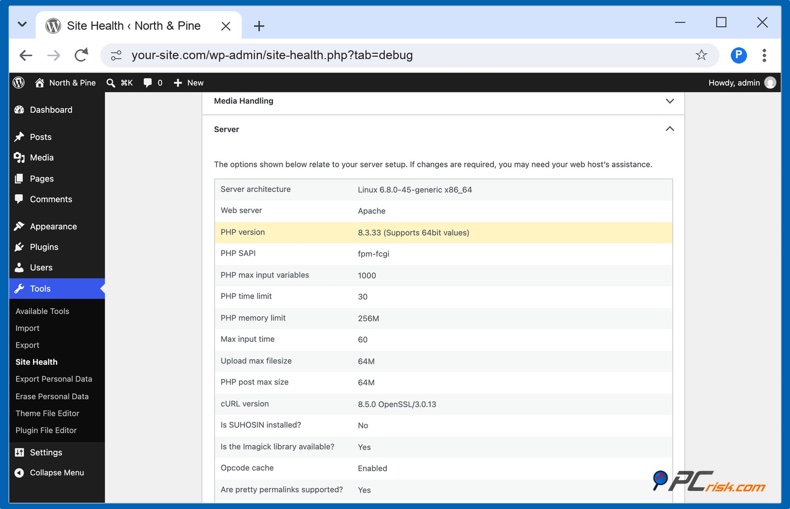
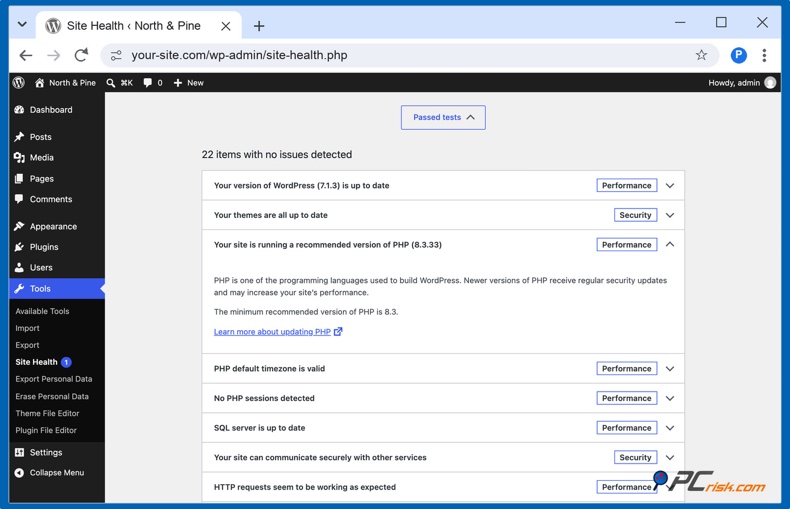
Vertrouw niet op de groene vinkjes op het tabblad Status. Site gezondheid noemt elke PHP-versie vanaf 8.3 "een aanbevolen versie van PHP", zelfs als de PHP2Shell-oplossing ontbreekt, zoals in hetzelfde voorbeeld:
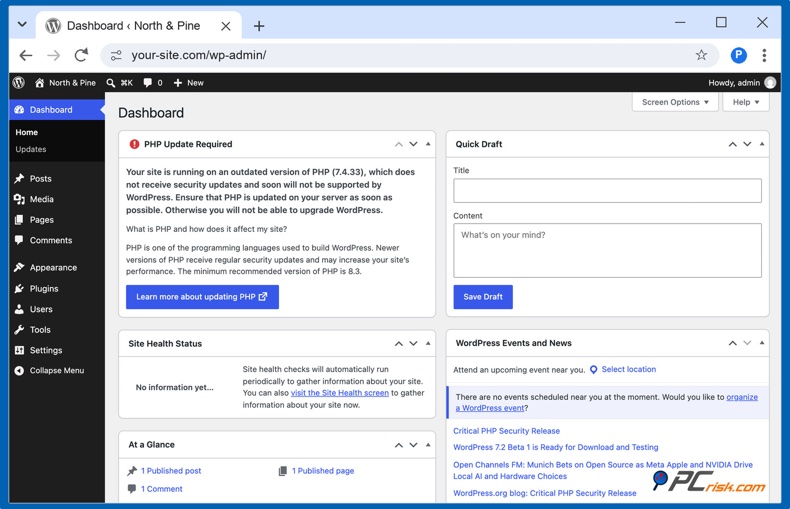
Hetzelfde geldt voor het dashboard. WordPress toont alleen een melding "PHP update vereist" voor PHP 8.0 en ouder, zoals 7.4 hieronder. Geen melding betekent niet dat u up-to-date bent.
Andere websitebouwers hebben een vergelijkbare pagina: open in Joomla "Systeem" en vervolgens "Systeeminformatie". Open in Drupal "Rapporten" en vervolgens "Statusrapport". Bij WooCommerce-winkels staat de PHP-versie ook onder "WooCommerce", "Status".
Manier 3: Controleer het configuratiescherm van uw hosting
Uw hostingpaneel toont welke PHP-branch uw site gebruikt, en daar kunt u deze ook wijzigen. Open in cPanel "MultiPHP Manager" (of Select PHP Version bij veel goedkope hosts). Open in Plesk "Websites & Domains" en vervolgens "PHP". Hosts met een eigen paneel, zoals Hostinger, SiteGround, GoDaddy en Kinsta, hebben een PHP-pagina in de site-instellingen (zie de tabel in het gedeelte over bijwerken hieronder).
De meeste panelen tonen alleen de branch, zoals "PHP 8.3 ", en niet het volledige nummer. Plesk en de PHP Manager van SiteGround tonen het volledige nummer, en Hostinger en Bluehost hebben een aparte PHP Info-pagina die dat doet. De kleine beveiligingsupdates binnen een branch worden door de host geïnstalleerd, dus controleer het volledige nummer of vraag het uw host voordat u ervan uitgaat dat de PHP2Shell-oplossing is toegepast.
Als u uw eigen server beheert (een VPS of dedicated server), kunt u of uw ontwikkelaar de versie op de server zelf controleren. Houd er rekening mee dat de PHP op de opdrachtregel kan verschillen van de PHP die uw website bedient, en laat nooit een tijdelijke pagina online staan die PHP-instellingen weergeeft.
Manier 4: Vraag het uw hostingprovider
Dit levert het meest betrouwbare antwoord op, omdat alleen uw host weet welke build is geïnstalleerd. De meeste grote hosts hebben op 21 of 22 oktober een PHP2Shell-update op hun blog of statuspagina geplaatst, dus kijk daar eerst. Als u niets vindt, stuur dan een kort bericht naar de ondersteuning, bijvoorbeeld:
"Is de PHP op mijn hostingaccount bijgewerkt voor CVE-2026-109618 en CVE-2026-109619 (PHP2Shell)? Welke PHP-versie en build gebruik ik, en is PHP na de update opnieuw gestart? Als deze nog niet is bijgewerkt, wanneer gebeurt dat dan?"
Hoe u PHP bijwerkt
Er zijn twee soorten PHP-updates, en wie ze uitvoert hangt af van uw hosting.
Een beveiligingsupdate binnen uw branch (bijvoorbeeld van 8.3.35 naar 8.3.36) wordt bij shared en managed hosting door de host geïnstalleerd. Hiervoor is geen knop, en het zorgt vrijwel nooit voor problemen met een site. Dit is wat de grotere hosts op 22 oktober 2026 meldden:
| Host | Wat de host meldde (per 22 oktober 2026) | Moet u iets doen? |
| Hostinger | Updates voltooid op alle managed hostingservers (blog) | Nee; VPS-eigenaren werken zelf bij |
| GoDaddy | Managed WordPress- en Windows-hosting gepatcht; cPanel Web Hosting wordt uitgerold (update) | Nee; VPS-eigenaren werken zelf bij |
| Bluehost en HostGator | De meeste servers gepatcht, in de tussentijd beschermingsmaatregelen actief. (HostGator update) | Nee |
| SiteGround | Beschermingsmaatregelen toegevoegd vóór de release (blog) | Nee, volgens SiteGround |
| Kinsta | Patches worden uitgerold voor PHP 7.4 tot en met 8.5 | Nee |
| WP Engine | Patches toegepast, incident afgesloten | Nee |
| Cloudways | Alle ondersteunde versies worden gepatcht, bijna voltooid | Nee |
| WordPress.com | Sites beschermd op infrastructuurniveau | Nee |
Een overstap naar een nieuwere branch (bijvoorbeeld van 7.4 of 8.1 naar 8.3) voert u zelf uit in het hostingpaneel. Doe dit nu als uw site op PHP 8.2 of ouder draait; 8.1 en ouder worden niet meer ondersteund, en de ondersteuning voor 8.2 eindigt op 31 december 2026. Kies PHP 8.3 of 8.4.
1. Maak een volledige back-up van uw bestanden en database, met de back-uptool van uw host of een back-upplugin.
2. Werk eerst WordPress, uw plugins en uw thema bij. Verouderde plugins zijn de meest voorkomende reden dat een site niet meer werkt na een PHP-wijziging.
3. Probeer het op een stagingkopie als uw host die aanbiedt (Kinsta, WP Engine, Cloudways, SiteGround, WordPress.com en anderen doen dat).
4. Wijzig de PHP-versie in uw hostingpaneel:
| Paneel of host | Waar u PHP wijzigt |
| cPanel | Software>MultiPHP Manager: vink uw domein aan, kies een PHP-versie, klik op Apply |
| cPanel met CloudLinux (Namecheap en veel goedkope hosts) | Software>Select PHP Version: kies de versie en klik vervolgens op Apply of Set as current |
| Plesk | Websites & Domains>PHP: kies de PHP-versie, klik op OK |
| Hostinger | Websites>Dashboard>PHP Configuration: kies een versie, klik op Update |
| SiteGround | Site Tools>Devs>PHP Manager: klik op het potloodpictogram, kies Managed PHP of een versie, klik op Confirm |
| Bluehost | Websites>Manage Site>tabblad Advanced>PHP Version: Change Version en vervolgens Apply |
| GoDaddy Web Hosting | Web Hosting>Manage>tabblad Settings>Server Settings: Change naast PHP Version en vervolgens Save Changes |
| Kinsta | Sites>uw site>Tools: Change onder PHP settings |
| WP Engine | Sites>uw omgeving>gedeelte Updates: klik op het PHP-versienummer, kies een versie, Confirm |
| Cloudways | Uw applicatie>Application Settings>PHP Settings: bewerk de PHP Version |
| WordPress.com | Hosting Dashboard>uw site>Settings>Server: PHP, kies een versie, Save |
5. Controleer uw site direct. Open de startpagina en enkele onderliggende pagina's, log in op het dashboard, stuur een testbericht via uw contactformulier en, als u een winkel heeft, voeg een product toe aan de winkelwagen en ga zo ver mogelijk door het afrekenproces.
6. Als er iets misgaat, schakel dan terug op dezelfde plek en vraag de ontwikkelaar van de plugin of het thema om een update. WordPress stuurt de sitebeheerder ook een herstellink per e-mail als een plugin na de wijziging crasht. Bij Hostinger werkt terugschakelen naar een oudere versie alleen binnen dezelfde inlogsessie, dus test direct.
Als u uw eigen server beheert, installeer dan de beveiligingsupdates voor PHP van uw besturingssysteem en start vervolgens PHP en de webserver opnieuw op. Totdat ze opnieuw zijn opgestart, blijft de oude, kwetsbare PHP draaien. Ubuntu, Debian, Red Hat, cPanel, Plesk en CloudLinux hebben allemaal op 21 of 22 oktober gepatchte pakketten uitgebracht.
Als u niet direct kunt bijwerken
Een update is de enige volledige oplossing, maar met deze stappen verkleint u het risico terwijl u wacht:
- Gebruik een webapplicatie-firewall. Cloudflare heeft PHP2Shell-regels automatisch ingeschakeld voor alle abonnementen met zijn firewall, inclusief het gratis abonnement (bericht van Cloudflare). Controleer bij betaalde abonnementen of de Cloudflare Managed Ruleset is geïmplementeerd; als het dashboard een php2shell-waarschuwing toont, klik dan op Deploy Cloudflare Managed Ruleset. Veel hosts hebben vergelijkbare regels op hun eigen servers toegevoegd.
- Vraag uw host om de tijdelijke instellingen die in het advies van PHP worden genoemd, zoals het uitschakelen van de voortgang van sessie-uploads en het verlagen van de maximale uploadgrootte. Deze moeten op de server worden ingesteld, dus uw host moet dit doen.
- Haal de site offline als deze op PHP 8.1 of ouder draait en uw host deze niet kan patchen of upgraden.
Vermijd plugins of codefragmenten die beloven "PHP2Shell te verhelpen". De kwetsbaarheid zit in PHP zelf, dus een WordPress-plugin kan deze niet oplossen.
Tot slot
PHP2Shell is ernstig omdat het zoveel websites tegelijk treft, maar voor de meeste site-eigenaren is de oplossing eenvoudig: controleer of uw host de bijgewerkte PHP heeft geïnstalleerd en stap over naar PHP 8.3 of 8.4 als u nog een oude branch gebruikt. Het controleren kost slechts een paar minuten, en u kunt beginnen met een gratis PCrisk-scan.
Veelgestelde vragen (FAQ's)
Is mijn WordPress-site getroffen door PHP2Shell?
Als uw site een PHP-versie gebruikt die ouder is dan 8.2.35, 8.3.36, 8.4.27 of 8.5.12, en uw host geen gepatchte build heeft geïnstalleerd, dan wel. De kwetsbaarheid zit in PHP, dus deze treft WordPress, Joomla, Drupal, WooCommerce en alle andere PHP-software op dezelfde manier.
Lost het bijwerken van WordPress of mijn plugins PHP2Shell op?
Nee. PHP2Shell moet worden verholpen door PHP op de server te patchen. Het bijwerken van WordPress, plugins of thema's werkt de onderliggende PHP-software waarop uw website draait niet bij. Uw hostingprovider of serverbeheerder moet een gepatchte PHP-release of een door de leverancier gepatchte build installeren en bevestigen dat uw site deze gebruikt.
Mijn PHP-versienummer is niet veranderd. Loop ik nog steeds risico?
Niet per se. Ubuntu, Plesk, cPanel, CloudLinux en sommige hosts hebben PHP gepatcht zonder het versienummer te wijzigen. Raadpleeg de aankondiging van uw host of vraag de ondersteuning of uw build de oplossing bevat.
Het PCrisk-rapport meldt "Version hidden". Wat betekent dat?
Uw site gebruikt PHP, maar toont de versie niet aan bezoekers, wat een goede gewoonte is. Het zegt niets over de vraag of de site is gepatcht, dus controleer voor deze informatie de versie in WordPress Site gezondheid of in uw hostingpaneel, of vraag het uw host.
Welke PHP-versie moet ik kiezen?
PHP 8.3 of 8.4. Beide worden nog jarenlang ondersteund en worden aanbevolen door WordPress en WooCommerce. Vermijd 8.2, dat vanaf 31 december 2026 geen beveiligingsupdates meer krijgt.
Zorgt het wijzigen van de PHP-versie ervoor dat mijn website niet meer werkt?
Een beveiligingsupdate binnen uw branch doet dat vrijwel nooit. Een overstap naar een nieuwere branch kan problemen veroorzaken met verouderde plugins of thema's, dus maak eerst een back-up, werk alles bij, test indien mogelijk op een stagingomgeving en schakel terug als er iets misgaat.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Rimvydas Iliavicius
Auteur van handleidingen op PCrisk.
Rimvydas is een onderzoeker met meer dan vier jaar ervaring in de cyberbeveiligingsindustrie. Hij bezocht de Kaunas University of Technology en studeerde in 2017 af met een masterdiploma in Vertaling en lokalisatie van technische teksten. Zijn interesses in computers en technologie leidden ertoe dat hij een veelzijdig auteur in de IT-industrie werd. Bij PCrisk is hij verantwoordelijk voor het schrijven van diepgaande how-to artikelen voor Microsoft Windows.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie