Virus en spyware verwijderingsrichtlijnen, instructies om de installatie ongedaan te maken

RAPID RANSOMWARE V3 ransomware
Ransomware

RAPID RANSOMWARE V3 ransomware

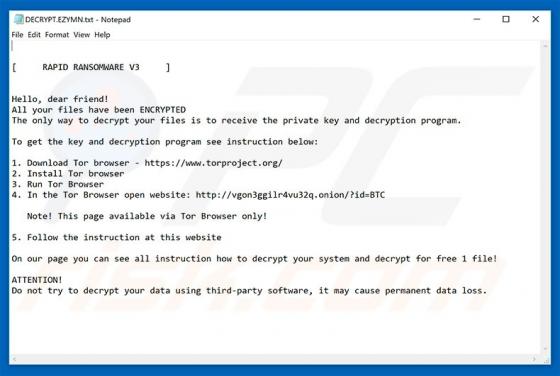
Zoals eerst ontdekt door MalwareHunterTeam is RAPID RANSOMWARE V3 een bijgewerkte variant van de virussen Rapid en Rapid 2.0. Direct na infiltratie codeert RAPID RANSOMWARE V3 de meeste opgeslagen bestanden en hernoemt deze met het het patroon "[willekeurig_getal].EZYMN". Zo wordt bijvoorbeeld,
Bankworm Virus POP-UP oplichting (Mac)
Mac Virus

Bankworm Virus POP-UP oplichting (Mac)

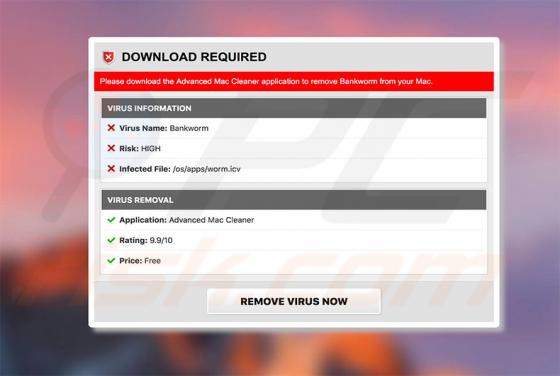
"Bankworm Virus" is een nep-foutmelding die wordt weergegeven door verschillende bedrieglijke sites. Onderzoeksresultaten tonen aan dat de overgrote meerderheid van de bezoekers er onbedoeld terechtkomt - ze worden ofwel doorverwezen door potentieel ongewenste programma's (PUP's) of door intru

Hmyquickconverter.com doorverwijzing
Browser Hijacker

Hmyquickconverter.com doorverwijzing

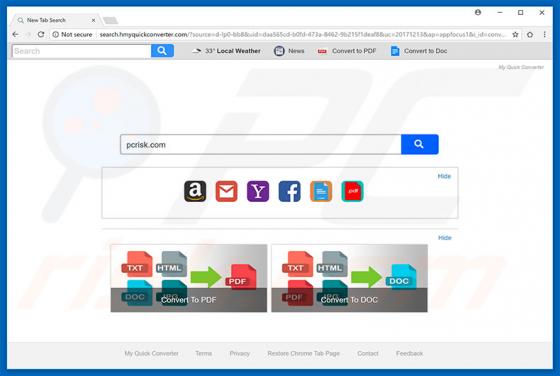
Volgens z'n ontwikkelaars maakt My Quick Converter het mogelijk allerlei bestandsformaten te converteren in PDF en DOC. Op het eerste zicht lijkt deze app misschien legitiem, maar My Quick Converter infiltreert vaak zonder toestemming systemen. Bovendien past het heimelijk de webbrowseropties aa

Search.pitchofcase.com doorverwijzing (Mac)
Mac Virus

Search.pitchofcase.com doorverwijzing (Mac)

Identiek aan search.papershorty.com, search.salamangal.com, search.froktiser.com en vele andere is search.pitchofcase.com een valse zoekmachine voor het internet die de surfervaring zou moeten verbeteren door verbeterde zoekresultaten te genereren. Wie enkel de lay-out beoordeelt van search.pi

Facebook ransomware
Ransomware

Facebook ransomware

Zoals eerst werd ontdekt door beveiligingsonderzoeker Leo, is Facebook (ransomware) een malware voor bestandsversleuteling die zich op dezelfde manier gedraagt als virussen van het ransomware-type. Onmiddellijk na infiltratie versleutelt Facebook de meeste opgeslagen gegevens en voegt het aan de

CryptON ransomware
Ransomware

CryptON ransomware

CryptON (ook bekend als Cry9, Cry36, Cry128, Nemesis, X3M) is een CryptoLocker-achtig ransomware-virus dat eerst werd ontdekt door Jakub Kroustek. Eenmaal geïnfiltreerd codeert CryptON CryptoLocker bestanden met RSA-2048 en AES-256-versleutelingsalgoritmen. Tijdens de codering hernoemt dit virus

Pttsite.com POP-UP doorverwijzing
Adware

Pttsite.com POP-UP doorverwijzing

Pttsite.com is een misleidende website die lijkt op bestadbid.com, dealclicks.us, goldoffer.online en vele andere. Hij leidt gebruikers door naar mogelijk kwaadwillende websites. Onderzoek toont aan dat gebruikers pttsite.com per ongeluk bezoeken - ze worden ernaar doorverwezen door mogelijk ong

GANDCRAB 3 ransomware
Ransomware

GANDCRAB 3 ransomware

Zoals onlangs werd ontdekt door malware-beveilgingsonderzoeker Marcelo Rivero is GANDCRAB 3 een nieuwe variant van de ransomware bekend als GANDCRAB V2.0. Na succesvolle systeeminfiltratie codeert GANDCRAB 3 de meeste opgeslagen bestanden en voegt het aan de bestandsnamen de extensie ".CRAB" toe

System Activation KEY Has Expired POP-UP oplichting
Adware

System Activation KEY Has Expired POP-UP oplichting

"System Activation Key Has Expired" is een andere valse foutmelding die lijkt op Spyware Detected On Your Computer!, Zeus Virus Detected In Your Computer en vele andere. Ze wordt weergegeven door verschillende misleidende websites die gebruikers vaak onbedoeld bezoeken (ze worden ernaar doorverw

BLOCK Due To Suspicious Activities oplichting
Adware

BLOCK Due To Suspicious Activities oplichting

"BLOCK due to Suspicious Activities" is een valse pop-up-foutmelding weergegeven door een website waarnaar gebruikers worden doorgestuurd door potentieel ongewenste adwareprogramma's. Adware infiltreert vaak systemen zonder toestemming van de gebruikers - ontwikkelaars verspreiden deze applicati