Ransomware
De 4help ransomware
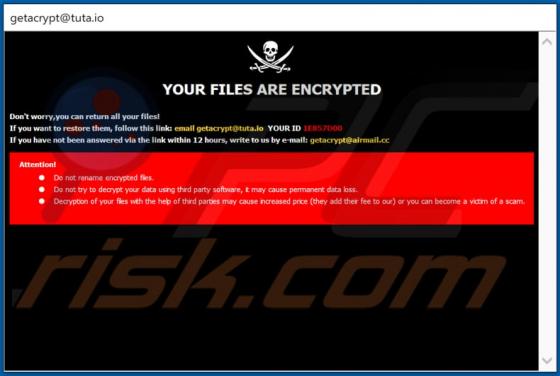
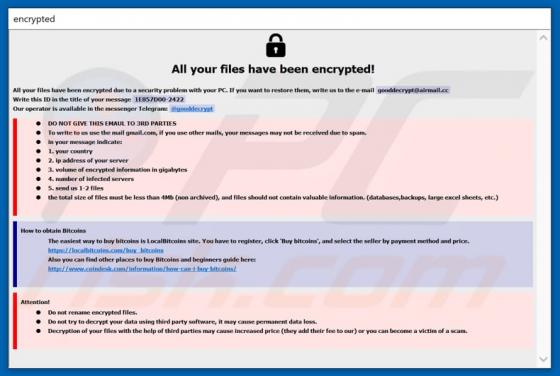
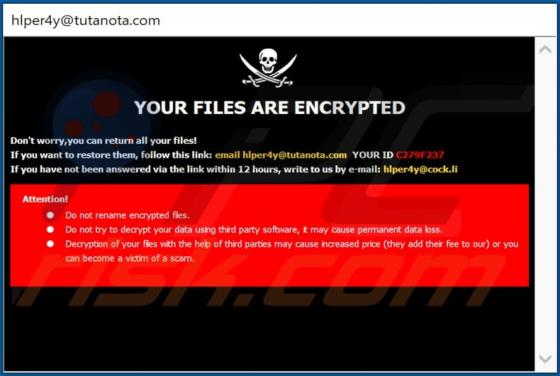
4help werd ontdekt door Jakub Kroustek, en is afkomstig uit de ransomware-groep Dharma. Het versleutelt bestanden, hernoemt deze en vertoont twee losgeldberichten. 4help hernoemt bestanden door er een uniek ID aan toe te voegen, samen met het e-mailadres hlper4y@tutanota.com en de extensie ".4h