
Wat voor soort malspam is "Payment Has Been Processed"
Phishing/OplichtingOok bekend als: Payment Has Been Processed malspam

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Payment Has Been Processed"?
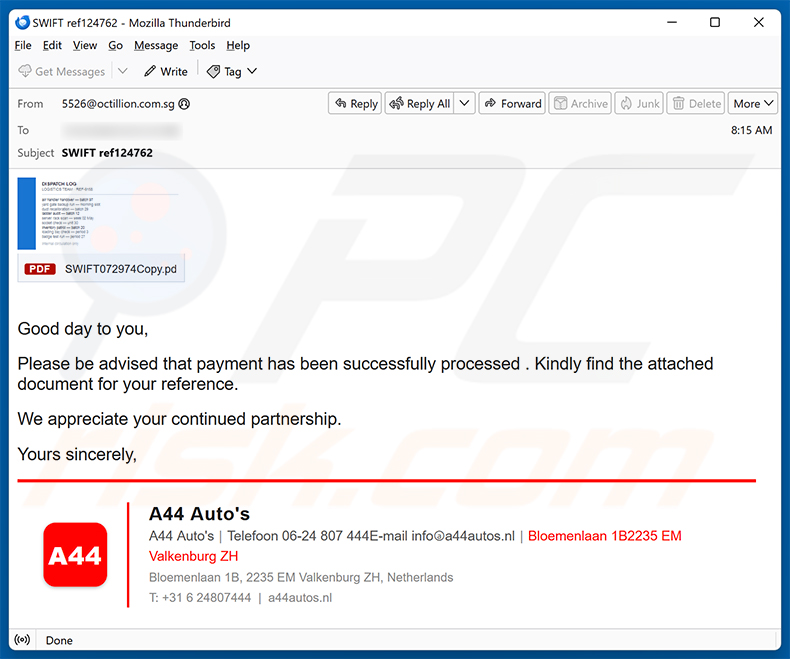
Ons team heeft deze e-mail beoordeeld en vastgesteld dat het om malspam gaat. Het bericht doet zich voor als een betalingsbevestiging van A44 Auto's, een echte Nederlandse autodealer, om ontvangers te verleiden de bijgevoegde bijlage te openen. Het werkelijke doel is om computers met malware te infecteren. De e-mail moet worden verwijderd zonder de bijlage te openen.
Meer over de "Payment Has Been Processed" spam-e-mail
De e-mail beweert dat een betaling succesvol is verwerkt en vraagt de ontvanger om het bijgevoegde document te bekijken. Er wordt verwezen naar een SWIFT-transactienummer ("SWIFT ref124762") en de e-mail bevat wat lijkt op een volledige zakelijke handtekening van A44 Auto's, wat het bericht een vals gevoel van legitimiteit geeft.
A44 Auto's is een legitieme autodealer gevestigd in Valkenburg ZH, Nederland. Het bedrijf heeft geen enkele connectie met deze e-mail. Cybercriminelen gebruiken eenvoudigweg de naam en contactgegevens van het bedrijf om hun frauduleuze bericht geloofwaardig te laten lijken.
De bijlage wordt gepresenteerd als een PDF-bestand (SWIFT072974Copy.pdf), maar is in werkelijkheid een ZIP-archief met daarin een kwaadaardig VBScript-bestand (.vbs). Het uitvoeren van het VBS-script activeert verborgen code die ongemerkt malware kan downloaden en uitvoeren op de computer van het slachtoffer.
Welke malware precies via deze campagne wordt verspreid, is momenteel onbekend. Spam wordt gebruikt om veel soorten bedreigingen te verspreiden, waaronder trojans (backdoors, loaders, stealers, spyware, keyloggers, clippers, cryptocurrency-miners), ransomware, trojans voor externe toegang en andere kwaadaardige software.
Het openen van het bijgevoegde bestand kan leiden tot gegevensdiefstal, financieel verlies, identiteitsdiefstal of het kapen van accounts. Iedereen die de bijlage al heeft geopend, moet onmiddellijk een volledige antivirusscan uitvoeren.
| Naam | Payment Has Been Processed malspam |
| Type Bedreiging | Malspam, Kwaadaardige spam, Trojan, Wachtwoordstelend virus, Bankmalware, Spyware. |
| Valse Bewering | Een betaling is succesvol verwerkt; de e-mail bevat een SWIFT-transactiereferentienummer. |
| Vermomming | Betalingsbevestiging van A44 Auto's (een legitieme Nederlandse autodealer). |
| Bijgevoegd Bestand | SWIFT072974Copy.pdf (ZIP-archief met een kwaadaardig VBScript-bestand) |
| Payload | Onbekende malware |
| Symptomen | Trojans zijn ontworpen om ongemerkt de computer van het slachtoffer binnen te dringen en onopgemerkt te blijven, waardoor er geen specifieke symptomen duidelijk zichtbaar zijn op een geïnfecteerde machine. |
| Distributiemethoden | Geïnfecteerde e-mailbijlagen, kwaadaardige online advertenties, social engineering, software-'cracks'. |
| Schade | Gestolen wachtwoorden en bankgegevens, identiteitsdiefstal, de computer van het slachtoffer wordt toegevoegd aan een botnet. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Voorbeelden van spamcampagnes
Deze e-mail is fraude die bedoeld is om malware op de computers van slachtoffers te installeren. De bijlage doet zich voor als een SWIFT-betalingsdocument, maar verbergt een kwaadaardig VBScript in een ZIP-archief. Dergelijke berichten moeten met argwaan worden behandeld en worden verwijderd zonder de bestanden te openen.
DocuSign Document For Review, Payroll Update en Progress Claim For Review And Certification zijn enkele voorbeelden van vergelijkbare malspam die wij hebben geanalyseerd. Cybercriminelen gebruiken spam-e-mails om allerlei soorten malware te verspreiden, van informatiestealers tot ransomware.
Hoe infecteren spamcampagnes computers?
Malspam-e-mails verspreiden malware doorgaans via twee kanalen: kwaadaardige bestandsbijlagen en links naar schadelijke websites. Bijlagen kunnen eruitzien als gewone PDF's, Word-documenten, ZIP-archieven of scriptbestanden, maar bevatten verborgen malware die wordt geactiveerd zodra het bestand wordt geopend of uitgevoerd.
Sommige bestandsformaten voeren malware direct uit bij het openen. Andere vereisen een extra stap, zoals het inschakelen van macro-opdrachten in een Office-document of het uitvoeren van een uitgepakt scriptbestand. Links in e-mails kunnen ontvangers op vergelijkbare wijze naar pagina's leiden die hen aansporen kwaadaardige bestanden te downloaden en te starten.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met onverwachte e-mails, vooral die verwijzen naar betalingen, zendingen of juridische zaken en aandringen op onmiddellijke actie. Open geen bijlagen en volg geen links in berichten van onbekende of verdachte afzenders. Verifieer het bericht bij twijfel via een afzonderlijk, betrouwbaar kanaal.
Houd uw besturingssysteem en alle geïnstalleerde software up-to-date. Download applicaties alleen van officiële websites en legitieme bronnen. Vermijd illegale software, sleutelgeneratoren en cracks van derden, aangezien deze vaak worden gebruikt om malware te verspreiden.
Als u de kwaadaardige bijlage al hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventueel binnengedrongen malware automatisch te verwijderen.
Tekst in de "Payment Has Been Processed" e-mail:
Subject: SWIFT ref124762
Good day to you,
Please be advised that payment has been successfully processed . Kindly find the attached document for your reference.
We appreciate your continued partnership.
Yours sincerely,
A44 Auto's
A44 Auto's | Telefoon 06-24 807 444 | Bloemenlaan 1B2235 EM Valkenburg ZH
Bloemenlaan 1B, 2235 EM Valkenburg ZH, Netherlands
T: +31 6 24807444 | a44autos.nl
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Payment Has Been Processed malspam?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
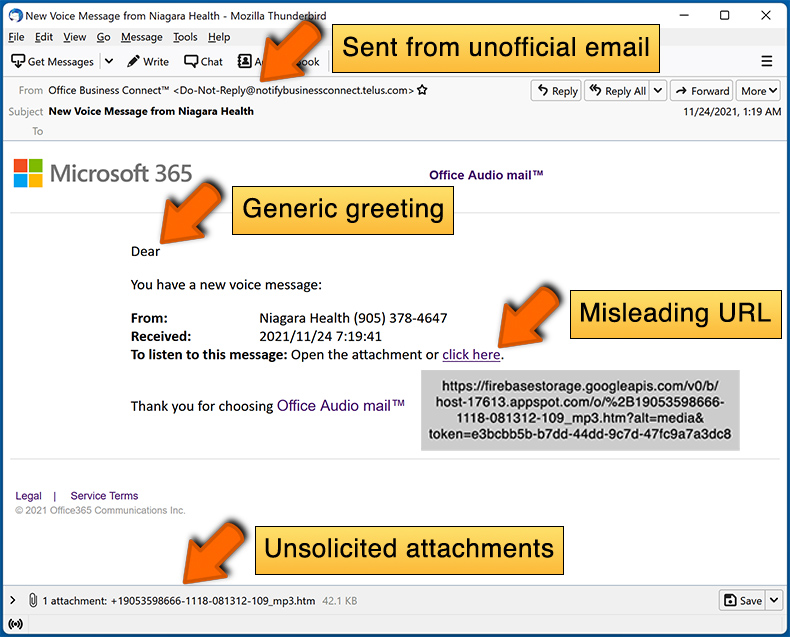
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Spam-e-mails worden tegelijkertijd naar grote aantallen ontvangers verzonden. Deze campagnes zijn niet persoonlijk - cybercriminelen verzamelen e-mailadressen via datalekken, nep-aanmeldpagina's en vergelijkbare methoden, en verzenden vervolgens hetzelfde bericht naar iedereen op de lijst.
Ik heb mijn persoonlijke gegevens verstrekt nadat ik door deze e-mail ben misleid, wat moet ik doen?
Als u inloggegevens hebt prijsgegeven, wijzig dan onmiddellijk de wachtwoorden van die accounts. Als er financiële of andere gevoelige persoonlijke gegevens zijn gedeeld, neem dan zo snel mogelijk contact op met uw bank of de betreffende autoriteiten.
Ik heb een bestand uit een e-mailbijlage gedownload en geopend, is mijn computer geïnfecteerd?
Of er een infectie heeft plaatsgevonden, hangt af van het bestandstype en de ondernomen acties. VBScript-bestanden (.vbs) kunnen de installatie van malware activeren zodra ze worden uitgevoerd. Als u het script hebt uitgevoerd, is uw computer mogelijk gecompromitteerd en wordt een volledige antivirusscan sterk aanbevolen.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Nee. Het lezen van een e-mail alleen kan geen infectie veroorzaken. Voor de installatie van malware moet de gebruiker de bijlage openen of interactie hebben met een kwaadaardige link. Als geen van beide is gebeurd, loopt uw computer geen risico door deze e-mail.
Zal Combo Cleaner malware-infecties verwijderen die in een e-mailbijlage aanwezig waren?
Ja, Combo Cleaner kan de meeste bekende malware-infecties detecteren en verwijderen. Sommige geavanceerde bedreigingen verbergen zich echter diep in het systeem, dus het wordt aanbevolen een volledige scan uit te voeren in plaats van een snelle scan, zodat er niets over het hoofd wordt gezien.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie