
Wat voor soort e-mailfraude is "Incoming Bitcoin Transaction"
Phishing/OplichtingOok bekend als: Incoming Bitcoin Transaction phishingfraude

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Incoming Bitcoin Transaction"?
Wij hebben deze e-mail onderzocht en vastgesteld dat het om fraude gaat. De e-mail is vermomd als een melding van een Bitcoin-transactie en beweert ten onrechte dat er een groot bedrag aan cryptovaluta in de wallet van de ontvanger is binnengekomen. Het doel is om ontvangers te misleiden zodat zij een frauduleuze website bezoeken, waar hun inloggegevens of geld kunnen worden gestolen. Deze e-mail moet worden verwijderd zonder er enige interactie mee aan te gaan.
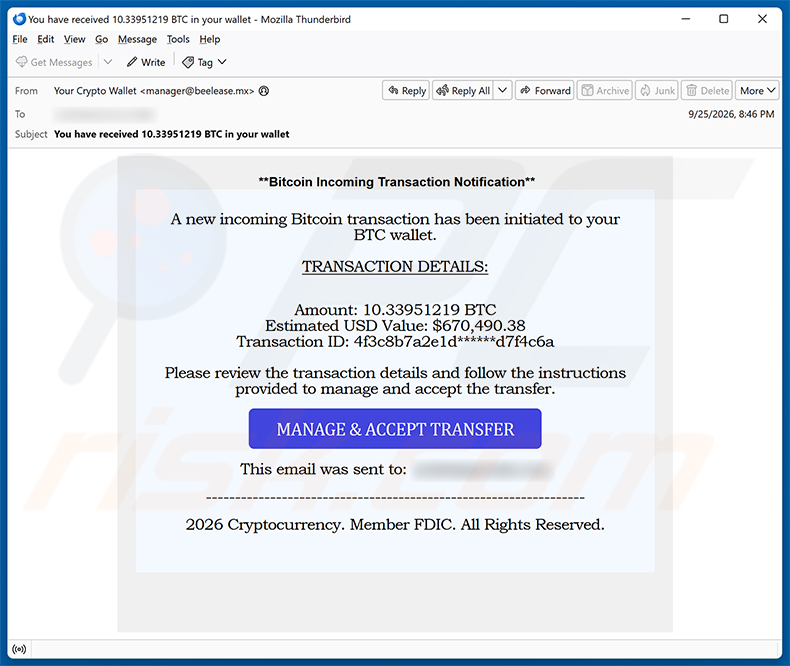
Overzicht van de "Incoming Bitcoin Transaction" e-mailfraude
De e-mail beweert dat er 10.33951219 BTC, met een waarde van ongeveer $670.490, naar de cryptocurrency-wallet van de ontvanger is verzonden. Het bericht toont valse transactiegegevens, waaronder een transactie-ID, om authentiek over te komen. De ontvanger wordt aangespoord op een knop te klikken om de overboeking te "beheren en accepteren".
In de voettekst van de e-mail staat ten onrechte "Member FDIC". De Amerikaanse federale depositoverzekeraar (Federal Deposit Insurance Corporation, FDIC) is een overheidsinstantie in de VS die bankdeposito's verzekert, geen cryptocurrency-diensten. Alleen al deze bewering ontmaskert het bericht als verzinsel.
Hoewel de website waarnaar deze e-mail linkt niet meer actief is, was deze waarschijnlijk ontworpen om bezoekers te bestelen. Zulke sites tonen doorgaans een valse inlogpagina voor een cryptocurrency-platform - waarmee accountgegevens worden verzameld - of fungeren als drainers van cryptocurrency-wallets die gebruikers vragen een wallet te koppelen en vervolgens direct het geld wegsluizen.
Als op zo'n pagina inloggegevens worden ingevoerd, krijgen oplichters volledige toegang tot de accounts van het slachtoffer. Als een wallet aan een drainer wordt gekoppeld, kunnen alle opgeslagen tegoeden direct worden overgemaakt, zonder enige mogelijkheid om ze terug te krijgen.
Er zit geen echte "2026 Cryptocurrency"-dienst achter deze e-mail. Geen enkel legitiem platform informeert gebruikers op deze manier over inkomende transacties, en geen enkel platform zou ten onrechte beweren door de FDIC verzekerd te zijn.
| Naam | Incoming Bitcoin Transaction phishingfraude |
| Type Bedreiging | Phishing, Fraude, Social Engineering, Oplichting |
| Valse Bewering | De ontvanger heeft 10.33951219 Bitcoin (ongeveer $670.490) ontvangen in zijn cryptocurrency-wallet |
| Vermomming | Legitieme melding van een cryptocurrency-transactie |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Distributiemethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privégegevens, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Vergelijkbare frauduleuze e-mails in het algemeen
Concluderend is de "Incoming Bitcoin Transaction"-e-mail een phishingfraude die is ontworpen om eruit te zien als een legitieme melding van een cryptocurrency-transactie. Ontvangers moeten de e-mail verwijderen en op geen enkele link klikken. Campagnes als deze worden soms ook gebruikt om malware te verspreiden.
Meer voorbeelden van vergelijkbare frauduleuze e-mails zijn You Are The Winner Of Grand Lotto Jackpot, Webmail Security Service System Update en Server Maintenance And Security Updates.
Hoe infecteren spamcampagnes computers?
Cybercriminelen verspreiden malware vaak via e-mail door schadelijke bestanden aan berichten toe te voegen. Deze kunnen vele vormen aannemen, waaronder uitvoerbare bestanden, archiefbestanden zoals ZIP of RAR, pdf's en Office-documenten.
Het openen van zulke bestanden - of het inschakelen van functies zoals schadelijke macro-opdrachten in documentbestanden - kan een malwaredownload op het apparaat in gang zetten.
Spam-e-mails kunnen ook links bevatten naar schadelijke websites die automatisch malware downloaden of gebruikers naar pagina's leiden waar ze worden misleid om schadelijke programma's uit te voeren. Voor een infectie is doorgaans enige vorm van interactie met de inhoud van de e-mail nodig.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met onverwachte e-mails, vooral met e-mails die dramatische beweringen doen over geld of accountactiviteit. Open geen bijlagen en klik niet op links in berichten van onbekende afzenders.
Download software alleen van officiële websites van ontwikkelaars en betrouwbare app stores. Vermijd illegale content, softwarecracks en sleutelgeneratoren, omdat deze vaak malware bevatten. Houd uw besturingssysteem en alle geïnstalleerde software volledig up-to-date en gebruik betrouwbare antivirussoftware.
Als u al een verdachte bijlage hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventueel geïnstalleerde malware te verwijderen.
Tekst in de "Incoming Bitcoin Transaction"-e-mail:
Subject: You have received 10.33951219 BTC in your wallet
Bitcoin Incoming Transaction Notification
A new incoming Bitcoin transaction has been initiated to your BTC wallet.
TRANSACTION DETAILS:
Amount: 10.33951219 BTC
Estimated USD Value: $670,490.38
Transaction ID: 4f3c8b7a2e1d******d7f4c6aPlease review the transaction details and follow the instructions provided to manage and accept the transfer.
[MANAGE & ACCEPT TRANSFER]
This email was sent to: ********
--------------------------------------------
2026 Cryptocurrency. Member FDIC. All Rights Reserved.
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Incoming Bitcoin Transaction phishingfraude?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
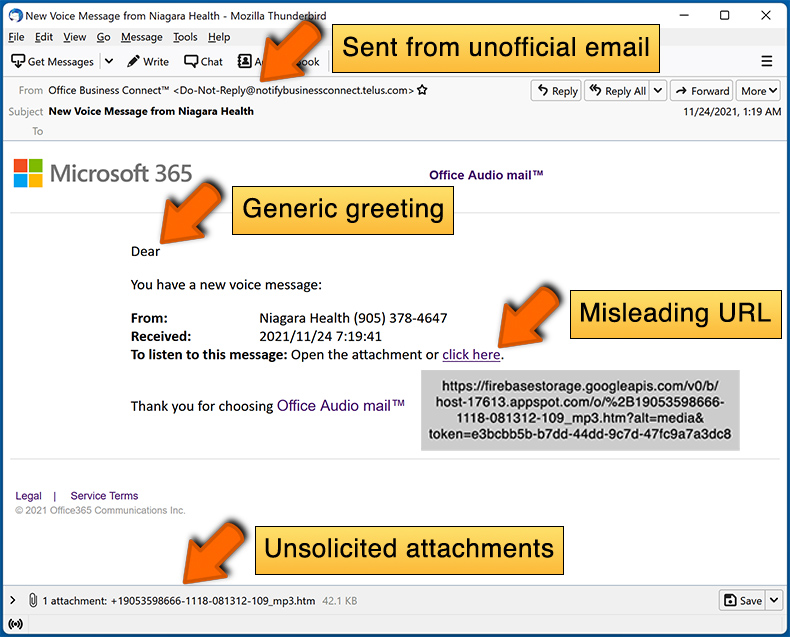
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze e-mails zijn niet persoonlijk gericht. Oplichters versturen ze in bulk, met adressen die zijn verzameld uit datalekken, valse aanmeldformulieren en andere verzamelmethoden. Het ontvangen van zo'n e-mail betekent niet dat u specifiek bent uitgekozen.
Ik heb mijn persoonlijke gegevens verstrekt nadat ik door deze e-mail ben misleid, wat moet ik doen?
Wijzig de wachtwoorden van alle accounts waarvan u vermoedt dat ze gecompromitteerd zijn. Als u ook financiële gegevens hebt gedeeld, zoals bankrekening- of creditcardgegevens, breng dan zo snel mogelijk de betreffende instellingen op de hoogte.
Ik heb een schadelijk bestand dat als bijlage bij een e-mail was gevoegd gedownload en geopend, is mijn computer geïnfecteerd?
Het risico hangt af van het bestandstype. Uitvoerbare bestanden activeren malware doorgaans zodra ze worden geopend. Documenten zoals pdf's of Word-bestanden veroorzaken minder snel directe schade, maar vereisen mogelijk dat macro's worden ingeschakeld voordat malware actief wordt.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Nee. Het simpelweg lezen of bekijken van een e-mail veroorzaakt geen infectie. Uw computer loopt alleen risico als u op een link hebt geklikt, een bijlage hebt geopend of op een andere manier actie hebt ondernomen op basis van de inhoud van de e-mail.
Verwijdert Combo Cleaner malware-infecties die in een e-mailbijlage aanwezig waren?
Ja, Combo Cleaner is ontworpen om malware te detecteren en te verwijderen. Het wordt aanbevolen een volledige systeemscan uit te voeren, omdat sommige geavanceerde bedreigingen diep in het systeem verborgen kunnen zitten en een grondige scan vereisen om te worden gedetecteerd.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie