
Wat voor soort fraude is "PDF Documents To Review And Sign"
Phishing/OplichtingOok bekend als: PDF Documents To Review And Sign phishingsite

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "PDF Documents To Review And Sign"?
We hebben deze e-mail onderzocht en vastgesteld dat het om phishingfraude gaat. Het bericht doet zich voor als DocuSign en beweert ten onrechte dat iemand de ontvanger PDF-documenten heeft gestuurd om te beoordelen en te ondertekenen. De link leidt naar een nep-inlogpagina die is ontworpen om inloggegevens van e-mailaccounts te stelen. Dit bericht moet worden genegeerd.
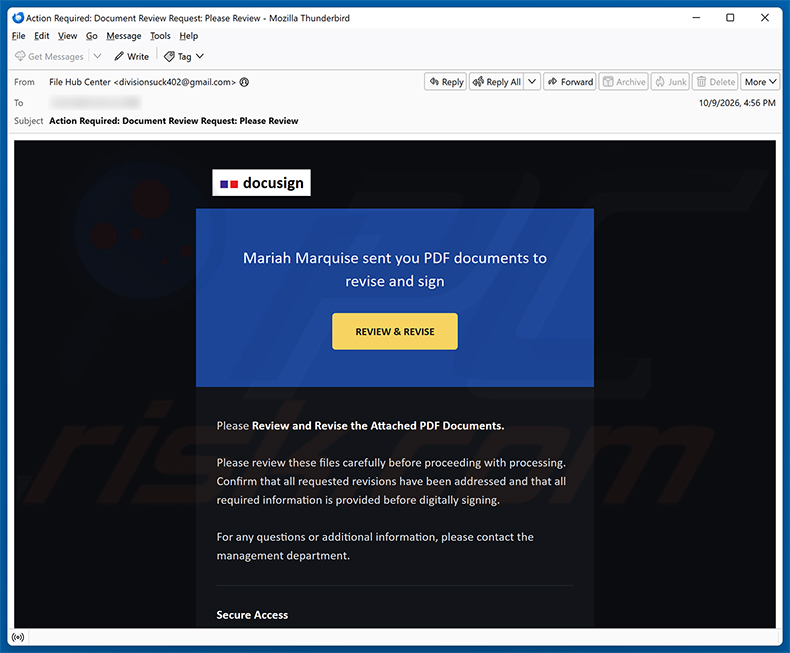
Overzicht van "PDF Documents To Review And Sign" e-mailfraude
De e-mail beweert dat een persoon genaamd Mariah Marquise PDF-documenten heeft verzonden die moeten worden beoordeeld en digitaal ondertekend. Ontvangers worden aangespoord om op een knop met het label "REVIEW & REVISE" te klikken om de bestanden te openen.
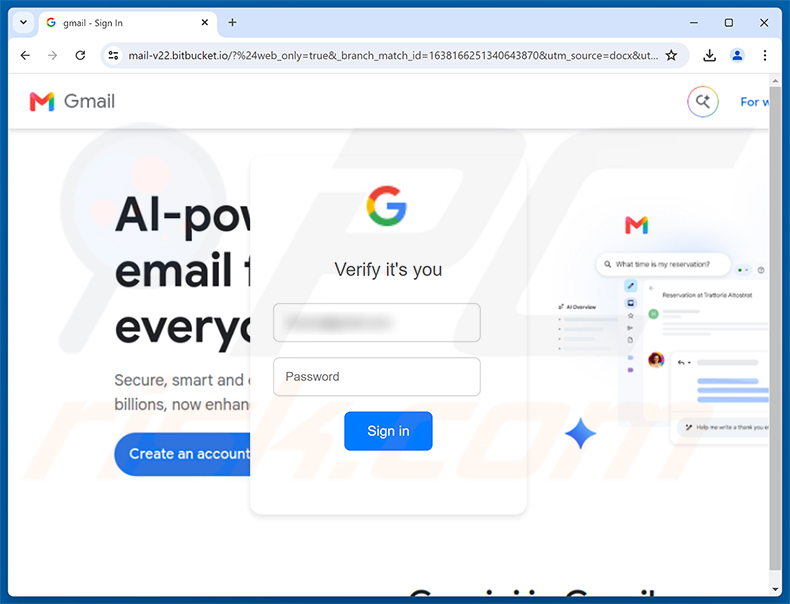
Een klik op de knop leidt naar een website die wordt gehost op mail-v22[.]bitbucket.io. Dit domein misbruikt de gratis hosting voor statische sites van Bitbucket om een nep-inlogpagina weer te geven die eruitziet als het aanmeldscherm van een legitieme e-mailprovider.
De phishingsite herkent de e-mailprovider van de ontvanger aan de hand van diens e-mailadres en past het uiterlijk daarop aan. In waargenomen gevallen toont de site een nep-aanmeldvenster van Google waarin om een e-mailadres en wachtwoord wordt gevraagd. Gebruikers van andere providers krijgen mogelijk een pagina te zien die is vormgegeven als hun eigen dienst.
Alle ingevoerde inloggegevens gaan rechtstreeks naar de oplichters. Met toegang tot het e-mailaccount van een slachtoffer kunnen cybercriminelen privéberichten lezen, gekoppelde accounts overnemen door wachtwoorden opnieuw in te stellen, identiteitsdiefstal plegen en de gestolen toegang aan anderen verkopen.
DocuSign is een legitiem bedrijf voor elektronische handtekeningen en heeft niets met deze fraude te maken. Cybercriminelen misbruiken zonder toestemming de huisstijl van DocuSign om hun frauduleuze e-mails geloofwaardig te laten lijken.
| Naam | PDF Documents To Review And Sign phishingsite |
| Type Dreiging | Phishing, Oplichting, Social Engineering, Fraude |
| Valse Bewering | Een persoon heeft de ontvanger PDF-documenten gestuurd die moeten worden beoordeeld en digitaal ondertekend |
| Vermomming | Legitieme melding van DocuSign |
| Gerelateerd Domein | mail-v22[.]bitbucket.io |
| Dreigingsstatus (Phishingsite) | PCrisk resultaten van de websitescanner |
| Symptomen | Ongeautoriseerde online aankopen, gewijzigde wachtwoorden van online accounts, identiteitsdiefstal, illegale toegang tot de computer. |
| Verspreidingsmethoden | Misleidende e-mails, malafide online pop-upadvertenties, technieken voor zoekmachinevergiftiging, verkeerd gespelde domeinen. |
| Schade | Verlies van gevoelige privégegevens, financieel verlies, identiteitsdiefstal. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Vergelijkbare voorbeelden van phishing-e-mails
Samengevat is de "PDF Documents To Review And Sign" e-mail een phishingfraude die de huisstijl van DocuSign misbruikt om ontvangers ertoe te verleiden hun e-mailinloggegevens in te voeren op een nep-inlogpagina. Iedereen die deze e-mail ontvangt, moet het bericht verwijderen zonder op links te klikken.
Campagnes zoals deze worden soms ook gebruikt om malware te verspreiden. Andere voorbeelden van vergelijkbare frauduleuze e-mails zijn cPanel Mailbox Storage Limit Reached, Purchase Order Updated en Upgrade Your Webmail Storage Plan.
Hoe infecteren spamcampagnes computers?
Cybercriminelen verspreiden malware vaak via e-mail met behulp van kwaadaardige bijlagen. Deze kunnen in veel formaten voorkomen, waaronder uitvoerbare bestanden, Office-documenten met kwaadaardige macro-opdrachten, PDF-bestanden en archieven zoals ZIP of RAR. Het openen ervan - of het inschakelen van macro's wanneer daarom wordt gevraagd - kan de installatie van malware in gang zetten.
Sommige spam-e-mails bevatten in plaats van bijlagen links naar kwaadaardige websites. Het bezoeken van zo'n link kan leiden tot een automatische download van malware of de gebruiker ertoe aanzetten handmatig een schadelijk programma uit te voeren. Doorgaans is er enige vorm van interactie van de gebruiker nodig voordat het apparaat wordt gecompromitteerd.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met ongevraagde e-mails, vooral als ze links of bijlagen bevatten. Als een bericht beweert afkomstig te zijn van een bekend bedrijf, bezoek dan rechtstreeks de officiële website van dat bedrijf in plaats van een link in de e-mail te volgen.
Download software alleen van officiële websites van ontwikkelaars en geverifieerde app-winkels. Vermijd illegale programma's, softwarecracks en sleutelgeneratoren, omdat deze vaak worden gebruikt om malware te verspreiden. Door het besturingssysteem en alle applicaties up-to-date te houden, worden bekende beveiligingslekken gedicht.
Gebruik een betrouwbaar antivirus- of antimalwareprogramma en zorg dat het altijd actief is. Geef verdachte websites geen toestemming om browsermeldingen te verzenden. Als u al een verdachte bijlage hebt geopend, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventueel geïnstalleerde dreigingen te verwijderen.
Tekst in de "PDF Documents To Review And Sign" e-mail:
Subject: Action Required: Document Review Request: Please Review
docusign
Mariah Marquise sent you PDF documents to revise and sign
[REVIEW & REVISE]Please Review and Revise the Attached PDF Documents.
Please review these files carefully before proceeding with processing. Confirm that all requested revisions have been addressed and that all required information is provided before digitally signing.
For any questions or additional information, please contact the management department.
Een nep-inlogpagina van een e-mailprovider die bij deze fraude wordt gebruikt:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is PDF Documents To Review And Sign phishingsite?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
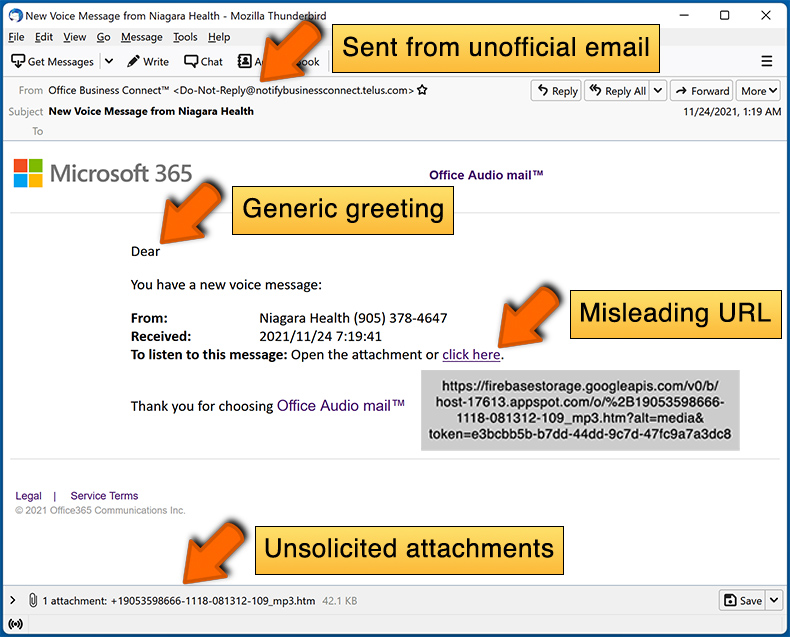
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Deze e-mails worden massaal verspreid en zijn niet gericht op specifieke personen. Oplichters stellen grote adreslijsten samen via datalekken, nepwebsites en vergelijkbare middelen, en sturen vervolgens hetzelfde bericht tegelijk naar duizenden ontvangers.
Ik heb mijn persoonlijke gegevens verstrekt toen ik door deze e-mail werd misleid, wat moet ik doen?
Wijzig het wachtwoord van elk account dat mogelijk is gecompromitteerd, te beginnen met uw e-mailaccount. Als u ook financiële gegevens zoals creditcardgegevens hebt gedeeld, neem dan zo snel mogelijk contact op met de betreffende instelling.
Ik heb een kwaadaardig bestand gedownload en geopend dat als bijlage bij een e-mail was gevoegd, is mijn computer geïnfecteerd?
Het risico hangt af van het bestandsformaat. Uitvoerbare bestanden kunnen een apparaat infecteren zodra ze worden geopend. Documentbestanden zoals PDF's of Word-bestanden vereisen doorgaans extra stappen - zoals het inschakelen van macro's - voordat malware wordt geactiveerd.
Ik heb de e-mail gelezen maar de bijlage niet geopend, is mijn computer geïnfecteerd?
Het lezen van een e-mail zonder op links te klikken of bijlagen te openen is veilig. Uw computer loopt alleen risico als u op de een of andere manier met de inhoud van de e-mail hebt gewerkt.
Zal Combo Cleaner malware-infecties verwijderen die in een e-mailbijlage aanwezig waren?
Combo Cleaner kan de meeste bekende malware detecteren en verwijderen. Het uitvoeren van een volledige systeemscan is essentieel, omdat sommige dreigingen verborgen kunnen zijn op plaatsen die alleen bij een grondige controle aan het licht komen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie