
Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is Mantax Otax?
Mantax Otax is een Android-ransomware met ingebouwde spyware-functies, gericht op gebruikers in Indonesië. Het versleutelt bestanden op het apparaat, vergrendelt het scherm en dwingt slachtoffers tot een chat met de aanvallers, terwijl het stiekem berichten, foto's, wachtwoorden en andere persoonlijke gegevens steelt. De malware werd voor het eerst geanalyseerd door het zLabs-team van Zimperium.
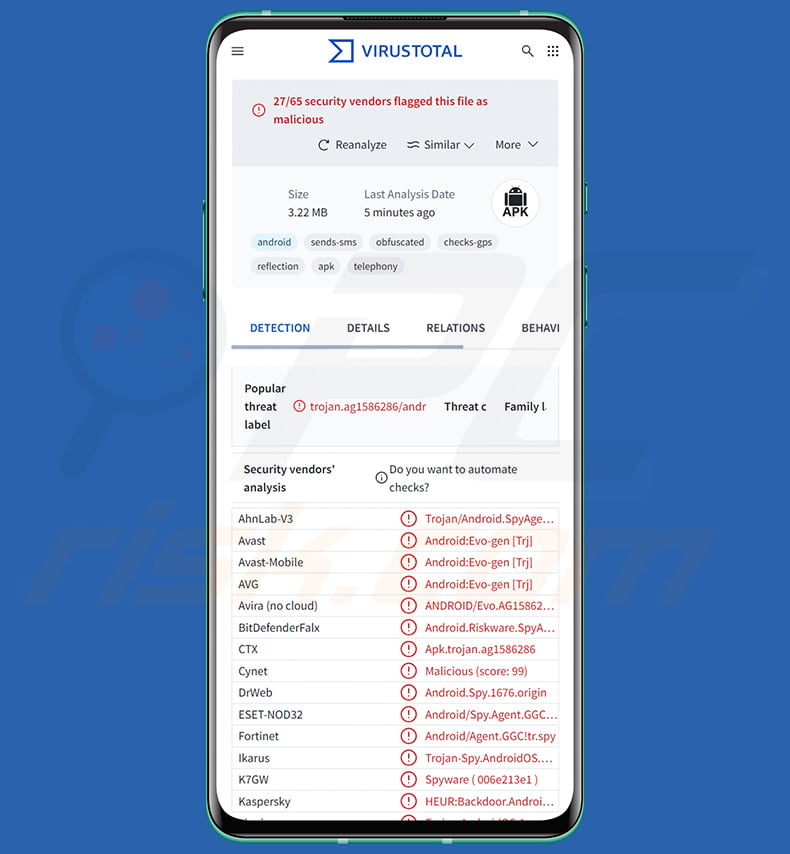
Overzicht van de Mantax Otax-malware
Mantax Otax is gekoppeld aan Indonesische dreigingsactoren, en er zijn tot nu toe twee versies van gevonden, waarbij de tweede voortbouwt op de eerste. Taalaanwijzingen en bestanden die van slachtoffers zijn hersteld, laten zien dat de operators zich richten op Indonesische gebruikers.
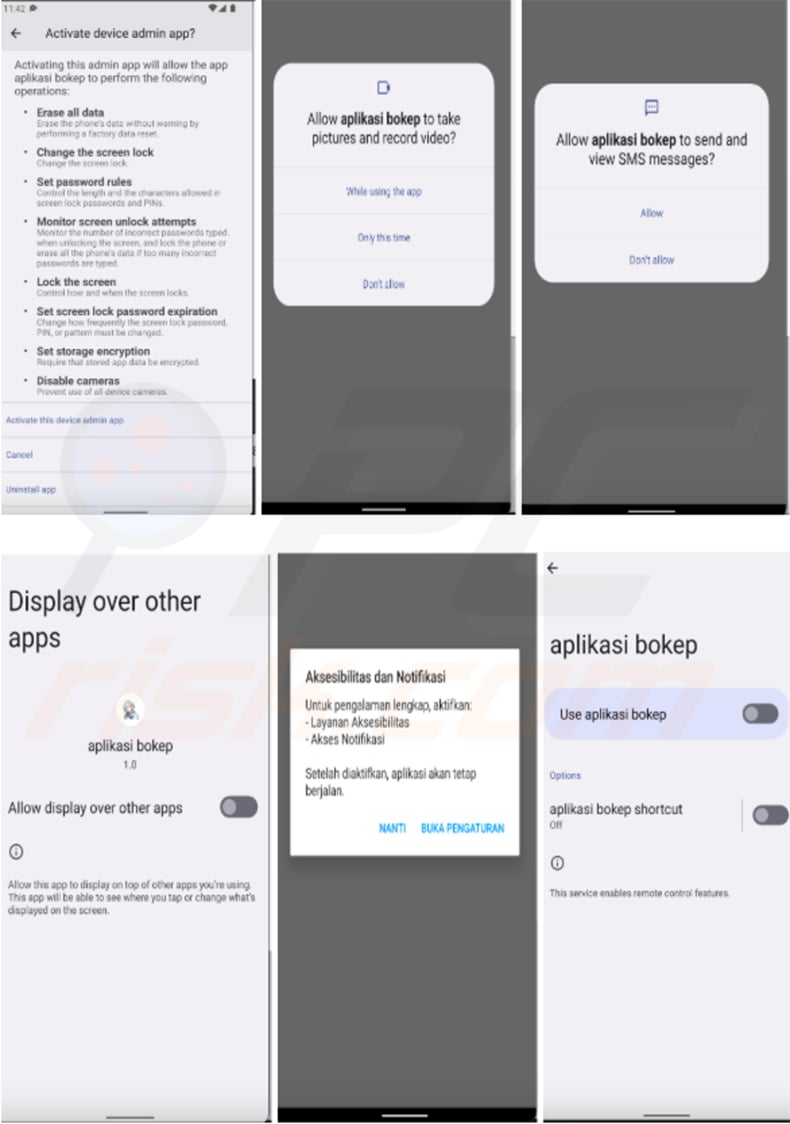
Direct na de installatie vraagt de malware om beheerdersrechten voor het apparaat. De beheerdersprompt vermeldt openlijk mogelijkheden zoals het wissen van alle gegevens, het wijzigen van de schermvergrendeling, het vergrendelen van het scherm en het uitschakelen van camera's. Vervolgens vraagt het om toegang tot de camera, sms-berichten, contacten, audio en afbeeldingen, samen met toestemming om content over andere apps heen weer te geven.
De laatste stap is een verzoek om toegang tot Accessibility Services, weergegeven als een Indonesischtalige pop-up die het slachtoffer vraagt om zowel de toegankelijkheids- als de meldingstoegang in te schakelen. Eenmaal verleend geeft dit de aanvallers uitgebreide controle over het apparaat, waaronder de mogelijkheid om te lezen wat er op het scherm staat en namens het slachtoffer te tikken.
Mantax Otax communiceert met zijn command-and-control (C2)-server via HTTPS. In plaats van het serveradres in zijn code op te slaan, haalt het het huidige domein (apimantax[.]otax[.]fun) op uit een GitHub-repository. Hierdoor kunnen de operators overstappen naar een nieuwe server telkens wanneer de oude wordt geblokkeerd, zonder dat de malware zelf hoeft te worden bijgewerkt.
De malware geeft het apparaat vervolgens een unieke ID en registreert het bij de server. De registratiegegevens omvatten het telefoonmodel en de fabrikant, de Android-versie, het land, de mobiele provider en zelfs of er een pincode voor de schermvergrendeling is ingesteld. Daarna wacht het op commando's, die worden geleverd via Firebase.
Voor het ransomwaregedeelte vraagt Mantax Otax een versleutelingssleutel op bij de C2-server. Elke sleutel is gekoppeld aan de Android-ID van het slachtoffer, zodat elk geïnfecteerd apparaat een andere krijgt. De malware zoekt vervolgens naar foto's, video's, documenten, archieven, databases en cryptografische sleutelbestanden, vergrendelt ze met AES-versleuteling en verwijdert de originelen.
Versleutelde bestanden behouden hun oorspronkelijke naam met .enc toegevoegd aan het einde (bijvoorbeeld sample_image.jpg.enc). Sommige afbeeldingen worden ook vervangen door gewijzigde kopieën met de boodschap "Your files have been encrypted. Pay to decrypt." In de test van Zimperium veranderden galerijminiaturen in lege bestandspictogrammen, waarbij één afbeelding werd vervangen door rode ransomtekst.
Hoeveel schade dit aanricht, hangt af van de Android-versie. Op Android 9 of ouder graaft de malware door de volledige gedeelde opslag, waarbij alleen de systeemmappen worden overgeslagen die het met rust moet laten om te voorkomen dat de telefoon crasht. Android 10 en nieuwer gebruiken een bescherming genaamd Scoped Storage, die de malware beperkt tot zijn eigen app-map en het aantal bestanden dat het kan bereiken sterk inperkt.
Zodra de versleuteling is voltooid, neemt een schermvullend chatvenster met de titel SYSTEM PROTECTED het scherm over, en verschijnt de aanvaller daarin als Mantax Bro!!. Hier wordt slachtoffers verteld om over een betaling te onderhandelen. Omdat de operators hun Firebase-server verkeerd hadden geconfigureerd, kon Zimperium deze gesprekken lezen, waaronder berichten van slachtoffers die smeekten om hun bestanden terug te krijgen.
Gecombineerd met de gegevensdiefstal die hieronder wordt beschreven, plaatst dit slachtoffers in een double-extortion-situatie, waarbij zowel hun bestanden als hun persoonlijke informatie in handen van de aanvallers zijn.
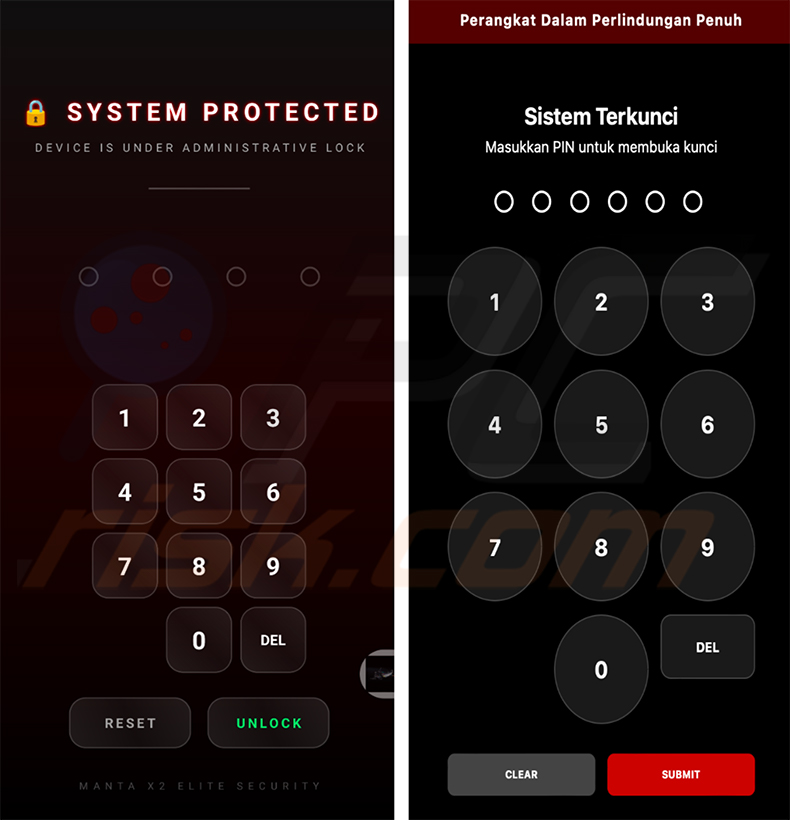
Mantax Otax kan de telefoon ook vergrendelen achter een nep-systeemvergrendelingsscherm. Eén versie vermeldt SYSTEM PROTECTED, beweert dat het apparaat onder een administratieve vergrendeling staat, en draagt het merk Manta X2 Elite Security, terwijl een andere in het Indonesisch is geschreven. Beide vragen om een pincode, zodat slachtoffers uiteindelijk hun echte schermvergrendelingscode rechtstreeks aan de aanvallers overhandigen.
De spywarekant is net zo uitgebreid. Door misbruik te maken van de ingebouwde schermopname-functie van Android (de MediaProjection API), kan de malware screenshots maken, het scherm opnemen als MP4-video's en het scherm live streamen naar de aanvallers. Screenshots en opnamen worden geüpload naar de gratis bestandshost Catbox, en de downloadlinks worden naar de operators gestuurd.
Daarbovenop verzamelt Mantax Otax contacten, oproeplogboeken, inkomende sms-berichten (waaronder eenmalige wachtwoorden die worden gebruikt voor aanmeldingen), meldingen, browsergeschiedenis, geïnstalleerde apps, locatie, gekoppelde Google-accounts, bestanden en galerijfoto's. Via Accessibility Services steelt het ook WhatsApp-profielen en -berichten, evenals Telegram-accountgegevens en -chats, door op eigen houtje gesprekken te openen en de inhoud ervan te kopiëren.
De malware kan heimelijk foto's maken met de voor- of achtercamera, zonder zichtbaar teken op het scherm. De foto's worden gecomprimeerd, gecodeerd in Base64 en naar de operators gestuurd - gelekte serverrecords tonen aan dat ze ook op Catbox worden opgeslagen.
Bestanden die door de verkeerd geconfigureerde server werden blootgesteld, omvatten ook een screenshot van het controlepaneel van de operators, met het merk Manta Controller. Op dat moment stonden er 210 geïnfecteerde apparaten vermeld (waarvan slechts twee online), waaronder telefoons van vivo, Infinix en Xiaomi.
De tweede versie schakelt over naar WebSocket-verbindingen via een ander subdomein (apixnxx[.]otax[.]fun) en voegt nieuwe commando's toe die gericht zijn op het controleren en kwellen van slachtoffers. Het kan het scherm vergrendelen met een Indonesischtalig bericht dat beweert dat het apparaat wordt bestuurd door Manta X2, dat alle activiteit wordt bekeken, en dat het slachtoffer contact moet opnemen met een beheerder om weer toegang te krijgen.
Versie 2 kan ook afzonderlijke apps blokkeren en een onzichtbare laag over het hele scherm plaatsen die elke tik en veeg opslokt, waardoor de telefoon zichtbaar maar onbruikbaar wordt. Andere commando's overspoelen het scherm met pop-updialoogvensters, spelen een schermvullende video af om te verbergen wat er op de achtergrond gebeurt, of flitsen elke 600 milliseconden enge beelden om een desoriënterend stroboscoopeffect te creëren.
De operators kunnen de telefoon zelfs laten praten. Een extern tekst-naar-spraak-commando leest elk bericht dat de aanvallers kiezen voor via de luidspreker van het apparaat, met instelbare taal, snelheid en toonhoogte.
Samengevat kan de aanwezigheid van software zoals Mantax Otax op apparaten leiden tot meerdere systeeminfecties, ernstige privacyproblemen, financiële verliezen en identiteitsdiefstal. Slachtoffers lopen het risico hun foto's en documenten, hun accounts en hun privégesprekken allemaal tegelijk te verliezen.
Er moet worden vermeld dat malware-ontwikkelaars hun software en methodologieën vaak verbeteren. Daarom kunnen mogelijke toekomstige versies van Mantax Otax aanvullende of andere functionaliteiten en kenmerken hebben.
| Naam | Mantax Otax trojan |
| Type Dreiging | Android-malware, kwaadaardige applicatie, ransomware, spyware, ongewenste applicatie. |
| Detectienamen | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.SpyAgent.OV), ESET-NOD32 (Android/Spy.Agent.GGC Trojan), Kaspersky (HEUR:Backdoor.AndroidOS.Agent.iz), Full List (VirusTotal) |
| Symptomen | Bestanden zijn versleuteld en hernoemd met de .enc-extensie, het scherm is vergrendeld door een nep-systeemvergrendeling of chatvenster, het apparaat werkt traag, het gegevens- en batterijgebruik is aanzienlijk toegenomen, er verschijnen twijfelachtige applicaties, pop-ups en overlays blokkeren normaal gebruik. |
| Verspreidingsmethoden | APK-bestanden op externe bestandsdeeldiensten, links gedeeld via berichten-apps, phishingberichten, social engineering, apps vermomd als legitieme of volwassenencontent-applicaties. |
| Schade | Versleutelde bestanden, vergrendeld apparaat, gestolen persoonlijke informatie (privéberichten, aanmeldgegevens/wachtwoorden, eenmalige wachtwoorden, foto's, enz.), verminderde apparaatprestaties, batterij raakt snel leeg, verminderde internetsnelheid, enorm gegevensverlies, geldelijke verliezen, gestolen identiteit (kwaadaardige apps kunnen communicatie-apps misbruiken). |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Conclusie
Mantax Otax is een vervelende combinatie van ransomware en spyware. Het kan een slachtoffer buitensluiten van zijn telefoon en bestanden, hem via een chatvenster onder druk zetten om te betalen, en tegelijkertijd bijna alles verzamelen wat op het apparaat is opgeslagen of erdoor wordt weergegeven. Zelfs als bestanden worden hersteld, blijven de gestolen berichten, codes en foto's een langdurig risico vormen.
Andere voorbeelden van Android-specifieke malware zijn Manic, WindRelay, en Rokarolla. Kwaadaardige apps zoals deze vragen doorgaans uitgebreide machtigingen aan en misbruiken deze om gegevens te stelen, gebruikers te bespioneren of het apparaat volledig over te nemen.
Hoe is Mantax Otax mijn apparaat binnengedrongen?
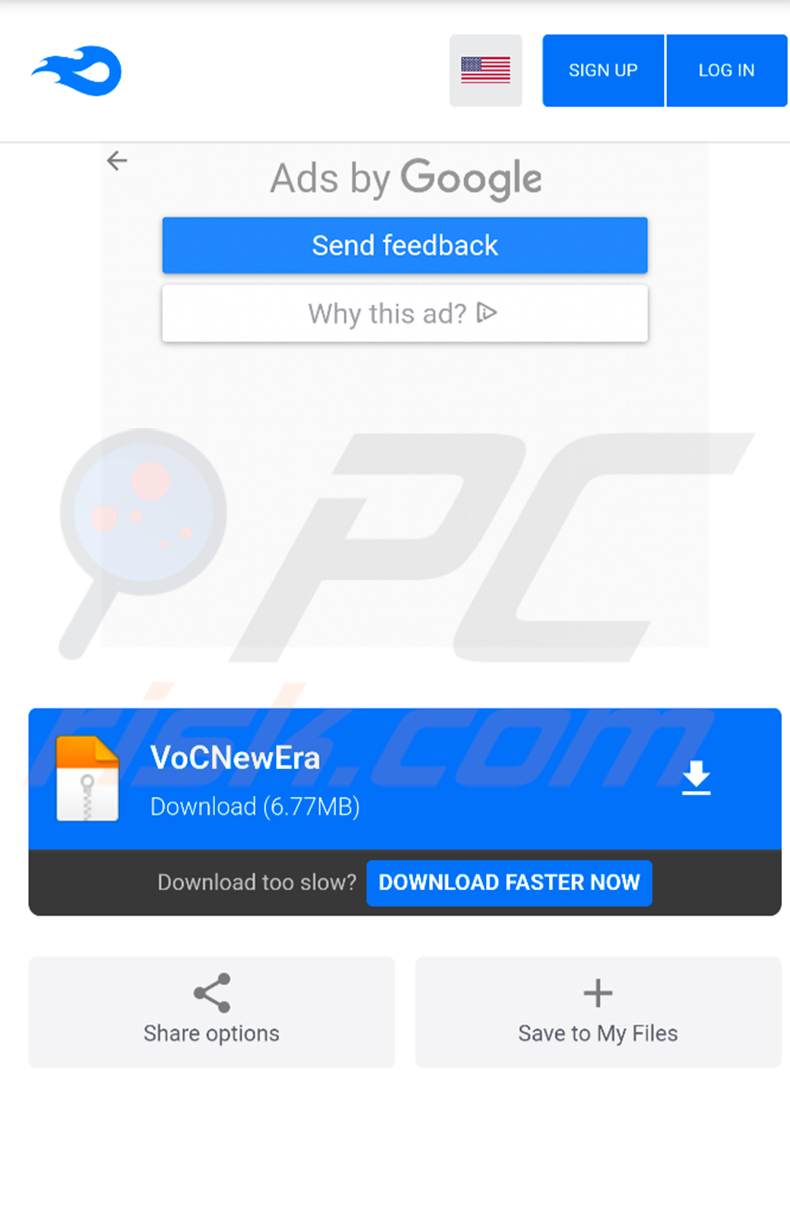
Zimperium vond Mantax Otax-samples die als APK-bestanden werden gehost op een externe bestandsdeeldienst, waar een ervan werd aangeboden onder de naam VoCNewEra. Links naar dergelijke bestanden worden meestal verspreid via berichten-apps, phishingberichten en andere social engineering-trucs. Aangezien de app niet in de Google Play Store staat, moeten slachtoffers de installatie ervan handmatig toestaan.
De tot nu toe waargenomen lokmiddelen omvatten een app met een Indonesische naam die verwijst naar volwassenencontent, en sommige samples doen zich naar verluidt voor als legitieme apps zoals Grok. Cybercriminelen vertrouwen op dergelijke vermommingen omdat nieuwsgierige of vertrouwende gebruikers eerder geneigd zijn om zonder na te denken door de lange lijst van machtigingsverzoeken te tikken.
Hoe kan de installatie van malware worden voorkomen?
Installeer apps alleen vanuit de Google Play Store of de officiële website van de ontwikkelaar, en wees op uw hoede voor APK-bestanden die worden gedeeld via bestandshostinglinks, chats of sociale media - zelfs wanneer een vriend ze verstuurt. Let op de machtigingen die een app aanvraagt. Een videospeler, chatbot of game heeft geen enkele reden om beheerdersrechten, Accessibility Services of de mogelijkheid om uw sms-berichten te lezen nodig te hebben.
Houd Android en uw apps bijgewerkt, aangezien nieuwere Android-versies beperken wat malware zoals deze kan bereiken. Negeer onverwachte berichten die u aansporen iets te downloaden, en vermijd volwassenen-, gekraakte of "premium gratis"-apps van onofficiële bronnen. Het helpt ook om een gerenommeerde mobiele antivirus geïnstalleerd te hebben en om regelmatig een back-up te maken van belangrijke foto's en documenten.
Mantax Otax APK gehost op een externe bestandsdeelwebsite (bron: zimperium.com):
Machtigingsverzoeken weergegeven door Mantax Otax tijdens de installatie (bron: zimperium.com):
Bestanden op een geïnfecteerd apparaat voor en na de Mantax Otax-versleuteling (bron: zimperium.com):

Nep-vergrendelingsschermen die door Mantax Otax worden gebruikt om de pincode van het slachtoffer te stelen (bron: zimperium.com):
Schermblokkerend bericht getoond door de tweede versie van Mantax Otax (bron: zimperium.com):

Snelmenu:
- Inleiding
- Hoe verwijder ik de browsegeschiedenis uit de Chrome-webbrowser?
- Hoe schakel ik browsermeldingen uit in de Chrome-webbrowser?
- Hoe reset ik de Chrome-webbrowser?
- Hoe verwijder ik de browsegeschiedenis uit de Firefox-webbrowser?
- Hoe schakel ik browsermeldingen uit in de Firefox-webbrowser?
- Hoe reset ik de Firefox-webbrowser?
- Hoe verwijder ik potentieel ongewenste en/of kwaadaardige applicaties?
- Hoe start ik het Android-apparaat op in de "Veilige Modus"?
- Hoe controleer ik het batterijgebruik van verschillende applicaties?
- Hoe controleer ik het gegevensgebruik van verschillende applicaties?
- Hoe installeer ik de nieuwste software-updates?
- Hoe reset ik het systeem naar de standaardstaat?
- Hoe schakel ik applicaties uit die beheerdersrechten hebben?
De browsegeschiedenis uit de Chrome-webbrowser verwijderen:
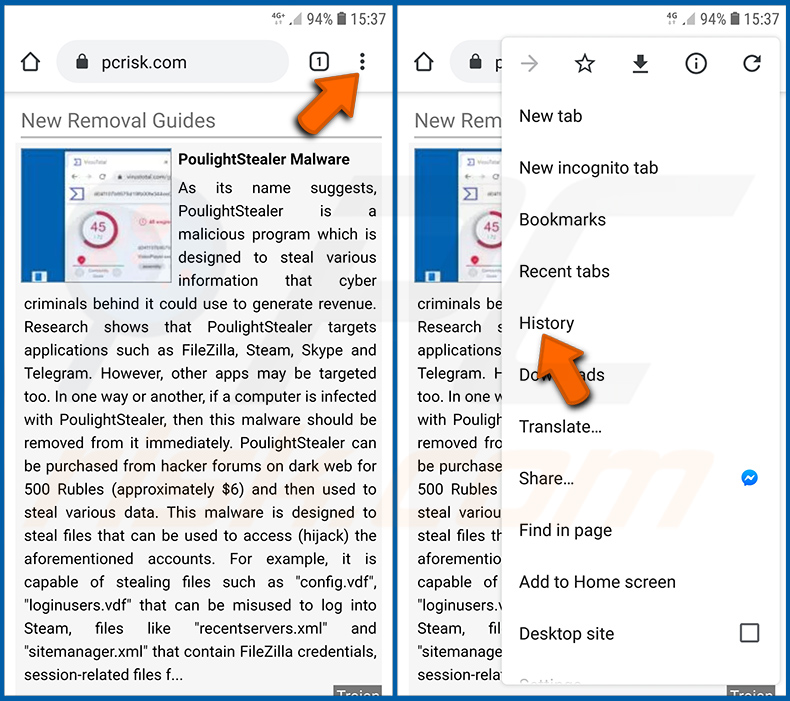
Tik op de knop "Menu" (drie stippen in de rechterbovenhoek van het scherm) en selecteer "Geschiedenis" in het geopende dropdown-menu.
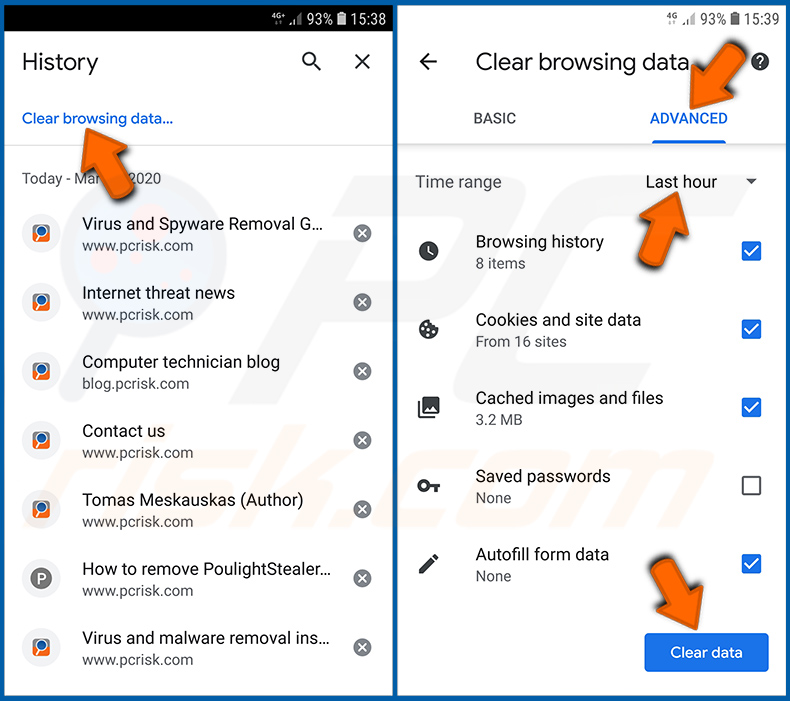
Tik op "Browsegegevens wissen", selecteer het tabblad "GEAVANCEERD", kies het tijdsbereik en de gegevenstypen die u wilt verwijderen en tik op "Gegevens wissen".
Browsermeldingen uitschakelen in de Chrome-webbrowser:
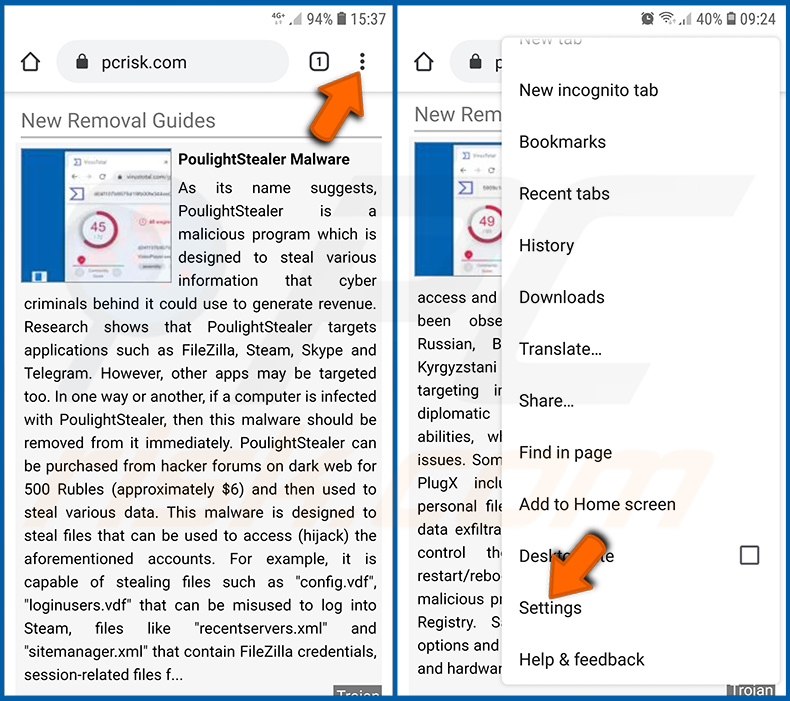
Tik op de knop "Menu" (drie stippen in de rechterbovenhoek van het scherm) en selecteer "Instellingen" in het geopende dropdown-menu.
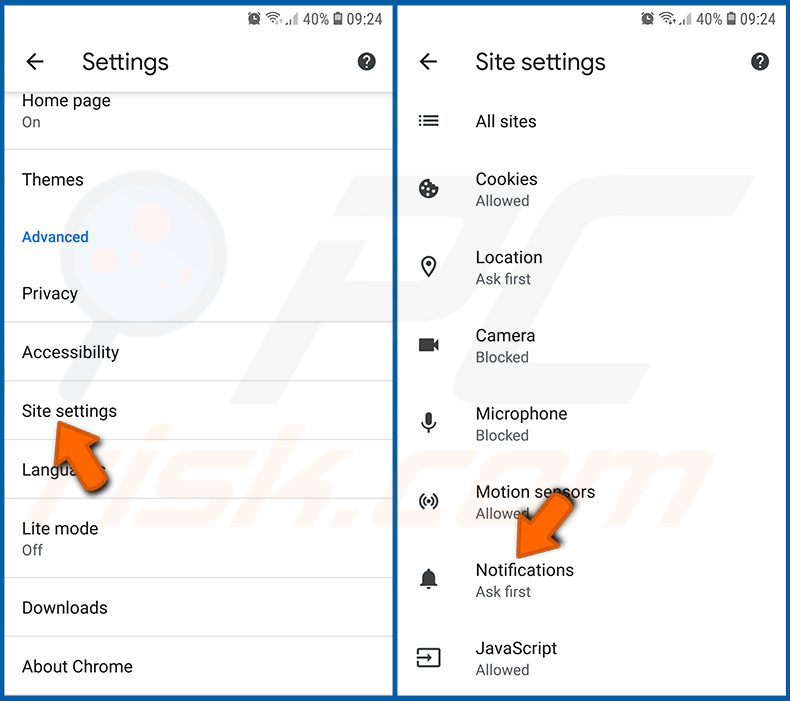
Scroll omlaag totdat u de optie "Site-instellingen" ziet en tik erop. Scroll omlaag totdat u de optie "Meldingen" ziet en tik erop.
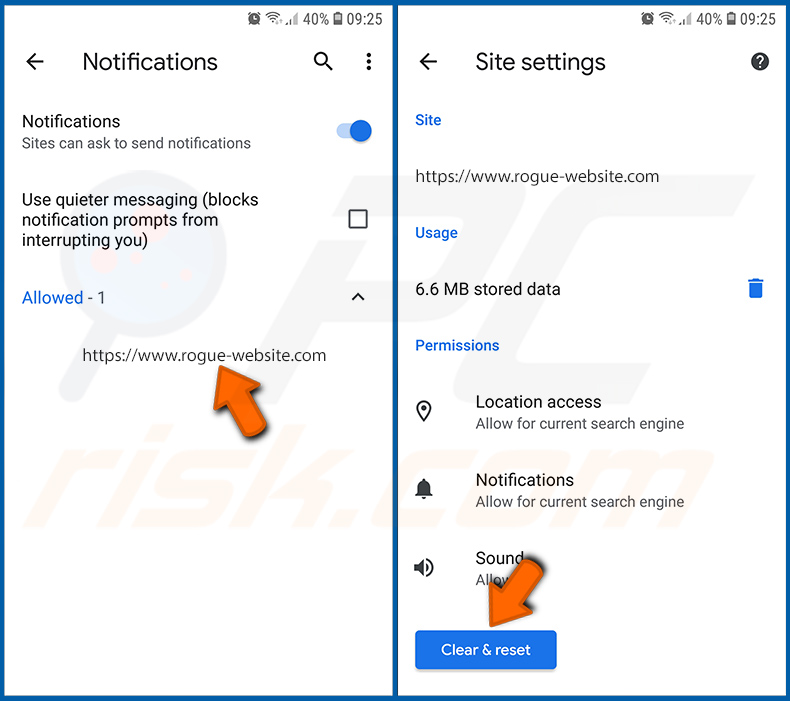
Zoek de websites die browsermeldingen versturen, tik erop en klik op "Wissen en resetten". Hiermee worden de machtigingen verwijderd die aan deze websites zijn verleend om meldingen te versturen. Zodra u dezelfde site echter opnieuw bezoekt, kan deze opnieuw om toestemming vragen. U kunt kiezen of u deze machtigingen wilt geven of niet (als u ervoor kiest te weigeren, gaat de website naar de sectie "Geblokkeerd" en zal deze u niet meer om toestemming vragen).
De Chrome-webbrowser resetten:
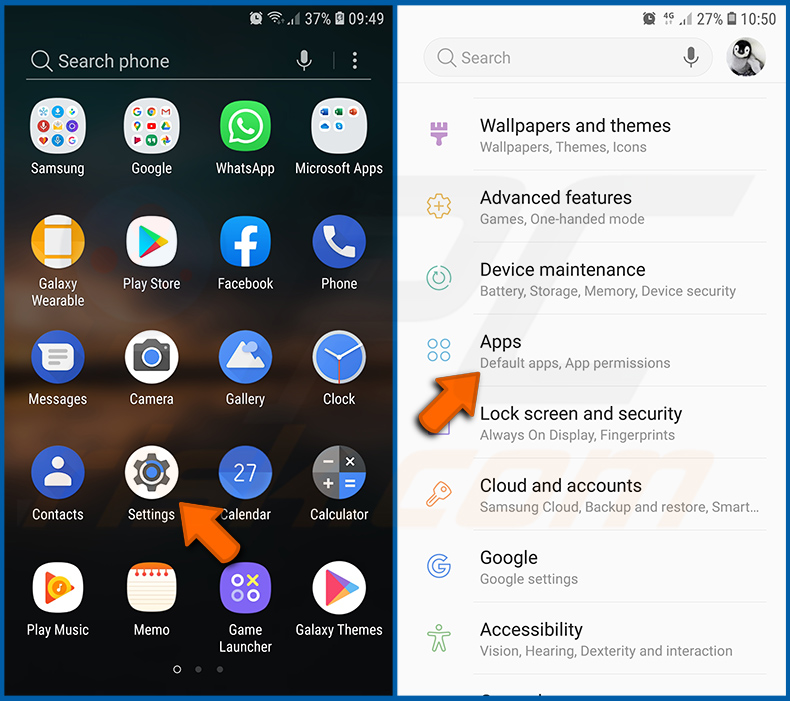
Ga naar "Instellingen", scroll omlaag totdat u "Apps" ziet en tik erop.
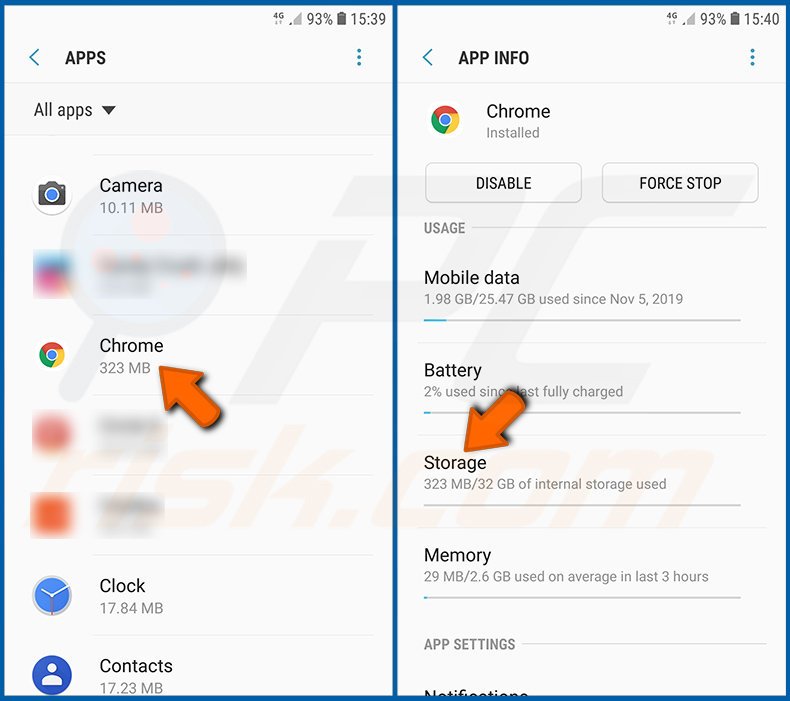
Scroll omlaag totdat u de applicatie "Chrome" vindt, selecteer deze en tik op de optie "Opslag".
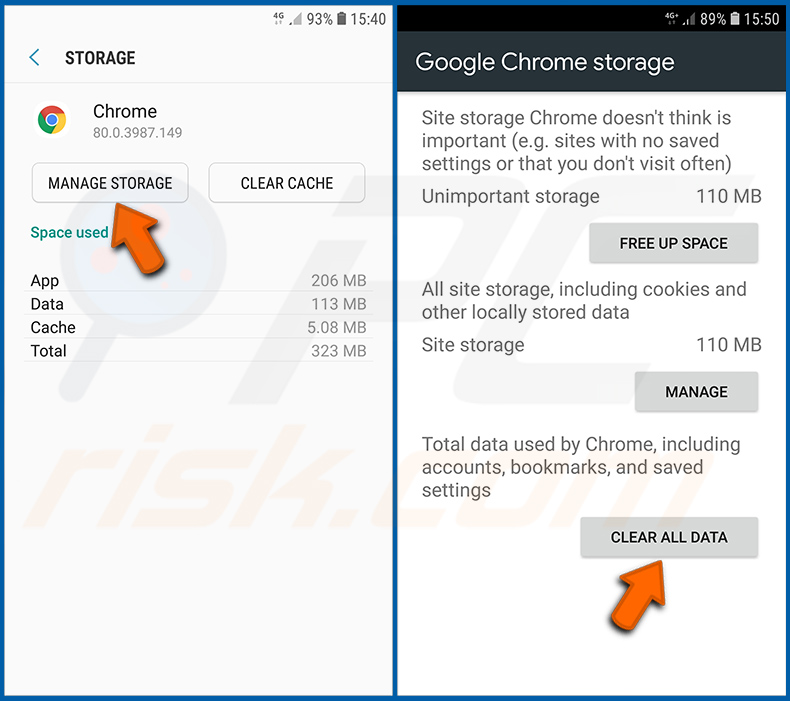
Tik op "OPSLAG BEHEREN", vervolgens op "ALLE GEGEVENS WISSEN" en bevestig de actie door op "OK" te tikken. Houd er rekening mee dat het resetten van de browser alle daarin opgeslagen gegevens zal wissen. Dit betekent dat alle opgeslagen aanmeldgegevens/wachtwoorden, browsegeschiedenis, niet-standaardinstellingen en andere gegevens worden verwijderd. U zult zich ook opnieuw moeten aanmelden bij alle websites.
De browsegeschiedenis uit de Firefox-webbrowser verwijderen:
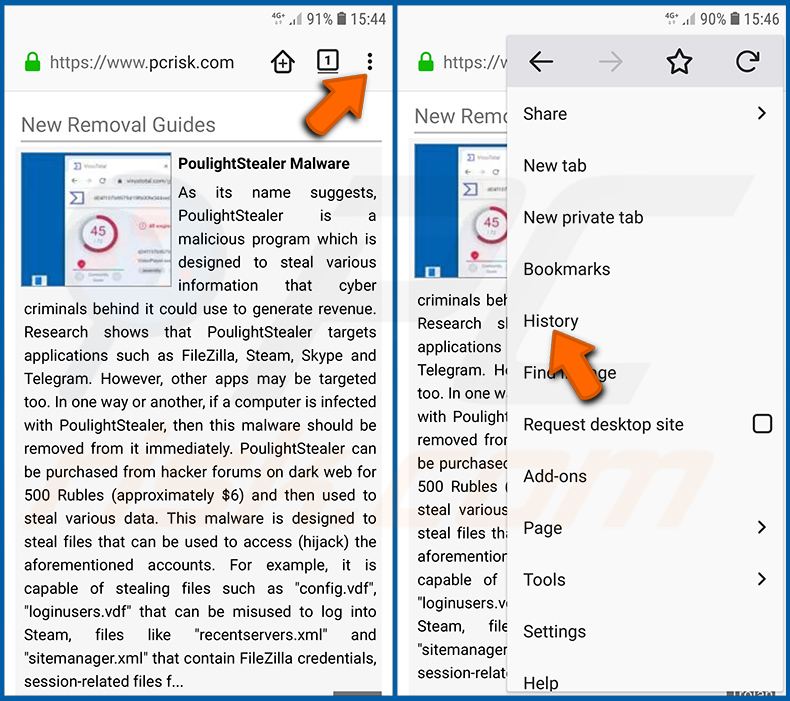
Tik op de knop "Menu" (drie stippen in de rechterbovenhoek van het scherm) en selecteer "Geschiedenis" in het geopende dropdown-menu.
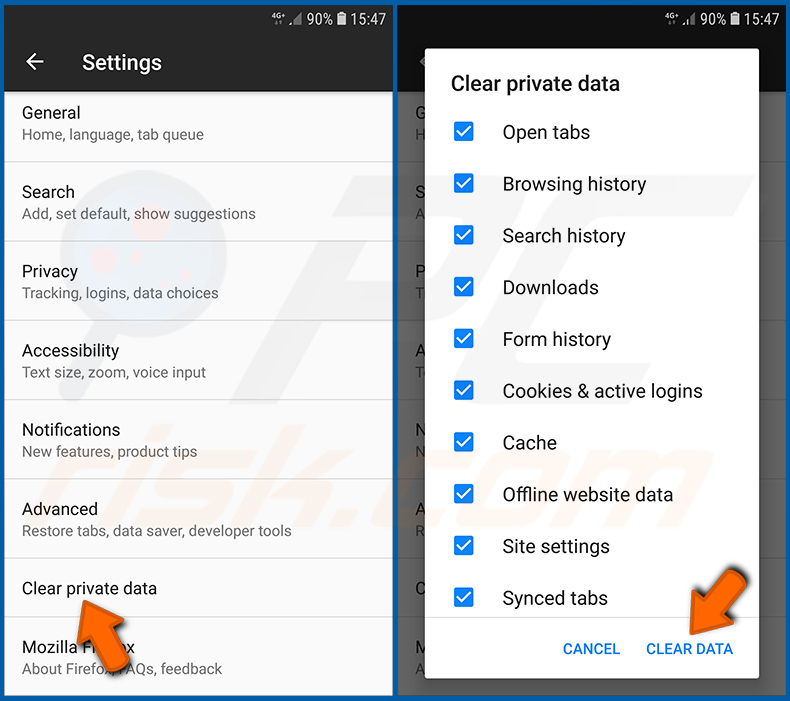
Scroll omlaag totdat u "Privégegevens wissen" ziet en tik erop. Selecteer de gegevenstypen die u wilt verwijderen en tik op "GEGEVENS WISSEN".
Browsermeldingen uitschakelen in de Firefox-webbrowser:
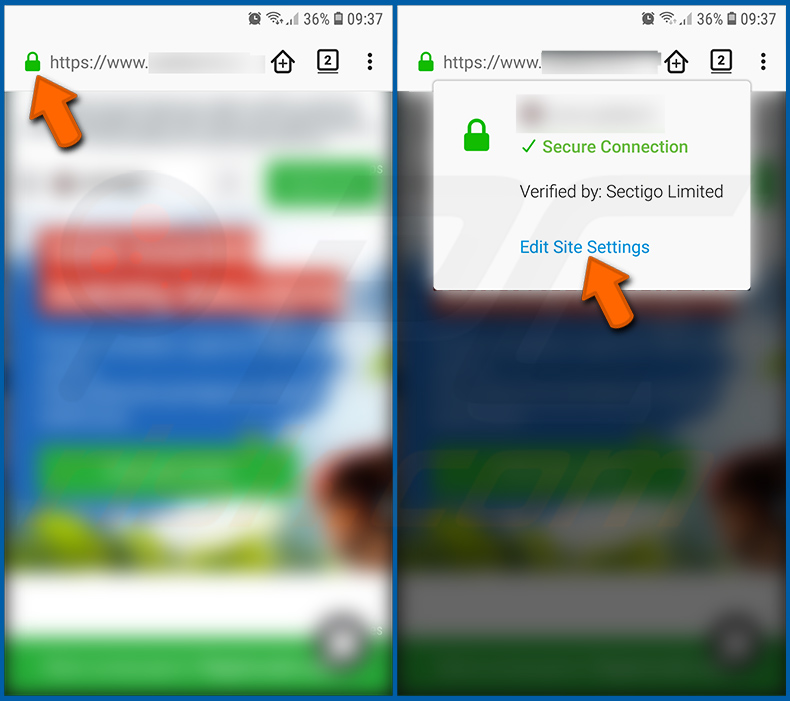
Bezoek de website die browsermeldingen verstuurt, tik op het pictogram dat links van de URL-balk wordt weergegeven (het pictogram is niet per se een "Slot") en selecteer "Site-instellingen bewerken".
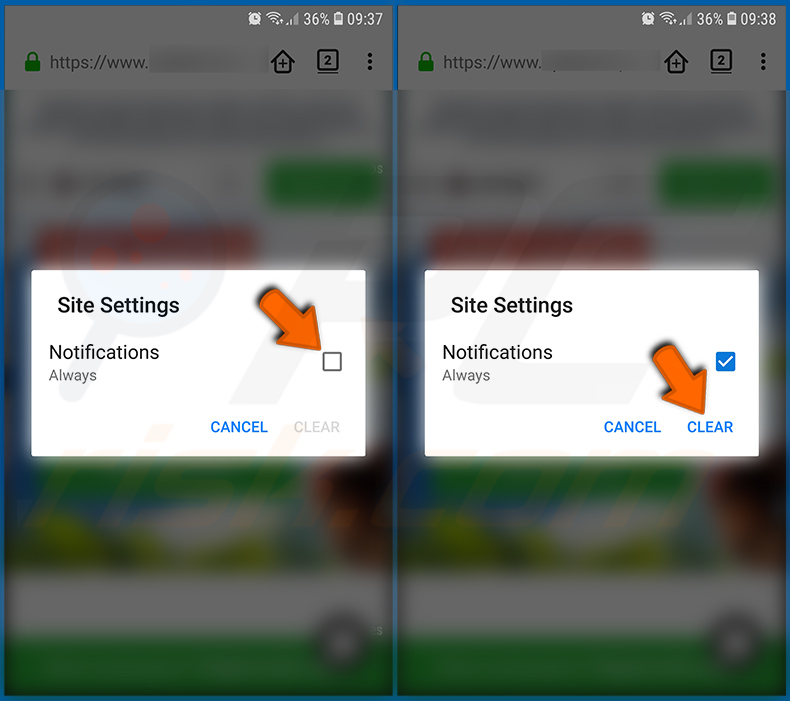
Vink in de geopende pop-up de optie "Meldingen" aan en tik op "WISSEN".
De Firefox-webbrowser resetten:
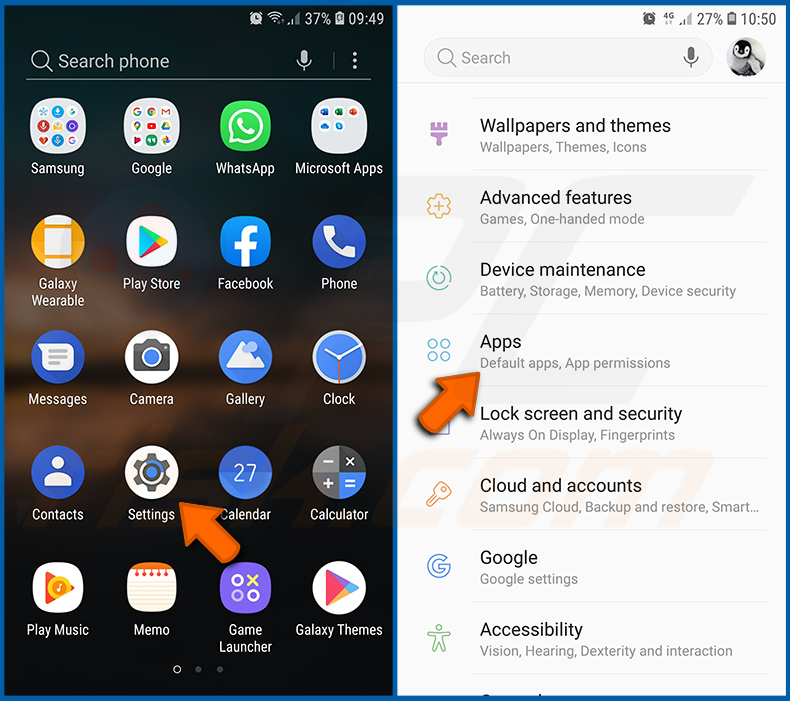
Ga naar "Instellingen", scroll omlaag totdat u "Apps" ziet en tik erop.
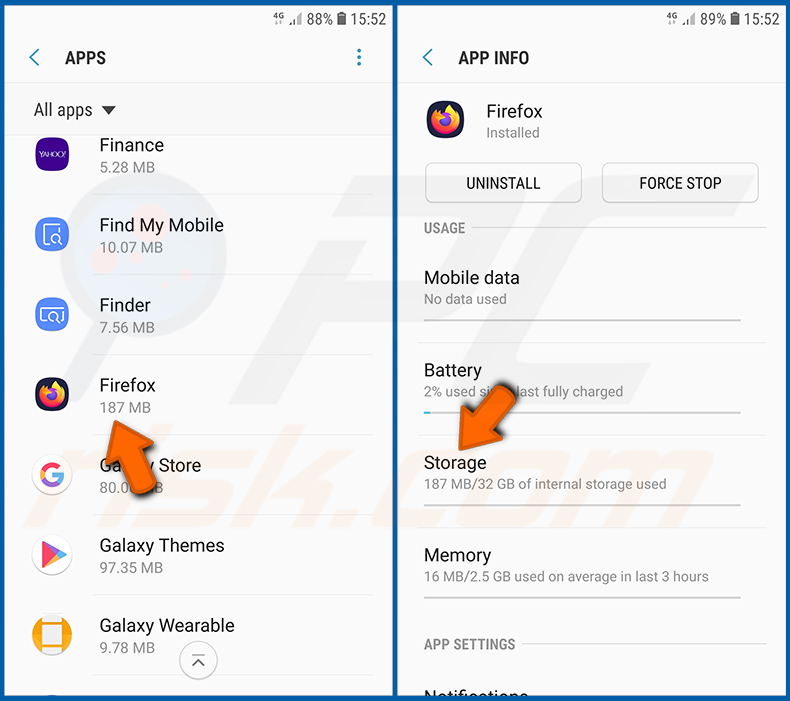
Scroll omlaag totdat u de applicatie "Firefox" vindt, selecteer deze en tik op de optie "Opslag".
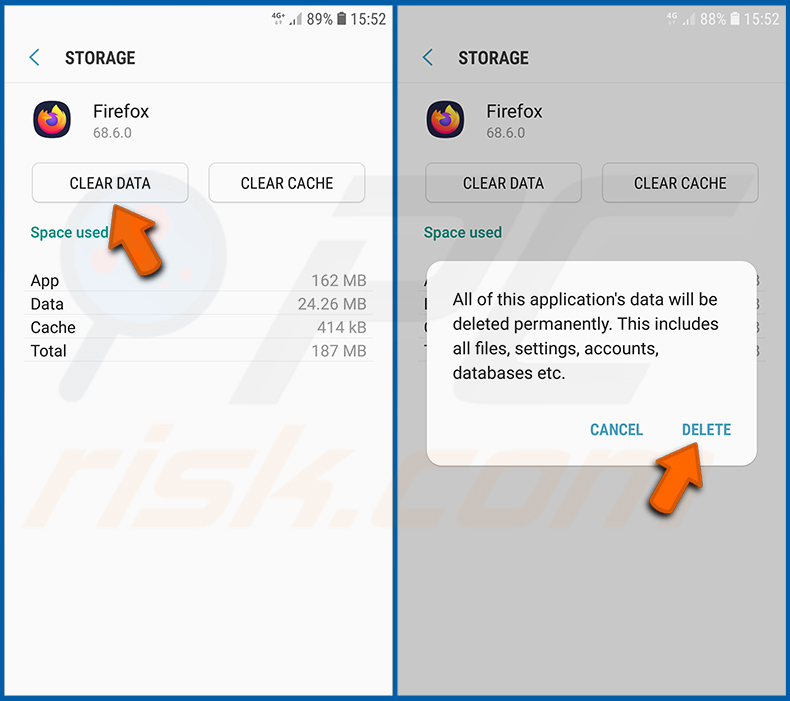
Tik op "GEGEVENS WISSEN" en bevestig de actie door op "VERWIJDEREN" te tikken. Houd er rekening mee dat het resetten van de browser alle daarin opgeslagen gegevens zal wissen. Dit betekent dat alle opgeslagen aanmeldgegevens/wachtwoorden, browsegeschiedenis, niet-standaardinstellingen en andere gegevens worden verwijderd. U zult zich ook opnieuw moeten aanmelden bij alle websites.
Potentieel ongewenste en/of kwaadaardige applicaties verwijderen:
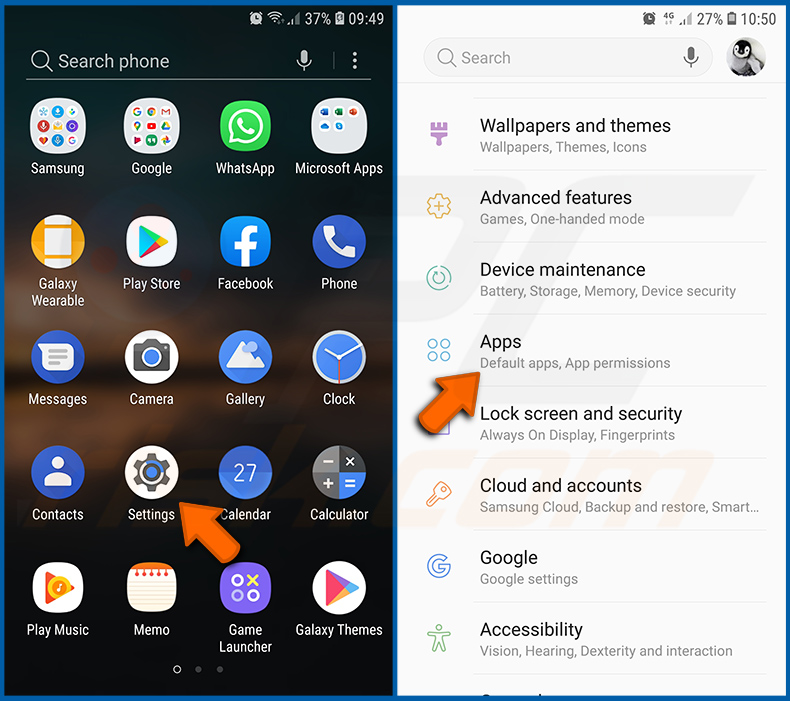
Ga naar "Instellingen", scroll omlaag totdat u "Apps" ziet en tik erop.
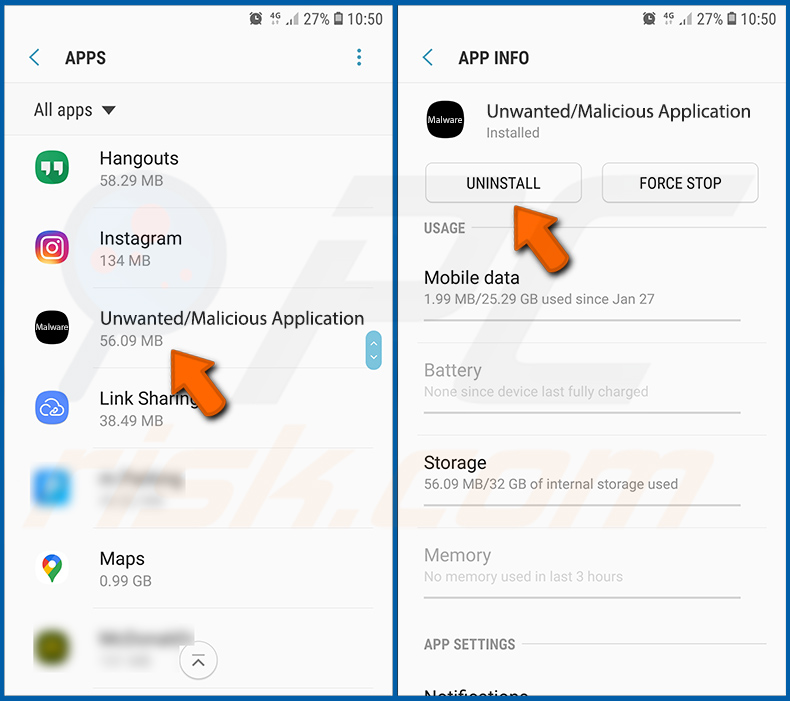
Scroll omlaag totdat u een potentieel ongewenste en/of kwaadaardige applicatie ziet, selecteer deze en tik op "Verwijderen". Als u om een of andere reden de geselecteerde app niet kunt verwijderen (u krijgt bijvoorbeeld een foutmelding), moet u proberen de "Veilige Modus" te gebruiken.
Het Android-apparaat opstarten in de "Veilige Modus":
De "Veilige Modus" in het Android-besturingssysteem schakelt tijdelijk alle applicaties van derden uit. Het gebruik van deze modus is een goede manier om verschillende problemen te diagnosticeren en op te lossen (bijvoorbeeld het verwijderen van kwaadaardige applicaties die gebruikers verhinderen dit te doen wanneer het apparaat "normaal" werkt).
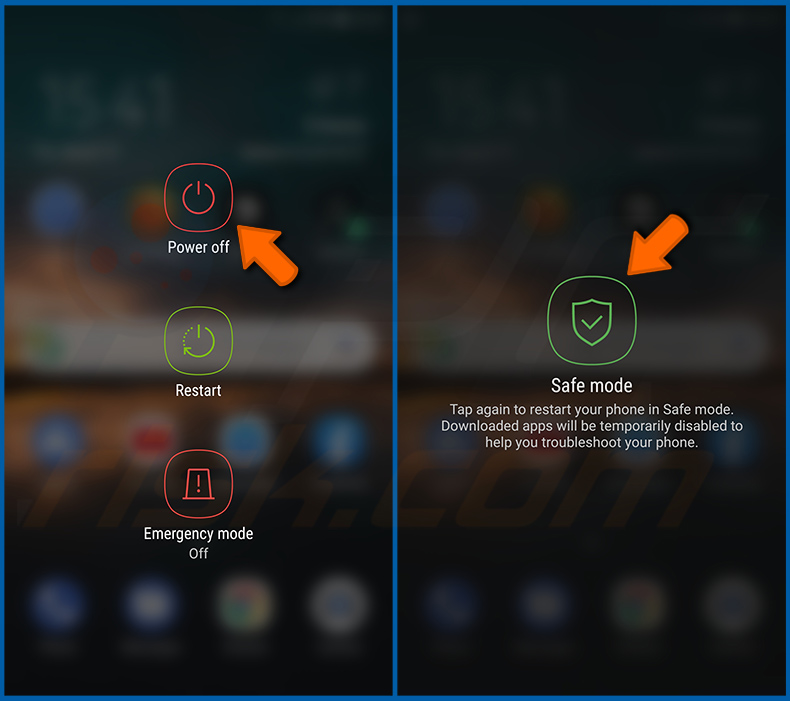
Druk op de "Aan/uit"-knop en houd deze ingedrukt totdat u het scherm "Uitschakelen" ziet. Tik op het pictogram "Uitschakelen" en houd het ingedrukt. Na een paar seconden verschijnt de optie "Veilige Modus" en kunt u deze uitvoeren door het apparaat opnieuw op te starten.
Het batterijgebruik van verschillende applicaties controleren:
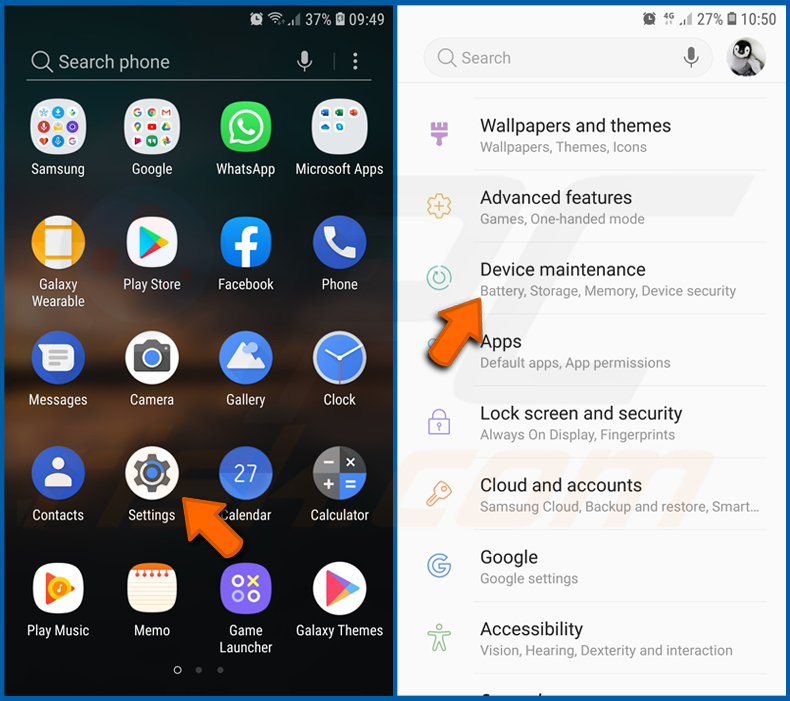
Ga naar "Instellingen", scroll omlaag totdat u "Apparaatonderhoud" ziet en tik erop.
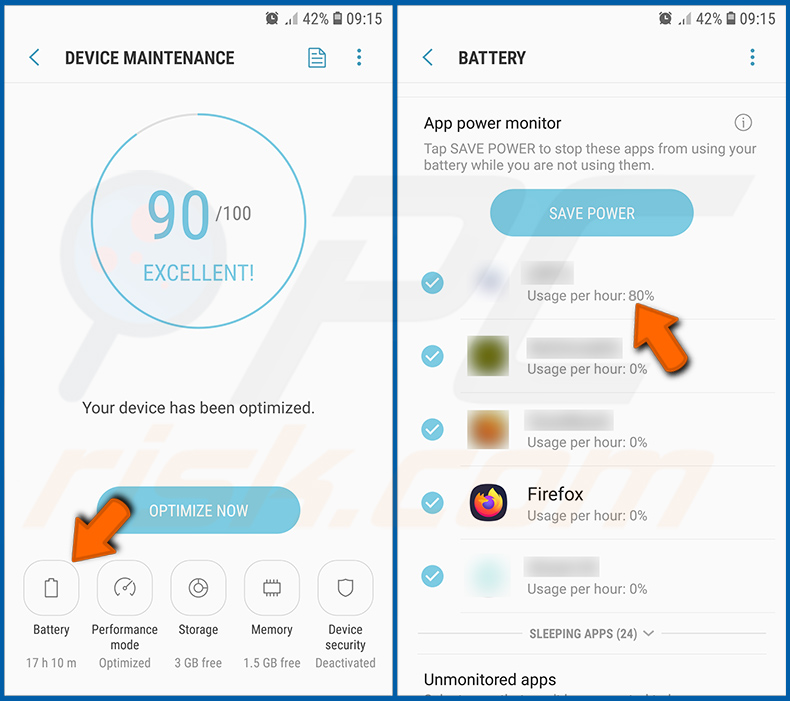
Tik op "Batterij" en controleer het gebruik van elke applicatie. Legitieme/echte applicaties zijn ontworpen om zo weinig mogelijk energie te gebruiken om de beste gebruikerservaring te bieden en energie te besparen. Daarom kan een hoog batterijgebruik erop wijzen dat de applicatie kwaadaardig is.
Het gegevensgebruik van verschillende applicaties controleren:
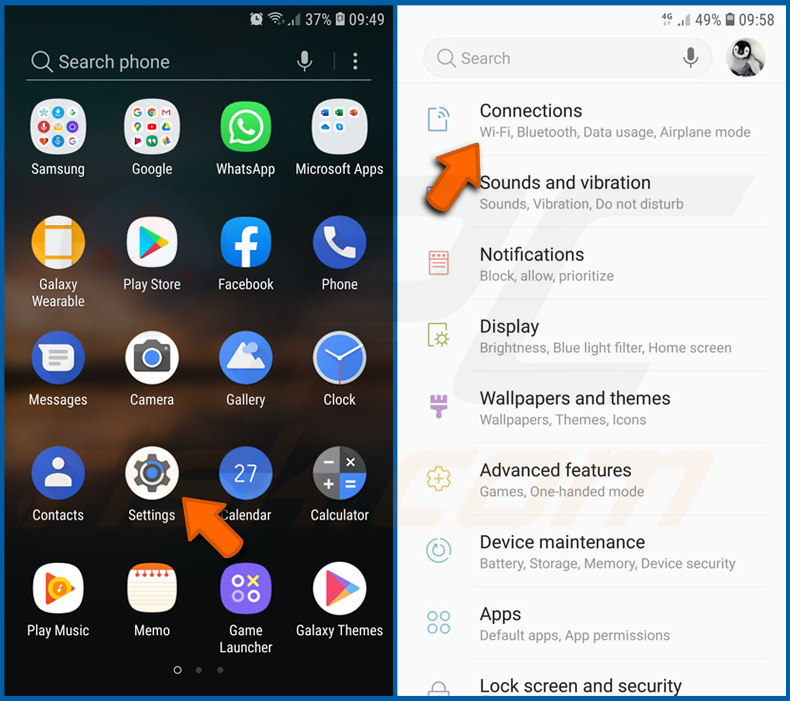
Ga naar "Instellingen", scroll omlaag totdat u "Verbindingen" ziet en tik erop.
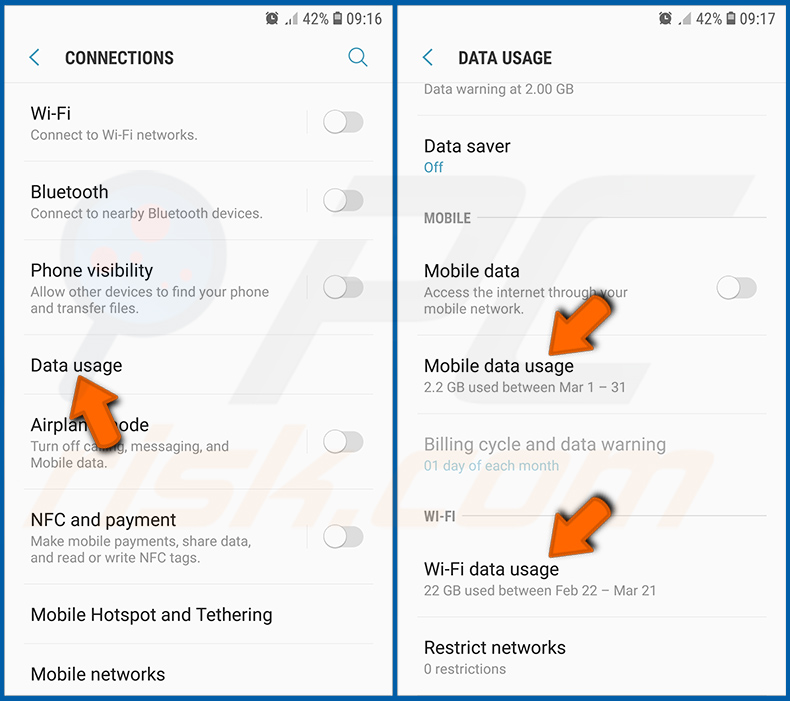
Scroll omlaag totdat u "Gegevensgebruik" ziet en selecteer deze optie. Net als bij de batterij zijn legitieme/echte applicaties ontworpen om het gegevensgebruik zoveel mogelijk te minimaliseren. Dit betekent dat een enorm gegevensgebruik kan wijzen op de aanwezigheid van een kwaadaardige applicatie. Houd er rekening mee dat sommige kwaadaardige applicaties mogelijk zo zijn ontworpen dat ze alleen werken wanneer het apparaat is verbonden met een draadloos netwerk. Om deze reden moet u zowel het mobiele als het wifi-gegevensgebruik controleren.
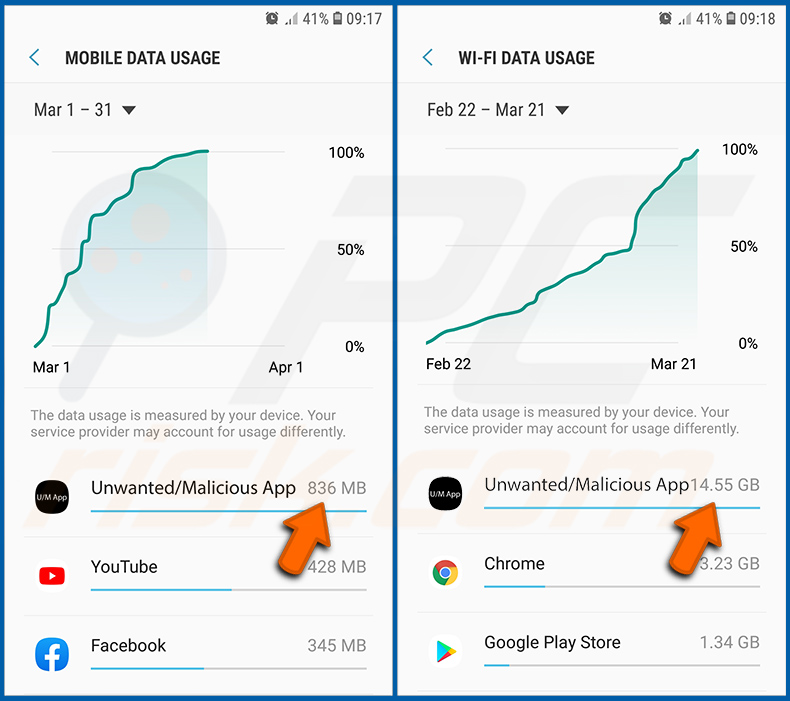
Als u een applicatie vindt die veel gegevens gebruikt, ook al gebruikt u deze nooit, dan raden we u ten zeerste aan deze zo snel mogelijk te verwijderen.
De nieuwste software-updates installeren:
Het up-to-date houden van de software is een goede gewoonte als het gaat om de veiligheid van het apparaat. De apparaatfabrikanten brengen voortdurend verschillende beveiligingspatches en Android-updates uit om fouten en bugs te verhelpen die door cybercriminelen kunnen worden misbruikt. Een verouderd systeem is veel kwetsbaarder, en daarom moet u er altijd zeker van zijn dat de software van uw apparaat up-to-date is.
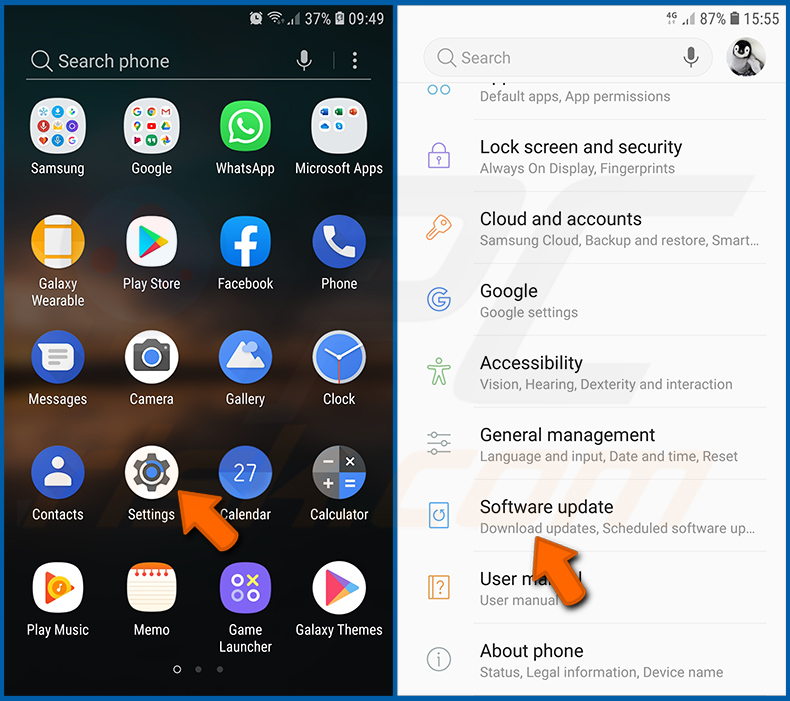
Ga naar "Instellingen", scroll omlaag totdat u "Software-update" ziet en tik erop.
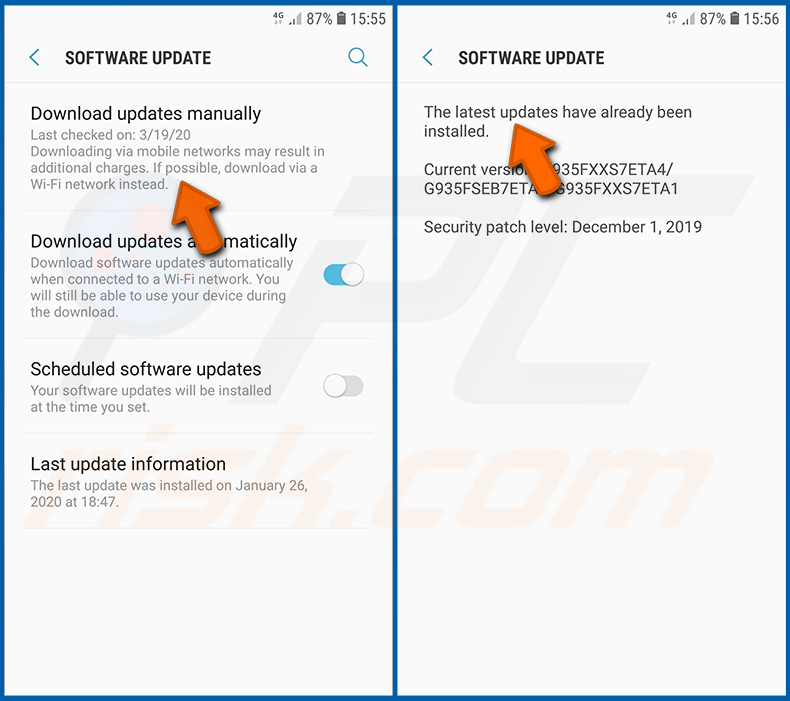
Tik op "Updates handmatig downloaden" en controleer of er updates beschikbaar zijn. Zo ja, installeer ze dan onmiddellijk. We raden ook aan om de optie "Updates automatisch downloaden" in te schakelen - hiermee kan het systeem u op de hoogte stellen zodra er een update wordt uitgebracht en/of deze automatisch installeren.
Het systeem terugzetten naar de standaardstaat:
Het uitvoeren van een "Fabrieksreset" is een goede manier om alle ongewenste applicaties te verwijderen, de systeeminstellingen terug te zetten naar de standaard en het apparaat in het algemeen op te schonen. U moet er echter rekening mee houden dat alle gegevens op het apparaat worden verwijderd, waaronder foto's, video-/audiobestanden, telefoonnummers (opgeslagen op het apparaat, niet op de simkaart), sms-berichten enzovoort. Met andere woorden, het apparaat wordt teruggezet naar de oorspronkelijke staat.
U kunt ook de basissysteeminstellingen en/of eenvoudigweg de netwerkinstellingen herstellen.
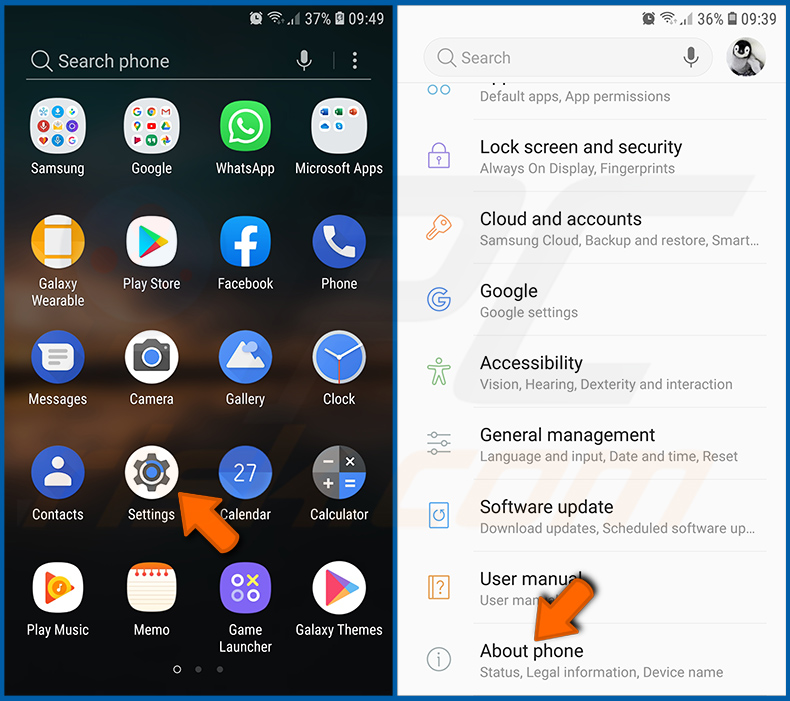
Ga naar "Instellingen", scroll omlaag totdat u "Over de telefoon" ziet en tik erop.
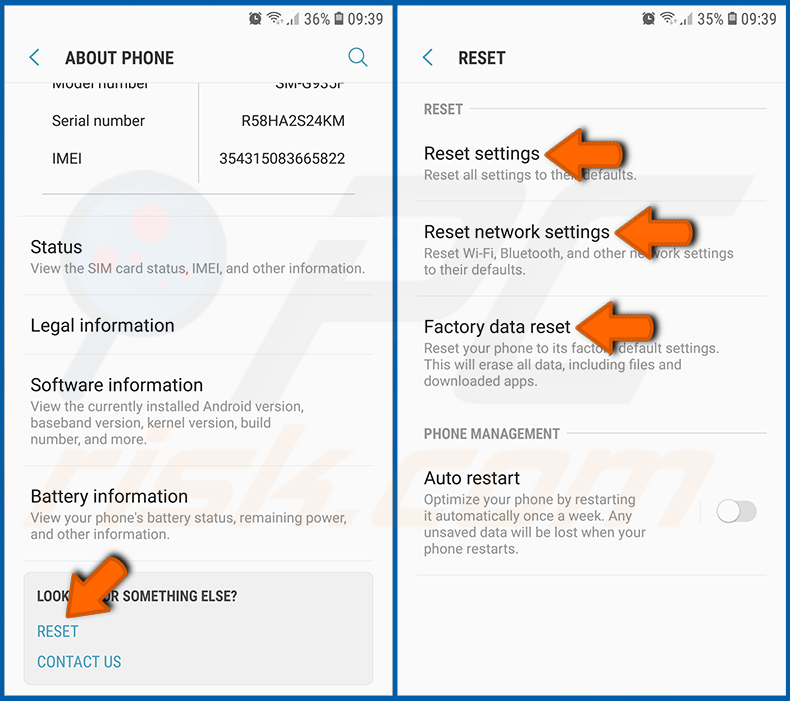
Scroll omlaag totdat u "Resetten" ziet en tik erop. Kies nu de actie die u wilt uitvoeren:
"Instellingen resetten" - herstel alle systeeminstellingen naar de standaard;
"Netwerkinstellingen resetten" - herstel alle netwerkgerelateerde instellingen naar de standaard;
"Fabrieksinstellingen herstellen" - reset het hele systeem en verwijder alle opgeslagen gegevens volledig;
Applicaties uitschakelen die beheerdersrechten hebben:
Als een kwaadaardige applicatie beheerdersrechten krijgt, kan deze het systeem ernstig beschadigen. Om het apparaat zo veilig mogelijk te houden, moet u altijd controleren welke apps dergelijke rechten hebben en de apps uitschakelen die deze niet zouden moeten hebben.
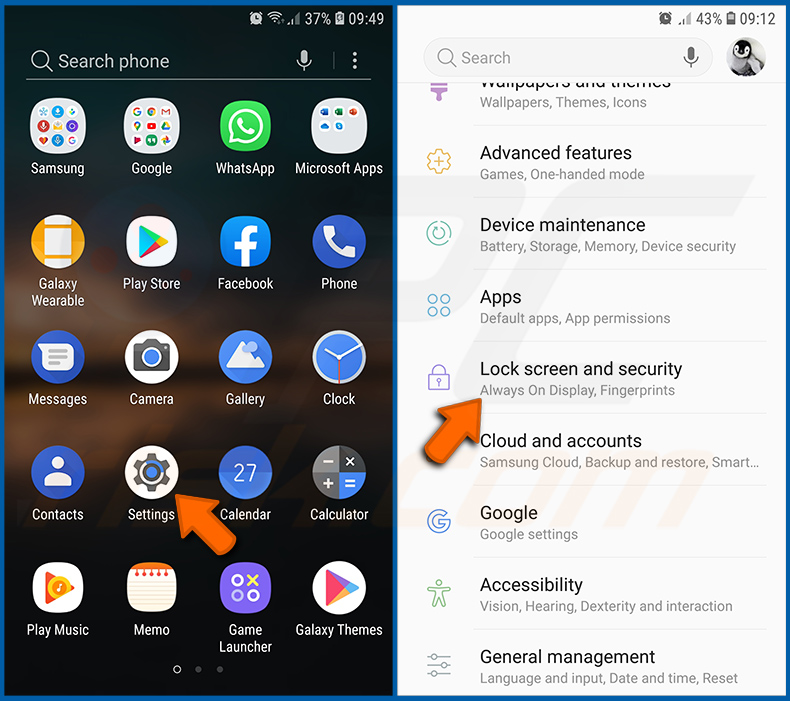
Ga naar "Instellingen", scroll omlaag totdat u "Vergrendelscherm en beveiliging" ziet en tik erop.
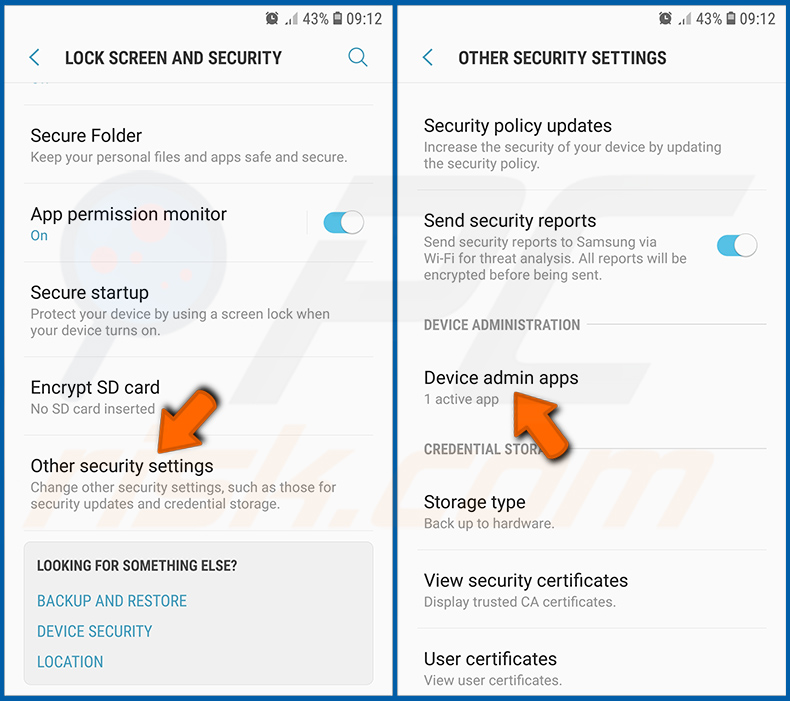
Scroll omlaag totdat u "Andere beveiligingsinstellingen" ziet, tik erop en tik vervolgens op "Apparaatbeheer-apps".
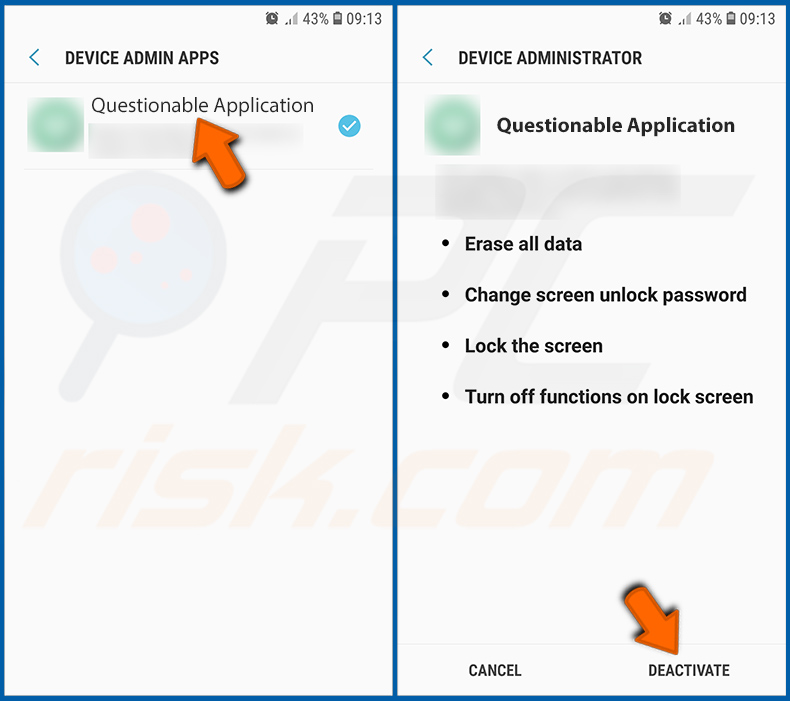
Identificeer applicaties die geen beheerdersrechten zouden moeten hebben, tik erop en tik vervolgens op "DEACTIVEREN".
Veelgestelde vragen (FAQ)
Mijn Android-apparaat is geïnfecteerd met de Mantax Otax-malware, moet ik mijn opslagapparaat formatteren om ervan af te komen?
Formatteren is meestal niet nodig om Mantax Otax te verwijderen. Het uitvoeren van een gerenommeerde mobiele antivirus zoals Combo Cleaner zou voldoende moeten zijn om het te detecteren en te elimineren. Houd er rekening mee dat het verwijderen van de malware (of het formatteren van het apparaat) bestanden die al zijn vergrendeld niet zal ontsleutelen, dus herstel ze vanuit een back-up als u die heeft.
Wat zijn de grootste problemen die de Mantax Otax-malware kan veroorzaken?
Mantax Otax kan foto's en documenten versleutelen, de telefoon vergrendelen achter nep-vergrendelingsschermen en de echte pincode van de schermvergrendeling stelen. Het neemt ook het scherm op, maakt heimelijk foto's en verzamelt sms-berichten (waaronder eenmalige wachtwoorden), contacten, oproeplogboeken, browsergeschiedenis en WhatsApp- en Telegram-chats.
Als gevolg hiervan worden slachtoffers geconfronteerd met gegevensverlies, ernstige privacyproblemen, financiële verliezen en identiteitsdiefstal.
Wat is het doel van de Mantax Otax-malware?
De meeste malware-aanvallen worden gedreven door winst, en Mantax Otax vormt daarop geen uitzondering - het zet slachtoffers onder druk om te betalen om hun bestanden terug te krijgen, terwijl het gegevens verzamelt die kunnen worden misbruikt of verkocht. Dat gezegd hebbende, kan malware ook worden gebruikt voor vermaak, persoonlijke wrok, verstoring, hacktivisme of politieke redenen, en de intimidatiefuncties in de tweede versie suggereren dat sommige operators er gewoon van genieten om slachtoffers te kwellen.
Hoe is de Mantax Otax-malware mijn Android-apparaat binnengedrongen?
Mantax Otax is verspreid als APK-bestanden op externe bestandsdeeldiensten, met links die worden verspreid via berichten-apps, phishingberichten en andere social engineering. De tot nu toe waargenomen samples deden zich voor als een Indonesische volwassenencontent-app of als legitieme apps zoals Grok. Het wordt niet verspreid via de Google Play Store, dus slachtoffers moeten het handmatig installeren.
Zal Combo Cleaner mij beschermen tegen malware?
Combo Cleaner is in staat om bijna alle bekende malware-infecties te detecteren en te elimineren, waaronder dreigingen zoals Mantax Otax. Het uitvoeren van een volledige systeemscan is essentieel, aangezien geavanceerde kwaadaardige programma's zich doorgaans diep in het systeem verbergen.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie