
Wat voor soort malspam is "Zoom Meeting Invitation"
Phishing/OplichtingOok bekend als: Zoom Meeting Invitation malspam

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort e-mail is "Zoom Meeting Invitation e-mailvirus"?
Wij hebben deze e-mail onderzocht en vastgesteld dat het om malspam gaat. Het bericht doet zich voor als Zoom en beweert ten onrechte dat de ontvanger is uitgenodigd voor een dringende vergadering, waarbij hij wordt aangespoord op een link te klikken. Die link leidt naar een nepwebsite die bezoekers misleidt om een kwaadaardig bestand te downloaden. Deze e-mail moet worden genegeerd en verwijderd.
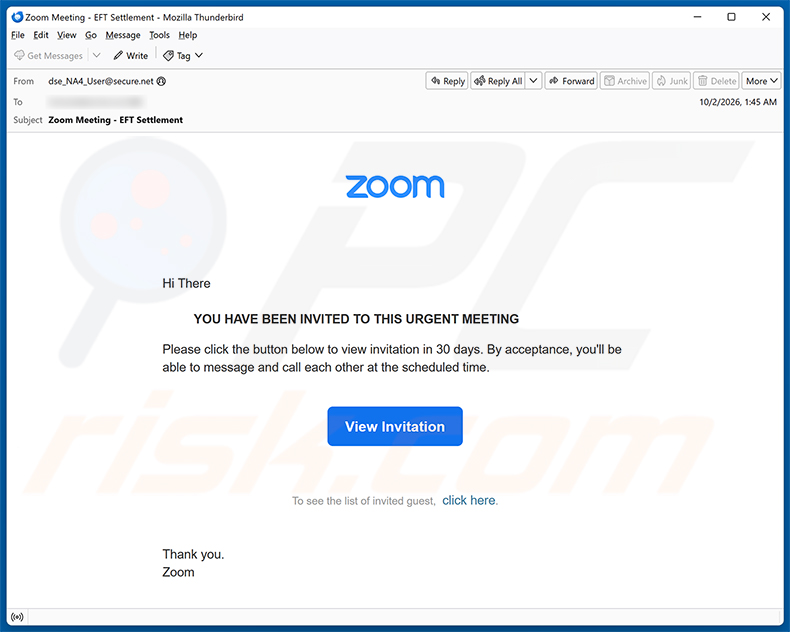
Overzicht van "Zoom Meeting Invitation Email Virus"
De e-mail doet zich voor als een dringende uitnodiging voor een Zoom-vergadering met betrekking tot een "EFT Settlement." De ontvanger wordt aangespoord om op "View Invitation" te klikken voordat een termijn van 30 dagen verloopt. Er is ook een tweede link opgenomen die zogenaamd naar een gastenlijst leidt. Beide links dienen hetzelfde kwaadaardige doel.
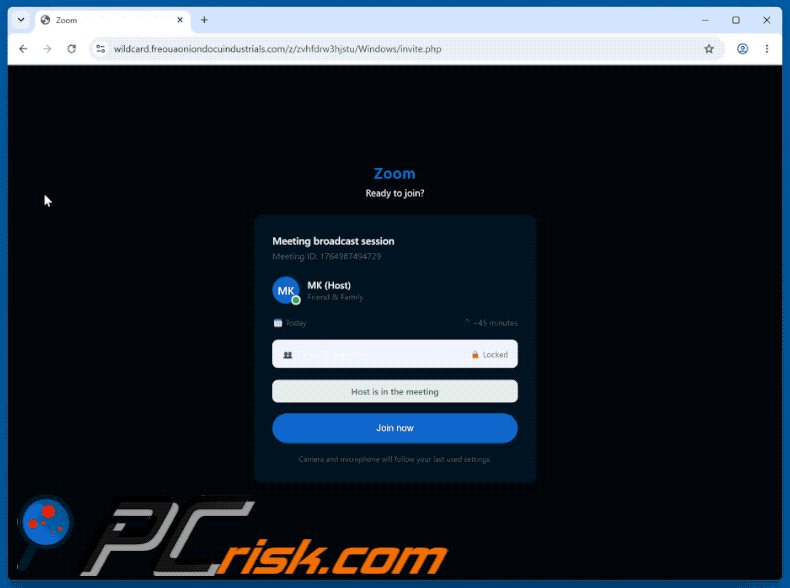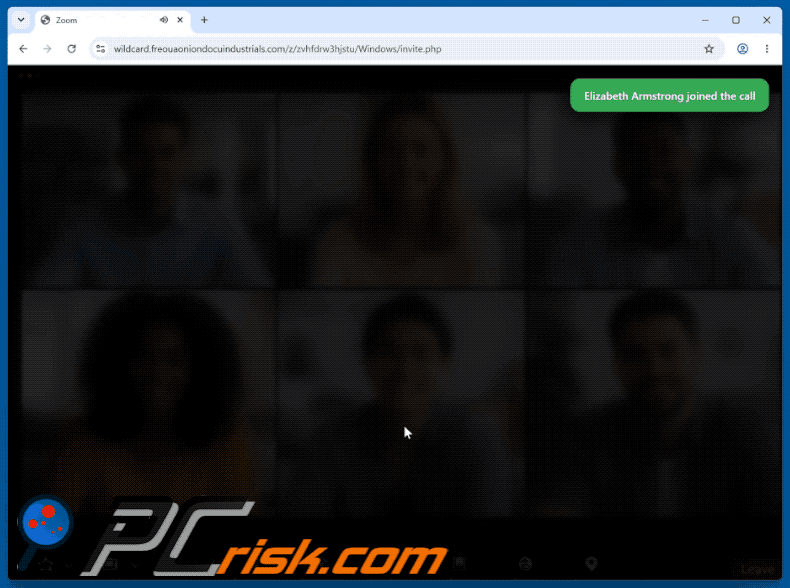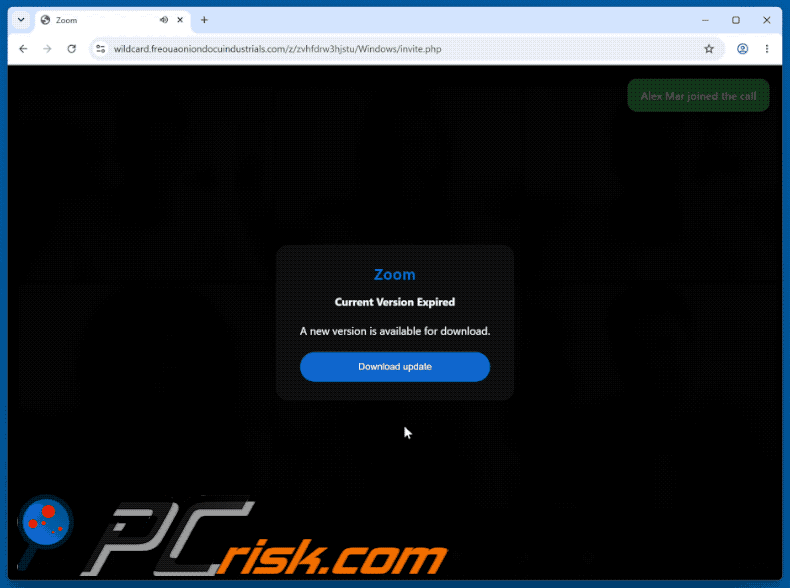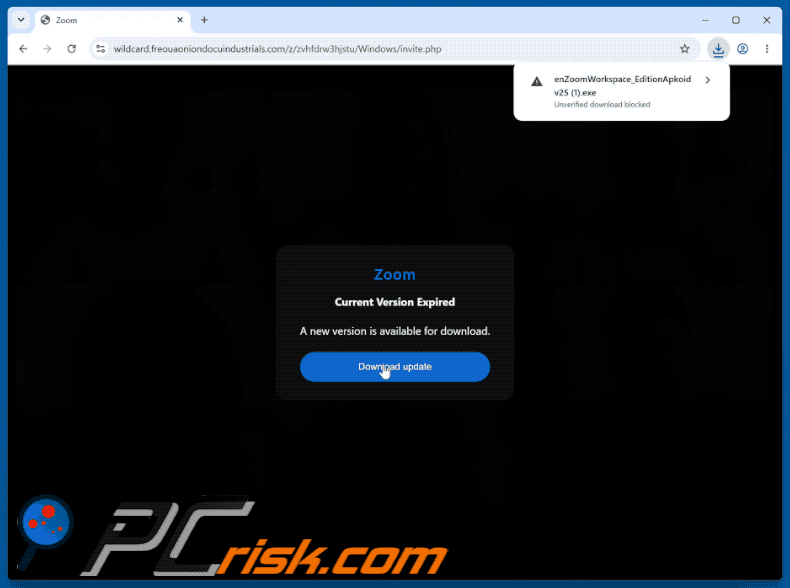
Door op een van beide links te klikken, wordt een webpagina geopend die wordt gehost op een verdacht domein van derden. De pagina simuleert een Zoom-videosessie die in realtime wordt geladen. Na enkele seconden lijkt de verbinding te mislukken en verschijnt er een pop-up die beweert dat de Zoom-versie van de gebruiker is verlopen.
De pop-up bevat een knop "Download update". Wanneer hierop wordt geklikt, wordt een bestand met de naam enZoomWorkspace_EditionApkoidv25.exe naar de computer van de bezoeker gedownload. Ondanks het Zoom-uiterlijk is dit bestand geen legitiem Zoom-installatieprogramma - het is malware.
Het gedownloade uitvoerbare bestand installeert een remote access trojan (RAT). Dit type malware geeft cybercriminelen controle over een geïnfecteerd apparaat zonder dat het slachtoffer dit weet. Hiermee kunnen aanvallers de activiteiten van de gebruiker bespioneren, inloggegevens en bestanden stelen, extra malware installeren of andere schadelijke acties uitvoeren.
Er moet worden opgemerkt dat Zoom Video Communications, Inc. geen enkele band heeft met deze e-mail, de website die erin wordt gepromoot of het kwaadaardige bestand dat wordt verspreid. Iedereen die het gedownloade bestand al heeft uitgevoerd, moet zijn computer onmiddellijk scannen met een betrouwbaar antivirusprogramma.
| Naam | Zoom Meeting Invitation malspam |
| Type Dreiging | Malspam, Kwaadaardige spam, Trojan, Remote access trojan. |
| Valse Bewering | De ontvanger is uitgenodigd voor een dringende Zoom-vergadering over een EFT-schikking. |
| Vermomming | Melding van Zoom (Zoom Video Communications, Inc.) |
| Verspreid Kwaadaardig Bestand | enZoomWorkspace_EditionApkoidv25.exe |
| Payload | Remote access trojan (RAT) |
| Symptomen | Trojans zijn ontworpen om heimelijk de computer van het slachtoffer te infiltreren en onopgemerkt te blijven, waardoor er op een geïnfecteerde machine geen specifieke symptomen duidelijk zichtbaar zijn. |
| Verspreidingsmethoden | Misleidende e-mails. |
| Schade | Gestolen wachtwoorden en bankgegevens, identiteitsdiefstal, de computer van het slachtoffer wordt toegevoegd aan een botnet. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Voorbeelden van malspamcampagnes
Samengevat imiteert deze e-mail Zoom om ontvangers naar een kwaadaardige website te lokken. De site gebruikt een valse pop-up over een verlopen versie om een schadelijk uitvoerbaar bestand op het systeem van de bezoeker te krijgen. Wanneer dat bestand wordt uitgevoerd, krijgen cybercriminelen externe toegang tot het geïnfecteerde apparaat, waardoor opgeslagen gegevens, accounts en privacy ernstig in gevaar komen.
Voorbeelden van vergelijkbare malspam zijn Attached Payment Receipt, Order Confirmation And Purchase Conditions en Social Security Benefit Verification Letter. Cybercriminelen gebruiken spam om allerlei soorten malware te verspreiden, en de lokmiddelen die zij gebruiken veranderen voortdurend - van valse facturen en verzendberichten tot frauduleuze vergaderuitnodigingen zoals deze.
Hoe infecteren spamcampagnes computers?
Spam-e-mails verspreiden malware via twee hoofdmethoden. De eerste maakt gebruik van kwaadaardige bijlagen - bestanden die eruitzien als gewone documenten, archieven of programma's, maar verborgen schadelijke code bevatten. Alleen al het openen van een dergelijk bestand, of het inschakelen van functies waarom het vraagt (zoals macro-opdrachten), kan voldoende zijn om een infectie te veroorzaken.
De tweede methode is gebaseerd op links. Door op een link in een spam-e-mail te klikken, kan een valse downloadpagina worden geopend die de bezoeker onder druk zet om een bestand te downloaden en uit te voeren. In deze campagne openen de links een site die een Zoom-sessie simuleert en vervolgens een valse melding over een verlopen versie gebruikt om een uitvoerbaar bestand op het apparaat van de bezoeker te krijgen.
Hoe voorkomt u de installatie van malware?
Wees voorzichtig met onverwachte e-mails, vooral met e-mails die urgentie creëren rond vergaderingen, betalingen of accounttoegang. Klik niet op links en open geen bestanden van afzenders die u niet herkent. Wanneer een e-mail afkomstig lijkt te zijn van een bekende dienst, controleer de bewering dan rechtstreeks op de officiële website van die dienst - niet via een link in het bericht.
Houd uw besturingssysteem en alle geïnstalleerde software up-to-date en download programma's alleen van officiële websites van ontwikkelaars of geverifieerde app stores. Vermijd illegale software, sleutelgeneratoren en cracktools, aangezien dit veelgebruikte kanalen voor de verspreiding van malware zijn.
Als u al een bestand hebt geopend dat via een verdachte e-mail werd gepromoot, raden wij u aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om eventuele geïnfiltreerde malware automatisch te verwijderen.
Tekst die wordt weergegeven in de e-mail "Zoom Meeting Invitation Email Virus":
Subject: Zoom Meeting - EFT Settlement
Hi There
YOU HAVE BEEN INVITED TO THIS URGENT MEETING
Please click the button below to view invitation in 30 days. By acceptance, you'll be able to message and call each other at the scheduled time.
[View Invitation]
To see the list of invited guest, click here.
Thank you.
ZoomCopyright ©2024 Zoom Video Communications, Inc. All rights reserved.
Screenshot van de kwaadaardige website die door deze spamcampagne wordt gepromoot:
Onmiddellijke automatische malwareverwijdering:
Handmatig de dreiging verwijderen, kan een langdurig en ingewikkeld proces zijn dat geavanceerde computer vaardigheden vereist. Combo Cleaner is een professionele automatische malware verwijderaar die wordt aanbevolen om malware te verwijderen. Download het door op de onderstaande knop te klikken:
DOWNLOAD Combo CleanerDoor het downloaden van software op deze website verklaar je je akkoord met ons privacybeleid en onze algemene voorwaarden. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Snelmenu:
- Wat is Zoom Meeting Invitation malspam?
- Soorten kwaadaardige e-mails.
- Hoe herkent u een kwaadaardige e-mail?
- Wat moet u doen als u in een e-mailscam getrapt bent?
Soorten kwaadaardige e-mails:
 Phishing E-mails
Meestal gebruiken cybercriminelen misleidende e-mails om internetgebruikers ertoe te verleiden hun gevoelige privégegevens, zoals inloggegevens voor verschillende onlinediensten, e-mailaccounts of onlinebankiergegevens, prijs te geven.
Dergelijke aanvallen worden phishing genoemd. Bij een phishingaanval sturen cybercriminelen meestal een e-mail met een logo van een populaire dienst (bijvoorbeeld Microsoft, DHL, Amazon, Netflix), creëren ze urgentie (verkeerd verzendadres, verlopen wachtwoord, enz.) en plaatsen ze een link waarvan ze hopen dat hun potentiële slachtoffers erop zullen klikken.
Na het klikken op de link in zo'n e-mailbericht worden slachtoffers omgeleid naar een valse website die er identiek of zeer vergelijkbaar uitziet als de oorspronkelijke website. Slachtoffers worden dan gevraagd om hun wachtwoord, creditcardgegevens of andere informatie in te voeren die door cybercriminelen wordt gestolen.
 E-mails met kwaadaardige Bijlagen
Een andere populaire aanvalsvector is e-mailspam met kwaadaardige bijlagen die de computers van gebruikers infecteren met malware. Kwaadaardige bijlagen bevatten meestal trojans die in staat zijn wachtwoorden, bankgegevens en andere gevoelige informatie te stelen.
Bij dergelijke aanvallen is het belangrijkste doel van cybercriminelen om hun potentiële slachtoffers over te halen een geïnfecteerde e-mailbijlage te openen. Om dit doel te bereiken, wordt in e-mail meestal gesproken over recent ontvangen facturen, faxen of spraakberichten.
Als een potentieel slachtoffer in de val trapt en de bijlage opent, raakt zijn computer geïnfecteerd en kan de cybercrimineel veel gevoelige informatie verzamelen.
Hoewel het een gecompliceerdere methode is om persoonlijke informatie te stelen (spamfilters en antivirusprogramma's detecteren dergelijke pogingen meestal), kunnen cybercriminelen, als ze succes hebben, een veel breder scala aan gegevens bemachtigen en informatie verzamelen voor een lange periode.
 Sexafpersing E-mails
Dit is een vorm van phishing. In dit geval ontvangen gebruikers een e-mail waarin wordt beweerd dat een cybercrimineel toegang heeft kunnen krijgen tot de webcam van het potentiële slachtoffer en een video-opname heeft van iemands masturbatie.
Om van de video af te komen, worden slachtoffers gevraagd om losgeld te betalen (meestal met Bitcoin of een andere cryptocurrency). Toch zijn al deze beweringen vals - gebruikers die dergelijke e-mails ontvangen, moeten ze negeren en verwijderen.
Hoe herkent u een kwaadaardige e-mail?
Hoewel cybercriminelen proberen hun lokmails er betrouwbaar uit te laten zien, zijn hier enkele dingen waar u op moet letten als u een phishing-e-mail probeert te herkennen:
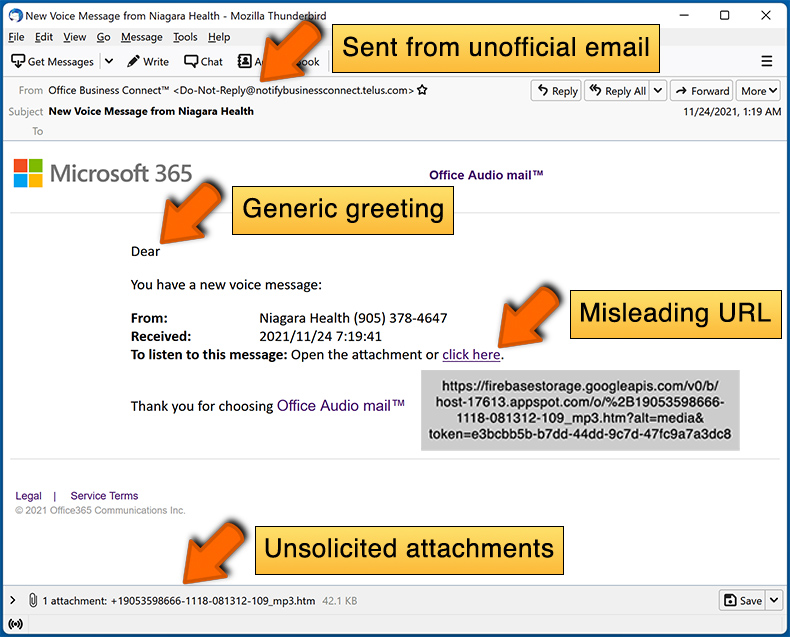
- Controleer het e-mailadres van de afzender ("van"): Ga met uw muis over het "from" adres en controleer of het legitiem is. Als u bijvoorbeeld een e-mail van Microsoft hebt ontvangen, moet u controleren of het e-mailadres @microsoft.com is en niet iets verdachts als @m1crosoft.com, @microsfot.com, @account-security-noreply.com, enz.
- Controleer op algemene begroetingen: Als de begroeting in de e-mail "Geachte gebruiker", "Geachte @youremail.com", "Geachte gewaardeerde klant" is, moet dit argwaan wekken. Het is gebruikelijk dat bedrijven u bij uw naam noemen. Het ontbreken van deze informatie kan wijzen op een poging tot phishing.
- Controleer de links in de e-mail: Ga met uw muis over de link die in de e-mail wordt gepresenteerd, als de link die verschijnt verdacht lijkt, klik er dan niet op. Bijvoorbeeld, als u een e-mail van Microsoft hebt ontvangen en de link in de e-mail laat zien dat het naar firebasestorage.googleapis.com/v0 gaat... moet u het niet vertrouwen. Het beste is om niet op de links in de e-mails te klikken, maar om de website van het bedrijf te bezoeken dat u de e-mail in de eerste plaats heeft gestuurd.
- Vertrouw niet blindelings op e-mailbijlagen: Meestal zullen legitieme bedrijven u vragen om in te loggen op hun website en daar eventuele documenten te bekijken; als u een e-mail met een bijlage hebt ontvangen, is het een goed idee om deze te scannen met een antivirustoepassing. Geïnfecteerde e-mailbijlagen zijn een veelvoorkomende aanvalsvector die door cybercriminelen wordt gebruikt.
Om het risico op het openen van phishing en kwaadaardige e-mails te minimaliseren, raden wij u aan Combo Cleaner Antivirus voor Windows te gebruiken.
Voorbeeld van een spam e-mail:
Wat moet u doen als u in een e-mailscam getrapt bent?
- Als u op een link in een phishing-e-mail hebt geklikt en uw wachtwoord hebt ingevoerd - moet u uw wachtwoord zo snel mogelijk wijzigen. Meestal verzamelen cybercriminelen gestolen inloggegevens om deze vervolgens te verkopen aan andere groepen die ze voor kwaadaardige doeleinden gebruiken. Als u uw wachtwoord tijdig wijzigt, bestaat de kans dat criminelen niet genoeg tijd hebben om schade aan te richten.
- Als u uw creditcardgegevens hebt ingevoerd - neem dan zo snel mogelijk contact op met uw bank en leg de situatie uit. Er is een goede kans dat u uw gecompromitteerde creditcard moet annuleren en een nieuwe moet aanvragen.
- Als u tekenen van identiteitsdiefstal ziet - moet u onmiddellijk contact opnemen met de Federal Trade Commission. Deze instelling zal informatie over uw situatie verzamelen en een persoonlijk herstelplan opstellen.
- Als u een kwaadaardige bijlage hebt geopend - uw computer is waarschijnlijk geïnfecteerd, moet u deze scannen met een betrouwbare antivirustoepassing. Voor dit doel, raden wij u aan gebruik te maken van Combo Cleaner Antivirus voor Windows.
- Help andere internetgebruikers - meld phishing-e-mails bij de Anti-Phishing Working Group, het Internet Crime Complaint Center van de FBI, het National Fraud Information Center en het Amerikaanse ministerie van Justitie.
Veelgestelde vragen (FAQ)
Waarom heb ik deze e-mail ontvangen?
Spam-e-mails zijn niet gepersonaliseerd. Cybercriminelen sturen hetzelfde bericht tegelijk naar grote aantallen ontvangers, met behulp van adreslijsten die zijn samengesteld uit datalekken, valse websites en vergelijkbare bronnen. Het ontvangen van deze e-mail betekent niet dat u specifiek het doelwit was.
Ik heb mijn persoonlijke gegevens verstrekt toen ik door deze e-mail werd misleid, wat moet ik doen?
Als u inloggegevens hebt gedeeld, wijzig dan onmiddellijk de betreffende wachtwoorden. Neem bij financiële gegevens of gevoelige persoonlijke informatie contact op met uw bank of de bevoegde autoriteiten om het mogelijke misbruik te melden en de schade te beperken.
Ik heb een bestand gedownload en geopend dat via deze spam-e-mail werd gepromoot, is mijn computer geïnfecteerd?
Het verspreide bestand is een uitvoerbaar bestand (.exe), dat een infectie kan veroorzaken op het moment dat het wordt uitgevoerd - zonder dat er verdere stappen nodig zijn. Als het bestand is geopend en uitgevoerd, is het apparaat zeer waarschijnlijk gecompromitteerd en moet het onmiddellijk worden gescand met antivirussoftware.
Ik heb de e-mail gelezen maar niet op links geklikt, is mijn computer geïnfecteerd?
Nee. Alleen het lezen van een spam-e-mail kan geen infectie veroorzaken. Malware uit deze campagne wordt alleen afgeleverd wanneer een link in de e-mail wordt gevolgd en het resulterende bestand wordt gedownload en uitgevoerd. Als er niet op links is geklikt, blijft uw apparaat veilig.
Zal Combo Cleaner malware-infecties verwijderen die aanwezig waren in een bestand dat via een spam-e-mail werd verspreid?
Ja, Combo Cleaner kan de meeste bekende malware detecteren en verwijderen, waaronder remote access trojans. Het uitvoeren van een volledige systeemscan wordt sterk aanbevolen, aangezien dit soort dreigingen zich vaak verbergen in systeemgebieden die een snelle scan mogelijk niet bereikt.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie