Hoe verwijder je de MarkiRAT-trojan van het besturingssysteem
TrojanOok bekend als: MarkiRAT remote access trojan

Doe een gratis scan en controleer of uw computer is geïnfecteerd.
VERWIJDER HET NUOm het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk.
Wat voor soort malware is MarkiRAT?
MarkiRAT is een Remote Access Trojan (RAT) die door een aan Iran gelinkte dreigingscluster wordt gebruikt om Iraanse burgers, dissidenten en diasporagemeenschappen te bespioneren. Volgens onderzoek gepubliceerd door Recorded Future wordt de malware ingezet door TAG-182, een aan Iran gelieerde groep met mogelijke connecties met de dreigingsactor Ferocious Kitten.
Eenmaal geïnstalleerd maakt MarkiRAT stilletjes schermafbeeldingen van het scherm van het slachtoffer en uploadt deze naar een server die door de aanvaller wordt beheerd. Slachtoffers worden aangevallen via nepgemaakte VPN-clients en mediaspelers die via sociale media worden gepromoot, waarmee voornamelijk Farsisprekende gebruikers worden bereikt.
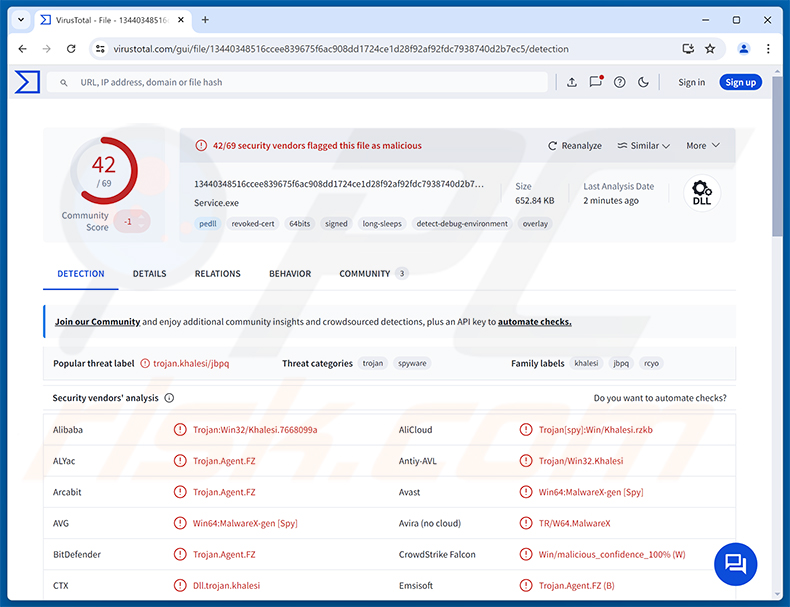
MarkiRAT-overzicht
MarkiRAT werkt op de achtergrond zonder zichtbare interface en geeft gestolen informatie door aan een command-and-control (C2) server. Vastgelegde schermafbeeldingen worden verzonden via multipart form-data POST-verzoeken naar een PHP-uploadeindpunt op de infrastructuur van de aanvaller.
Om zichzelf te vermommen draait MarkiRAT onder de procesnaam svehost.exe - een opzettelijke spelfout van het legitieme Windows-systeemproces svchost.exe. Deze imitatie kan gebruikers misleiden die de naam in Taakbeheer zien zonder goed te kijken.
Persistentie en verdedigingsontwijking
MarkiRAT gebruikt de Windows Background Intelligent Transfer Service (BITS) voor bestandsbewerkingen. BITS is een ingebouwd Windows-onderdeel dat normaal gesproken wordt gebruikt door updates en software-installaties, waardoor het misbruik ervan veel minder opvalt dan een typisch malware-downloadmechanisme.
De malware manipuleert ook bestandsattributen om zijn bestanden te verbergen voor standaard Windows-bestandsverkenners. Samen met de imitatie van de procesnaam stellen deze technieken MarkiRAT in staat om zonder aandacht te trekken voet aan de grond te houden op een geïnfecteerd systeem.
| Naam | MarkiRAT remote access trojan |
| Bedreigingstype | Remote Access Trojan (RAT) |
| Detectienamen | Avast (Win64:MalwareX-gen [Spy]), Combo Cleaner (Trojan.Agent.FZ), ESET-NOD32 (Win64/Spy.Agent.AAV Trojan), Kaspersky (Trojan.Win32.Khalesi.rcyo), Microsoft (Trojan:Win64/EternalSunshine.A!dha), Volledige lijst (VirusTotal) |
| Symptomen | Remote Access Trojans zijn ontworpen om heimelijk de computer van het slachtoffer binnen te dringen en stil te blijven, waardoor er geen bepaalde symptomen duidelijk zichtbaar zijn op een geïnfecteerde machine. |
| Distributiemethoden | Nepwebsites, kwaadaardige software-installatieprogramma's, sociale media. |
| Schade | Gestolen wachtwoorden en bankgegevens, identiteitsdiefstal, de computer van het slachtoffer toegevoegd aan een botnet, aanvullende infecties, geldverlies, accountkaping. |
| Malware verwijderen (Windows) |
Om mogelijke malware-infecties te verwijderen, scant u uw computer met legitieme antivirussoftware. Onze beveiligingsonderzoekers raden aan Combo Cleaner te gebruiken. Combo Cleaner voor Windows DownloadenGratis scanner die controleert of uw computer geïnfecteerd is. Om het volledige product te kunnen gebruiken moet u een licentie van Combo Cleaner kopen. Beperkte proefperiode van 7 dagen beschikbaar. Combo Cleaner is eigendom van en wordt beheerd door RCS LT, het moederbedrijf van PCRisk. |
Conclusie
MarkiRAT geeft bedreigingsactoren een persistente, heimelijke aanwezigheid op geïnfecteerde apparaten, waardoor doorlopende surveillance mogelijk wordt via het vastleggen van schermafbeeldingen en gegevensexfiltratie naar een externe server. De procesimitatie- en bestandsverbergingstechnieken maken het moeilijk te detecteren zonder speciale beveiligingssoftware.
Slachtoffers - met name degenen die worden geviseerd vanwege hun politieke opvattingen of banden met Iran - lopen ernstige risico's: doorlopende surveillance, diefstal van gevoelige persoonlijke informatie en blootstelling aan verdere uitbuiting. MarkiRAT moet zo snel mogelijk van het systeem worden verwijderd.
Meer voorbeelden van RAT's zijn Starland, DenoRAT en LabubaRAT.
Hoe is MarkiRAT mijn computer binnengedrongen?
Volgens onderzoek gepubliceerd door Recorded Future wordt MarkiRAT verspreid door TAG-182 via getrojaniseerde softwarepakketten die aan Farsi-sprekende gebruikers worden aangeprezen via sociale-mediaplatforms, waaronder Instagram. Slachtoffers worden doorgestuurd naar door aanvallers beheerde domeinen die RAR-archieven aanbieden met de malware-payload.
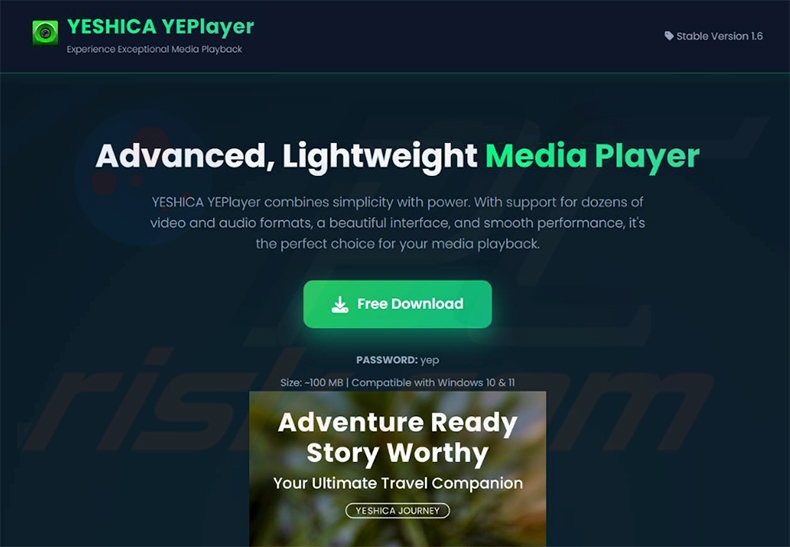
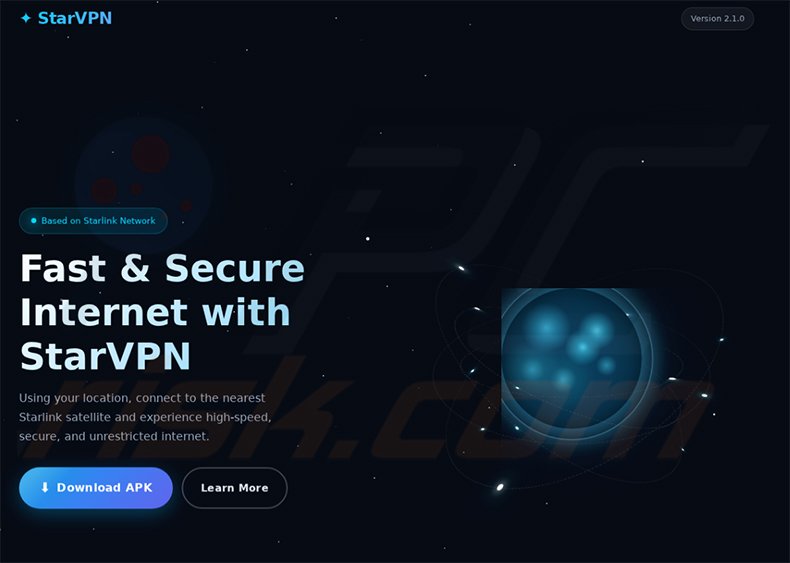
De campagne gebruikt nep-applicaties die zijn ontworpen om geloofwaardig te lijken - valse VPN-clients en namaak-mediaspelers. Nepsites die zich voordoen als een VPN-dienst genaamd StarVPN en een mediaspeler genaamd YESHICA YEPlayer zijn geïdentificeerd als distributiepunten. Nadat een slachtoffer een van deze pakketten heeft gedownload en uitgevoerd, wordt MarkiRAT stilletjes op het systeem geïnstalleerd.
Meer in het algemeen bereiken bedreigingen van dit soort slachtoffers ook via phishing-e-mails, onbetrouwbare downloadkanalen, illegale software en links die worden gedeeld via berichtenapps. Kwaadaardige bestanden worden vaak verpakt in archieven (ZIP, RAR) die een uitvoerbaar bestand bevatten dat de trojan installeert naast een geloofwaardige maar nep-applicatie.
Hoe kan installatie van malware worden voorkomen?
Download software alleen van officiële websites van ontwikkelaars of vertrouwde app-stores. Nep-downloadpagina's die via sociale media worden aangeprezen - met name die welke VPN-tools, mediaspelers of andere gratis hulpprogramma's adverteren - zijn een bekende bezorgmethode voor malware. Behandel bestanden die door onbekende contacten via berichtenapps of e-mail worden verzonden met dezelfde voorzichtigheid.
Houd uw besturingssysteem en alle geïnstalleerde software up-to-date en gebruik gerenommeerde beveiligingssoftware voor doorlopende bescherming. Vermijd illegale software, sleutelgeneratoren en onofficiële activeringstools. Als u denkt dat uw computer al geïnfecteerd is, raden wij aan een scan uit te voeren met Combo Cleaner Antivirus voor Windows om binnengedrongen malware automatisch te verwijderen.
Nepwebsites die kwaadaardige installatieprogramma's met MarkiRAT verspreiden (bron: broadcom.com):
Hoe verwijdert u malware handmatig?
De meeste trojan-infecties kunnen worden verwijderd met een volledige systeemscan met Combo Cleaner. De volledige handmatige procedure hieronder is bedoeld voor gevallen waarin automatische verwijdering is mislukt, waarin u wilt controleren of een scan alles heeft gevonden, of waarin de bedreiging meerdere persistentiepunten heeft.
Verbinding met het netwerk verbreken
Trek uw Ethernetkabel eruit en schakel wifi uit. Gebruikt u een laptop, dan werkt de toets voor de vliegtuigmodus het snelst.
Veel trojans exfiltreren gegevens - opgeslagen browserwachtwoorden, banksessies, schermafbeeldingen - en accepteren opdrachten op afstand. De netwerkverbinding verbreken stopt beide onmiddellijk. Houd de verbinding verbroken tot fase 4.
Opstarten in veilige modus met netwerkmogelijkheden
De veilige modus laadt een minimale set stuurprogramma's en voorkomt dat de meeste malware automatisch start. Met "netwerkmogelijkheden" kunt u hulpmiddelen downloaden - schakel wifi pas weer in nadat u bent opgestart.
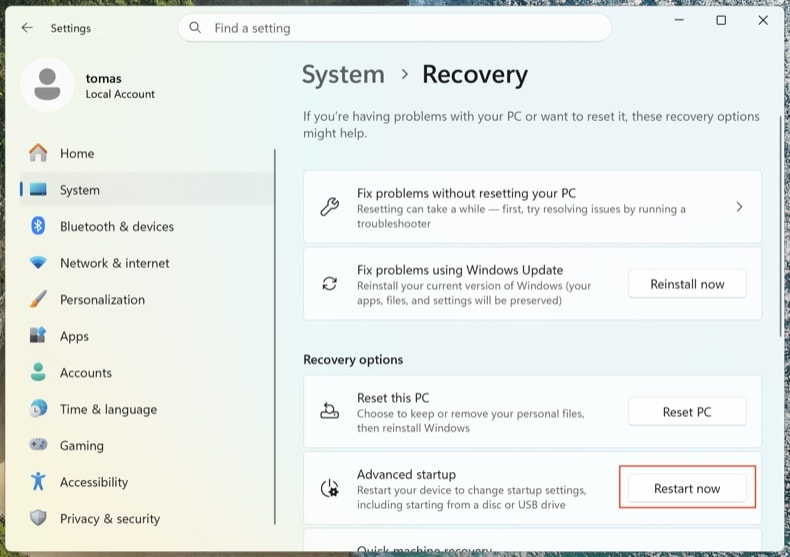
Open . Klik op Nu opnieuw opstarten naast Geavanceerd opstarten.
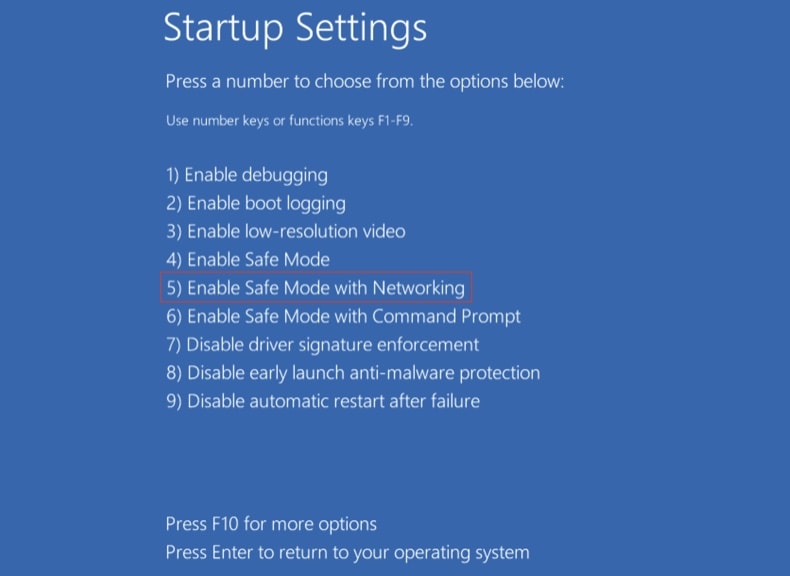
Uw computer start opnieuw op in het menu "Kies een optie". Klik op . Druk na de tweede herstart op 5 of F5.
Klik op het Windows-logo, houd Shift ingedrukt, klik op het aan/uit-pictogram en kies Opnieuw opstarten. Klik in het scherm Kies een optie op . Druk op F5.
Windows 8
Ga naar het startscherm, typ Geavanceerd en selecteer Instellingen → Geavanceerde opstartopties → Nu opnieuw opstarten → Problemen oplossen → Geavanceerde opties → Opstartinstellingen → Opnieuw opstarten → F5.
Opmerking: de ondersteuning voor Windows 8 is in januari 2023 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Windows 7
Klik op Start → Afsluiten → Opnieuw opstarten → OK. Druk tijdens het opstarten herhaaldelijk op F8 totdat het menu Geavanceerde opstartopties van Windows verschijnt en kies vervolgens Veilige modus met netwerkmogelijkheden.
Opmerking: de ondersteuning voor Windows 7 is in januari 2020 beëindigd - wie het nog gebruikt, loopt een veel groter risico op herinfectie.
Actieve processen inspecteren met Process Explorer
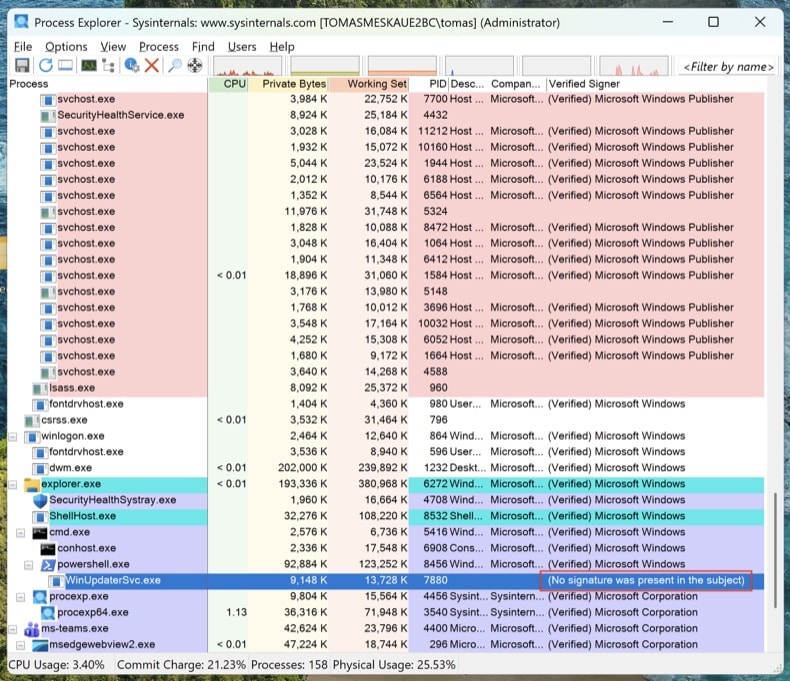
Download Process Explorer van Microsoft Sysinternals. Voer het uit als administrator. Klik op en .
Sorteer op "Verified Signer". Alles wat niet ondertekend is en draait vanuit %AppData%, %LocalAppData%, %Temp% of %ProgramData%, is verdacht. Klik met de rechtermuisknop → Properties om het volledige pad van het programmabestand te zien. Klik met de rechtermuisknop → "Search Online" om onbekende procesnamen op te zoeken.
Taakbeheer verbergt volledige bestandspaden, toont geen digitale handtekeningen en groepeert processen op een manier waardoor malware gemakkelijk over het hoofd wordt gezien. Process Explorer is hetzelfde hulpmiddel dat engineers van Microsoft gebruiken.
Elk persistentiepunt in kaart brengen met Autoruns
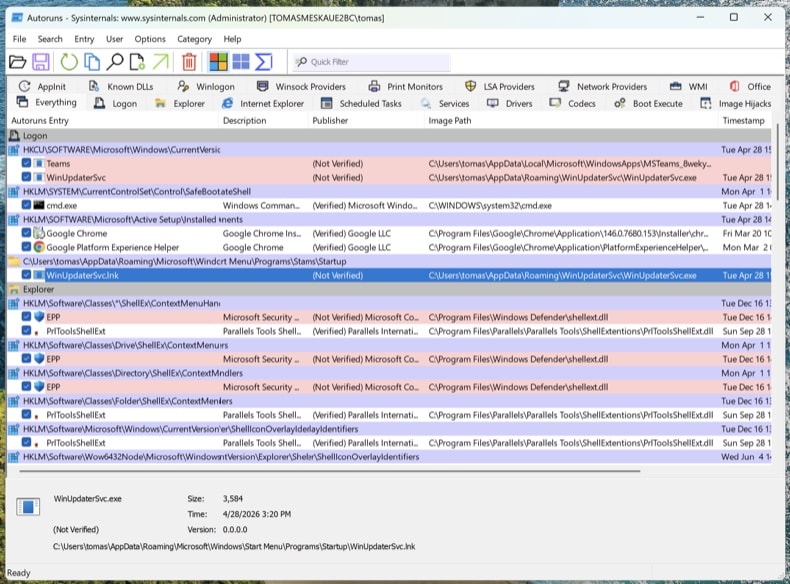
Download Autoruns. Klik met de rechtermuisknop op Autoruns.exe en kies Als administrator uitvoeren - zonder verhoogde rechten kan Autoruns beveiligde registeronderdelen niet inspecteren.
Open in het menu en en klik vervolgens op Refresh.
Moderne trojans nestelen zich niet alleen in de opstartitems. Loop deze tabbladen door en zoek naar niet-ondertekende of onbekende items:
- Logon - de klassieke Run/RunOnce-sleutels
- Scheduled Tasks - een veelgebruikte schuilplaats, vooral taken met PowerShell-, MSHTA- of rundll32-acties
- Services - niet-ondertekende services in mappen die niet van Microsoft zijn
- WMI - Event Subscriptions zijn een onopvallend persistentiemechanisme (MITRE T1546.003)
- Image Hijacks - misbruik van "Debugger" in Image File Execution Options
- AppInit - DLL's die in elk GUI-proces worden geladen
- Browser plug-ins - niet-ondertekende add-ons in alle geïnstalleerde browsers
Klik met de rechtermuisknop op een verdacht item → "Jump to Image" om het werkelijke bestand te zien. Rechtermuisknop → "Search Online" opent VirusTotal voor de hash van het bestand. Verwijder nog niets - noteer alleen de bestandspaden en de namen van de items. We verwijderen ze na de scans.
Het hosts-bestand en de DNS-instellingen controleren
Trojans leiden domeinen van banken, antivirusprogramma's en updatediensten vaak om naar servers van de aanvaller door het hosts-bestand of de DNS-instellingen aan te passen.
Hosts-bestand: Open Kladblok als administrator en open C:\Windows\System32\drivers\etc\hosts. Legitieme regels zijn als commentaar gemarkeerd met #. Elke niet als commentaar gemarkeerde koppeling van een IP-adres aan een domein is verdacht - vooral omleidingen voor microsoft.com, windowsupdate of uw bank.
DNS-instellingen: Open de opdrachtprompt als administrator en voer ipconfig /all uit. Controleer of uw DNS-servers verwijzen naar uw internetprovider, uw router of een bekende openbare resolver (Cloudflare 1.1.1.1, Google 8.8.8.8). Open daarna en controleer of zowel de DNS- als de DNS over HTTPS-instellingen (DoH) niet zijn gekaapt.
Een schone pc met gekaapte DNS is nog steeds een gecompromitteerde pc. U denkt dat u op chase.com bent, maar u bevindt zich op de kloon van de aanvaller.
Geen enkel antivirusprogramma vindt alles. De volgorde hieronder is bewust gekozen: eerst een offline scan (vindt rootkits voordat Windows volledig is geladen), daarna on-demand scanners op het draaiende systeem en ten slotte handmatige opschoning van alles wat ze hebben gemist.
Microsoft Defender Offline uitvoeren
Start opnieuw op in de normale Windows-modus. Open . Selecteer Microsoft Defender Antivirus (offline scannen) en klik op Nu scannen. Uw computer start opnieuw op in een uitgeklede omgeving en scant voordat het volledige besturingssysteem is geladen.
Rootkits en bootkits verbergen zich voor elke scanner die in dezelfde, al geïnfecteerde Windows-sessie draait. Een offline scan vóór het opstarten ziet de schijf voordat de malware zichzelf kan verbergen.
VB100-gecertificeerd. Combineert anti-trojan, scannen op register- en persistentie-items en anti-spyware in één scan. Er is een gratis proefversie van 7 dagen beschikbaar.
Combo Cleaner downloadenEen volledige systeemscan uitvoeren met Combo Cleaner
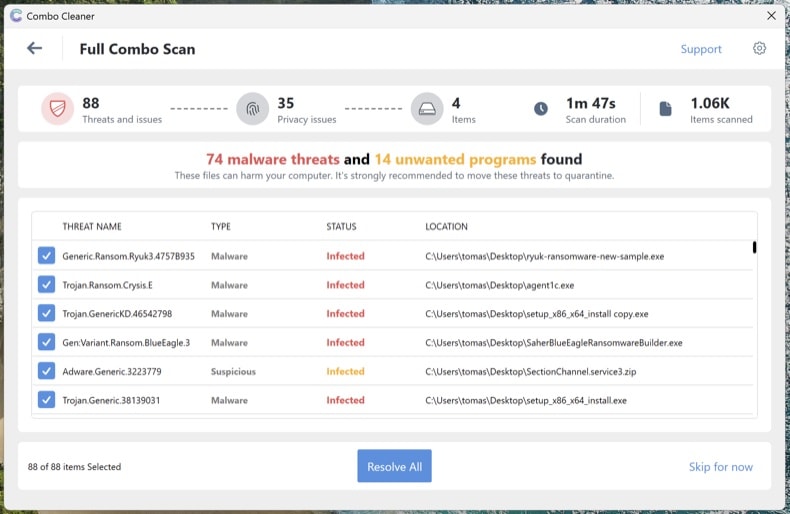
Installeer Combo Cleaner en voer een volledige systeemscan uit (niet de snelle scan). Laat de scan volledig afronden, bekijk de gedetecteerde bedreigingen en voer de aanbevolen acties uit. Combo Cleaner plaatst bekende trojans en persistentie-items in het register in quarantaine.
Microsoft Safety Scanner uitvoeren voor een second opinion
Download Microsoft Safety Scanner (MSERT.exe), het gratis on-demand hulpmiddel van Microsoft. Het programmabestand verloopt telkens na 10 dagen, wat betekent dat elke download de nieuwste handtekeningen bevat. Voer na Combo Cleaner een volledige scan uit om alles op te sporen wat één engine alleen zou kunnen missen.
Verschillende scanengines vinden verschillende bedreigingen. Een extra Microsoft-scan na Combo Cleaner is veruit de meest onderbenutte controlestap bij het verwijderen van malware.
Handmatig verwijderen wat nog in Autoruns staat
Open Autoruns opnieuw. Alles wat u in stap 4 hebt gemarkeerd en dat nog steeds aanwezig is, is niet door de automatische scans opgemerkt. Doe het volgende voor elk resterend verdacht item: klik met de rechtermuisknop → Delete in Autoruns (dit verwijdert de persistentieregistratie), navigeer daarna naar het bestandspad en verwijder het bestand zelf. Leeg de Prullenbak.
Sommige malwarebestanden verschijnen na verwijdering opnieuw omdat iets anders op het systeem ze opnieuw aanmaakt. Verwijdert u een bestand en keert het binnen enkele minuten terug, dan is er nog een persistentiepunt dat Autoruns niet heeft getoond - meestal een service of geplande taak die onder SYSTEM draait. Voer de scans uit stap 6-8 opnieuw uit of ga over tot een schone installatie (zie het einde van deze handleiding).
Browsers resetten en meldingsrechten wissen
Trojans en adware kapen vaak browsers - ze wijzigen de standaardzoekmachine, installeren malafide extensies of geven zichzelf meldingsrechten, zodat ze oplichtingspop-ups blijven tonen, zelfs nadat de malware is verdwenen.
- Chrome: ga naar
chrome://settings/reseten klik op "Instellingen terugzetten naar de oorspronkelijke standaardwaarden". Ga daarna naarchrome://settings/content/notificationsen verwijder alle onbekende sites. - Edge: ga naar
edge://settings/reset. Controleer daarnaedge://settings/content/notifications. - Firefox: open
about:supporten klik op Firefox opfrissen (Firefox spreekt van "opfrissen", niet van "opnieuw instellen"). Controleer daarna Instellingen → Privacy & Beveiliging → Toestemmingen → Notificaties.
Controleer de geïnstalleerde extensies in elke browser en verwijder alles wat u niet herkent, vooral extensies die u niet zelf hebt geïnstalleerd.
Defender en Bescherming tegen knoeien opnieuw inschakelen en alles bijwerken
Veel trojans schakelen beveiligingssoftware uit. Open en controleer of Realtime-beveiliging, Beveiliging via de cloud en Bescherming tegen knoeien allemaal zijn ingeschakeld. Bescherming tegen knoeien voorkomt dat malware Defender ongemerkt uitschakelt.
Voer daarna Windows Update uit () en werk uw browsers en applicaties bij. De infectieroute waarlangs de trojan oorspronkelijk binnenkwam, heeft meestal te maken met verouderde software.
Wachtwoorden wijzigen vanaf een schoon apparaat
Als de trojan een infostealer was (Lumma, RedLine, Vidar en vergelijkbare komen zeer vaak voor), ga er dan van uit dat elk wachtwoord dat in uw browser is opgeslagen, gecompromitteerd is. Wijzig ze vanaf een ander apparaat waarvan u zeker weet dat het schoon is - uw telefoon volstaat als die niet is geïnfecteerd.
Aanbevolen volgorde:
- Primair e-mailaccount eerst - het is het herstelcentrum voor al het andere
- Bank- en financiële rekeningen
- Hoofdwachtwoord van uw wachtwoordmanager (als u er een gebruikt)
- Sociale media, webwinkels en overige accounts
Schakel waar mogelijk phishingbestendige meervoudige verificatie in (passkeys / FIDO2-hardwaresleutels / authenticator-apps) - MFA via sms kan door geavanceerde aanvallers worden omzeild.
De opschoning controleren en 7 dagen monitoren
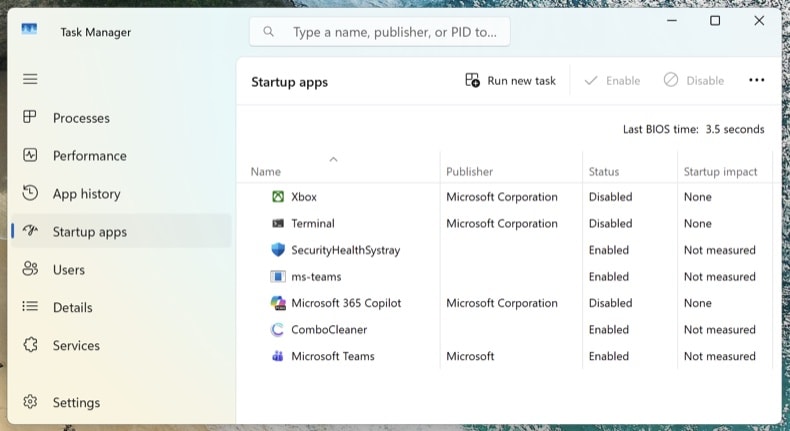
Maak opnieuw verbinding met het netwerk en voer een laatste volledige scan uit met Combo Cleaner. Open Taakbeheer (Ctrl + Shift + Esc) en ga naar het tabblad Opstart-apps - controleer of er niets verdachts opnieuw is verschenen.
Let de komende 7 dagen op terugkerende symptomen: onverwacht hoog CPU-gebruik, onbekende processen die terugkeren, browseromleidingen of pop-ups. Komt er iets terug, dan hebt u een persistentiepunt gemist en moet de procedure worden herhaald - of er is mogelijk sprake van een diepere compromittering waarvoor een schone installatie nodig is.
Wanneer u beter Windows schoon kunt installeren
Handmatige verwijdering is niet altijd het juiste antwoord. Windows volledig opnieuw installeren is de enige manier om 100% zeker te zijn wanneer:
- De malware na elke verwijderingspoging terugkeert
- Er een bootkit of UEFI-rootkit is gedetecteerd (dit type bedreiging bevindt zich onder het besturingssysteem en overleeft een normale herinstallatie van Windows)
- Een bevestigde trojan voor diefstal van inloggegevens met beheerdersrechten is uitgevoerd (Lumma, RedLine, Vidar) - het systeem bevat dan waarschijnlijk meerdere onbekende payloads
- De pc wordt gebruikt voor internetbankieren, zakelijke e-mail of iets anders waarbij zelfs een beetje twijfel niet acceptabel is
Een schone installatie duurt 30-60 minuten: herinstallatie van Windows 11 via . Maak eerst een back-up van uw documenten op externe opslag, scan de back-up met Combo Cleaner voordat u deze terugzet en installeer applicaties opnieuw vanaf nul - zet ze nooit terug vanuit een back-up van het geïnfecteerde systeem.
Belangrijk: Handmatige verwijdering vereist gevorderde computervaardigheden. Weet u niet zeker hoe u systeembestanden van kwaadaardige bestanden onderscheidt, voer dan een automatische scan uit met Combo Cleaner en Windows Defender en stop daar - die aanpak vangt het overgrote deel van de trojans voor consumenten af zonder het risico dat u Windows beschadigt door het verkeerde bestand te verwijderen.
Veelgestelde vragen (FAQ)
Mijn computer is geïnfecteerd met MarkiRAT-malware, moet ik mijn opslagapparaat formatteren om er vanaf te komen?
Formatteren verwijdert MarkiRAT, maar wist ook elk bestand op de schijf. Een gerenommeerd beveiligingshulpmiddel zoals Combo Cleaner zou eerst geprobeerd moeten worden - het kan de infectie verwijderen zonder uw gegevens te vernietigen.
Wat zijn de grootste problemen die MarkiRAT-malware kan veroorzaken?
MarkiRAT stelt aanvallers in staat om schermafbeeldingen vast te leggen en gegevens van het geïnfecteerde apparaat te exfiltreren. Dit brengt slachtoffers in gevaar voor doorlopende surveillance, diefstal van persoonlijke informatie, accountovername en verdere uitbuiting door de aanvaller.
Wat is het doel van MarkiRAT-malware?
MarkiRAT wordt gebruikt om heimelijke surveillance uit te voeren - voornamelijk gericht op Iraanse burgers, dissidenten en diasporagemeenschappen. De operators gebruiken het om slachtoffers op afstand te monitoren en informatie uit geïnfecteerde computers te halen.
Hoe is MarkiRAT-malware mijn computer binnengedrongen?
MarkiRAT is waargenomen bij verspreiding via nep-VPN-clients en namaak-mediaspelers die aan Farsi-sprekende gebruikers worden aangeprezen via sociale media. Meer in het algemeen bereiken bedreigingen van dit soort slachtoffers ook via phishing-e-mails, illegale software en onbetrouwbare downloadsites.
Beschermt Combo Cleaner mij tegen malware?
Ja. Combo Cleaner kan de meeste bekende malwarebedreigingen detecteren en verwijderen, waaronder RAT's zoals MarkiRAT. Het uitvoeren van een volledige systeemscan wordt aanbevolen om ervoor te zorgen dat alle componenten van de infectie worden gevonden en verwijderd.
Delen:
 Facebook
 X.com
 LinkedIn
 Link kopiëren
Tomas Meskauskas
Deskundig beveiligingsonderzoeker, professioneel malware-analist
Ik ben gepassioneerd door computerbeveiliging en -technologie. Ik ben al meer dan 10 jaar werkzaam in verschillende bedrijven die op zoek zijn naar oplossingen voor computertechnische problemen en internetbeveiliging. Ik werk sinds 2010 als auteur en redacteur voor PCrisk. Volg mij op Twitter en LinkedIn om op de hoogte te blijven van de nieuwste online beveiligingsrisico's.
Het beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
DonerenHet beveiligingsportaal PCrisk wordt aangeboden door het bedrijf RCS LT.
Gecombineerde krachten van beveiligingsonderzoekers helpen computergebruikers voorlichten over de nieuwste online beveiligingsrisico's. Meer informatie over het bedrijf RCS LT.
Onze richtlijnen voor het verwijderen van malware zijn gratis. Als u ons echter wilt steunen, kunt u ons een donatie sturen.
Doneren
▼ Toon discussie